


오라일리의 저주(The O'Reilly Curse): 20년 된 Java 업로드 코드가 취약점이 되는 순간
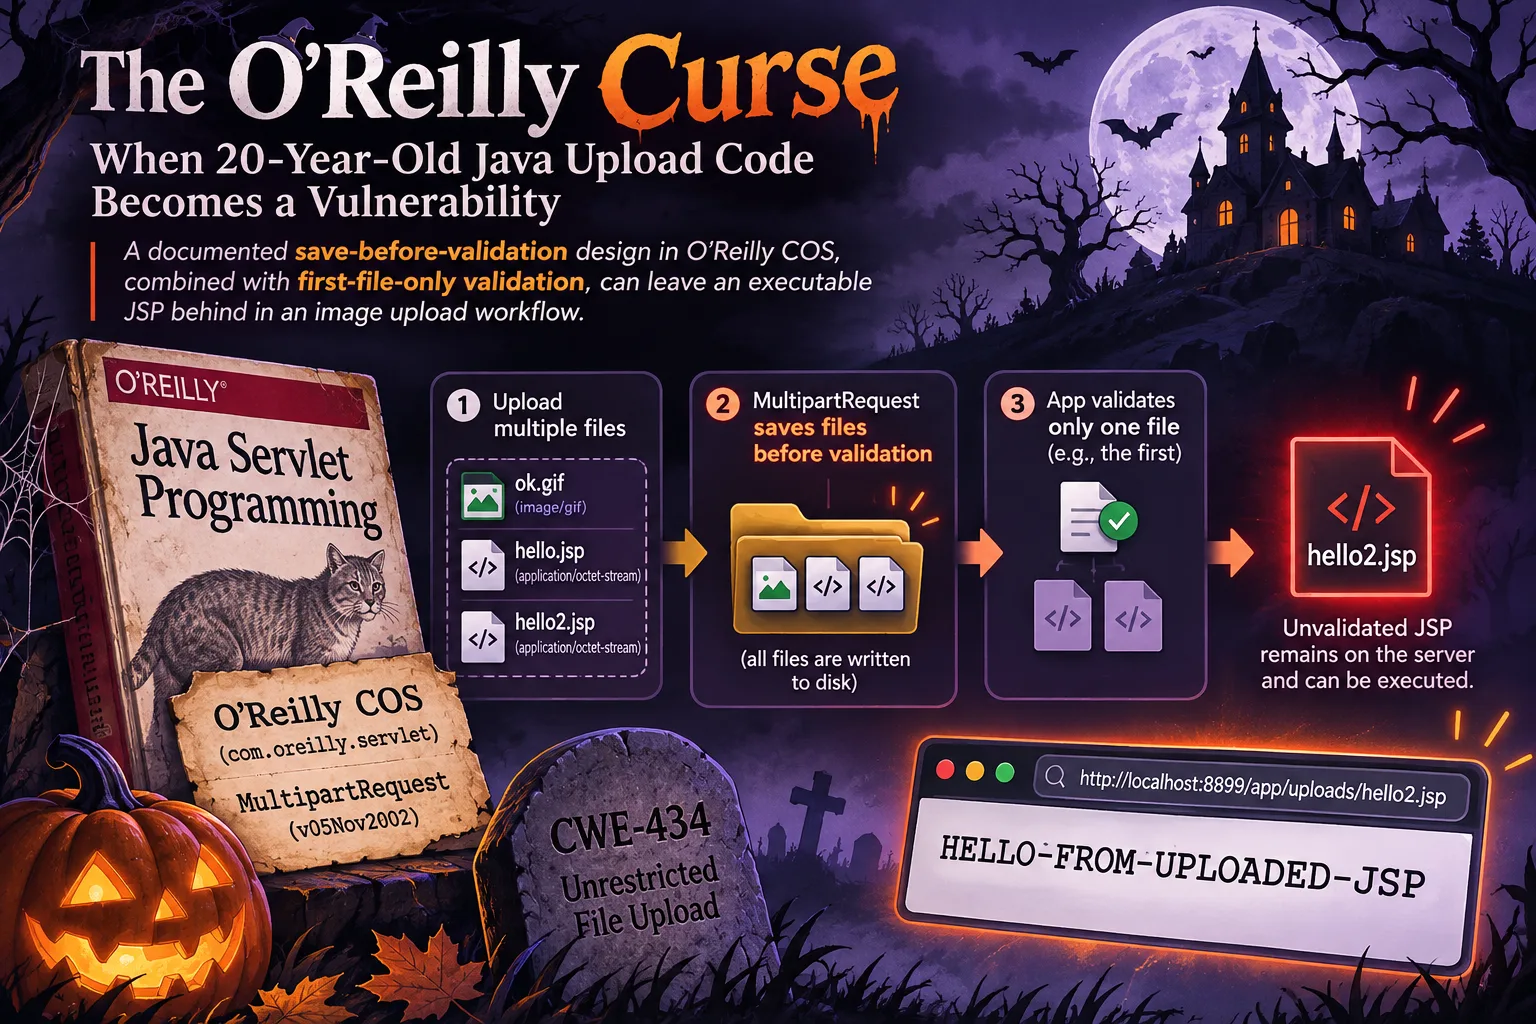
O’Reilly COS MultipartRequest의 문서화된 선(先)저장 동작과 ‘첫 번째 파일만 검증’하는 애플리케이션 로직이 결합하면, 이미지 업로드 기능에서 실행 가능한 JSP가 서버에 남을 수 있다. CWE-434 사례를 코드·재현 흐름·수정 방향으로 분석한다.
O’Reilly COS MultipartRequest의 문서화된 선(先)저장 동작과 ‘첫 번째 파일만 검증’하는 애플리케이션 로직이 결합하면, 이미지 업로드 기능에서 실행 가능한 JSP가 서버에 남을 수 있다. CWE-434 사례를 코드·재현 흐름·수정 방향으로 분석한다.
2016~2026년 PHP 메모리 안전성 관련 원 연구자 글, 공식 이슈, 코어 개발자 패치 논의와 재현 증거를 정리한 출처 기반 연구 노트. 트래커 상태와 실제 수정·악용 가능성을 구분한다.

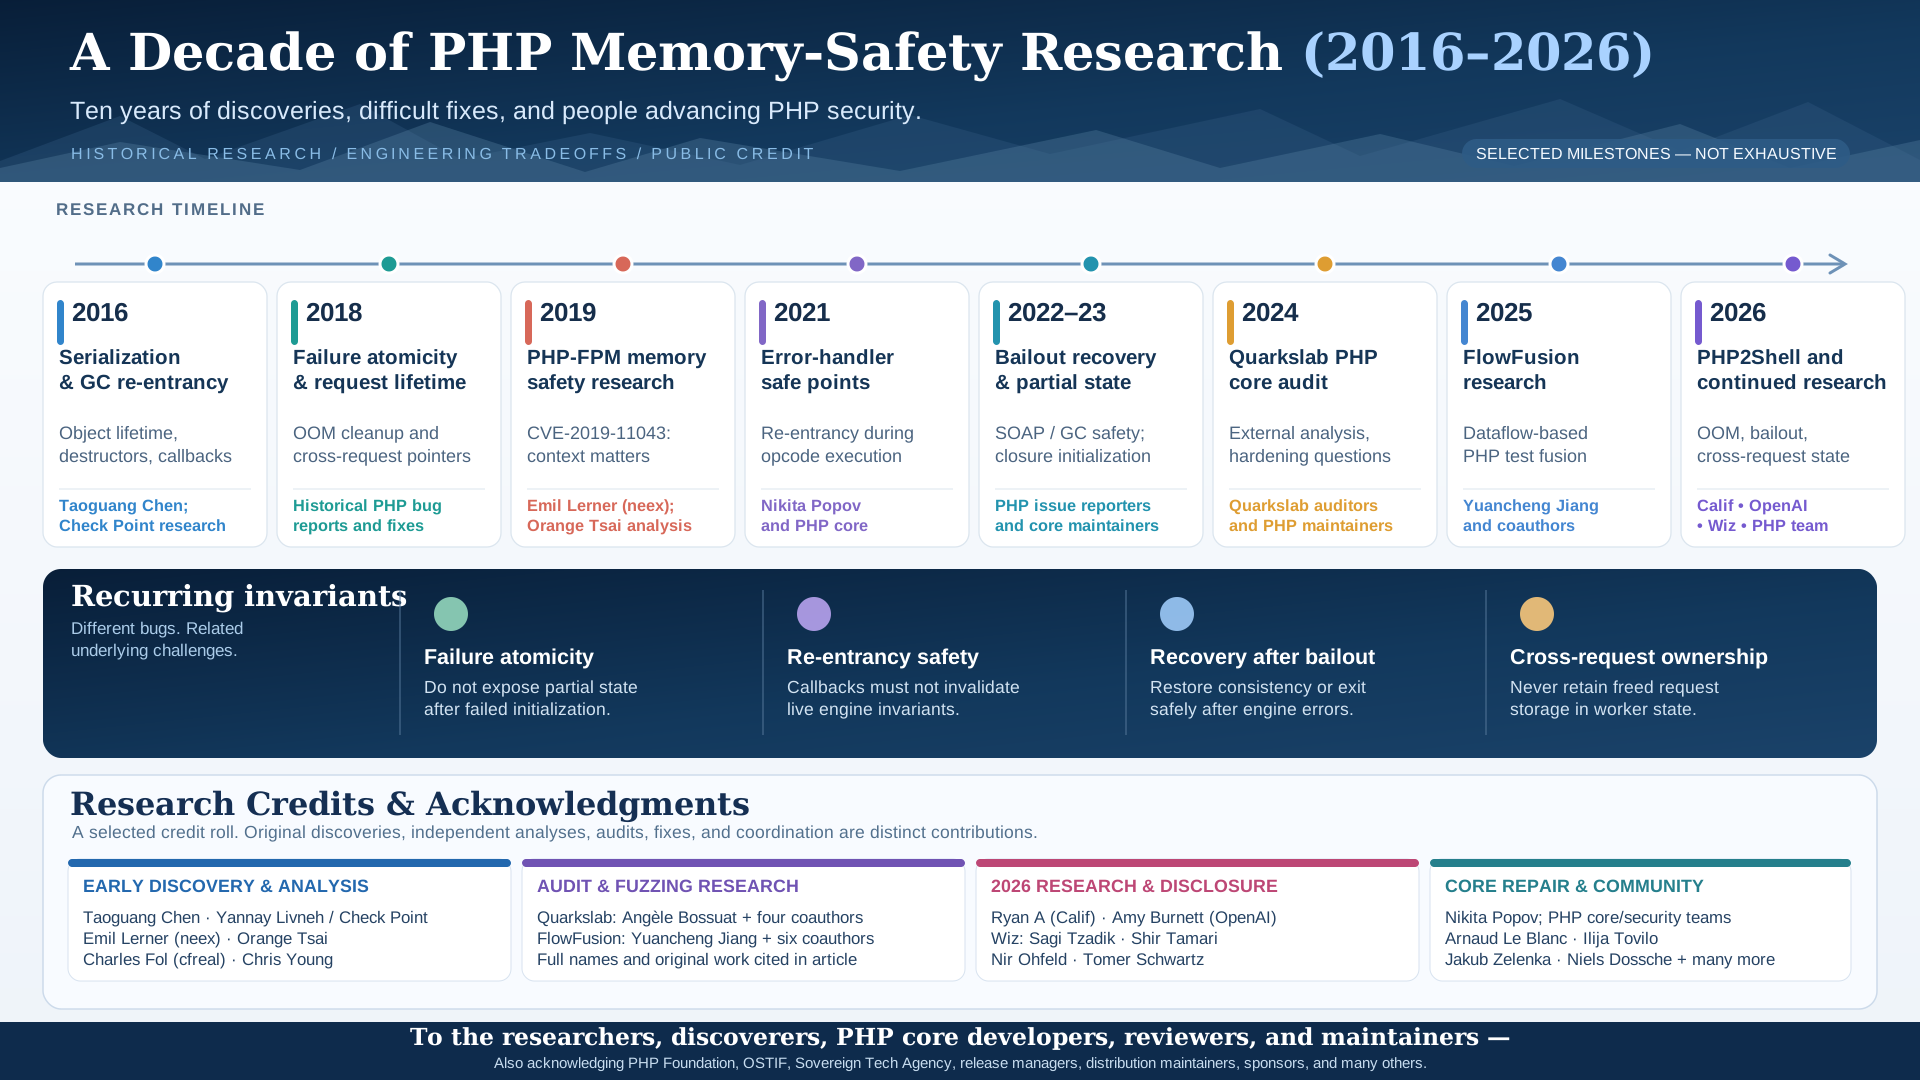
2016~2026년 PHP 메모리 안전성 연구를 원 발견자와 코어 개발자의 공개 기록으로 되짚는다. 재진입, 실패 원자성, bailout 복구, 요청 간 수명이라는 반복 패턴과 PHP2Shell 연구의 한계를 살펴본다.
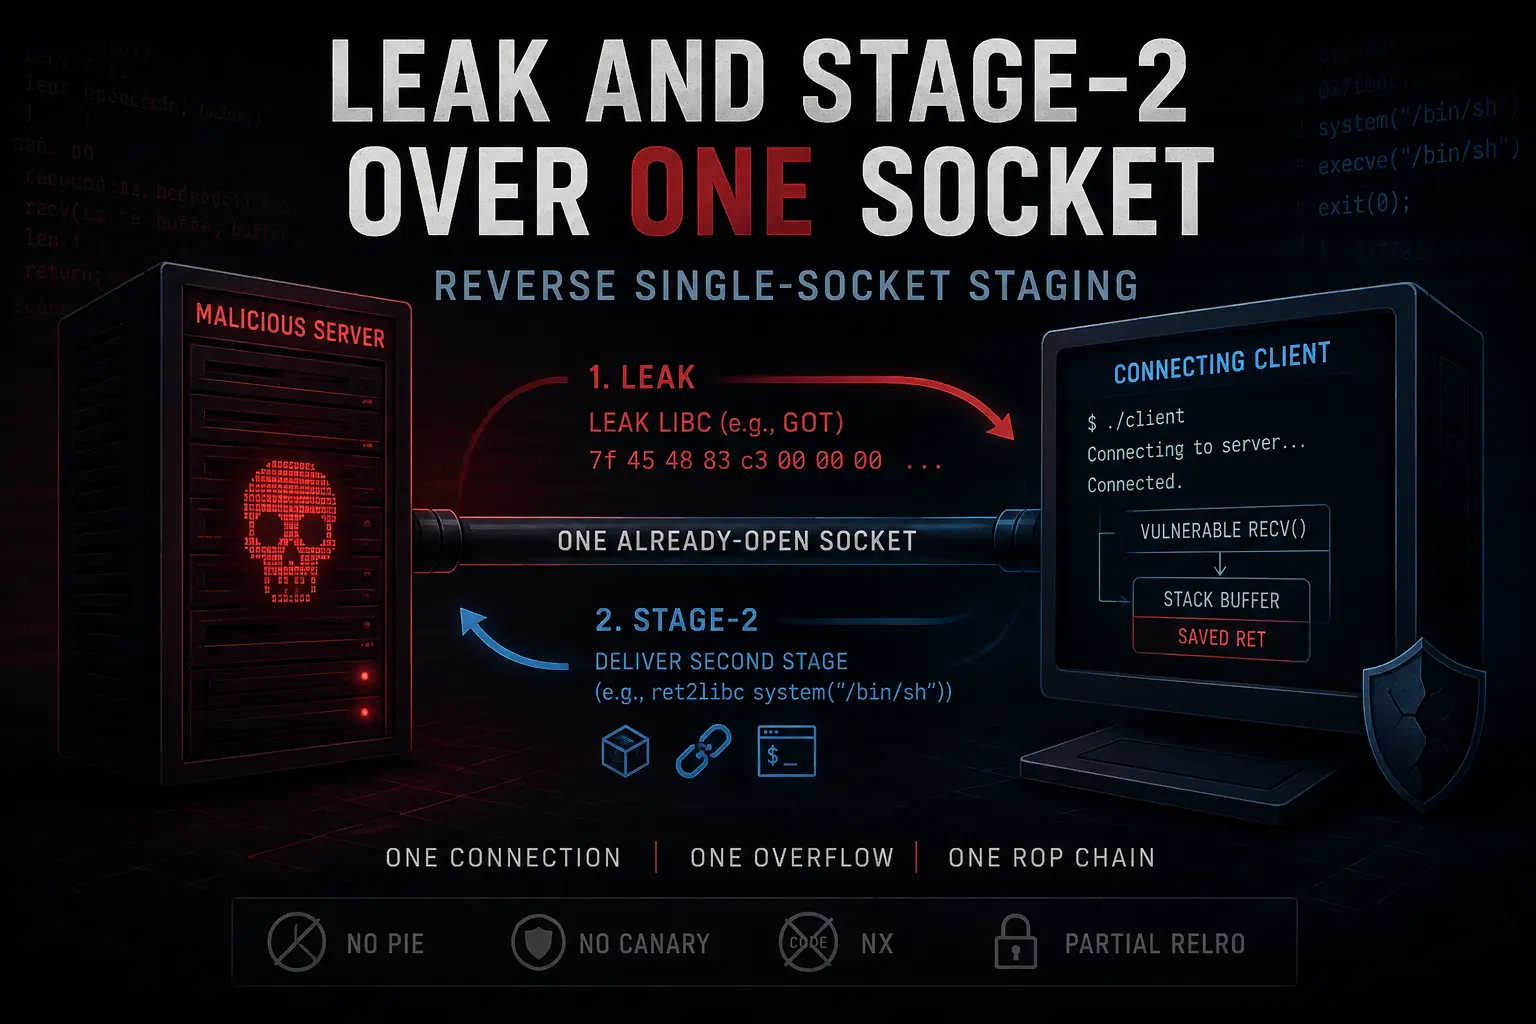
악성 서버가 접속해온 클라이언트를 치는 역방향 메모리 손상에서, 이미 열린 하나의 소켓으로 libc를 유출하고 stage2까지 받아 단일 ROP 체인으로 RCE를 완성하는 기법. 그리고 이게 왜 새로운 패턴이 아니라 잘 알려진 조합인지.
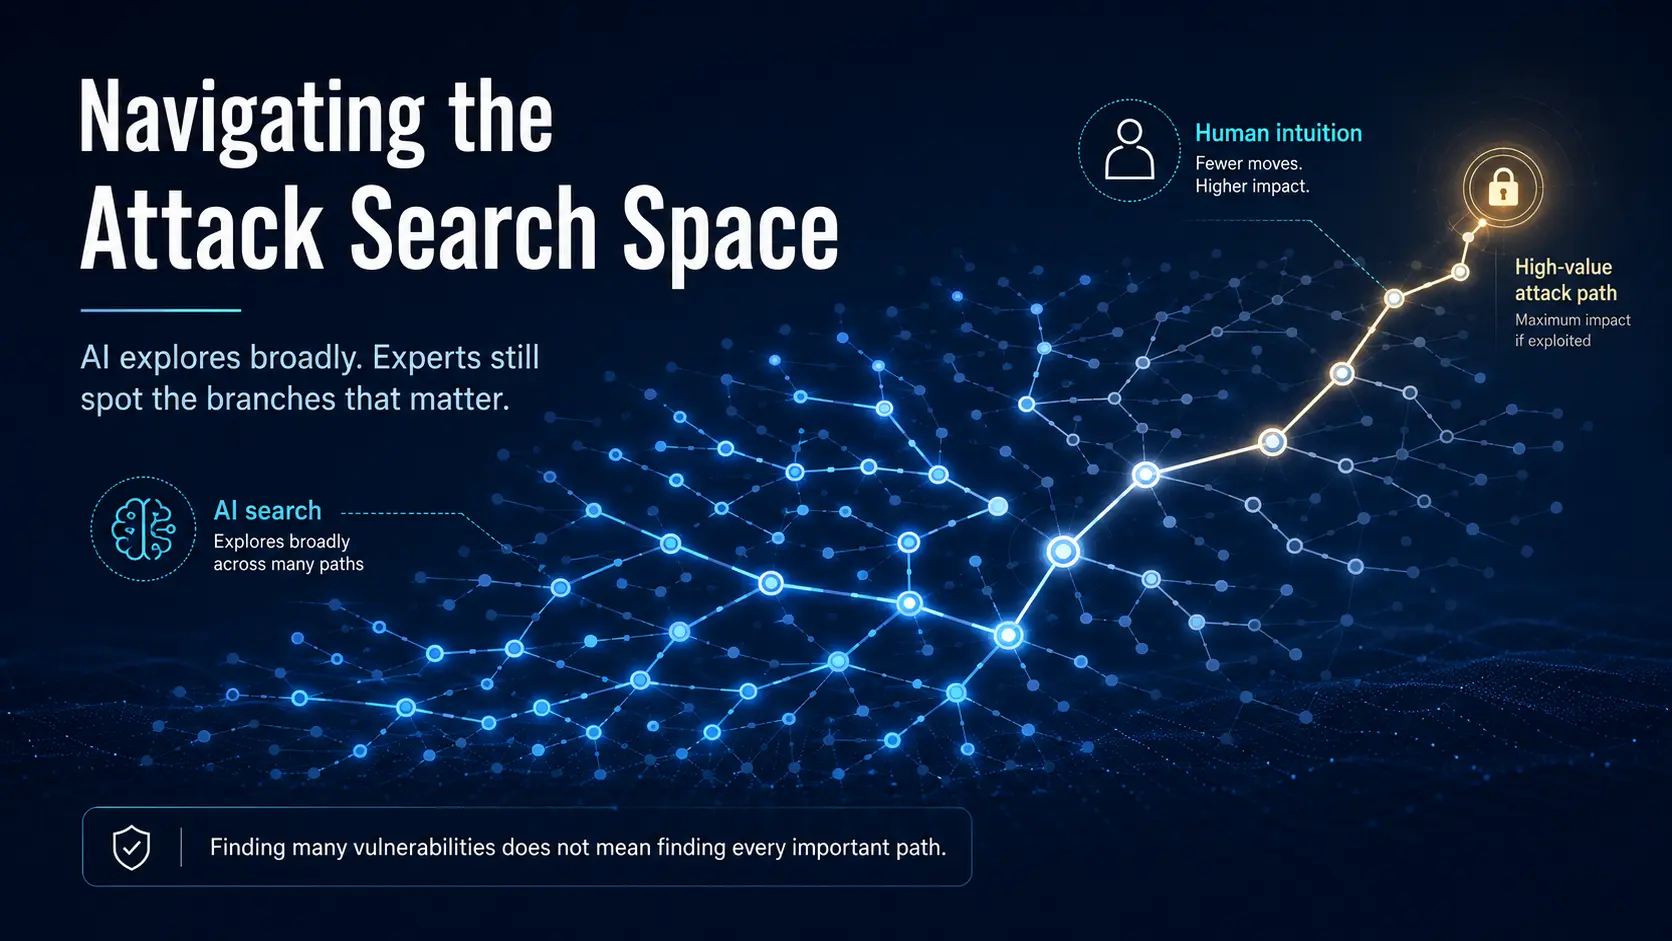
취약점을 공격자 관점의 보안 상태 전이로 구조화하고, 인간의 직관과 AI의 제한된 탐색을 결합해 짧고 근거 있는 공격 경로를 만드는 방법