
AI 오탐보다 먼저 물어야 할 것: 제너럴리스트 중심 조직의 보안 부채
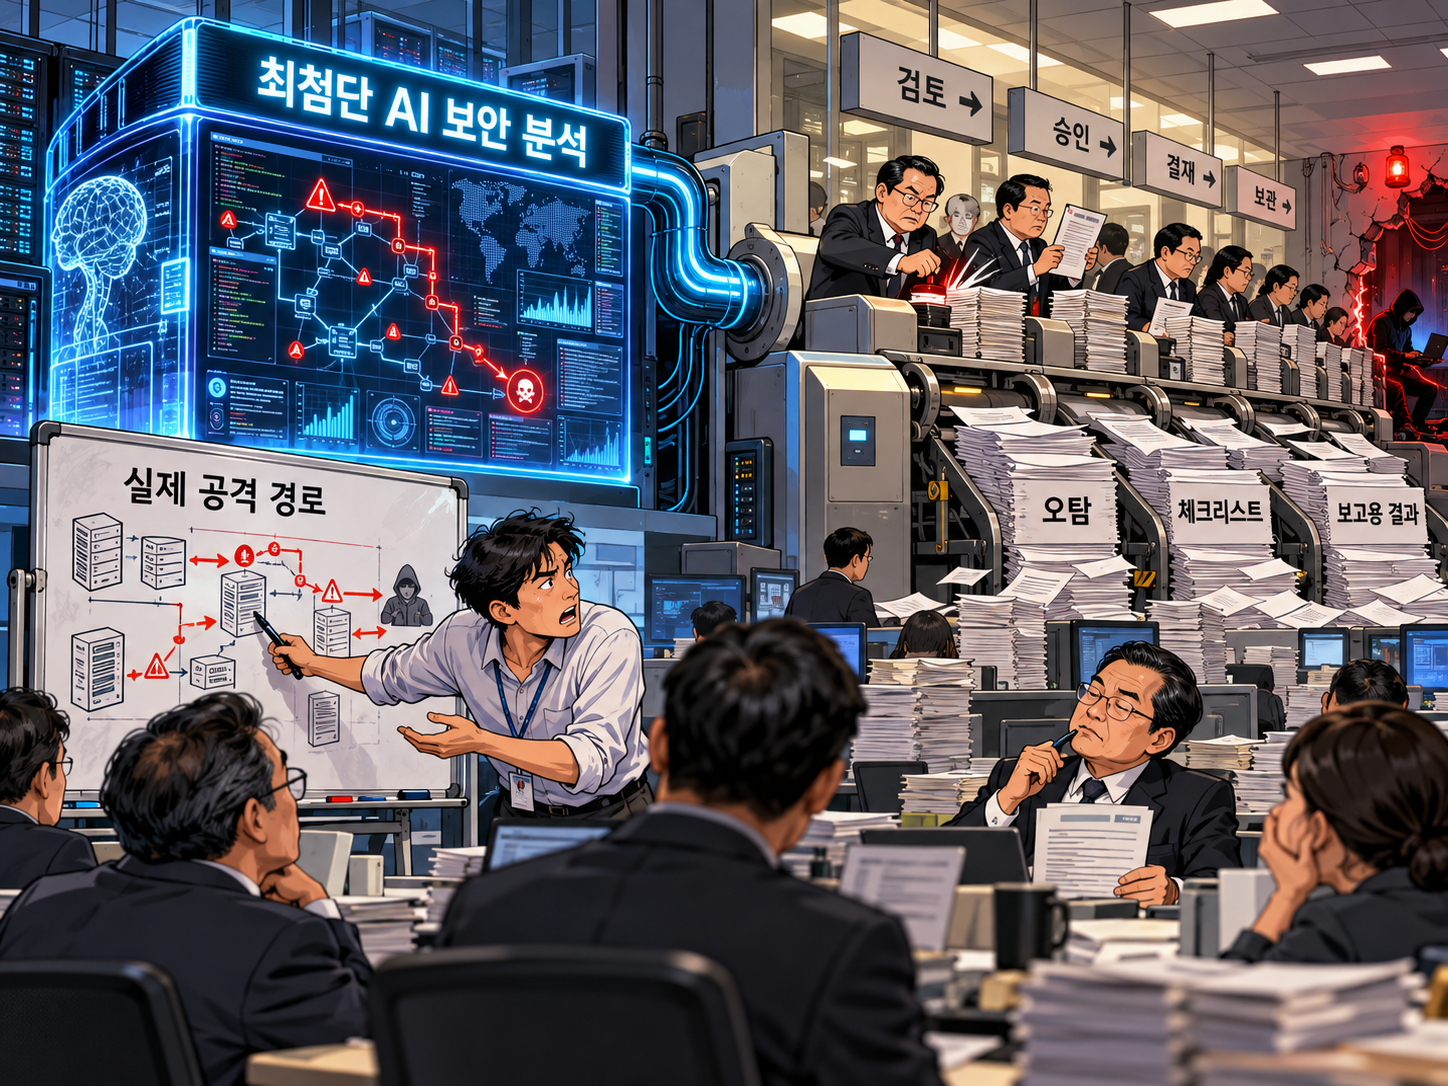
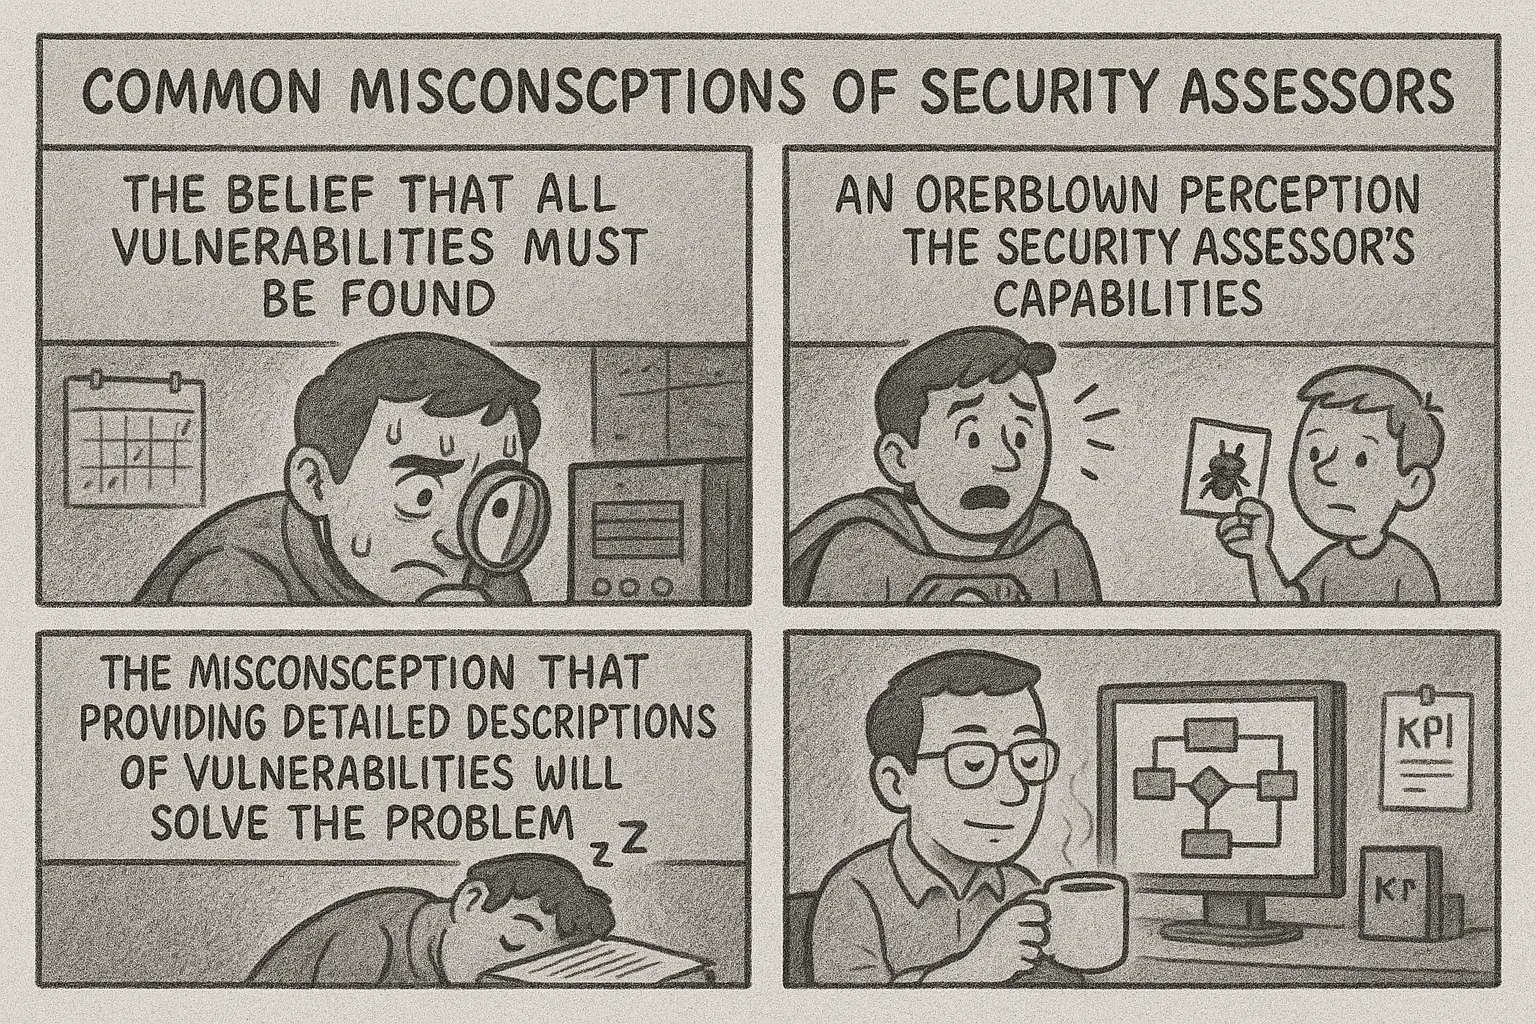
금융권 AI 소스코드 분석의 오탐 40~60%를 출발점으로, 모델의 한계와 분석 환경의 한계를 구분하고 전문성·예산·결정권이 분리된 조직에 쌓이는 보안 부채를 살펴본다.
금융권 AI 소스코드 분석의 오탐 40~60%를 출발점으로, 모델의 한계와 분석 환경의 한계를 구분하고 전문성·예산·결정권이 분리된 조직에 쌓이는 보안 부채를 살펴본다.
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.

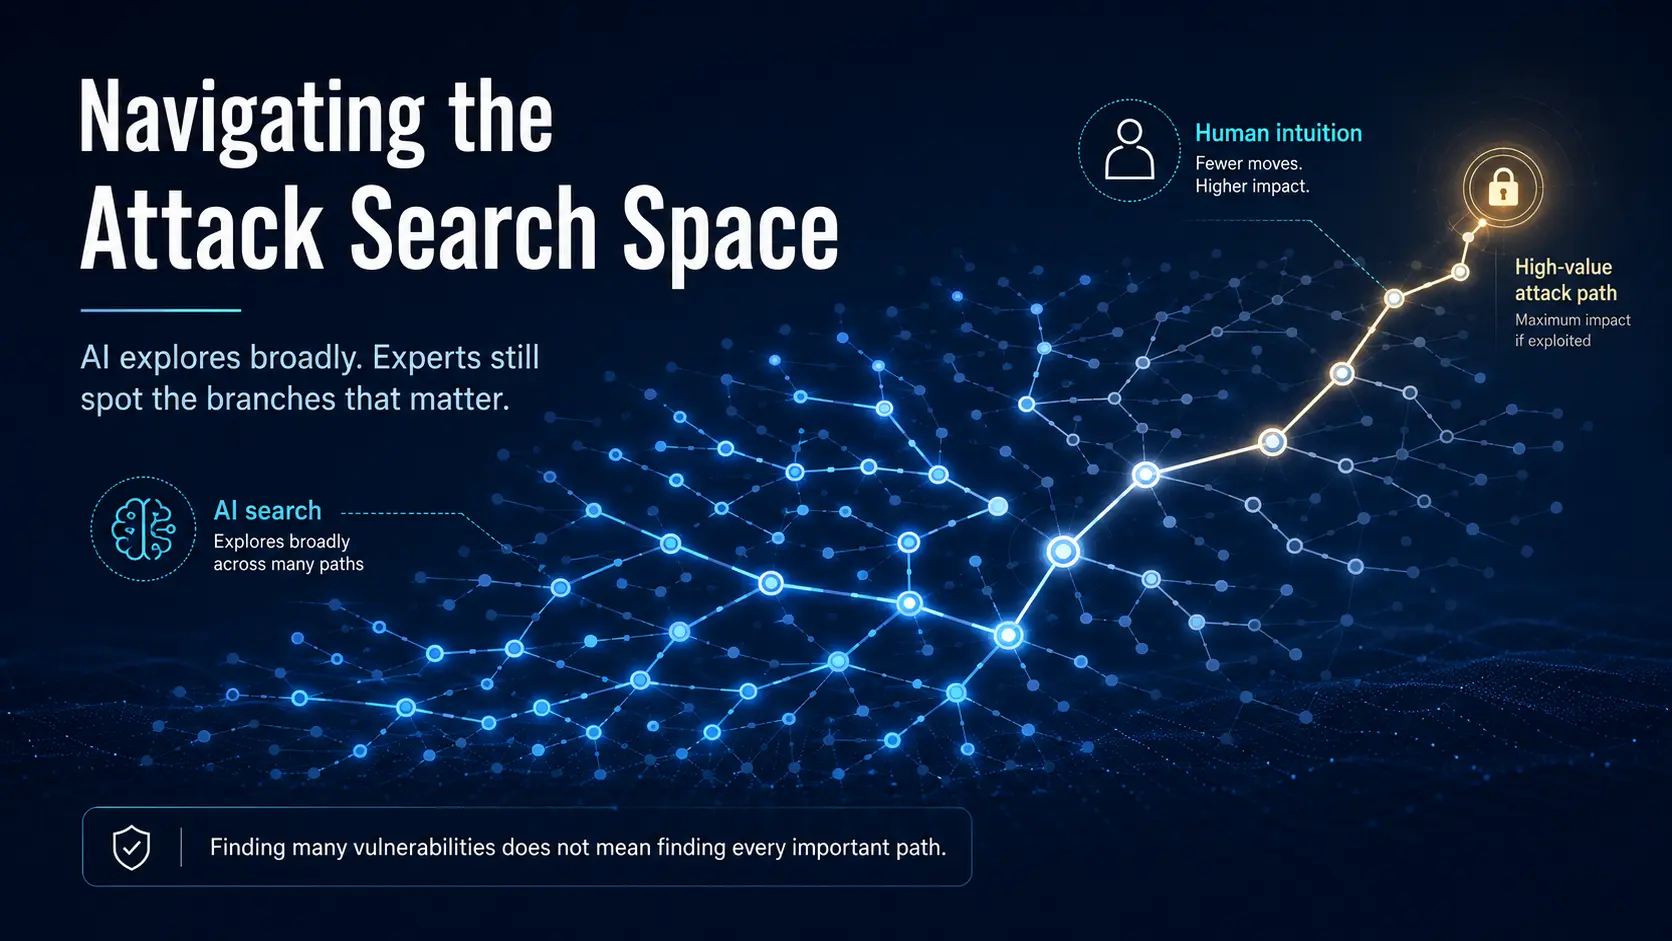
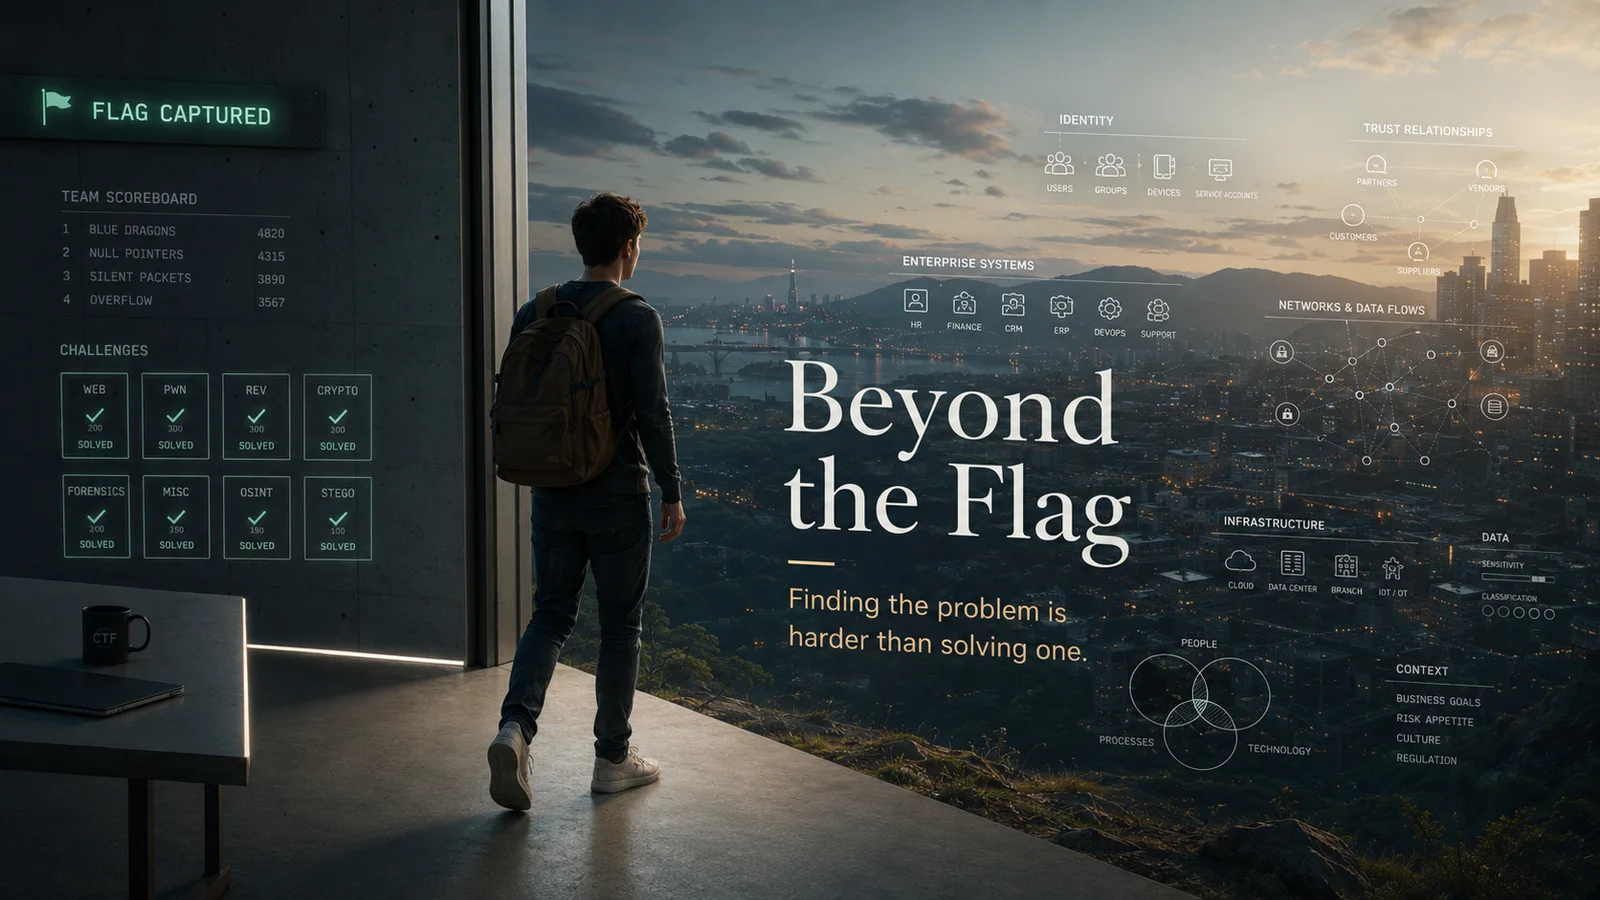
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.
AI 국가 전략의 승부처는 GPU 수량만이 아니라, GPU 위에서 돌아가는 데이터·모델·agent·권한·로그·검증 흐름을 누가 통제하고 증명할 수 있는가에 있습니다.
나이팅게일 신화, 화이트해커 담론, Sterbenz lemma, 브라우저 exploit reasoning을 통해 LLM의 진짜 변화가 지식 검색이 아니라 문제 재정의에 있음을 살펴본다.
2025년 범부처 정보보호 종합대책을 나이팅게일 신화와 화이트해커 담론의 구조적 유사성으로 읽는다. 정책은 개인 윤리 의존에서 구조적 책임으로 이동하고 있지만, 아직 완전히 전환되지는 않았다.
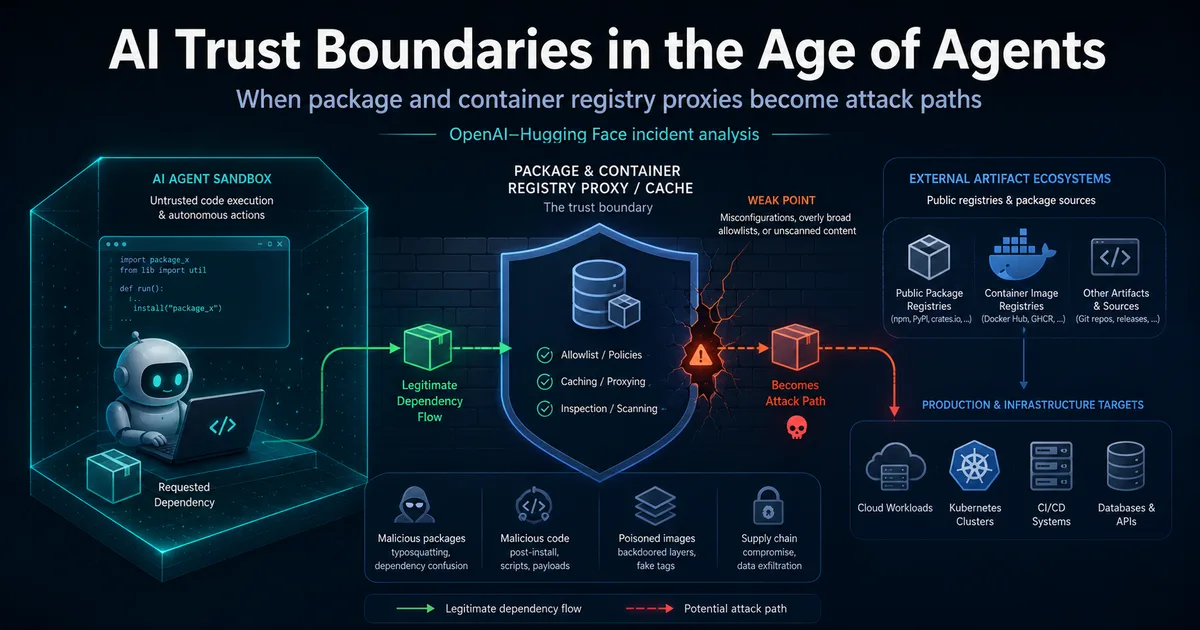
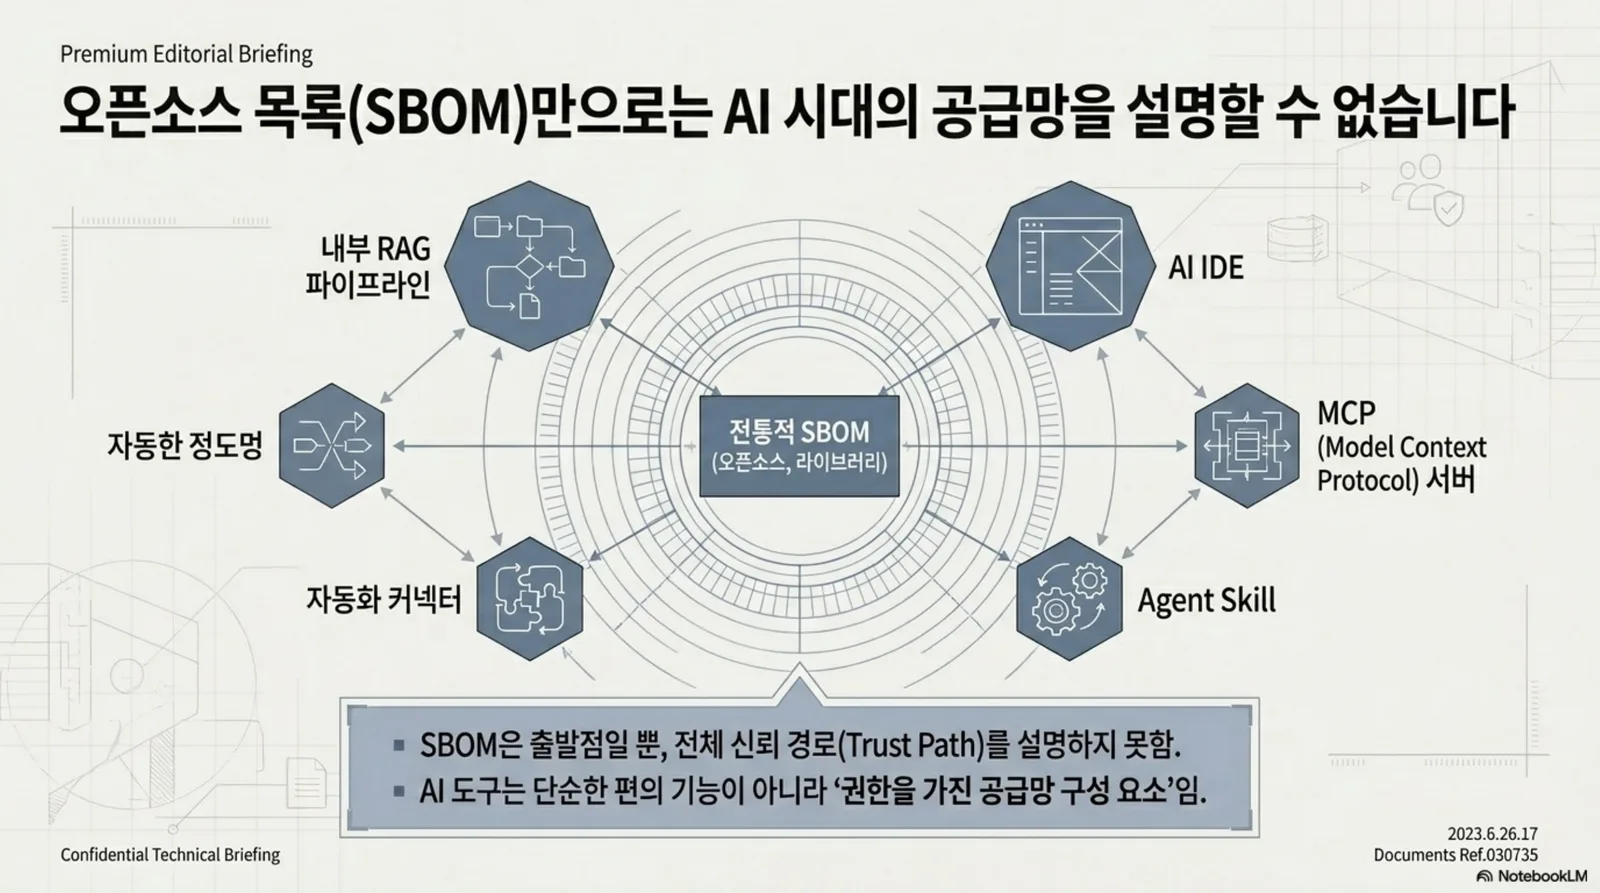
AI IDE, MCP, 자동화 연결은 단순한 개발 편의 도구가 아니라 공급망 자산이다. 개발 프로세스의 신뢰 경로를 어떻게 관리해야 하는지 정리합니다.
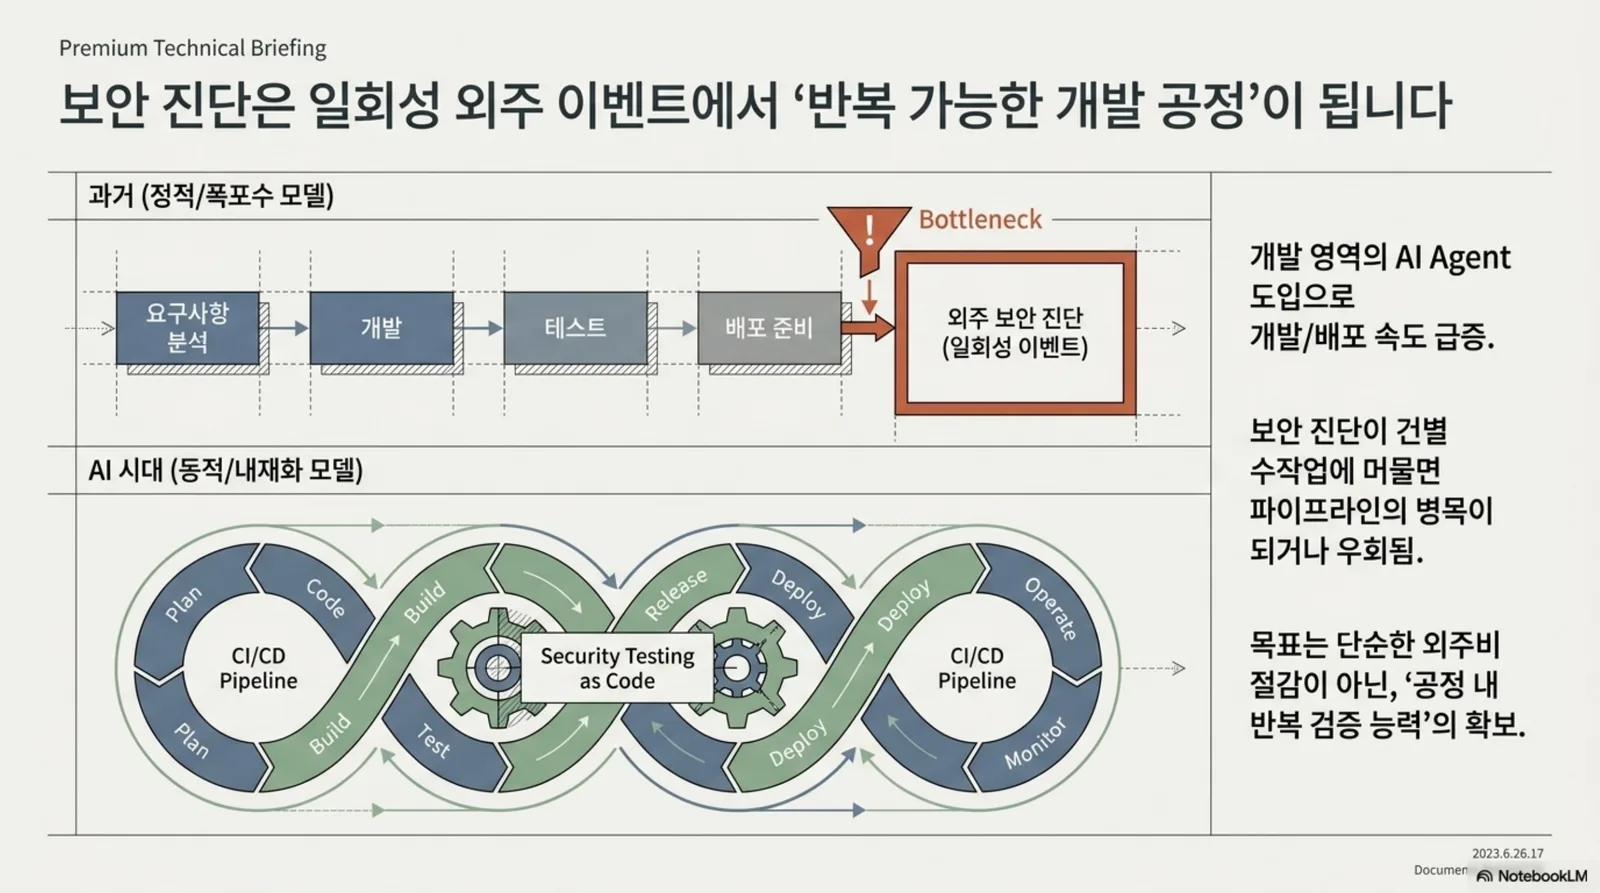
보안–DevOps 문제를 지식 전달 실패가 아니라 기본값 설계, 인터페이스, 예외 처리, 정렬의 구조 문제로 다시 보는 조직 설계 보고서.
한국 보안 산업에서 반복되는 규제·납품 중심 구조와 글로벌 제품 중심 성장 경로의 차이를 정리하고, AI 시대에 다시 나타나는 분기점을 돌아봅니다.
계약은 집행 수단이고, 정보보호 거버넌스는 리스크·정책·책임·감사를 설계·운영하는 경영 시스템이라는 관점에서, SW 공급망 보안과 예외승인 체계까지 연결해 정리합니다.