
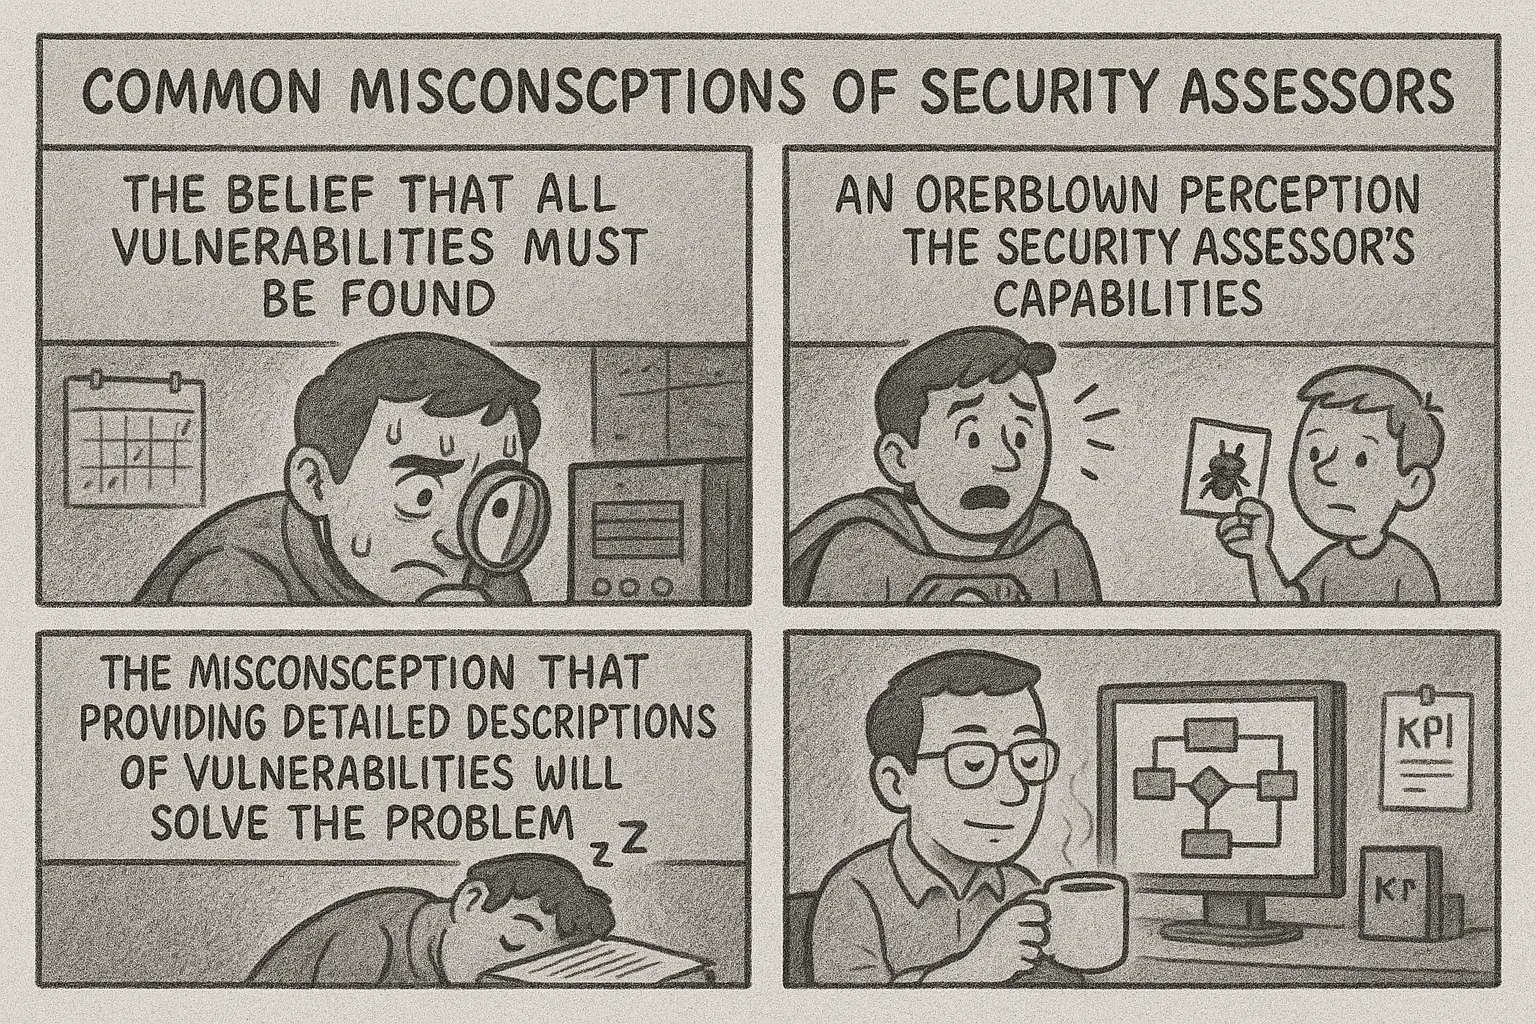
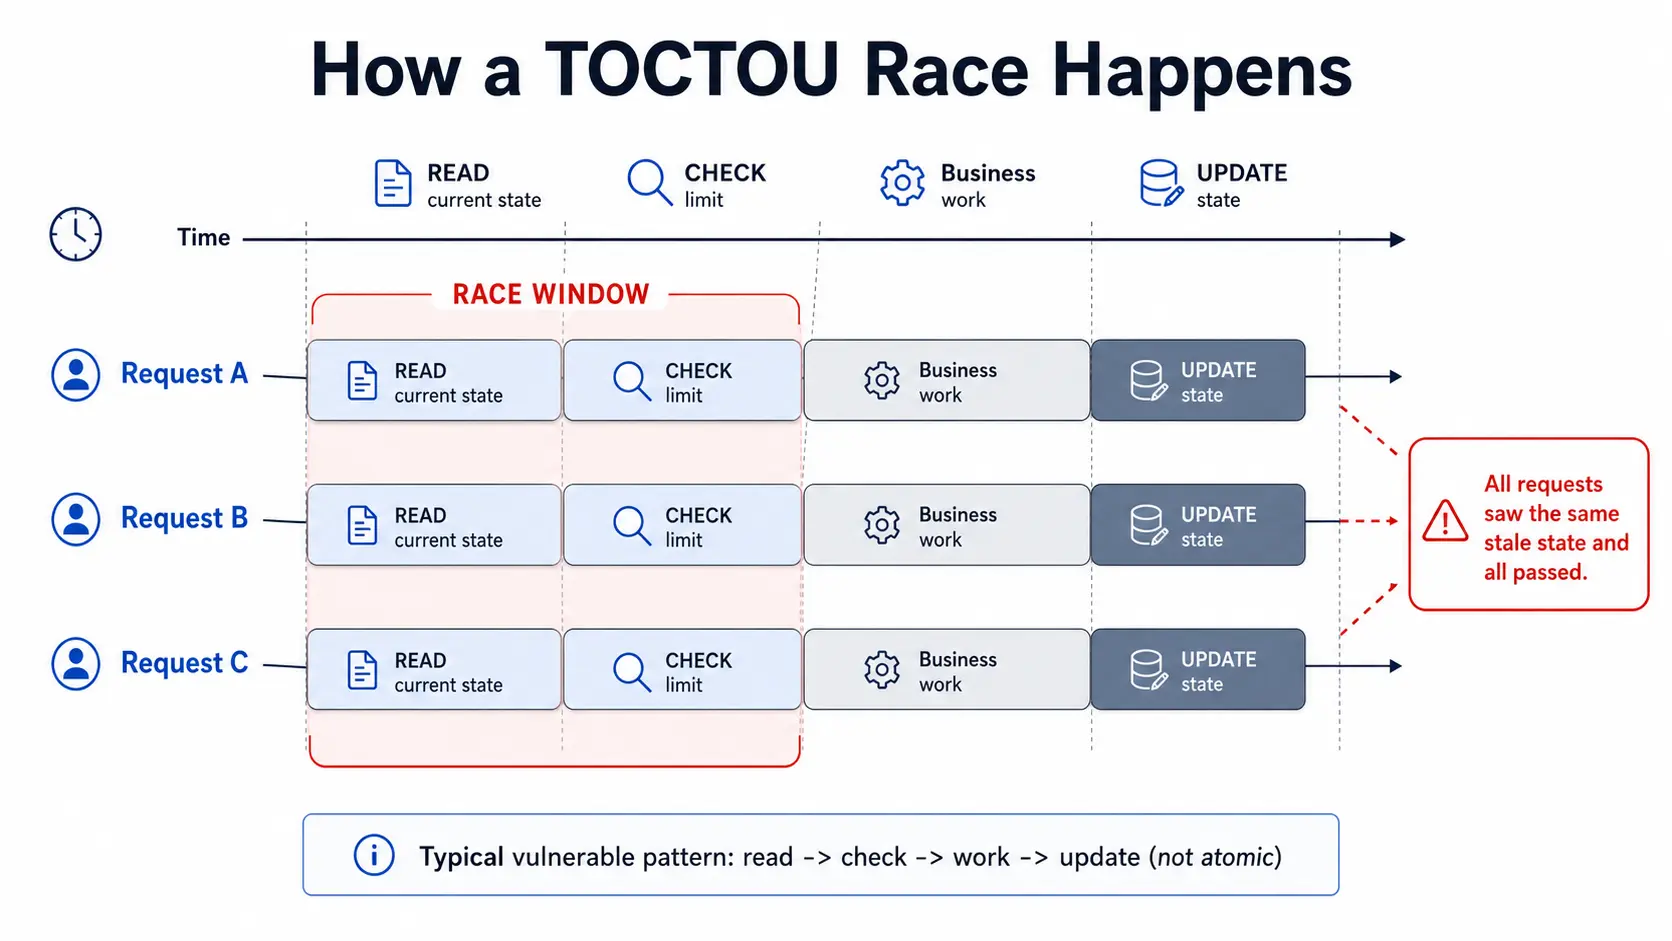
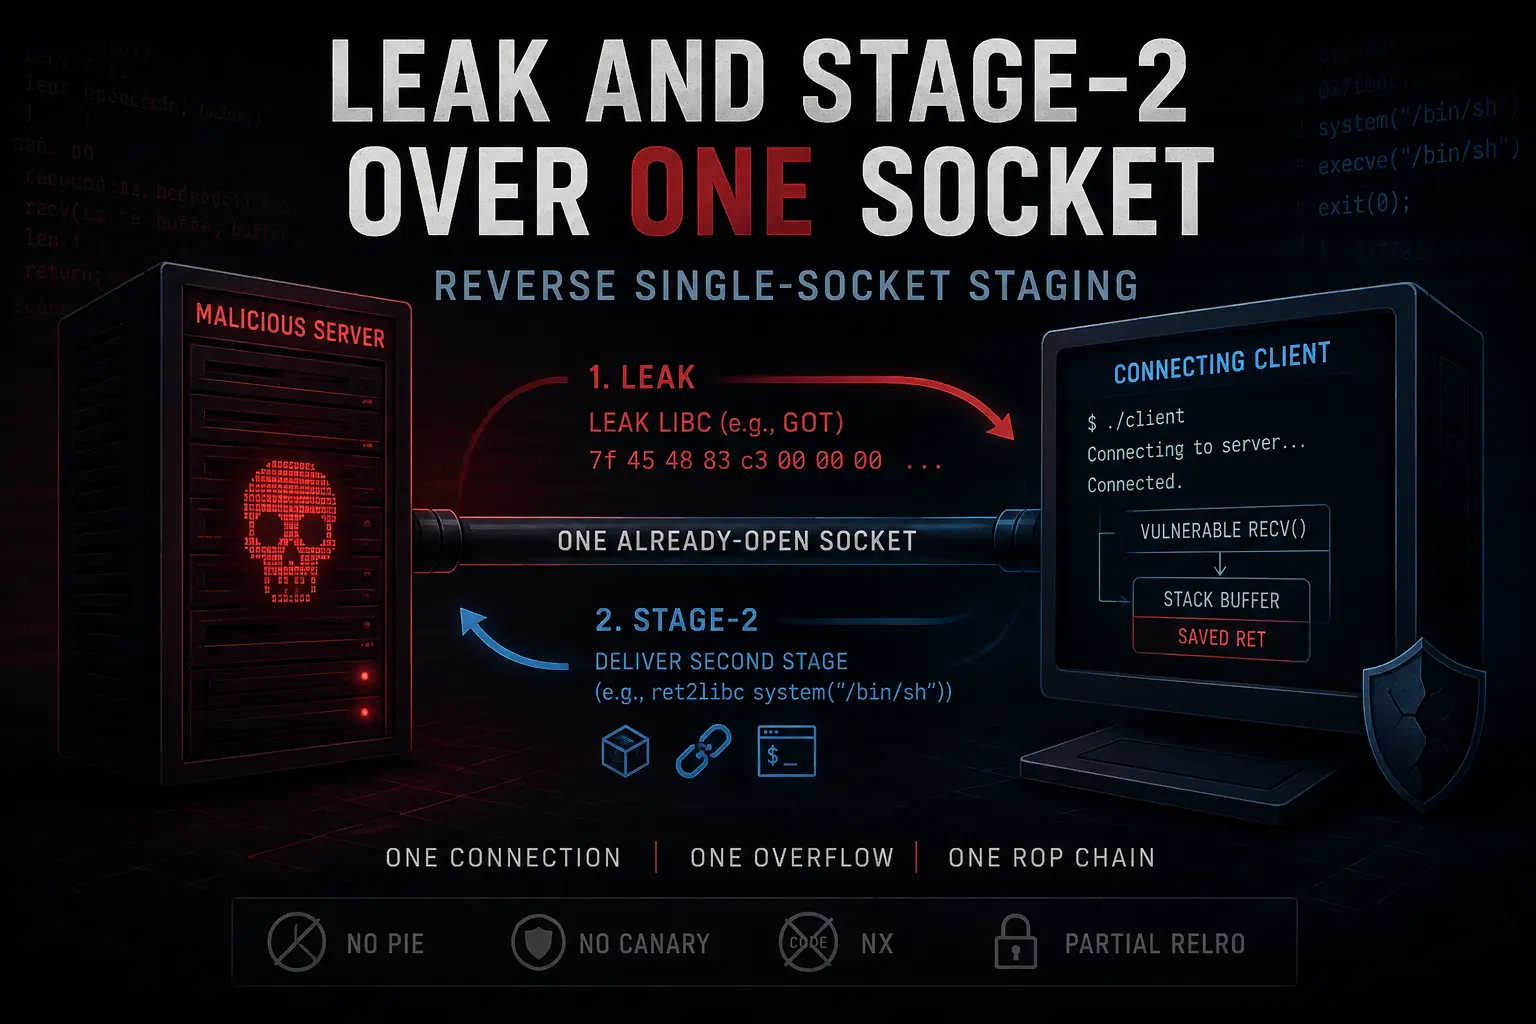

왜 사이버보안의 비용과 위험은 민간에게 분산됐을까?
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.

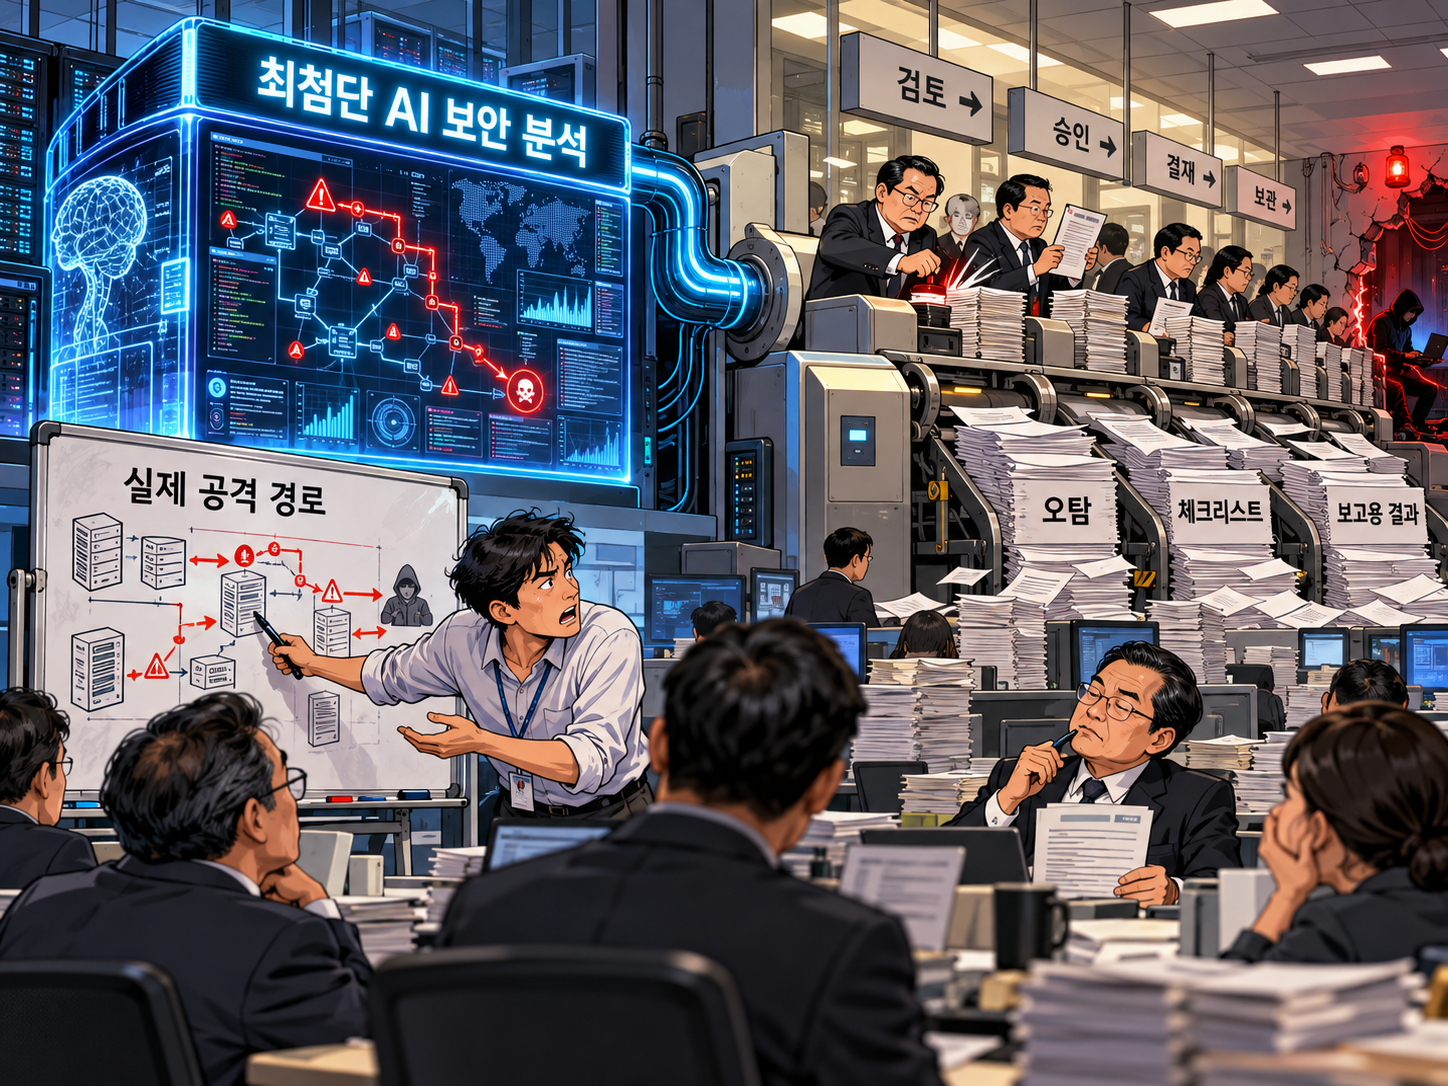
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.