PHP 메모리 안전성 연구 노트 (2016–2026): 발견자, 근본 원인, 패치와 검증 수준
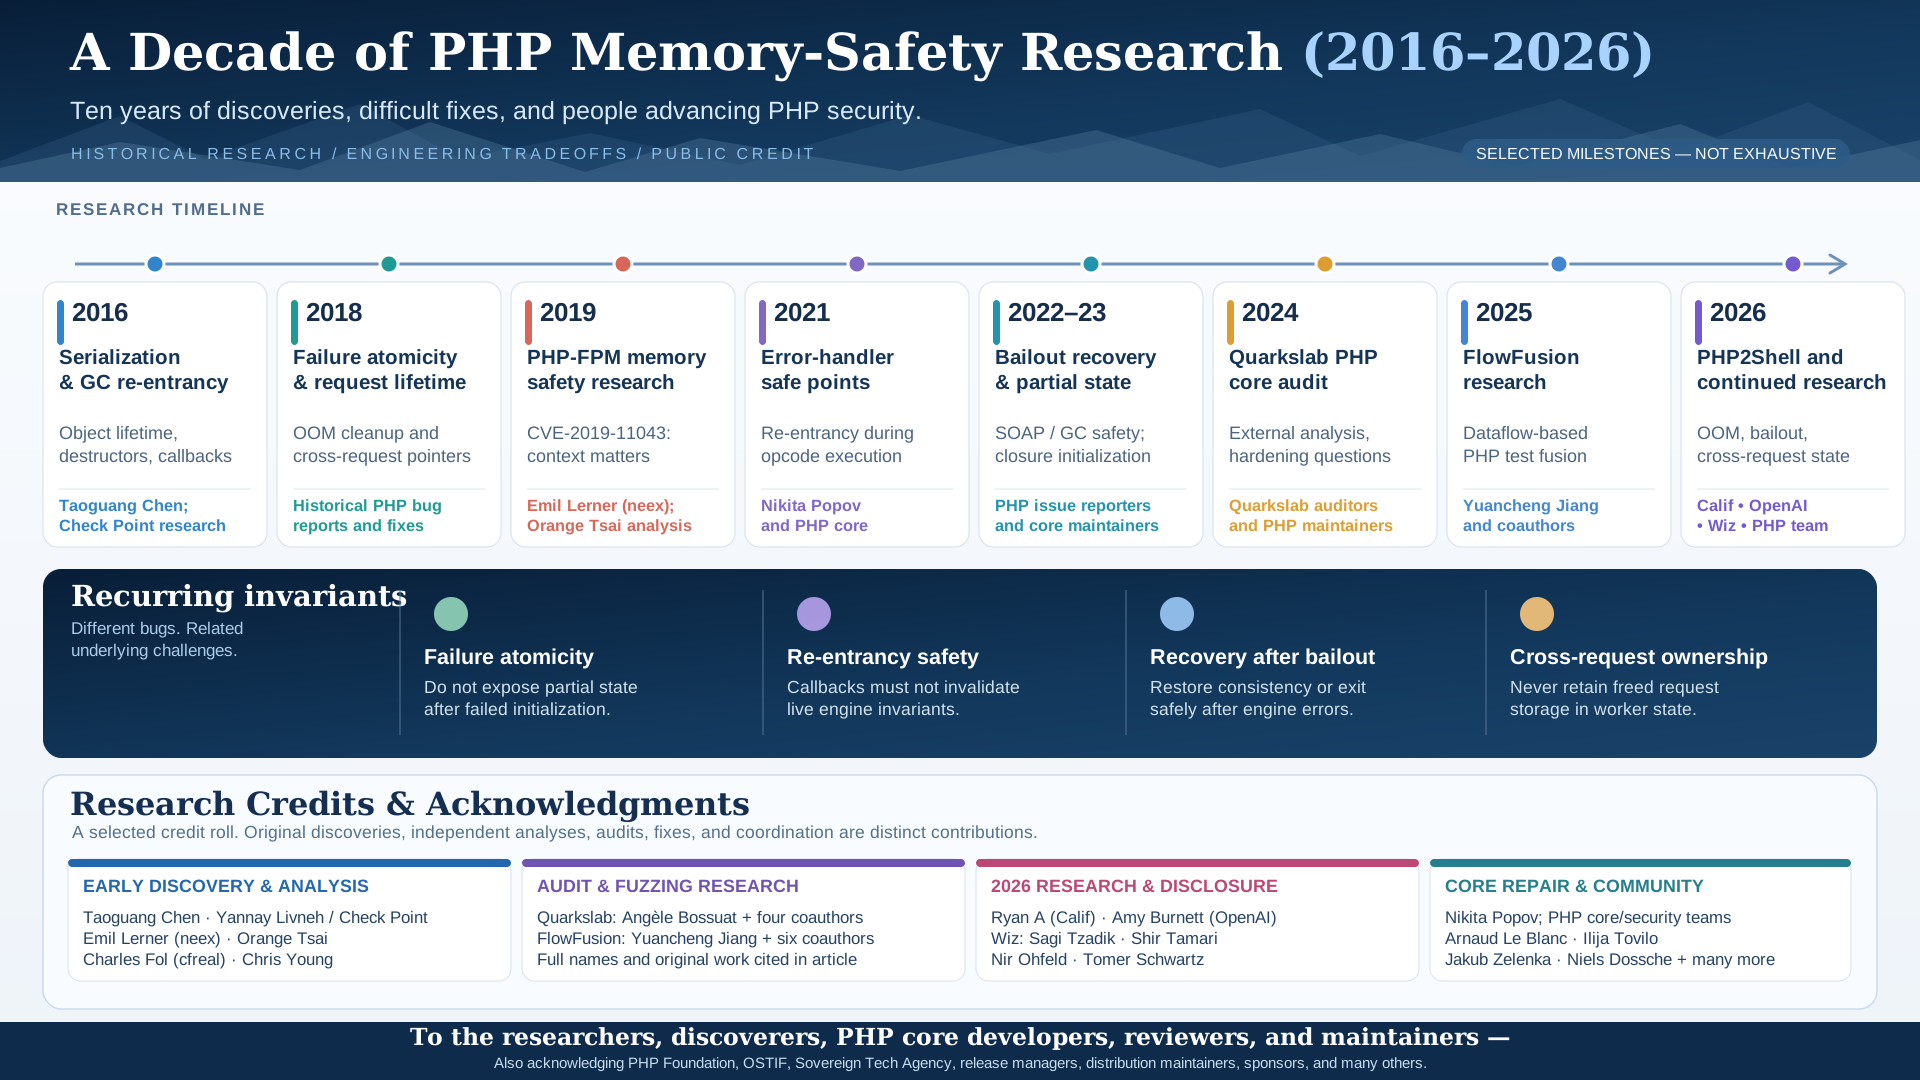
2016~2026년 PHP 메모리 안전성 관련 원 연구자 글, 공식 이슈, 코어 개발자 패치 논의와 재현 증거를 정리한 출처 기반 연구 노트. 트래커 상태와 실제 수정·악용 가능성을 구분한다.
2016~2026년 PHP 메모리 안전성 관련 원 연구자 글, 공식 이슈, 코어 개발자 패치 논의와 재현 증거를 정리한 출처 기반 연구 노트. 트래커 상태와 실제 수정·악용 가능성을 구분한다.

2016~2026년 PHP 메모리 안전성 연구를 원 발견자와 코어 개발자의 공개 기록으로 되짚는다. 재진입, 실패 원자성, bailout 복구, 요청 간 수명이라는 반복 패턴과 PHP2Shell 연구의 한계를 살펴본다.