
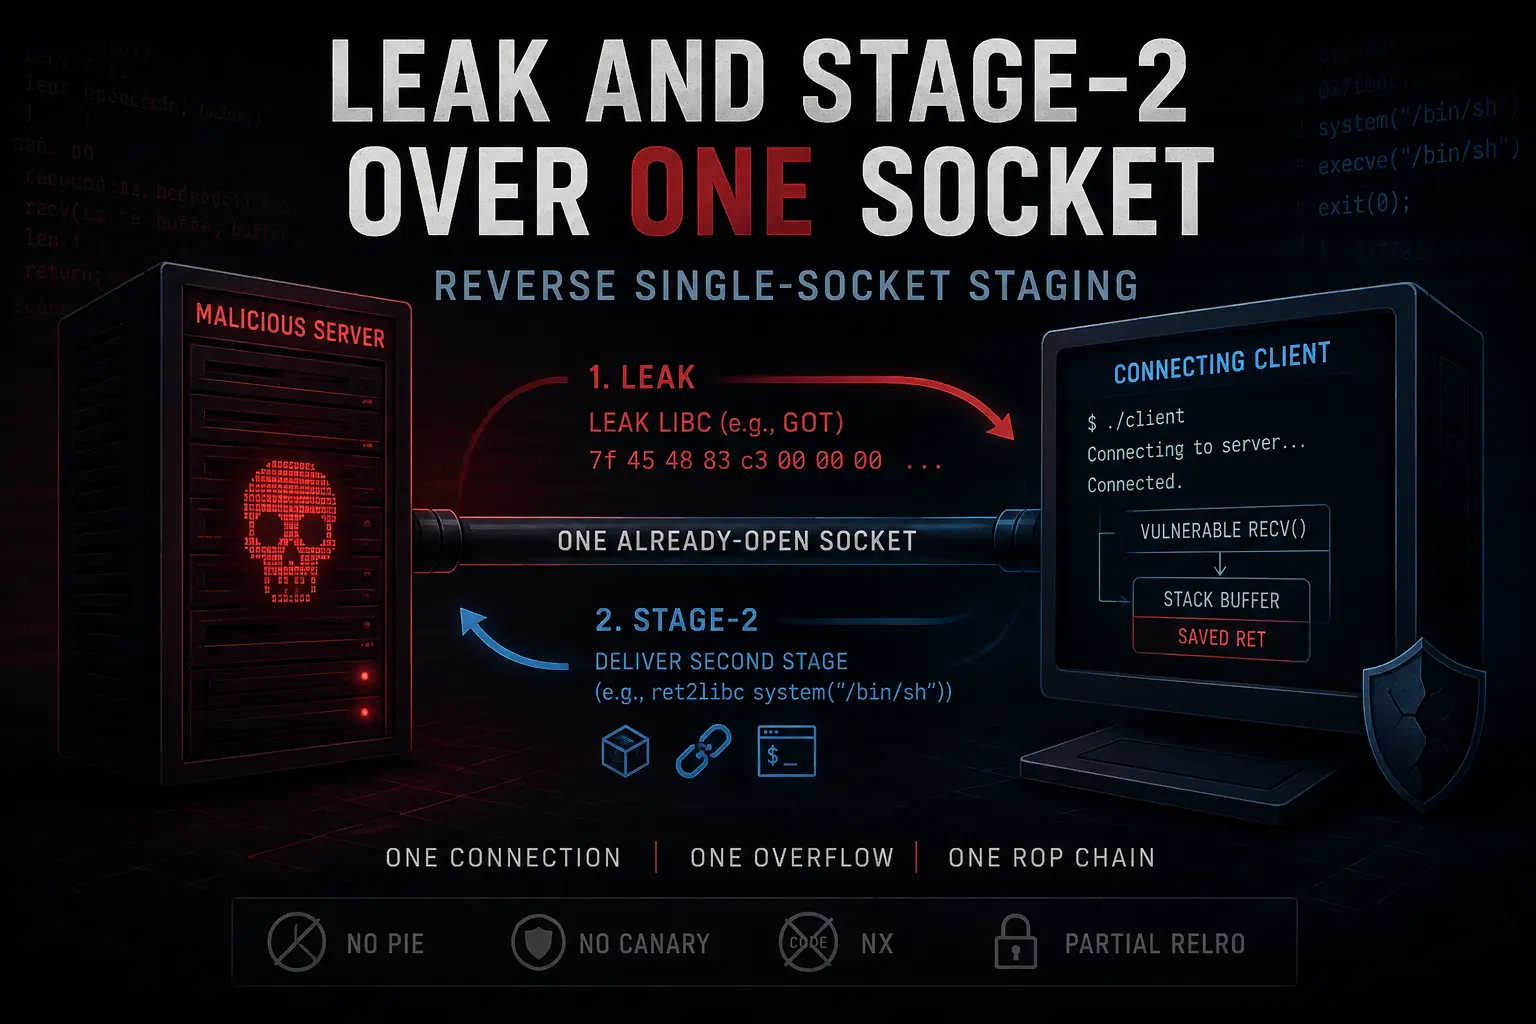

하나의 소켓으로 leak하고 stage2까지: 역방향 단일 소켓 스테이징
악성 서버가 접속해온 클라이언트를 치는 역방향 메모리 손상에서, 이미 열린 하나의 소켓으로 libc를 유출하고 stage2까지 받아 단일 ROP 체인으로 RCE를 완성하는 기법. 그리고 이게 왜 새로운 패턴이 아니라 잘 알려진 조합인지.
악성 서버가 접속해온 클라이언트를 치는 역방향 메모리 손상에서, 이미 열린 하나의 소켓으로 libc를 유출하고 stage2까지 받아 단일 ROP 체인으로 RCE를 완성하는 기법. 그리고 이게 왜 새로운 패턴이 아니라 잘 알려진 조합인지.

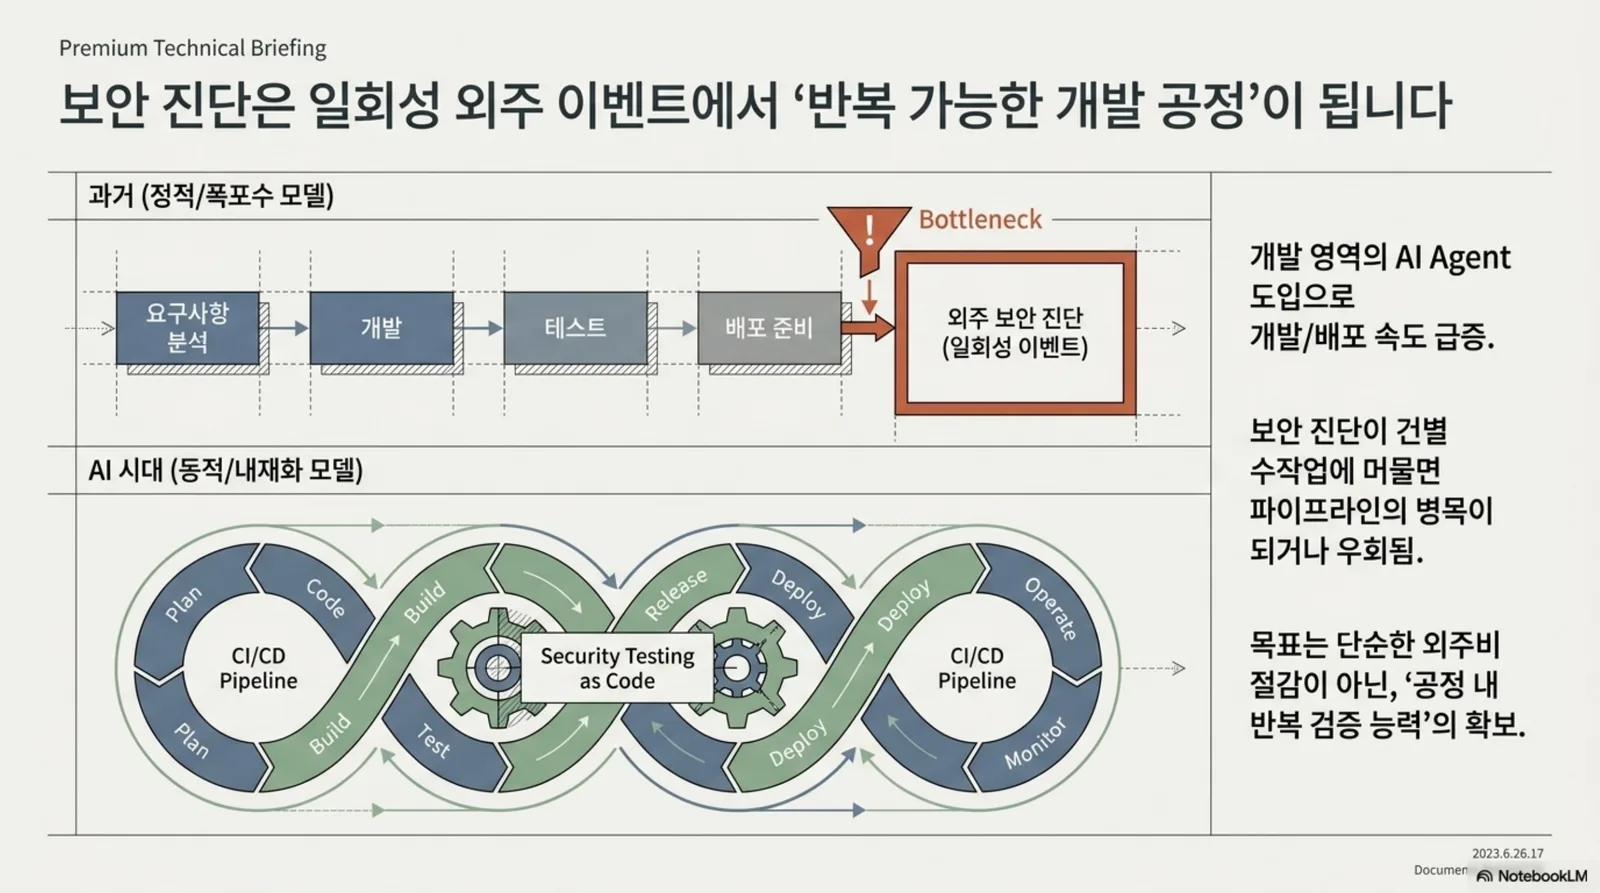
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.