

해커에게 0원짜리 자동문이 된 캡차 — CAPTCHA 우회 PoC와 방어 전략
Playwright, Whisper, Page-Agent로 오디오 CAPTCHA 우회 PoC를 재현하고, CAPTCHA 이후를 전제로 한 로그인 방어 전략을 정리합니다.
Playwright, Whisper, Page-Agent로 오디오 CAPTCHA 우회 PoC를 재현하고, CAPTCHA 이후를 전제로 한 로그인 방어 전략을 정리합니다.
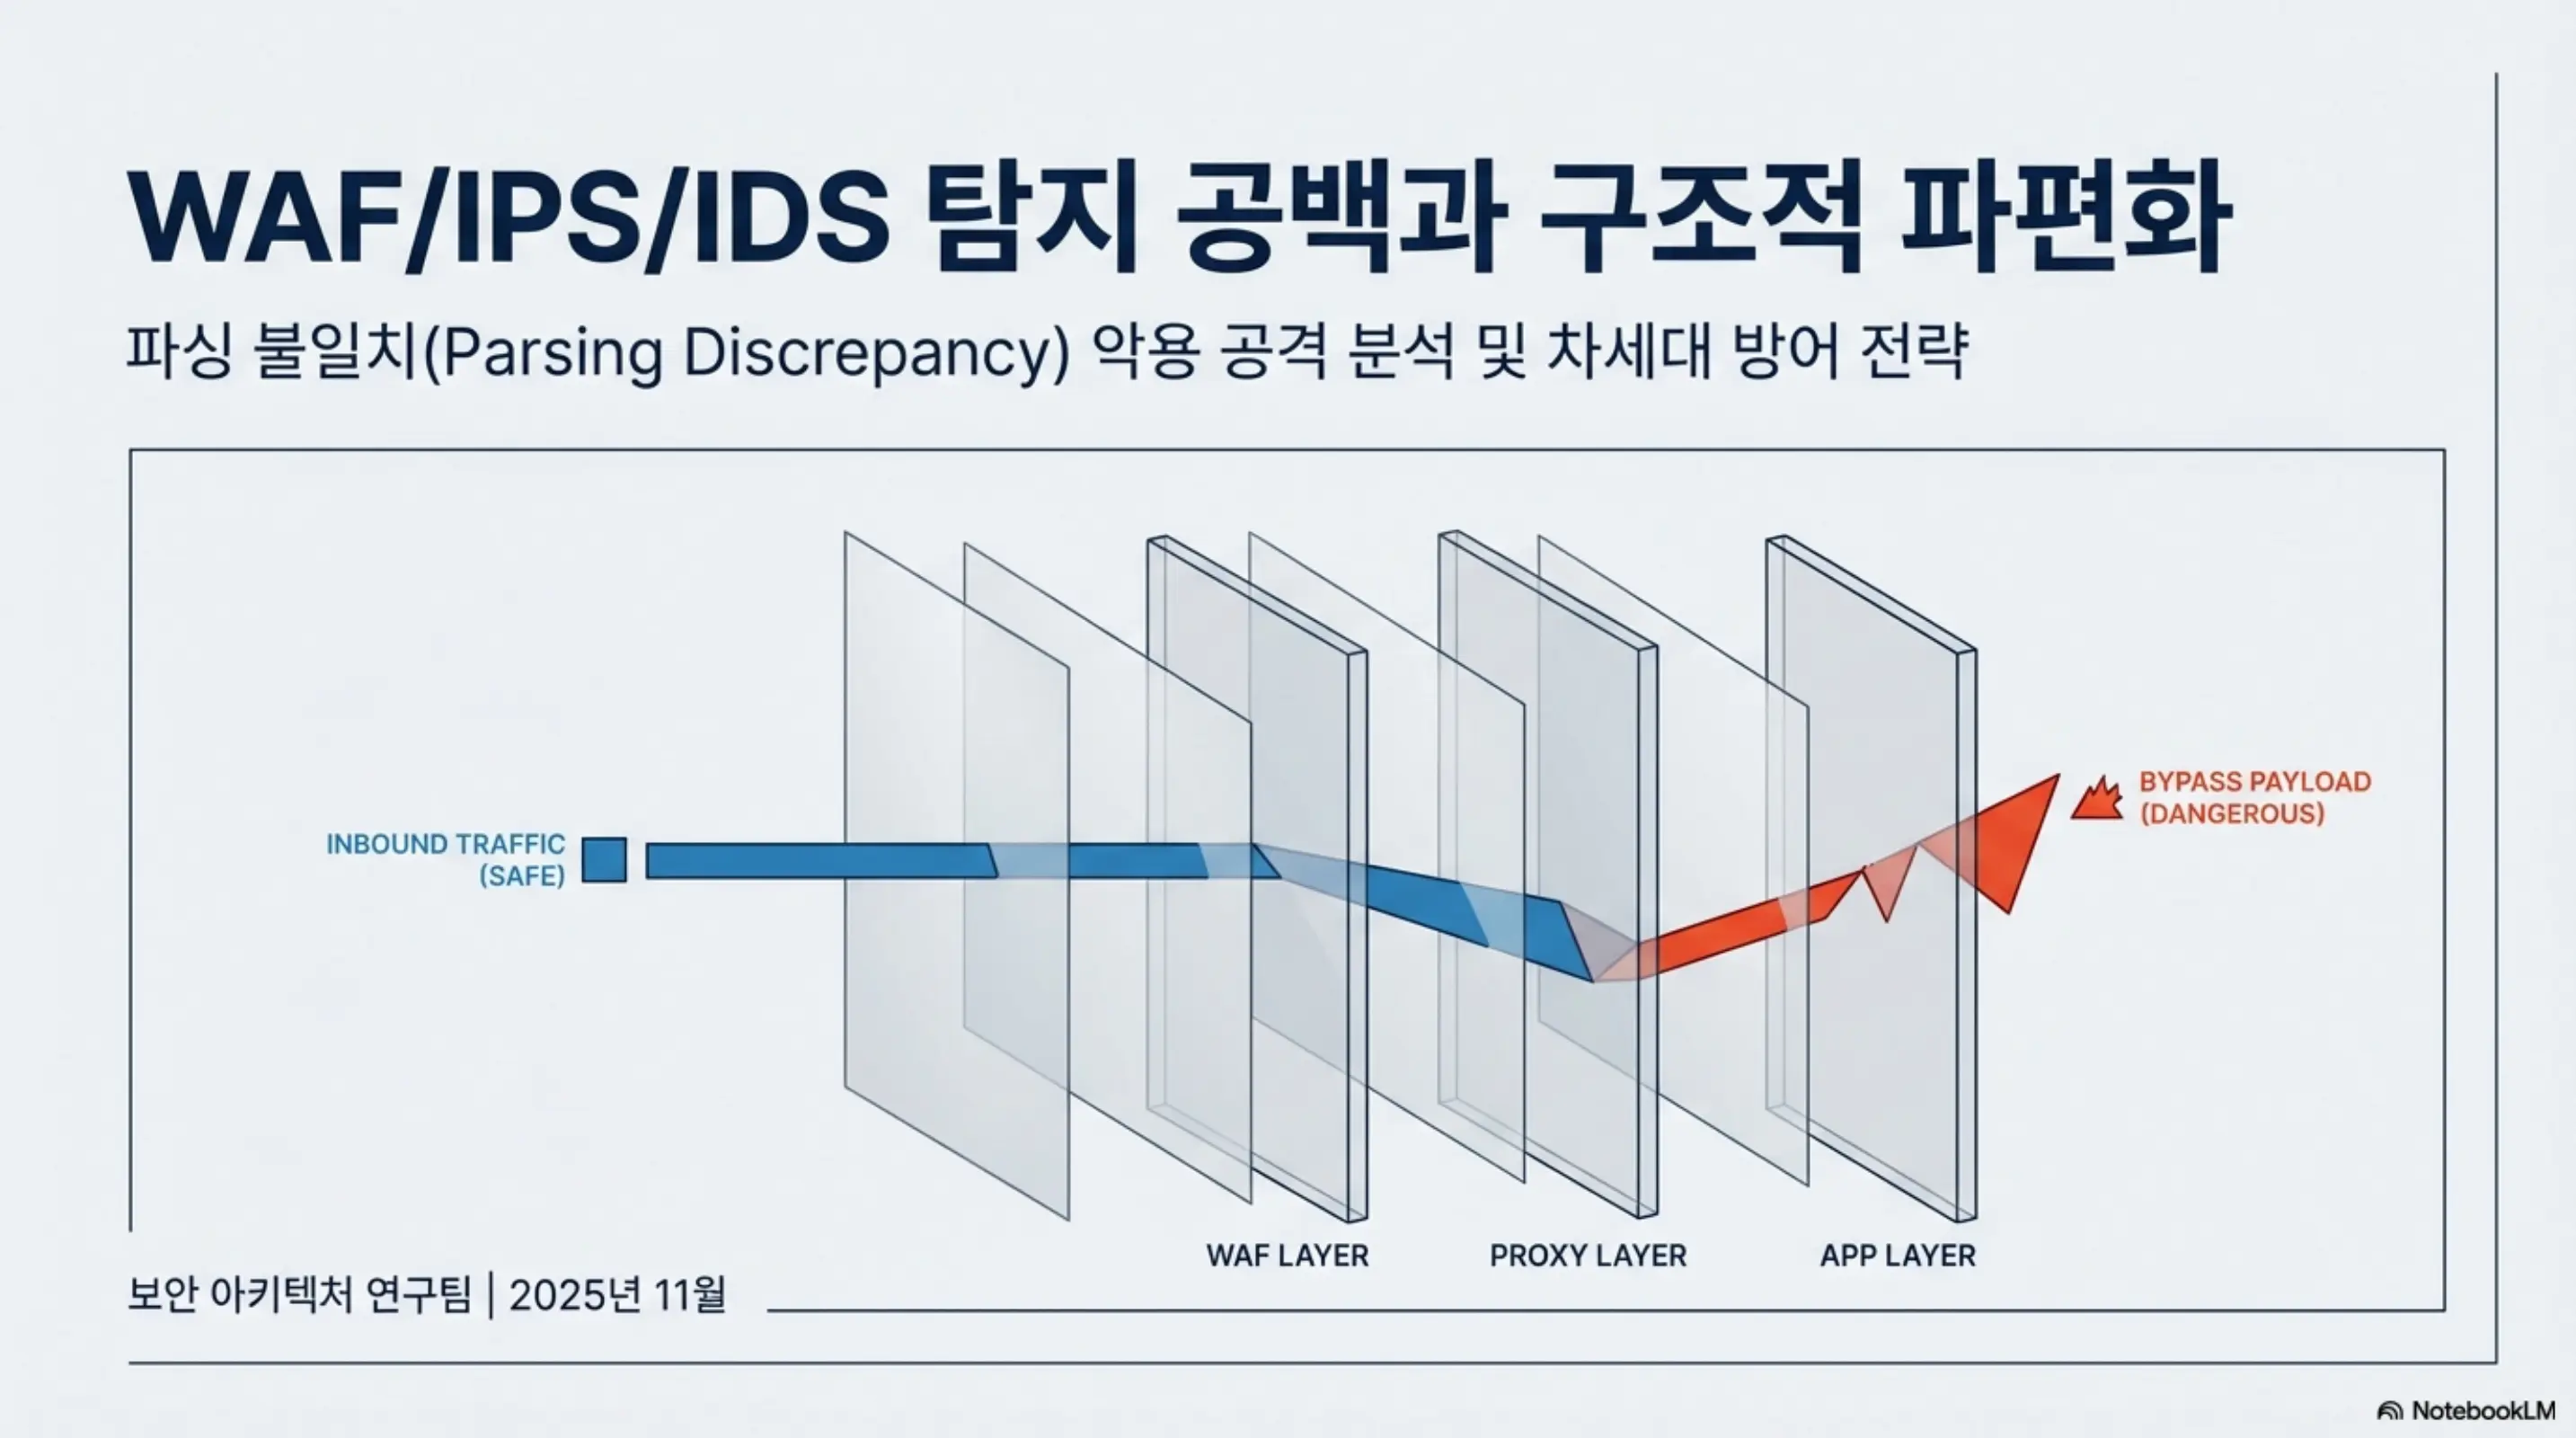
WAF, IPS, IDS의 구조적 탐지 공백을 해석 불일치, TLS 가시성, 검사 범위 한계 관점에서 정리하고 실무 보완 방향을 제시합니다.
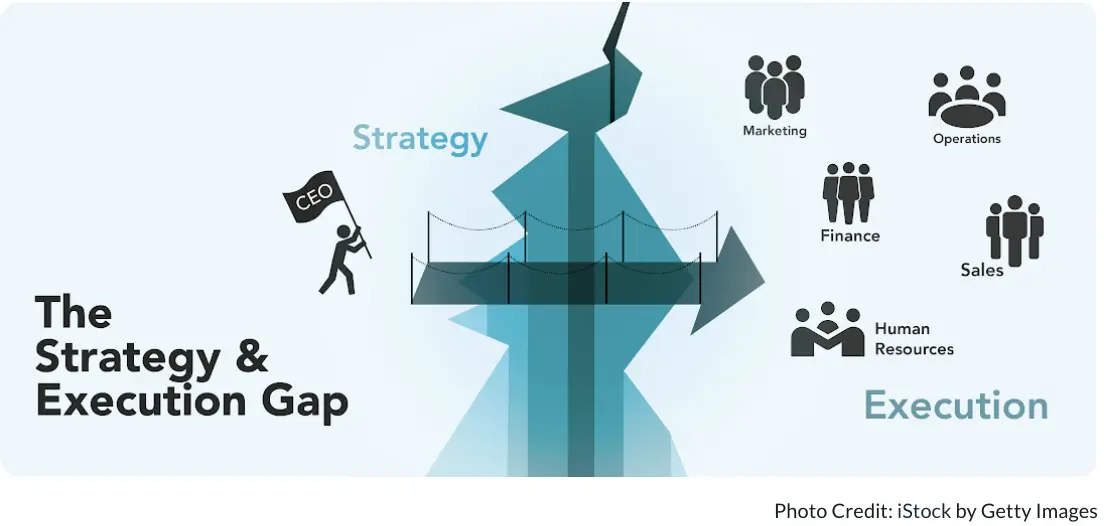
철학에 머문 전략, 실행의 실패, 그리고 WAF 논쟁을 중심으로 현장 리더십과 실질적 보안 개선 로드맵을 제시하는 종합 보고서.
BYOI, BYOVD, DLL 하이재킹, 서비스 악용이 어떻게 단순 EDR 우회를 넘어 보안 에이전트 무력화로 이어졌는지 2020~2025년 사례를 바탕으로 분석합니다.
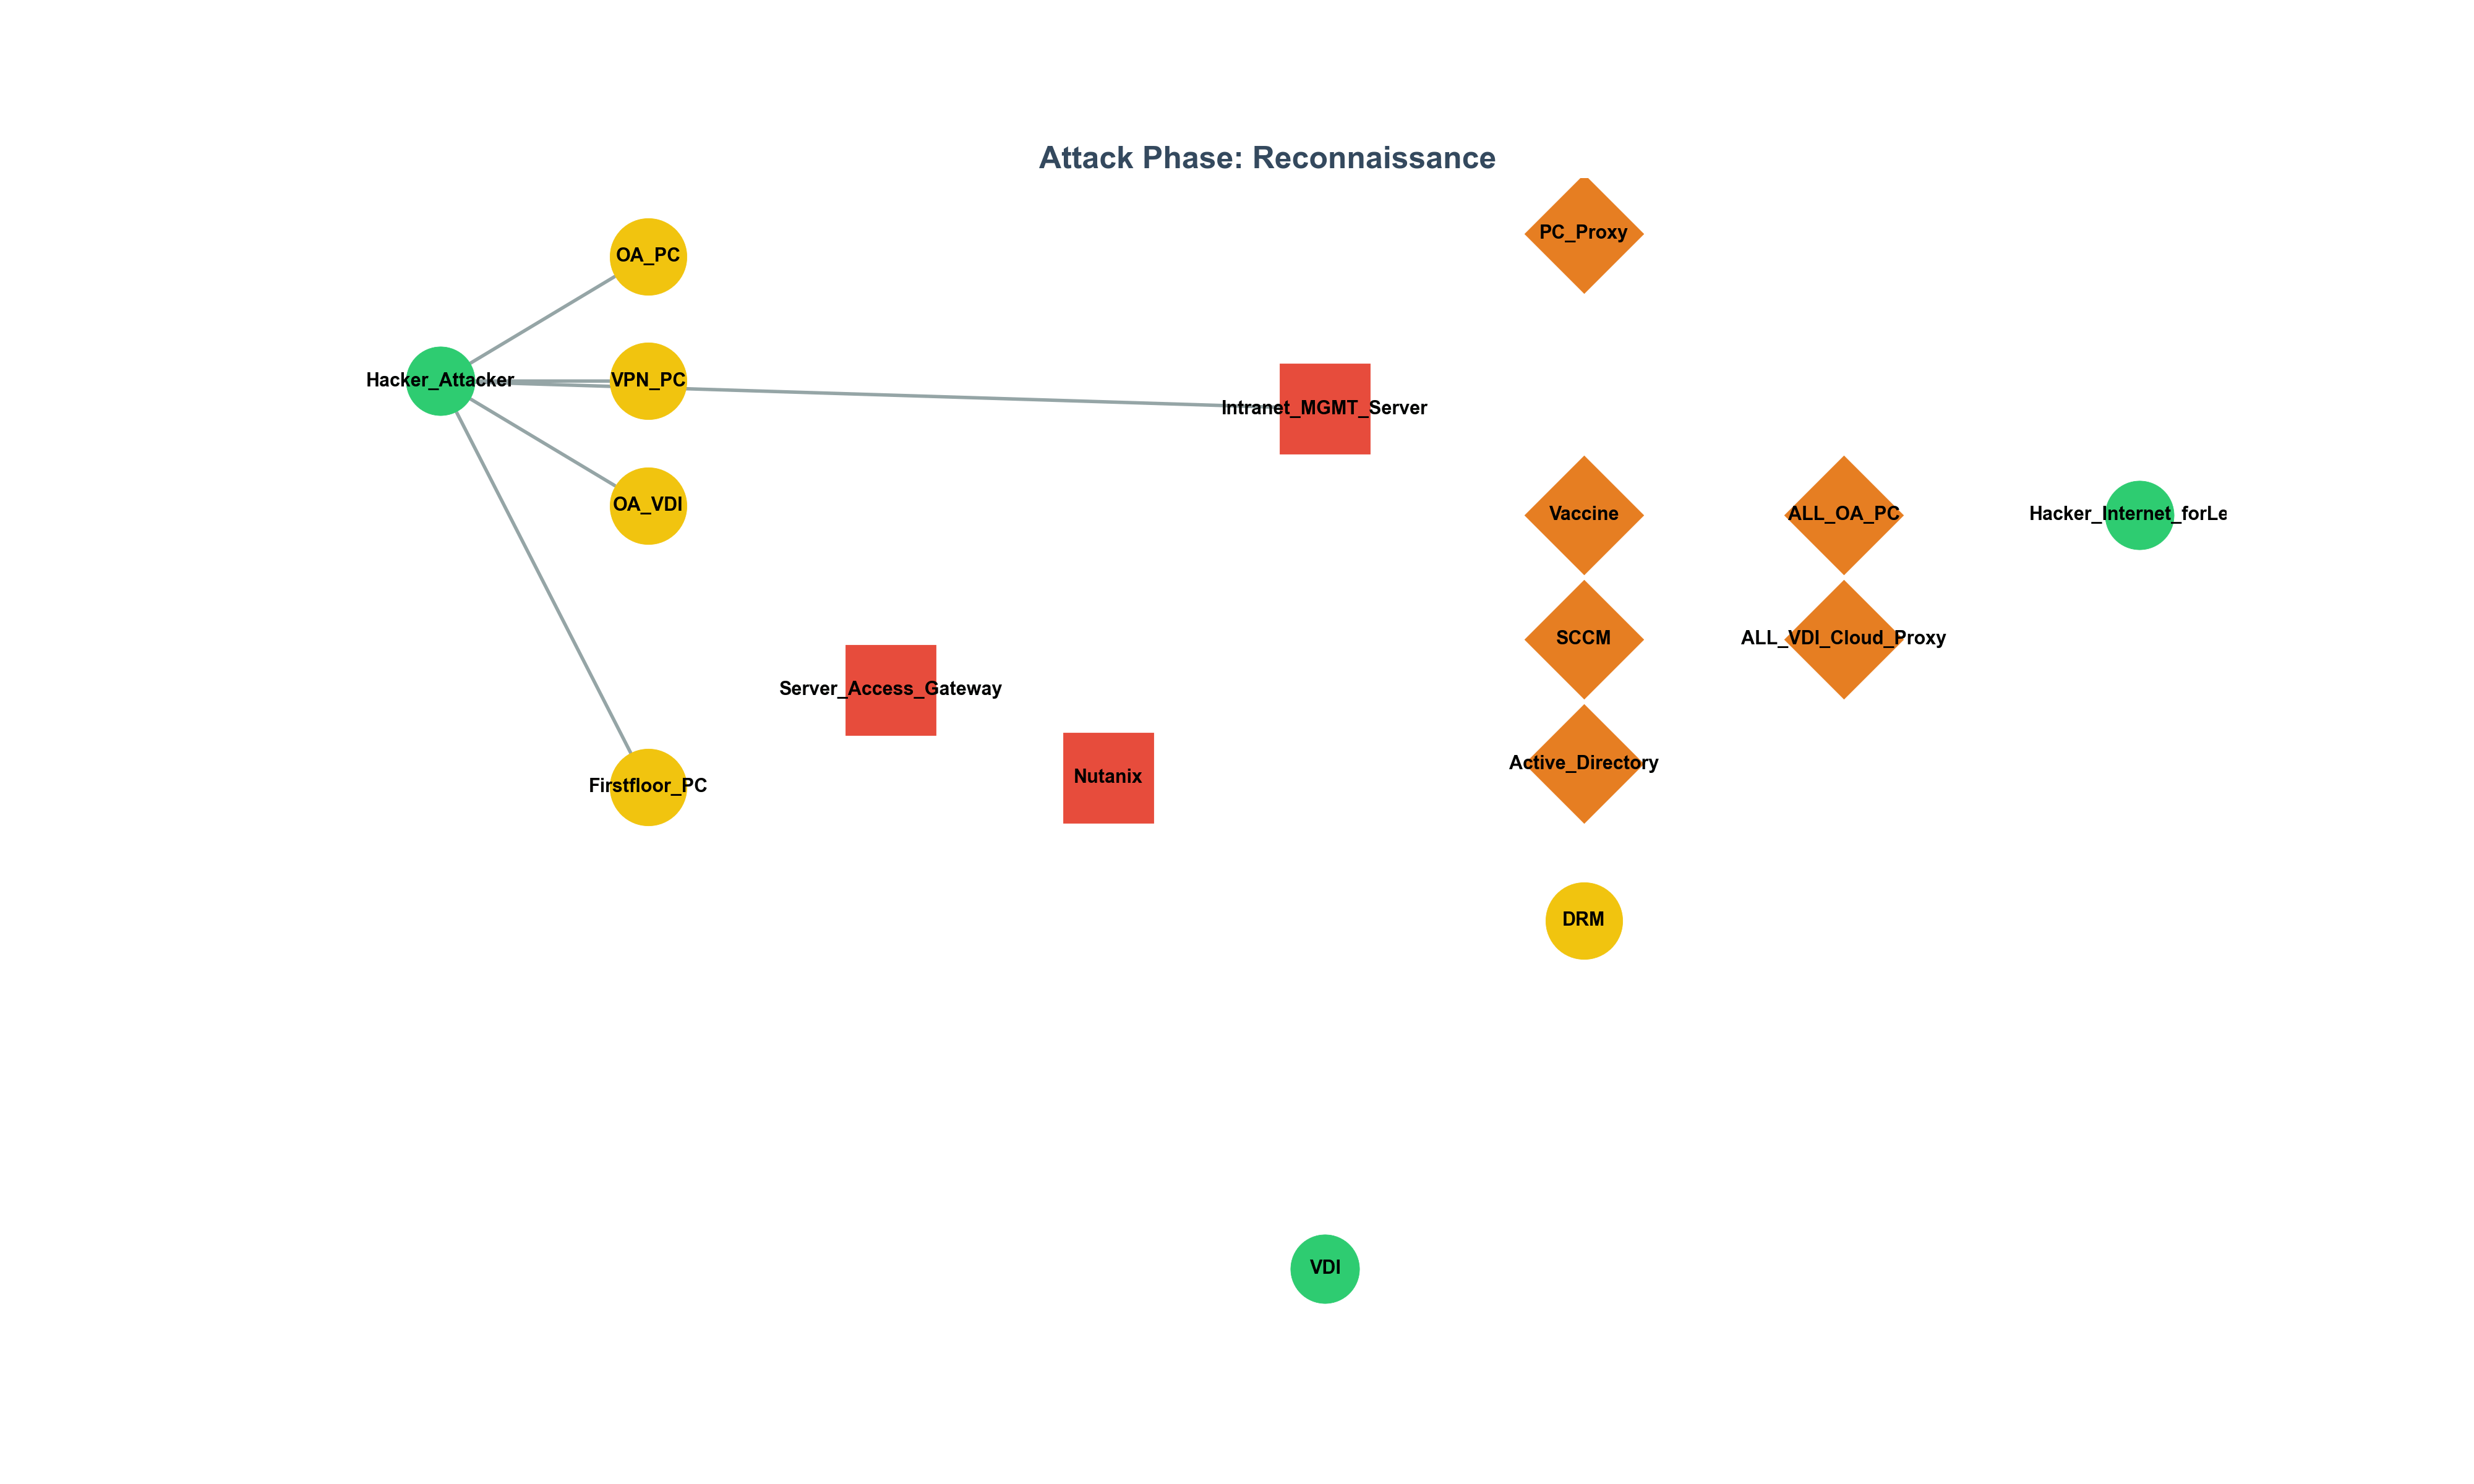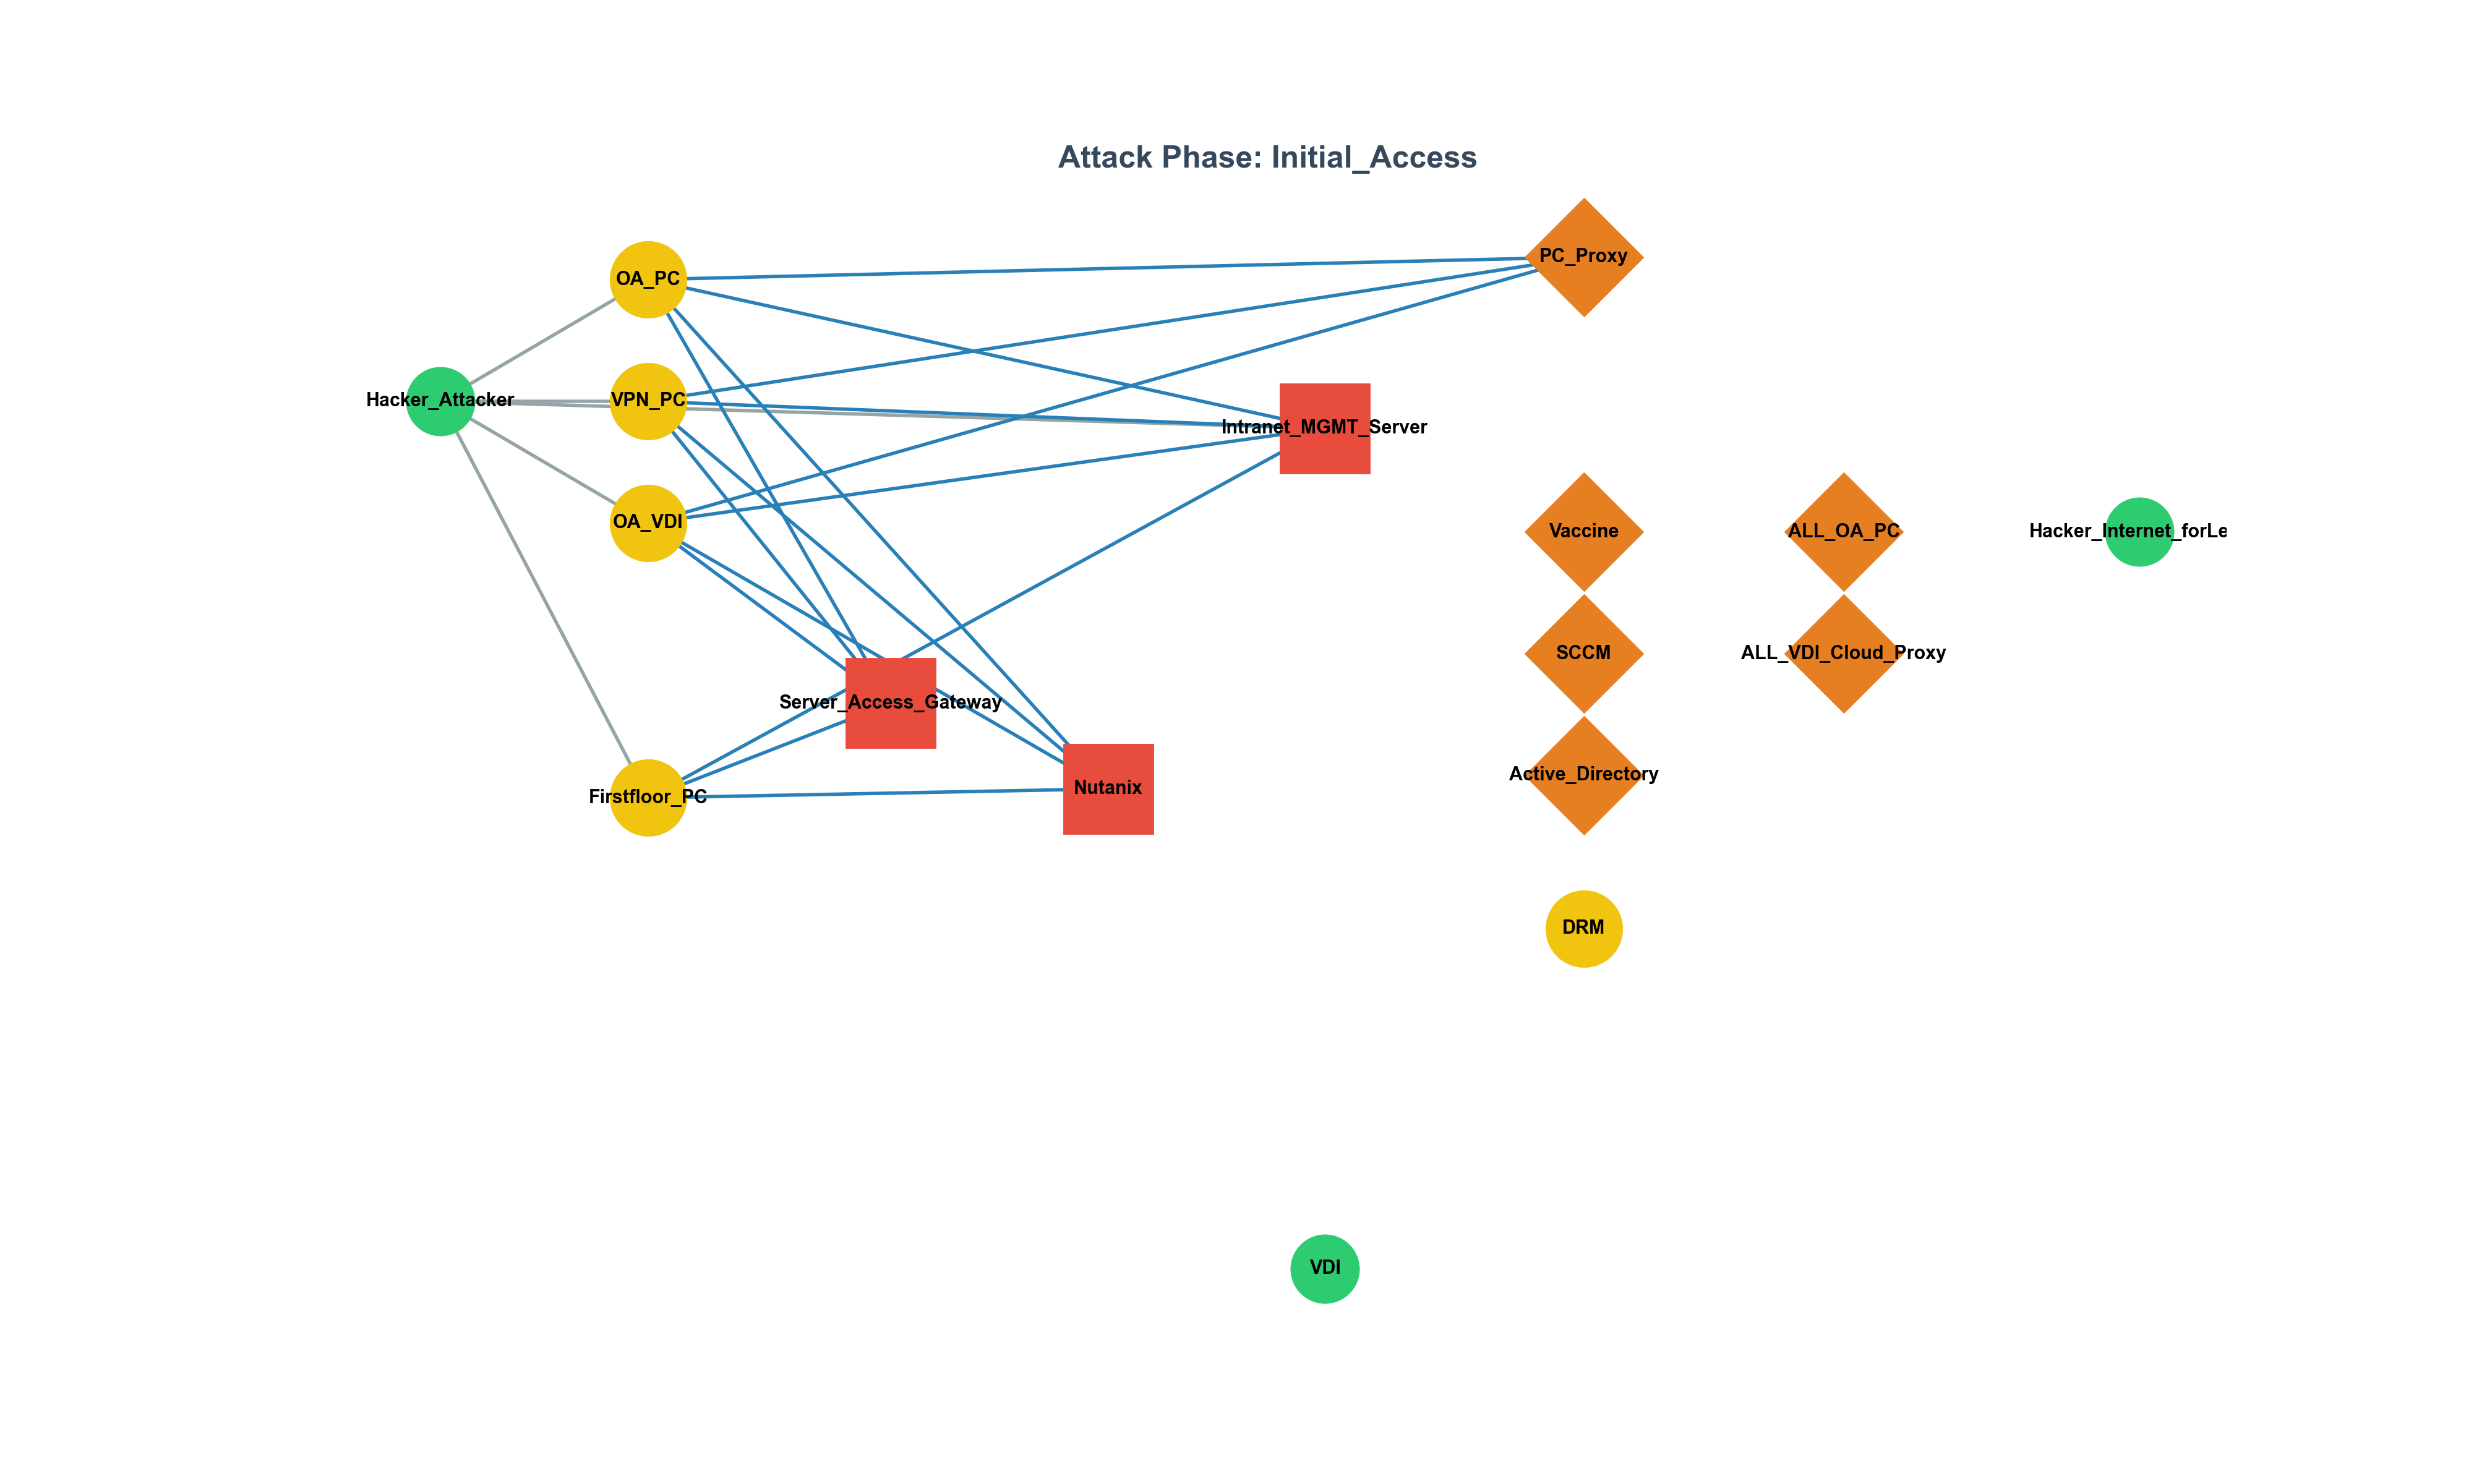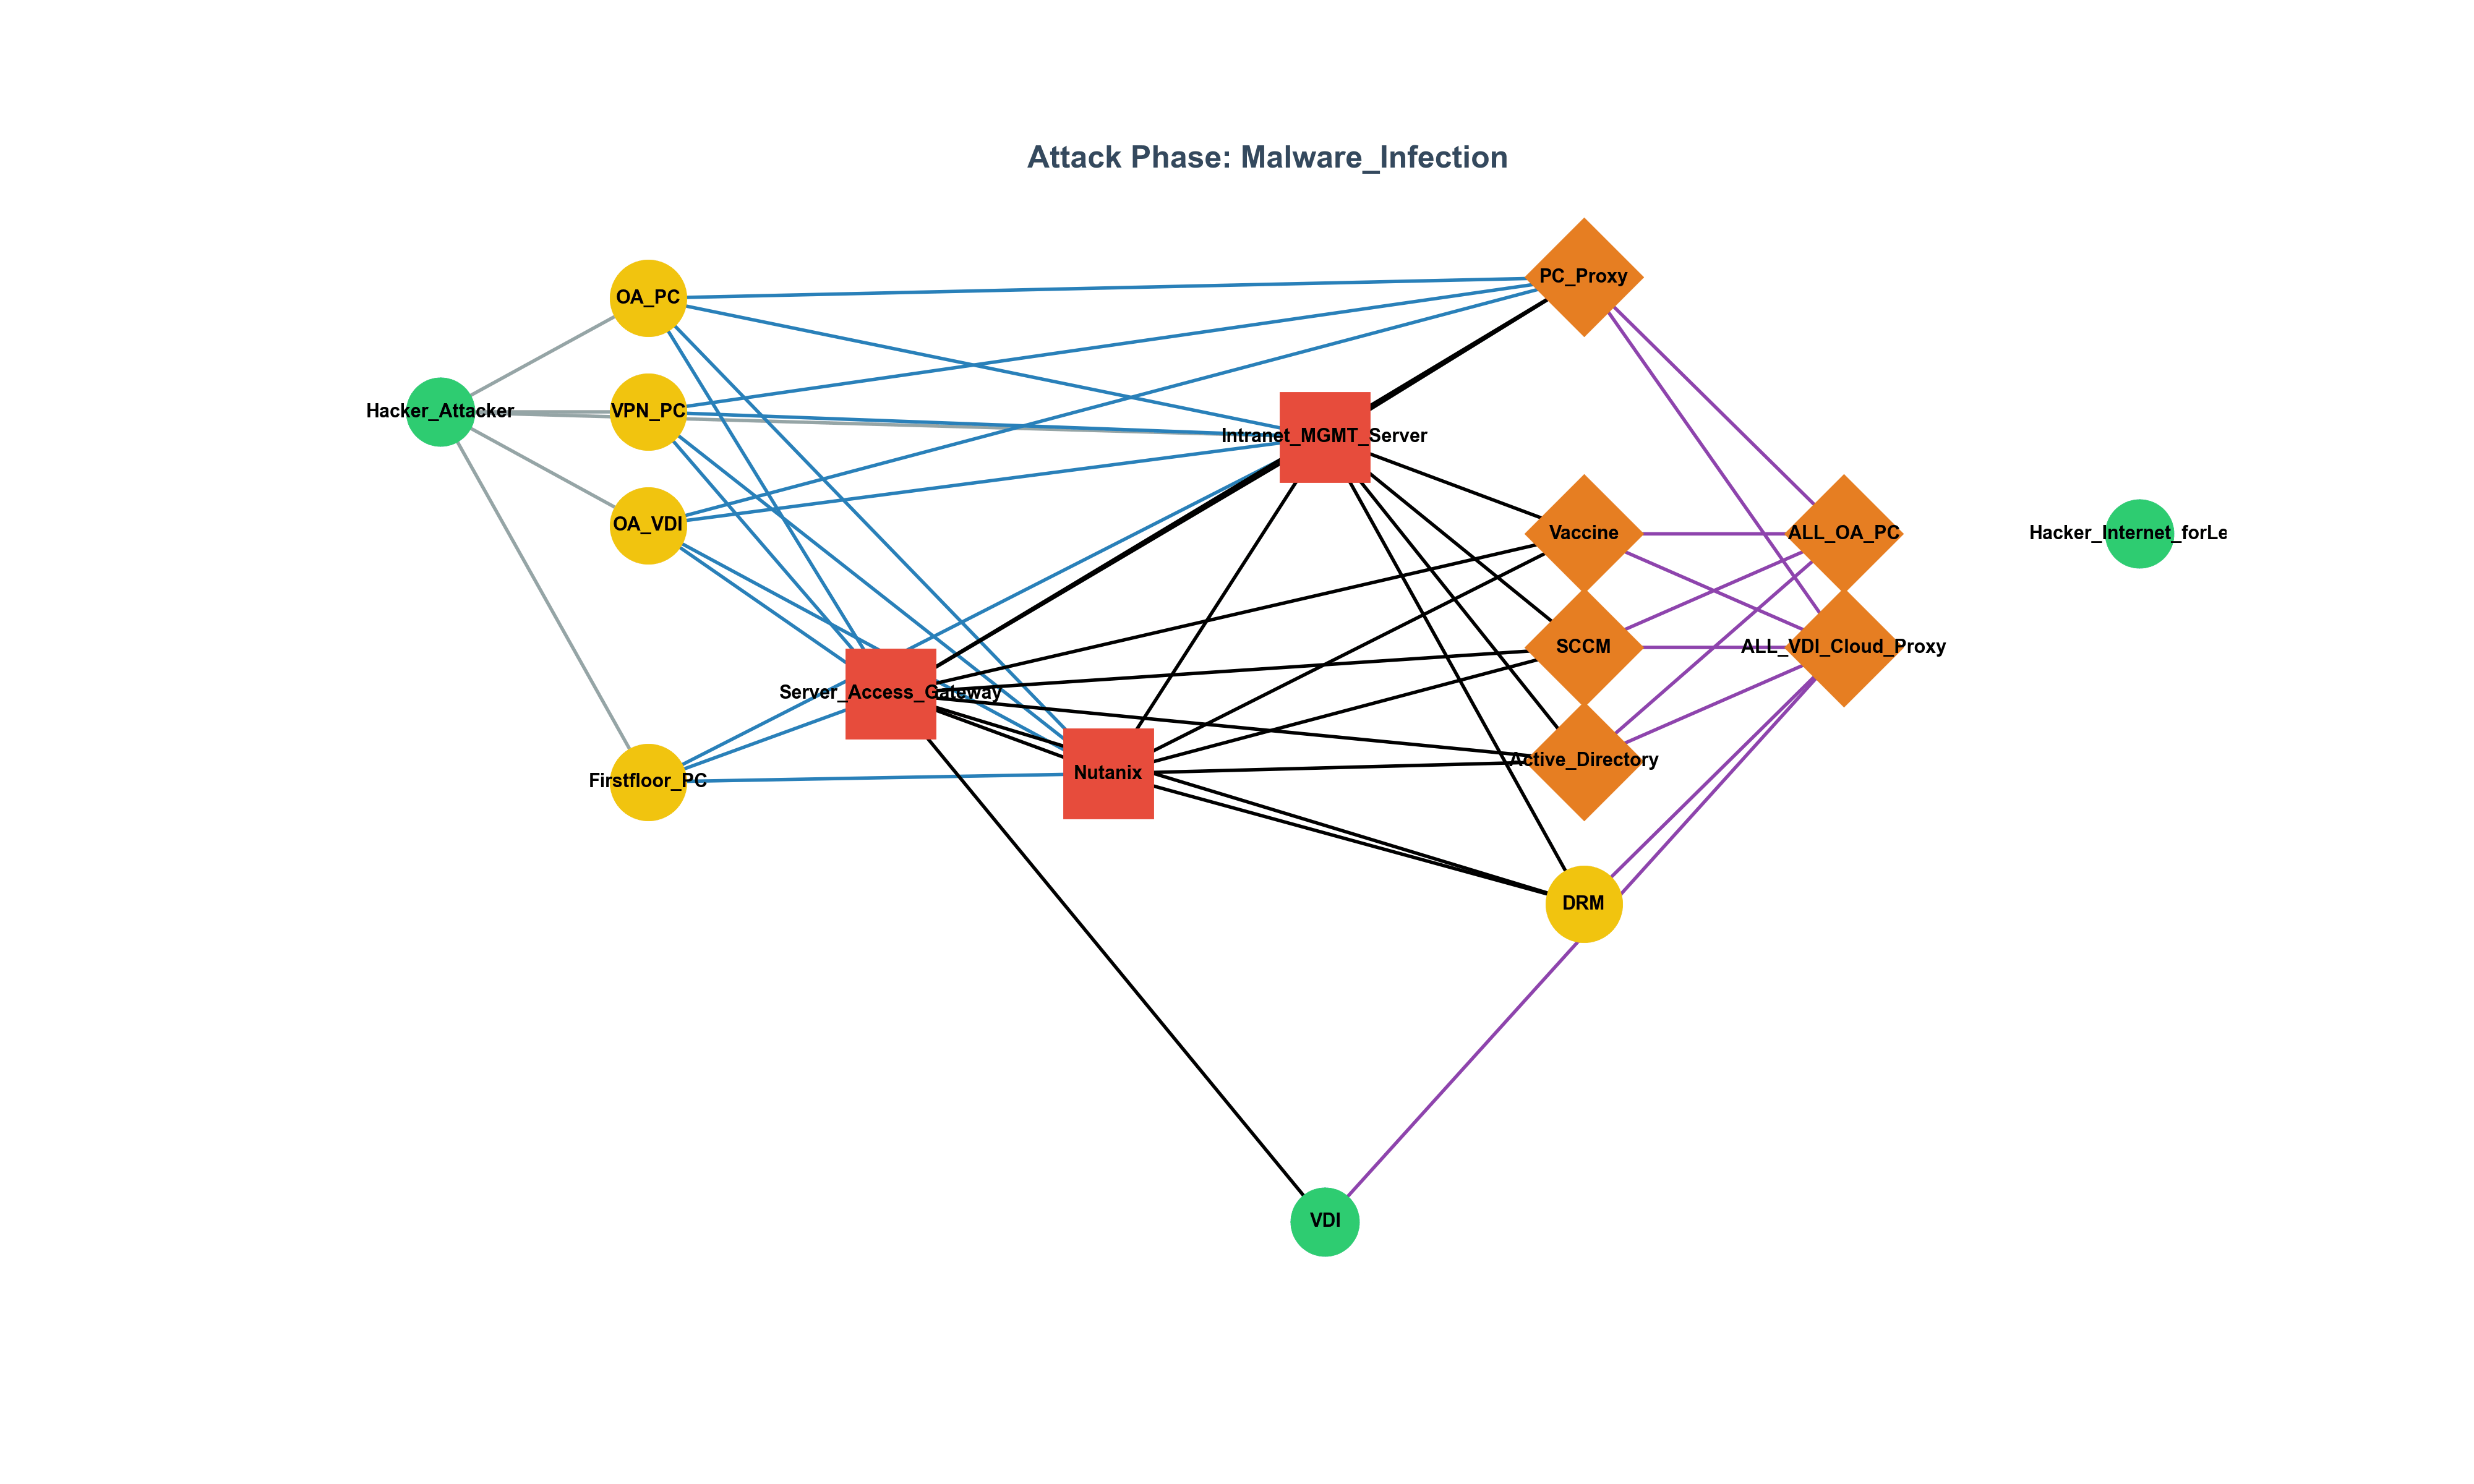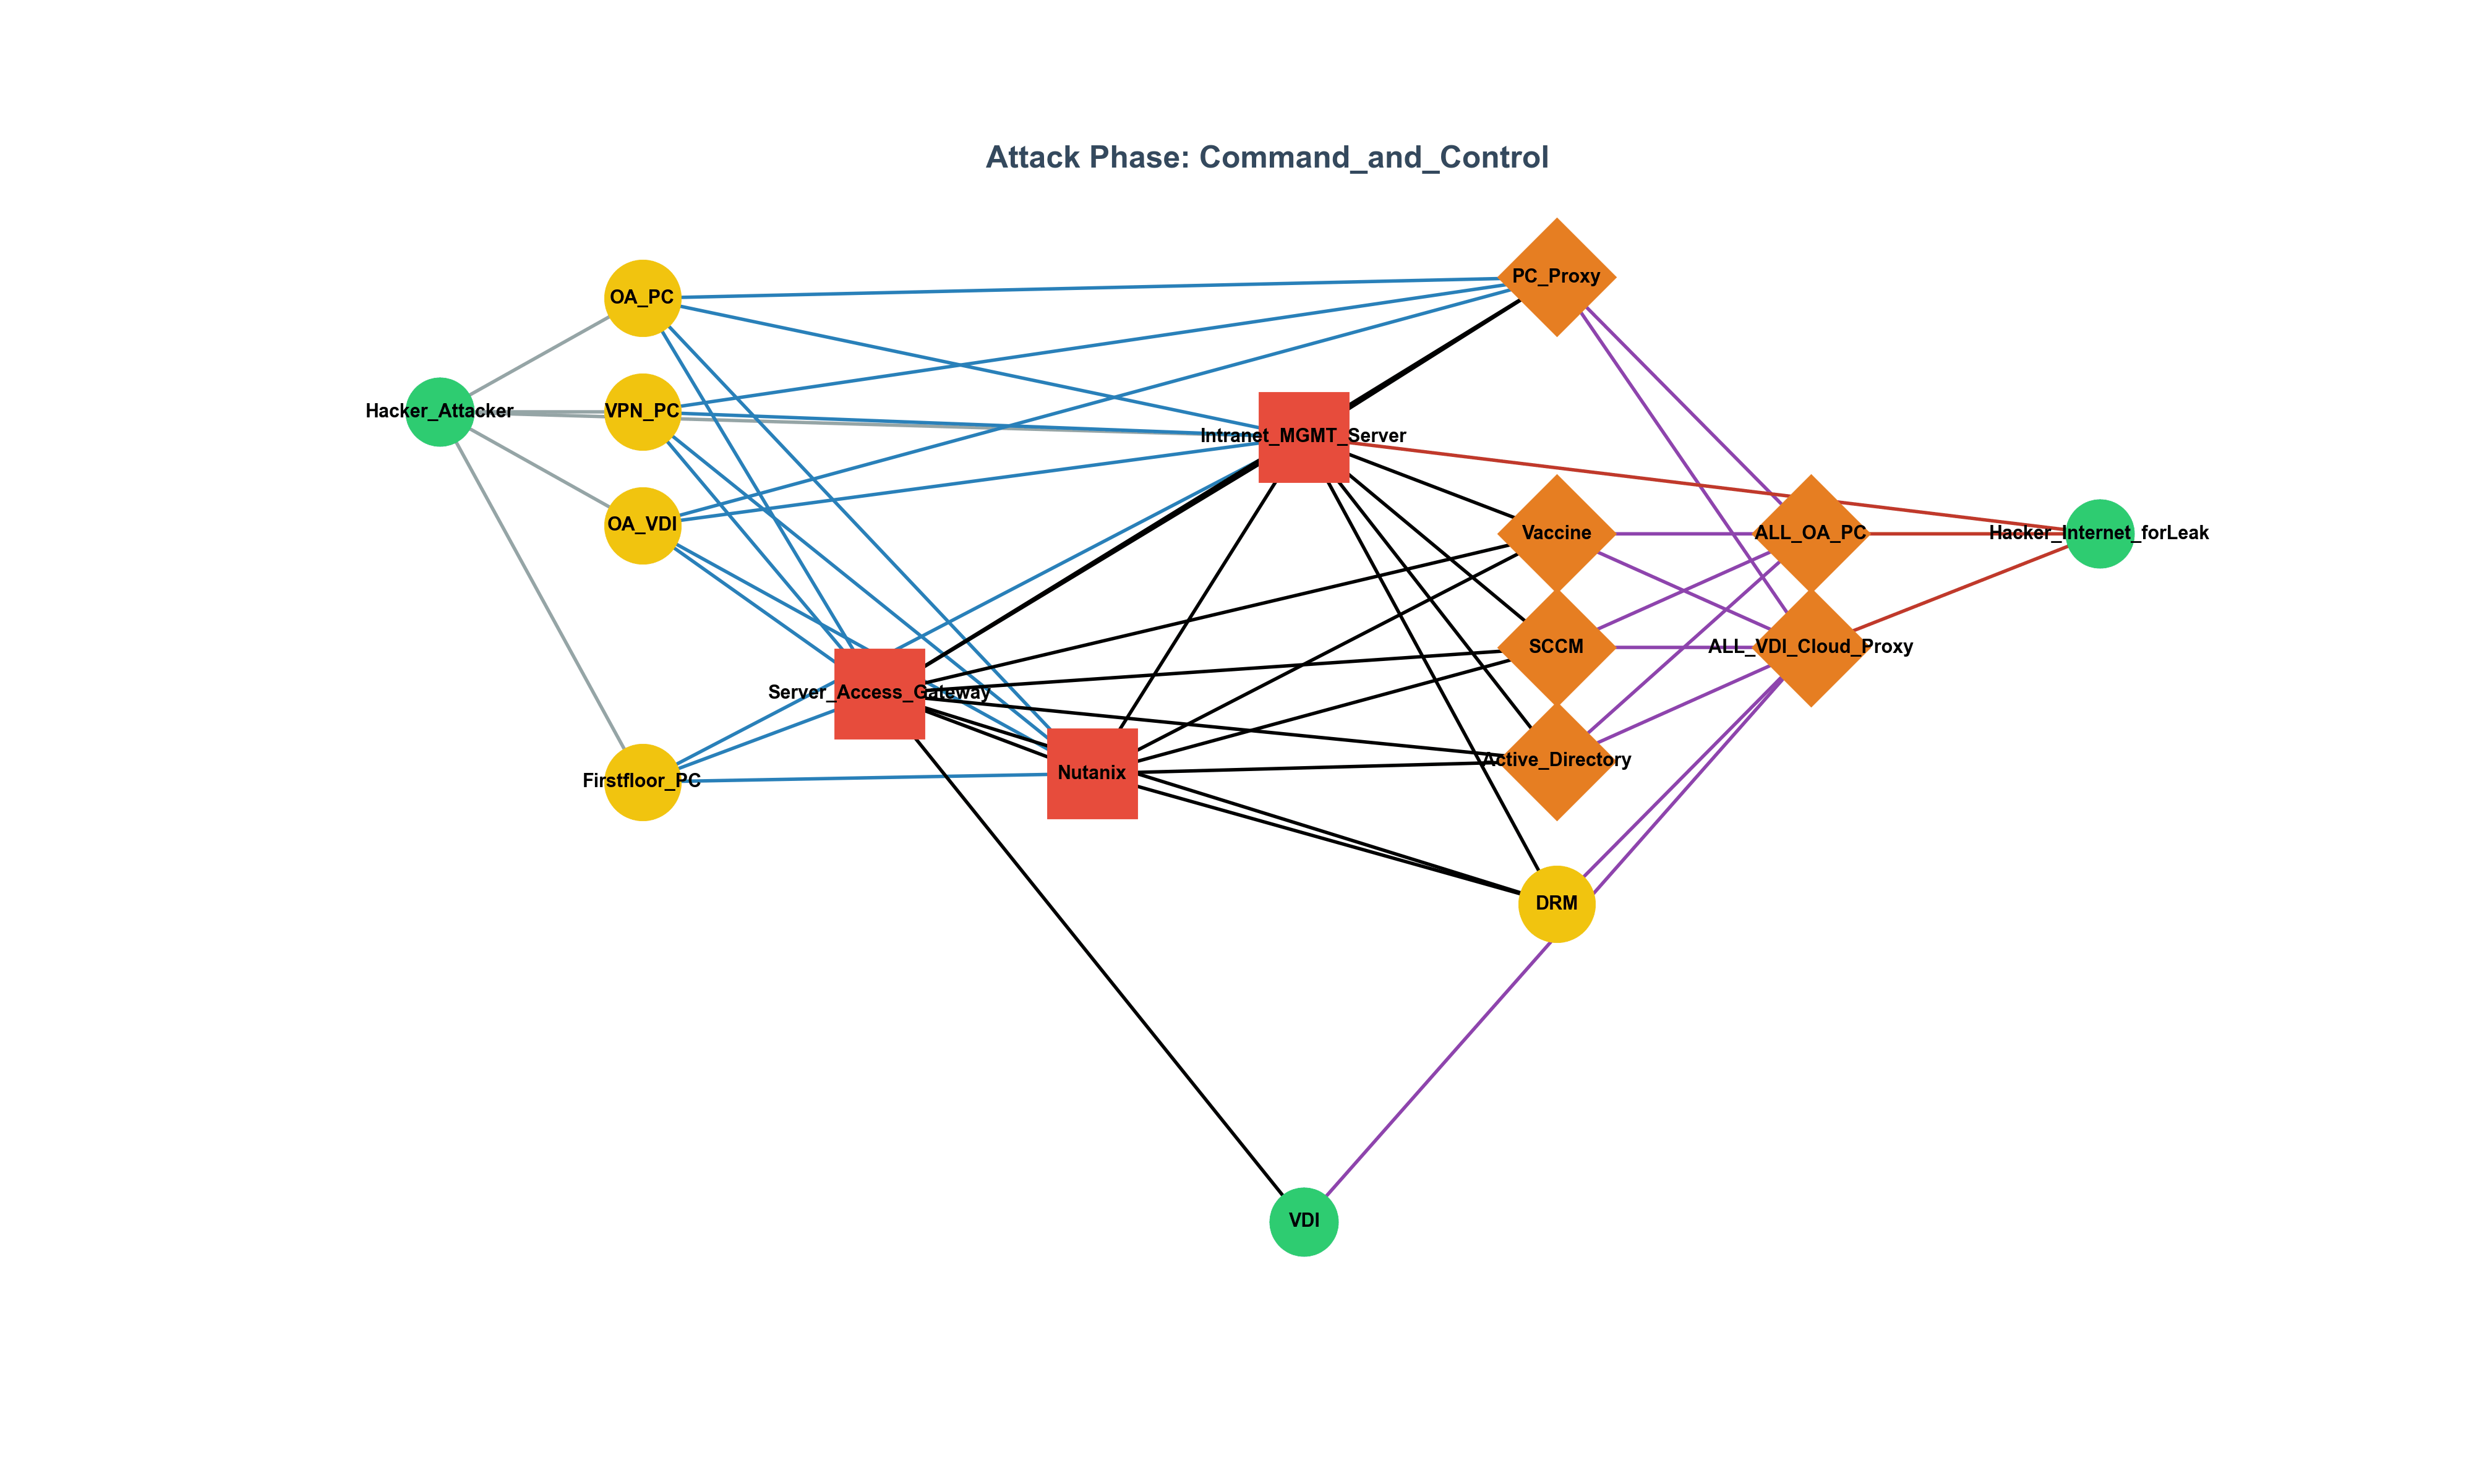
단일 실패 지점(SPOF)의 역사적 사례와 그래프 이론을 활용해 사이버보안 인프라의 구조적 약점을 식별하는 전략을 제시합니다.
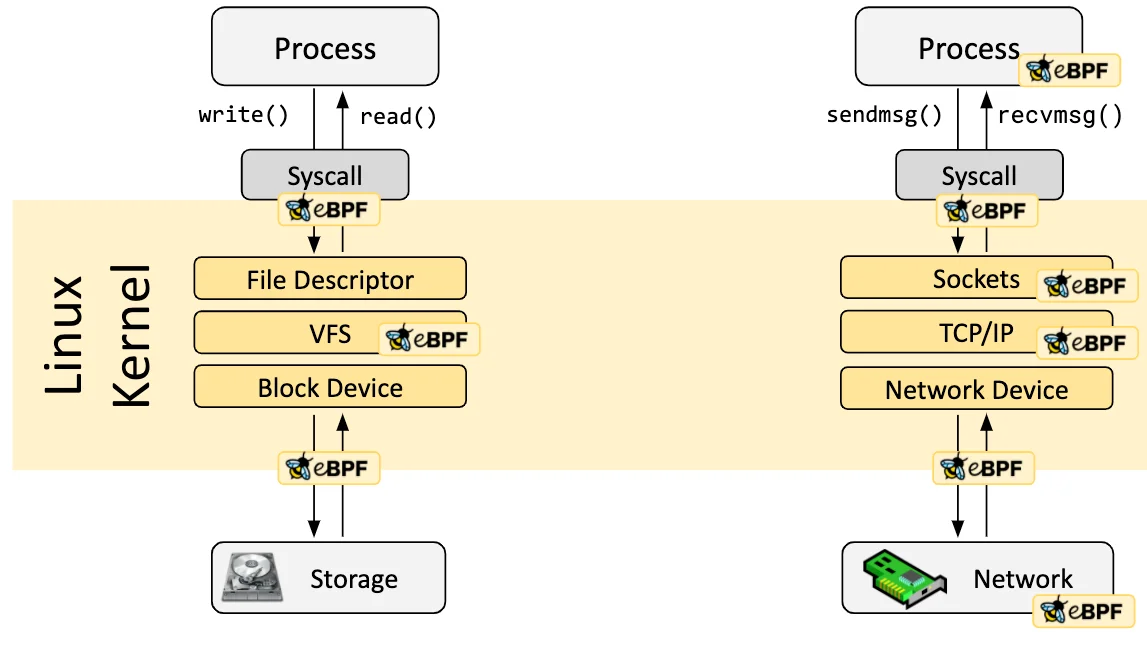
eBPF를 악용한 백도어·루트킷의 탐지 난제를 분석하고, Tracee, LKRG, 하이퍼바이저 감사 등 최신 대응 방법론을 정리합니다.
2025년 SKT 해킹 사건을 중심으로 Ki 유출, USIM 복제, 5G SA/NSA 보안 구조와 글로벌 통신 해킹 사례를 심층 분석합니다.