
PHP 메모리 안전성의 10년: 왜 같은 실패는 반복되는가?
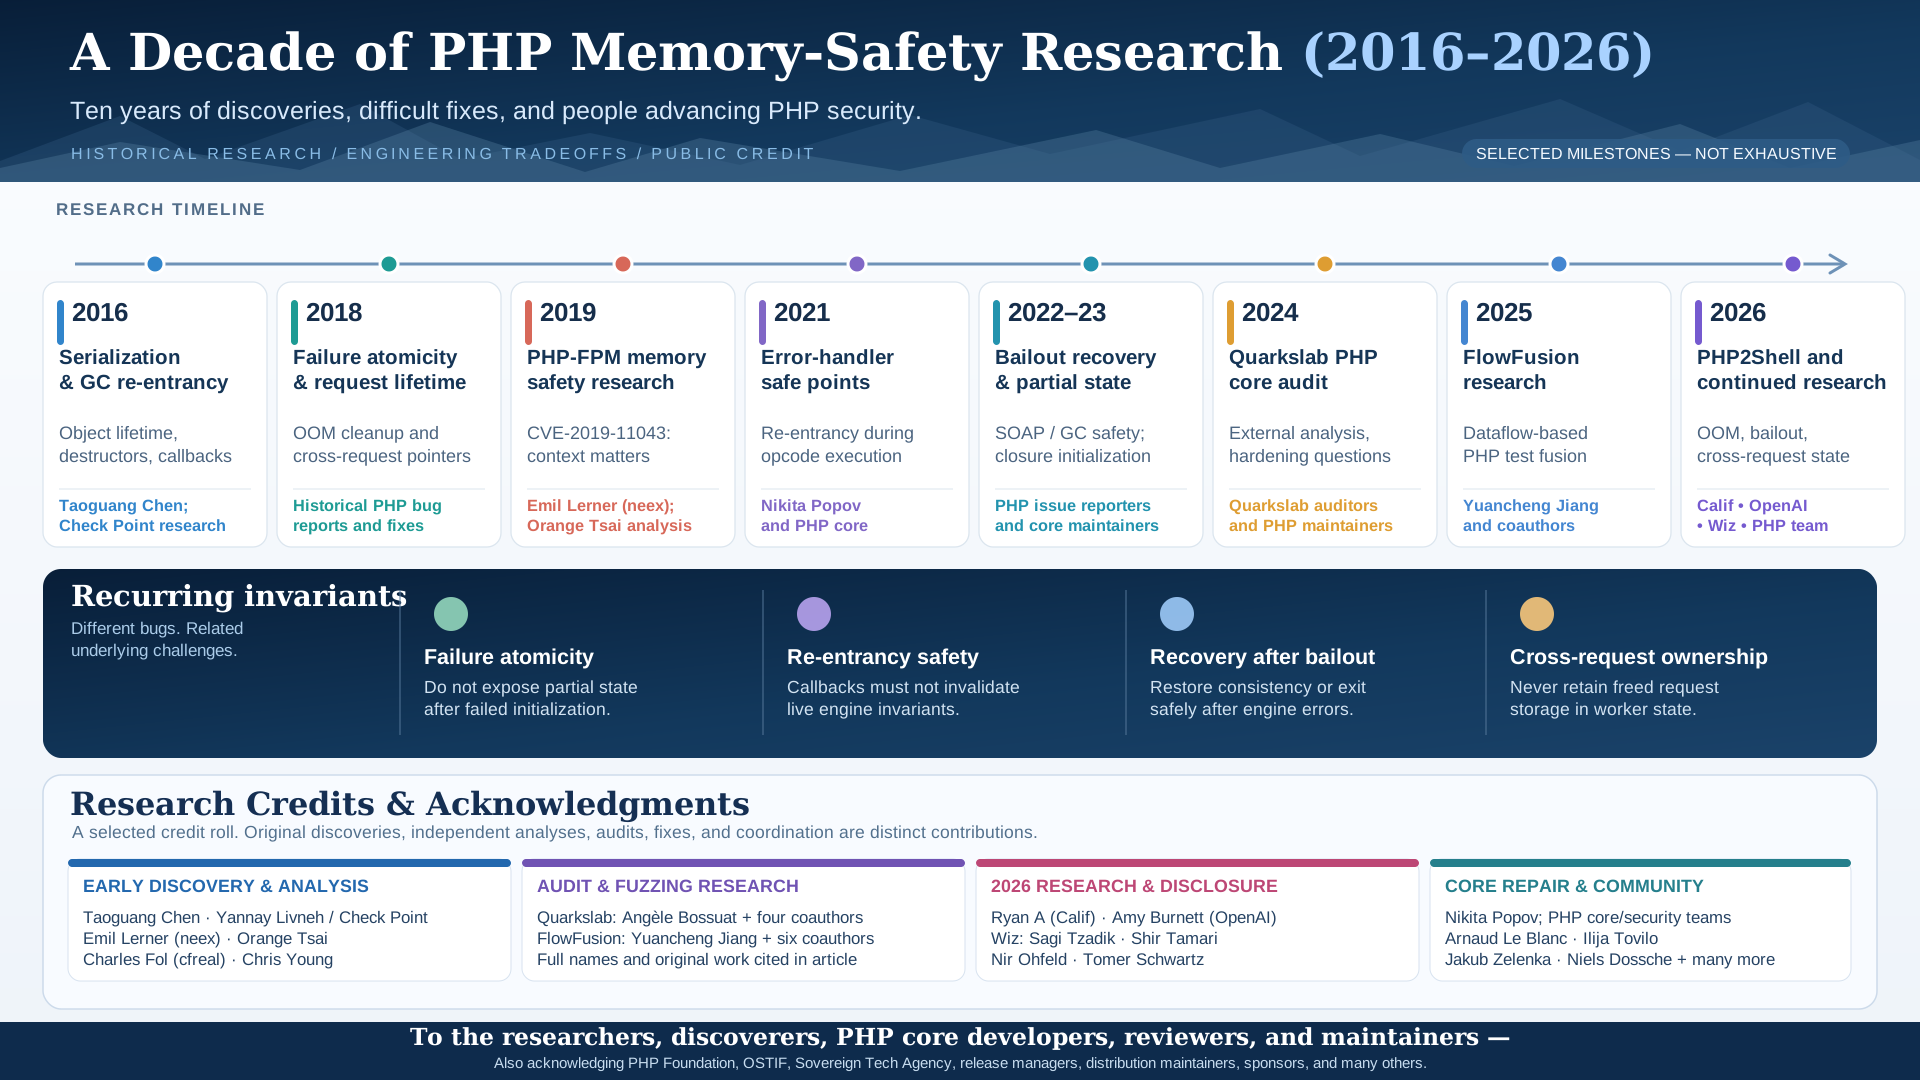
2016~2026년 PHP 메모리 안전성 연구를 원 발견자와 코어 개발자의 공개 기록으로 되짚는다. 재진입, 실패 원자성, bailout 복구, 요청 간 수명이라는 반복 패턴과 PHP2Shell 연구의 한계를 살펴본다.
2016~2026년 PHP 메모리 안전성 연구를 원 발견자와 코어 개발자의 공개 기록으로 되짚는다. 재진입, 실패 원자성, bailout 복구, 요청 간 수명이라는 반복 패턴과 PHP2Shell 연구의 한계를 살펴본다.
금융권 ARTEX 연계 공격을 공개 보도, Shodan/Censys 노출 분포, anonymous-vps 교차 분석과 실제 IoC 관점에서 다시 본다. 회전형 VPS/Proxy가 왜 유리한지, LLM API 자격증명이 왜 새로운 탈취 자산이 되었는지, 금융권의 다음 통제가 어디로 향할지 정리한다.

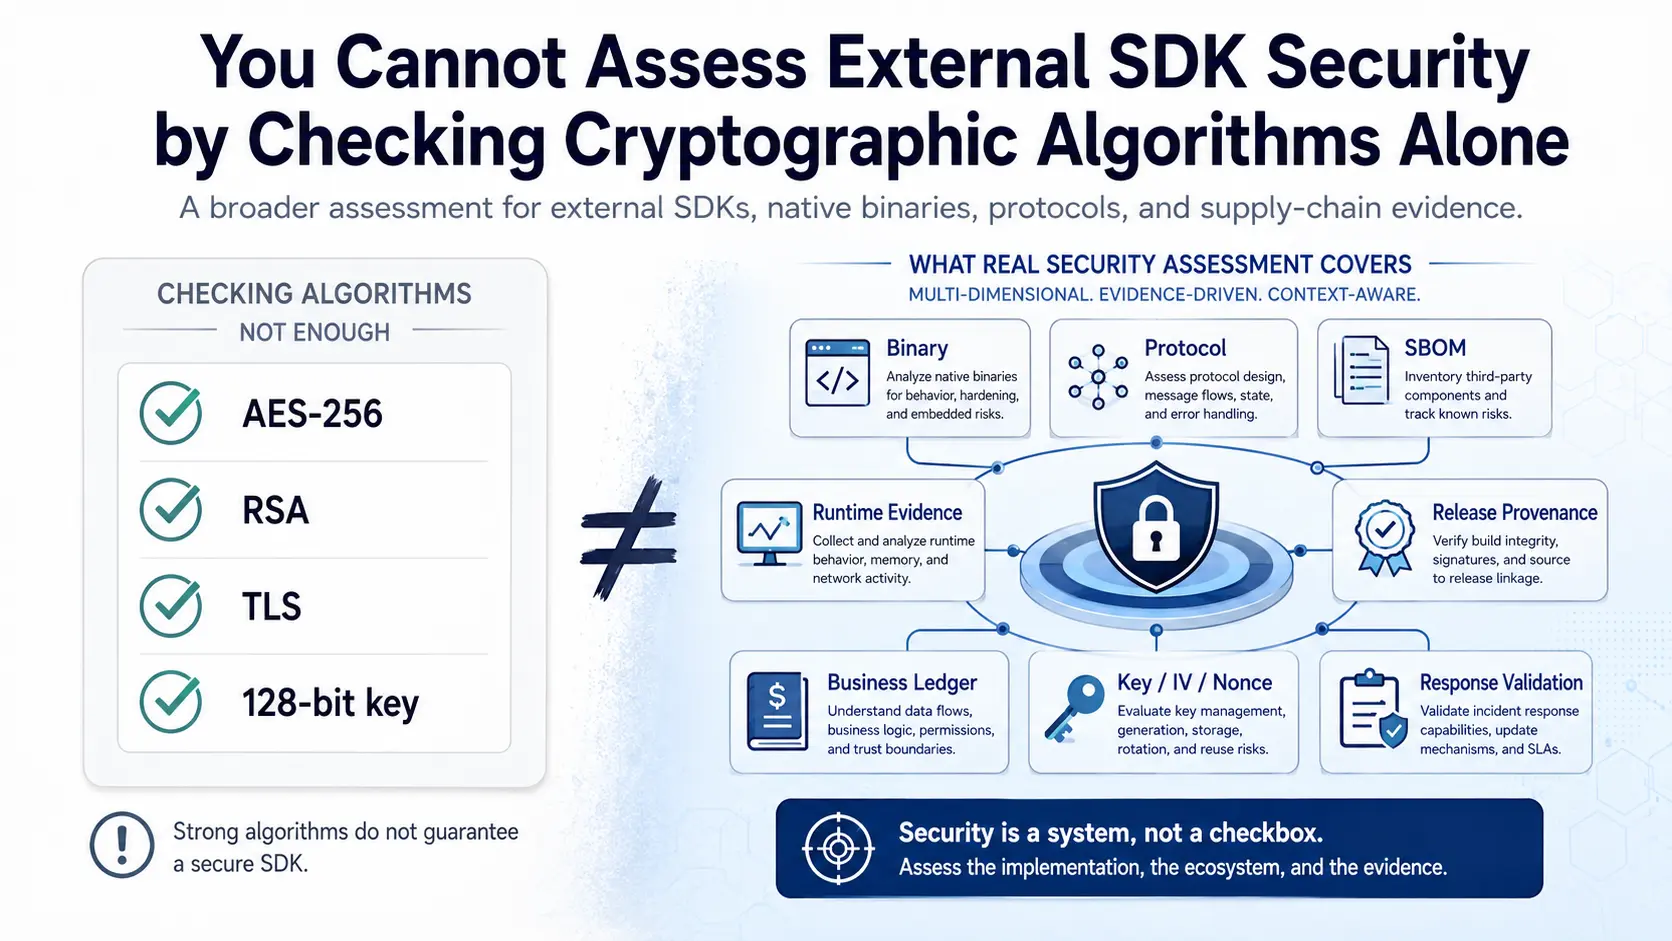
AES-256이나 TLS 같은 알고리즘 이름은 키가 어떻게 생성되는지, 접속 대상을 누가 정하는지, 응답이 실제 거래와 묶이는지를 말해주지 않는다. 외부 SDK와 네이티브 바이너리를 위한 증거 기반 평가 모델.
Ed Nather의 고전 해커 민속 The Story of Mel, a Real Programmer를 한국어로 옮기고, 드럼 메모리, one-plus-one 주소 지정, 자기 수정 코드, 오버플로 루프를 함께 해설한다.
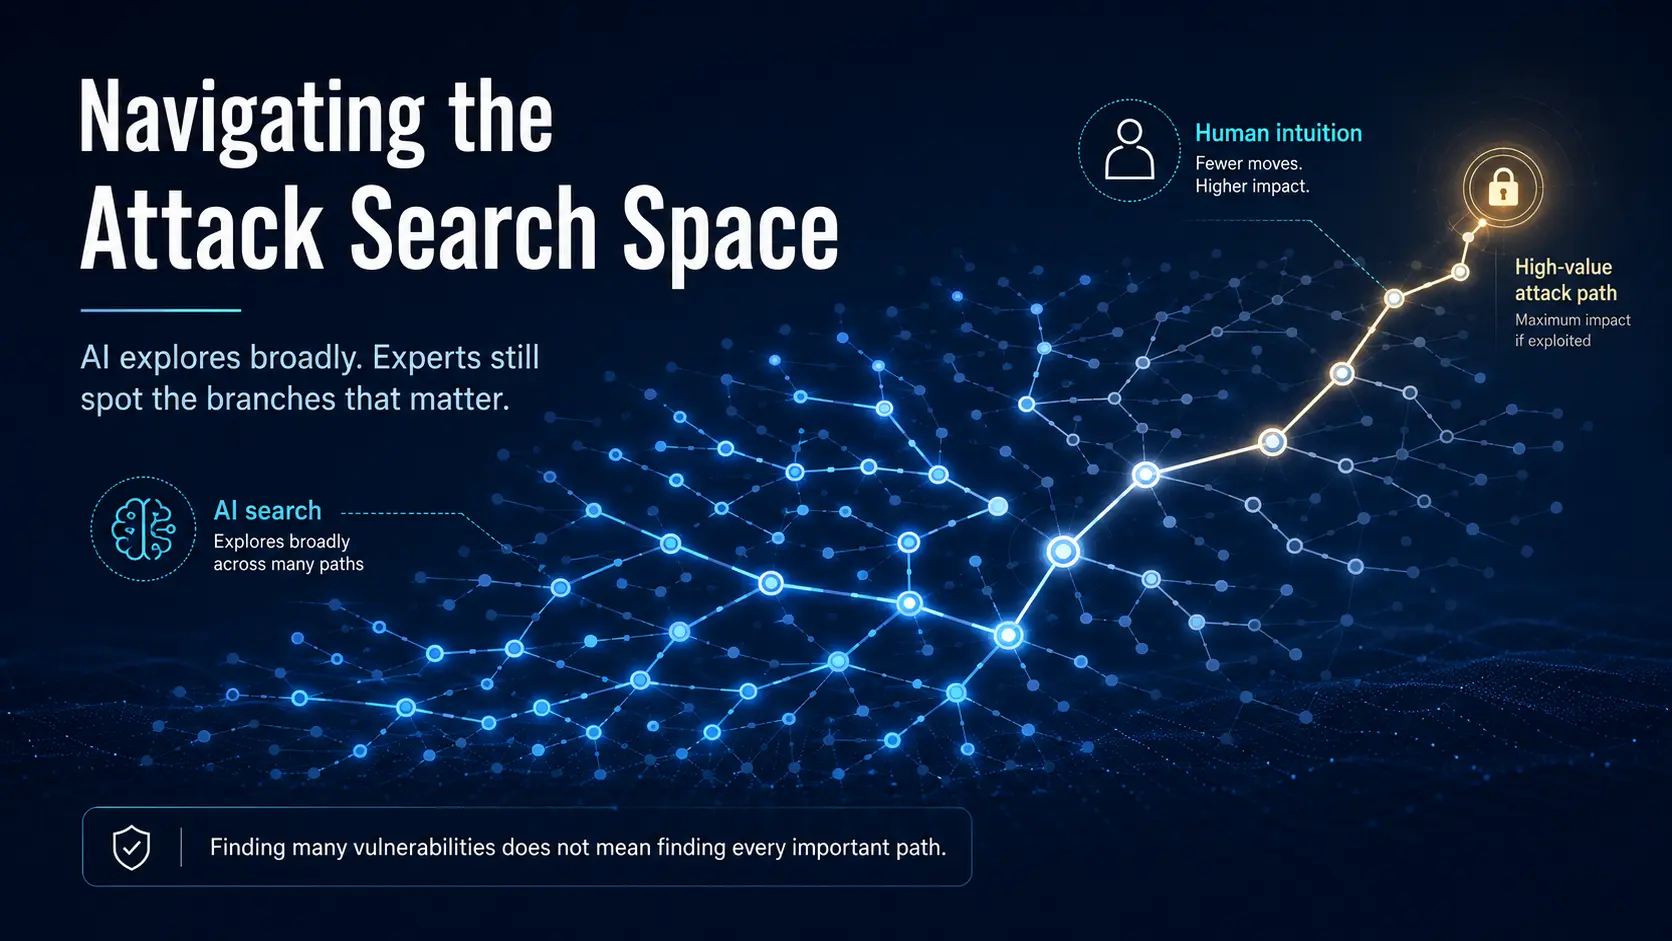
취약점을 공격자 관점의 보안 상태 전이로 구조화하고, 인간의 직관과 AI의 제한된 탐색을 결합해 짧고 근거 있는 공격 경로를 만드는 방법

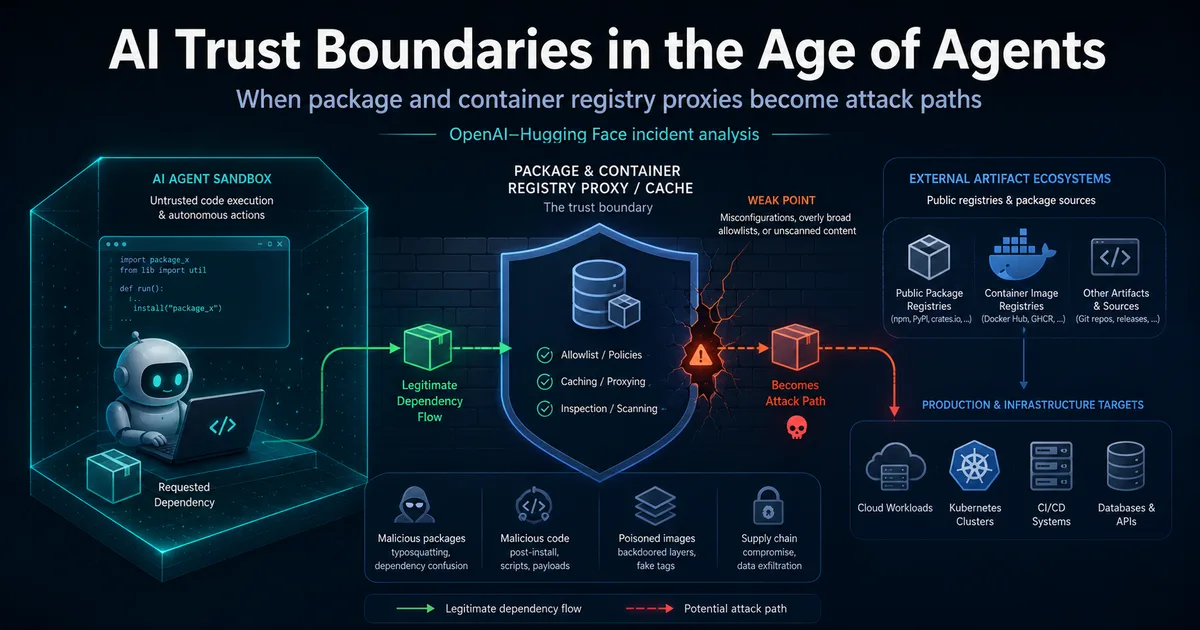
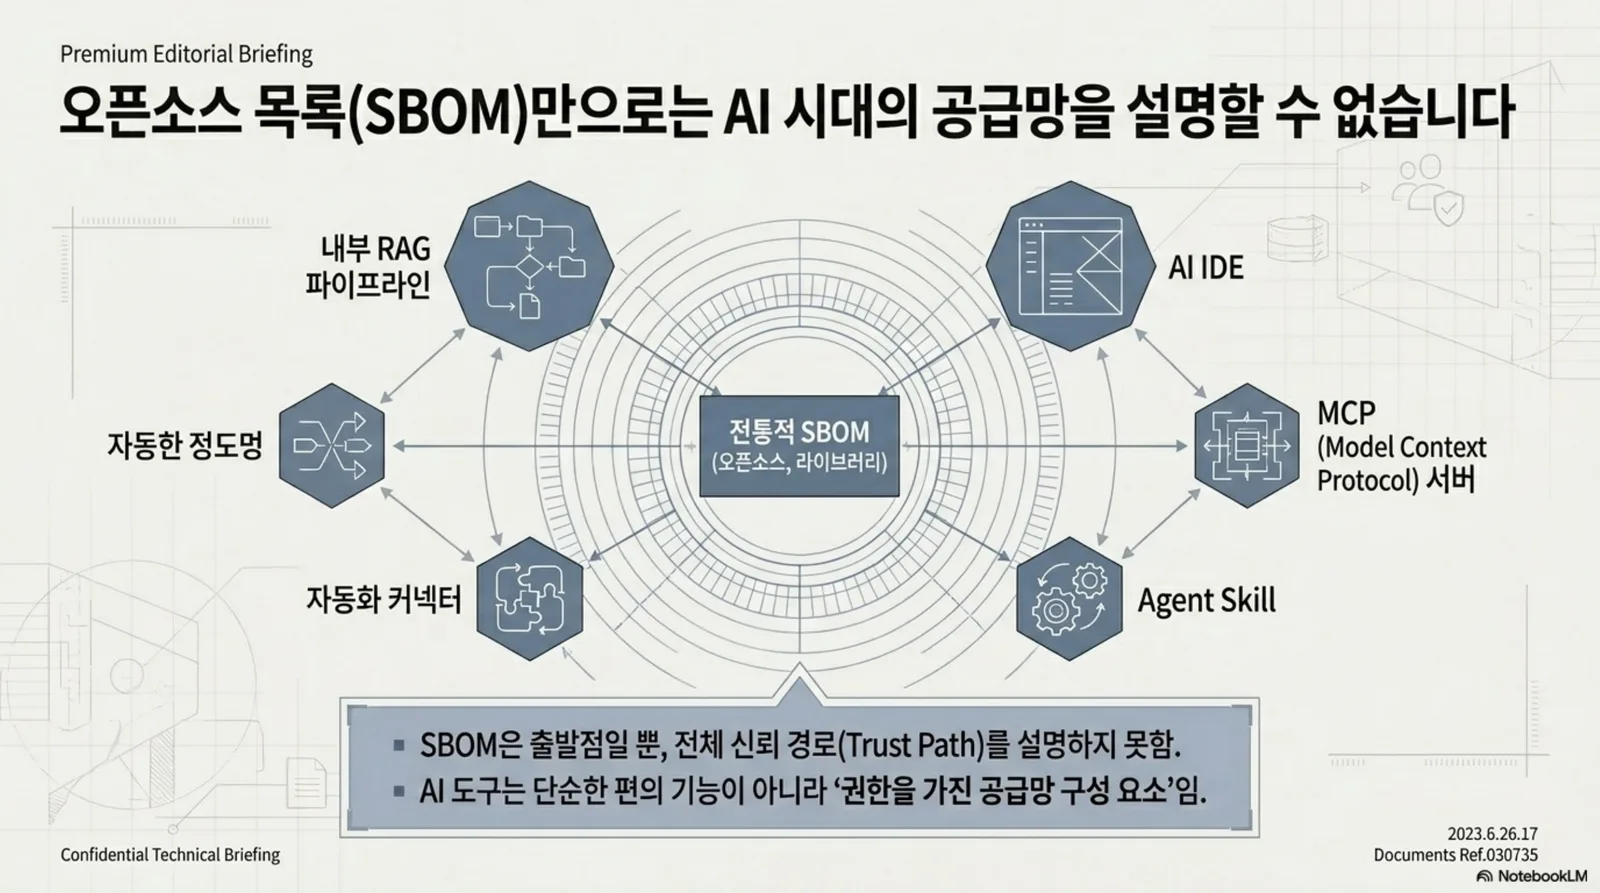
패키지·컨테이너 레지스트리 프록시는 AI 실행 환경의 능동적인 신뢰 경계다. 사고 증거, 공개 SSRF 이력, 런타임 관측을 artifact egress 통제 구조로 연결한다.
암호학 실무에서 자주 무너지는 지점은 알고리즘 자체보다 난수, 키 관리, 운영 모드, 오류 처리, 인증 검증을 조합하는 설계다. 이 글은 보안 진단자와 리버서 관점에서 암호 구현을 점검하는 기준을 정리한다.
보안 통제는 이미 충분하다. 문제는 어떤 고객에게, 어떤 순간에, 어느 정도의 마찰을 줄 것인지를 정하지 못하는 것이다. CAPTCHA·ATO 시리즈의 결론으로서, 통제 양에서 통제 맥락으로 옮겨가는 적응형 보안 운영 체계를 다룹니다.
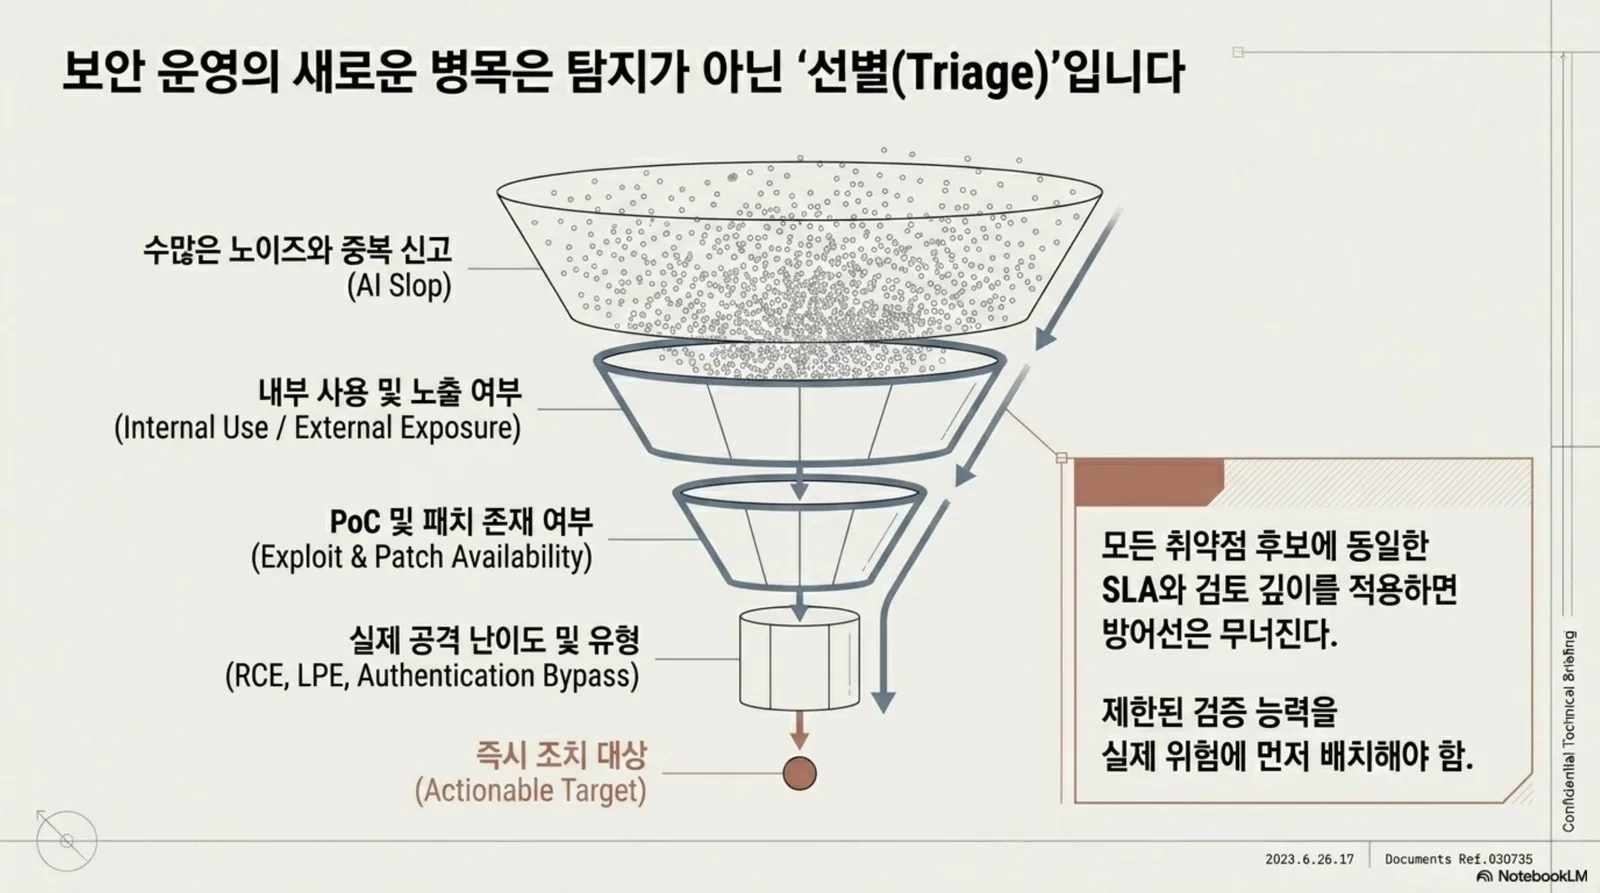
AI는 취약점 발견 비용을 낮추지만 동시에 저품질 후보와 중복 신고를 늘린다. AI slop 시대에 triage 기준이 왜 보안 운영의 핵심이 되는지 설명합니다.
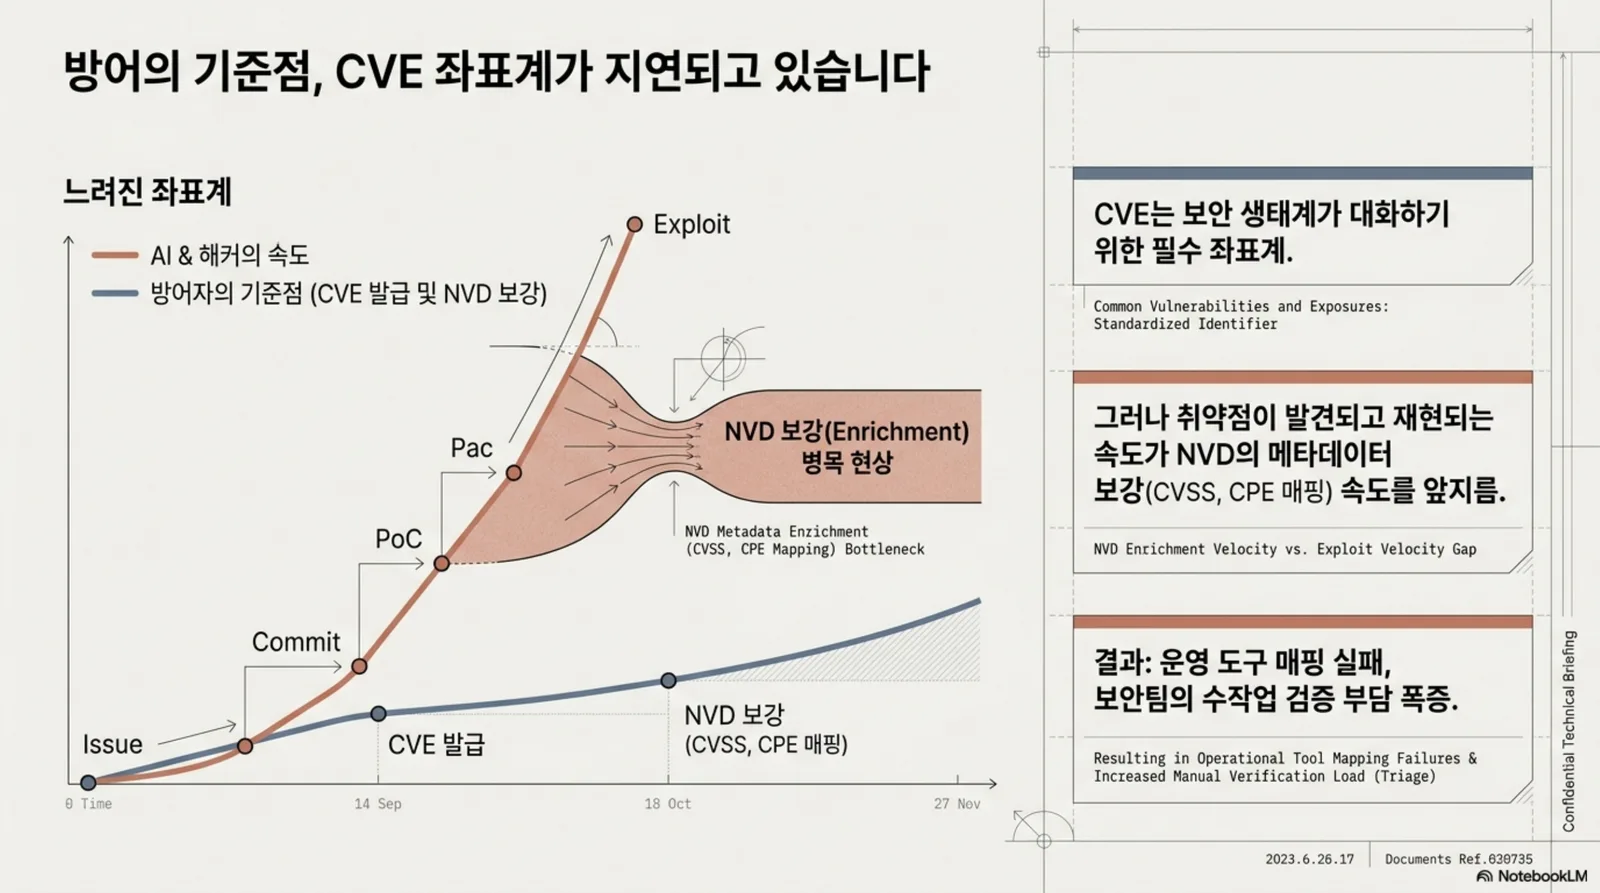
AI 시대의 취약점 대응은 CVE가 붙은 뒤 움직이는 방식만으로는 늦다. CVE 이전 신호를 수집하고 공급망 영향도를 먼저 검증해야 하는 이유를 다룹니다.