


오라일리의 저주(The O'Reilly Curse): 20년 된 Java 업로드 코드가 취약점이 되는 순간
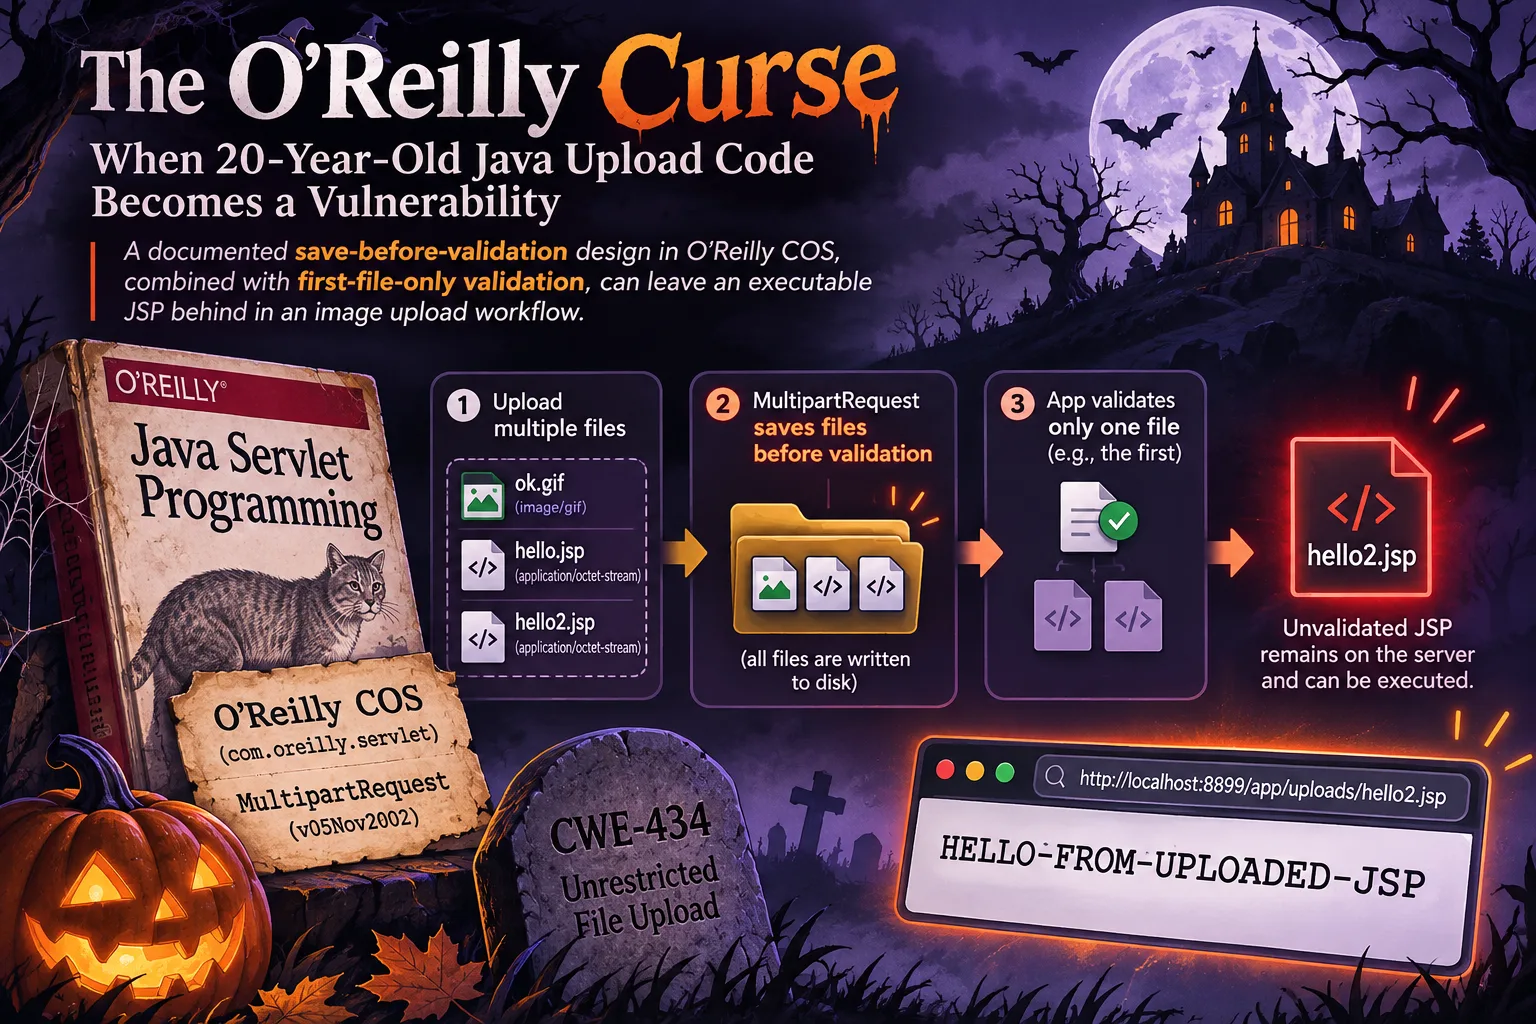
O’Reilly COS MultipartRequest의 문서화된 선(先)저장 동작과 ‘첫 번째 파일만 검증’하는 애플리케이션 로직이 결합하면, 이미지 업로드 기능에서 실행 가능한 JSP가 서버에 남을 수 있다. CWE-434 사례를 코드·재현 흐름·수정 방향으로 분석한다.
O’Reilly COS MultipartRequest의 문서화된 선(先)저장 동작과 ‘첫 번째 파일만 검증’하는 애플리케이션 로직이 결합하면, 이미지 업로드 기능에서 실행 가능한 JSP가 서버에 남을 수 있다. CWE-434 사례를 코드·재현 흐름·수정 방향으로 분석한다.