대표 서문

코드 이후에도, 구조는 남는다

취약점을 더 많이 찾는 문제보다, 발견 이후를 조직이 어떻게 흡수하고 지속시키는지가 이제 더 중요하다는 이 블로그의 대표 서문.

이 글은 이 블로그 전체를 관통하는 문제의식을 먼저 묶어두는 프레임이다. 기술 분석, 방법론, 거버넌스에 관한 글들은 모두 여기서 시작된다.

코드 이후에도, 구조는 남는다

Detection, Method, Governance

🔥 구조를 해부하는 시선

🔥 기술 너머의 신뢰와 문화

🔥 문제를 고치는 코드

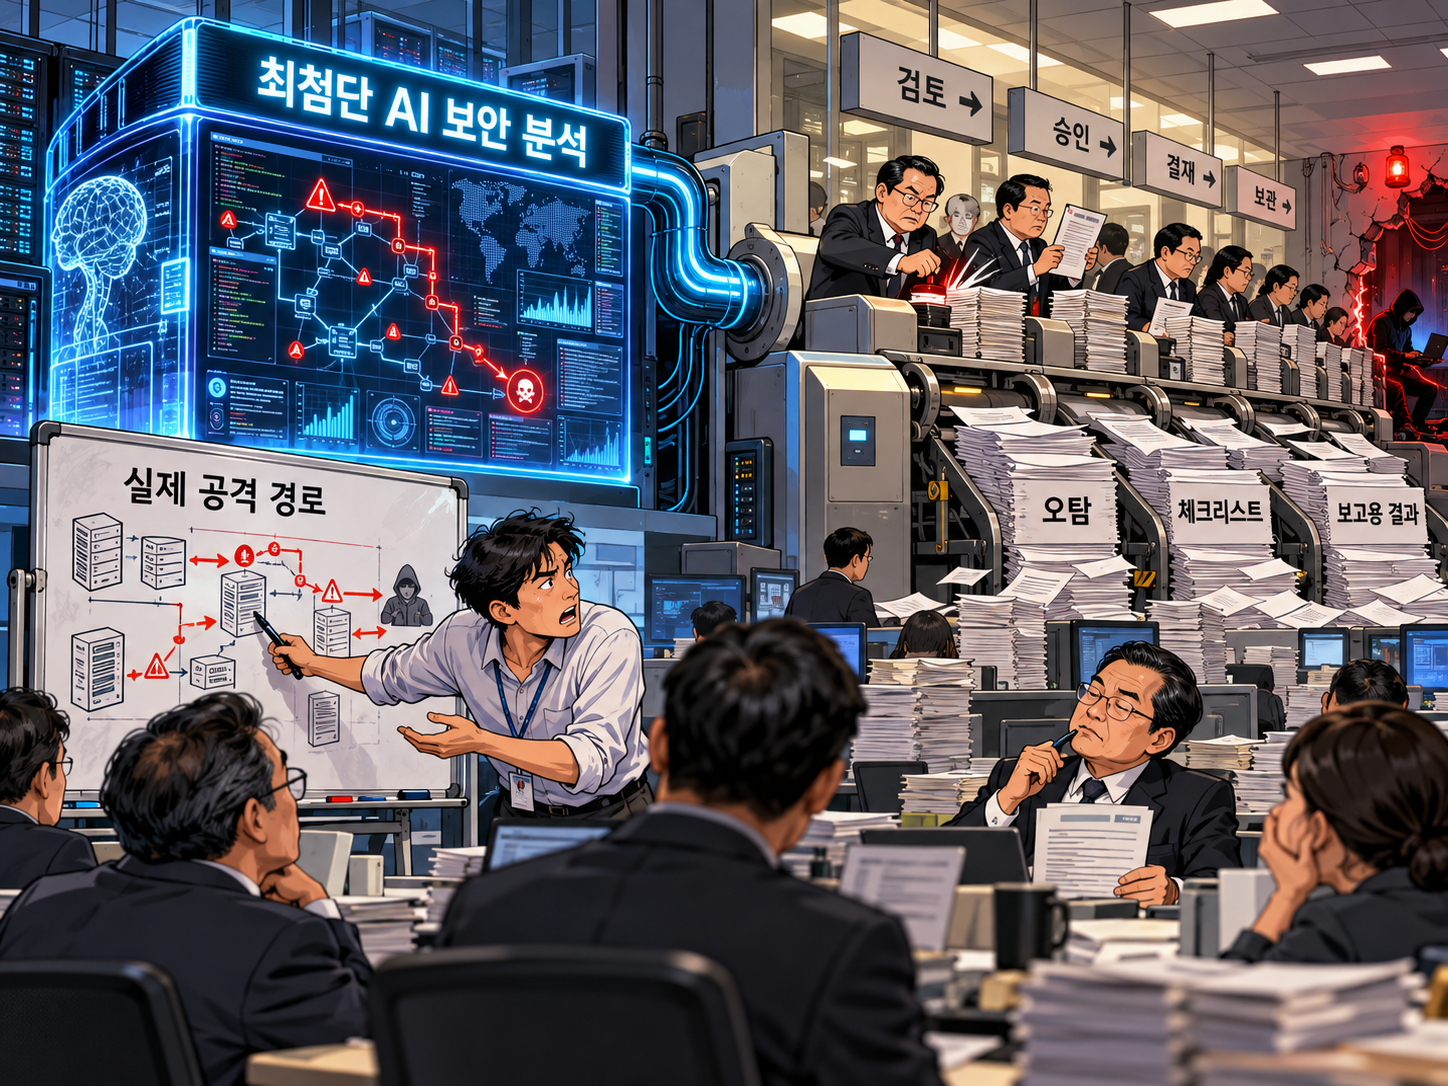
AI가 발견한 공격 경로가 검토·승인·결재·보완 절차와 오탐·체크리스트·보고용 결과 서류에 묻히는 보안 조직의 모습

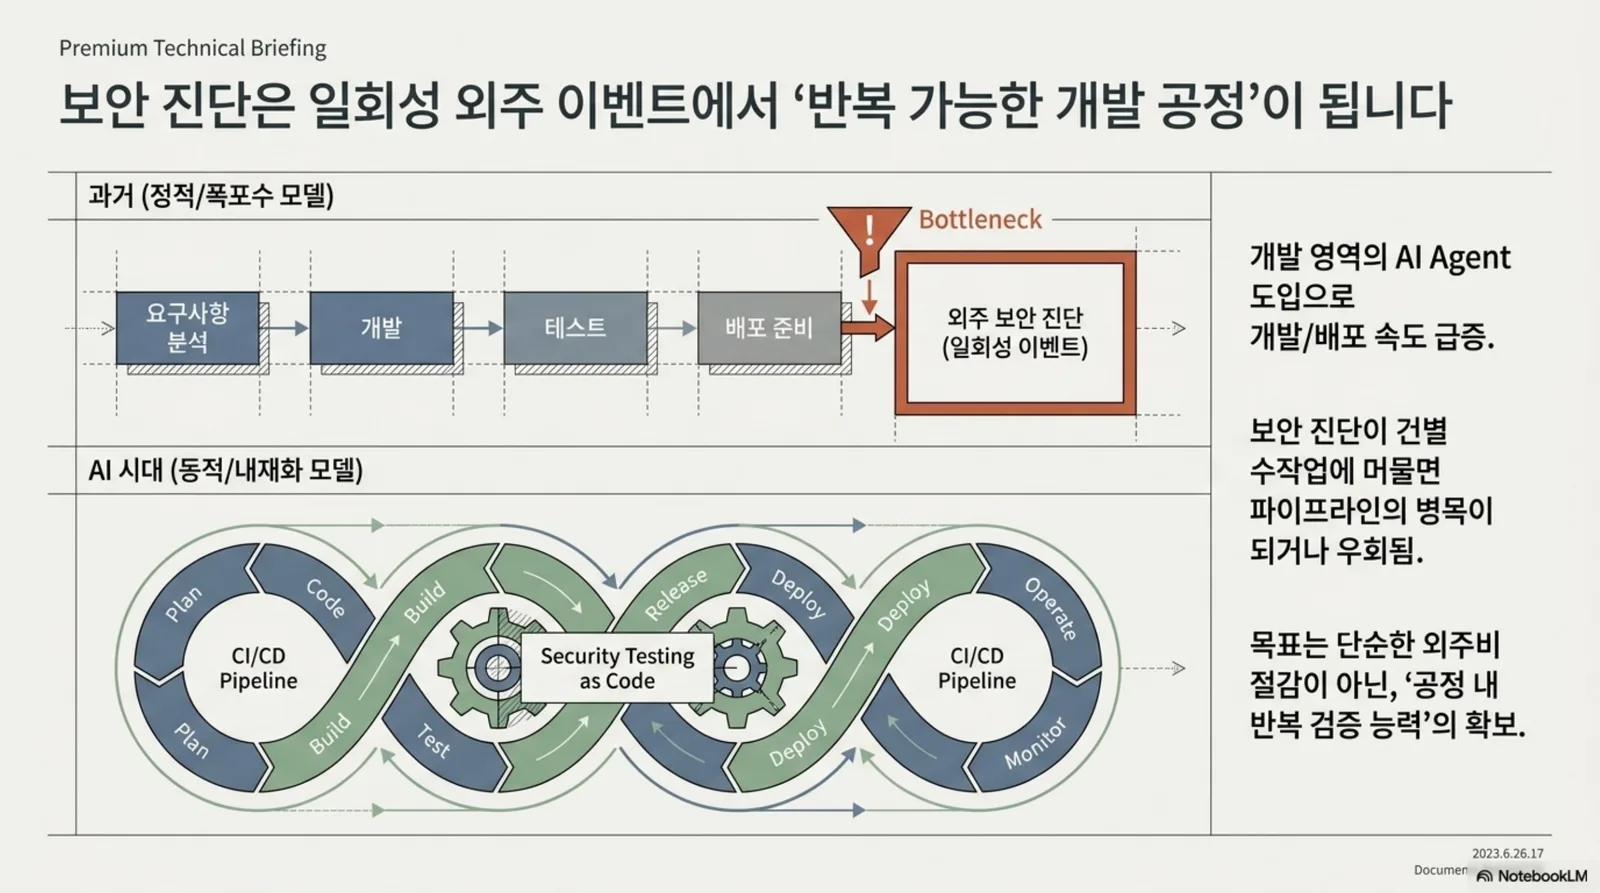
AI 오탐보다 먼저 물어야 할 것: 제너럴리스트 중심 조직의 보안 부채

금융권 AI 소스코드 분석의 오탐 40~60%를 출발점으로, 모델의 한계와 분석 환경의 한계를 구분하고 전문성·예산·결정권이 분리된 조직에 쌓이는 보안 부채를 살펴본다.
10월 21, 2026 · 8 분 · 1611 단어