

왜 사이버보안의 비용과 위험은 민간에게 분산됐을까?
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.
준수 능력에서 적응 능력으로 이동하려면 무엇을 측정해야 하는가. MTTA, MTTP, MTRS와 현장용 실행 템플릿을 제안합니다.
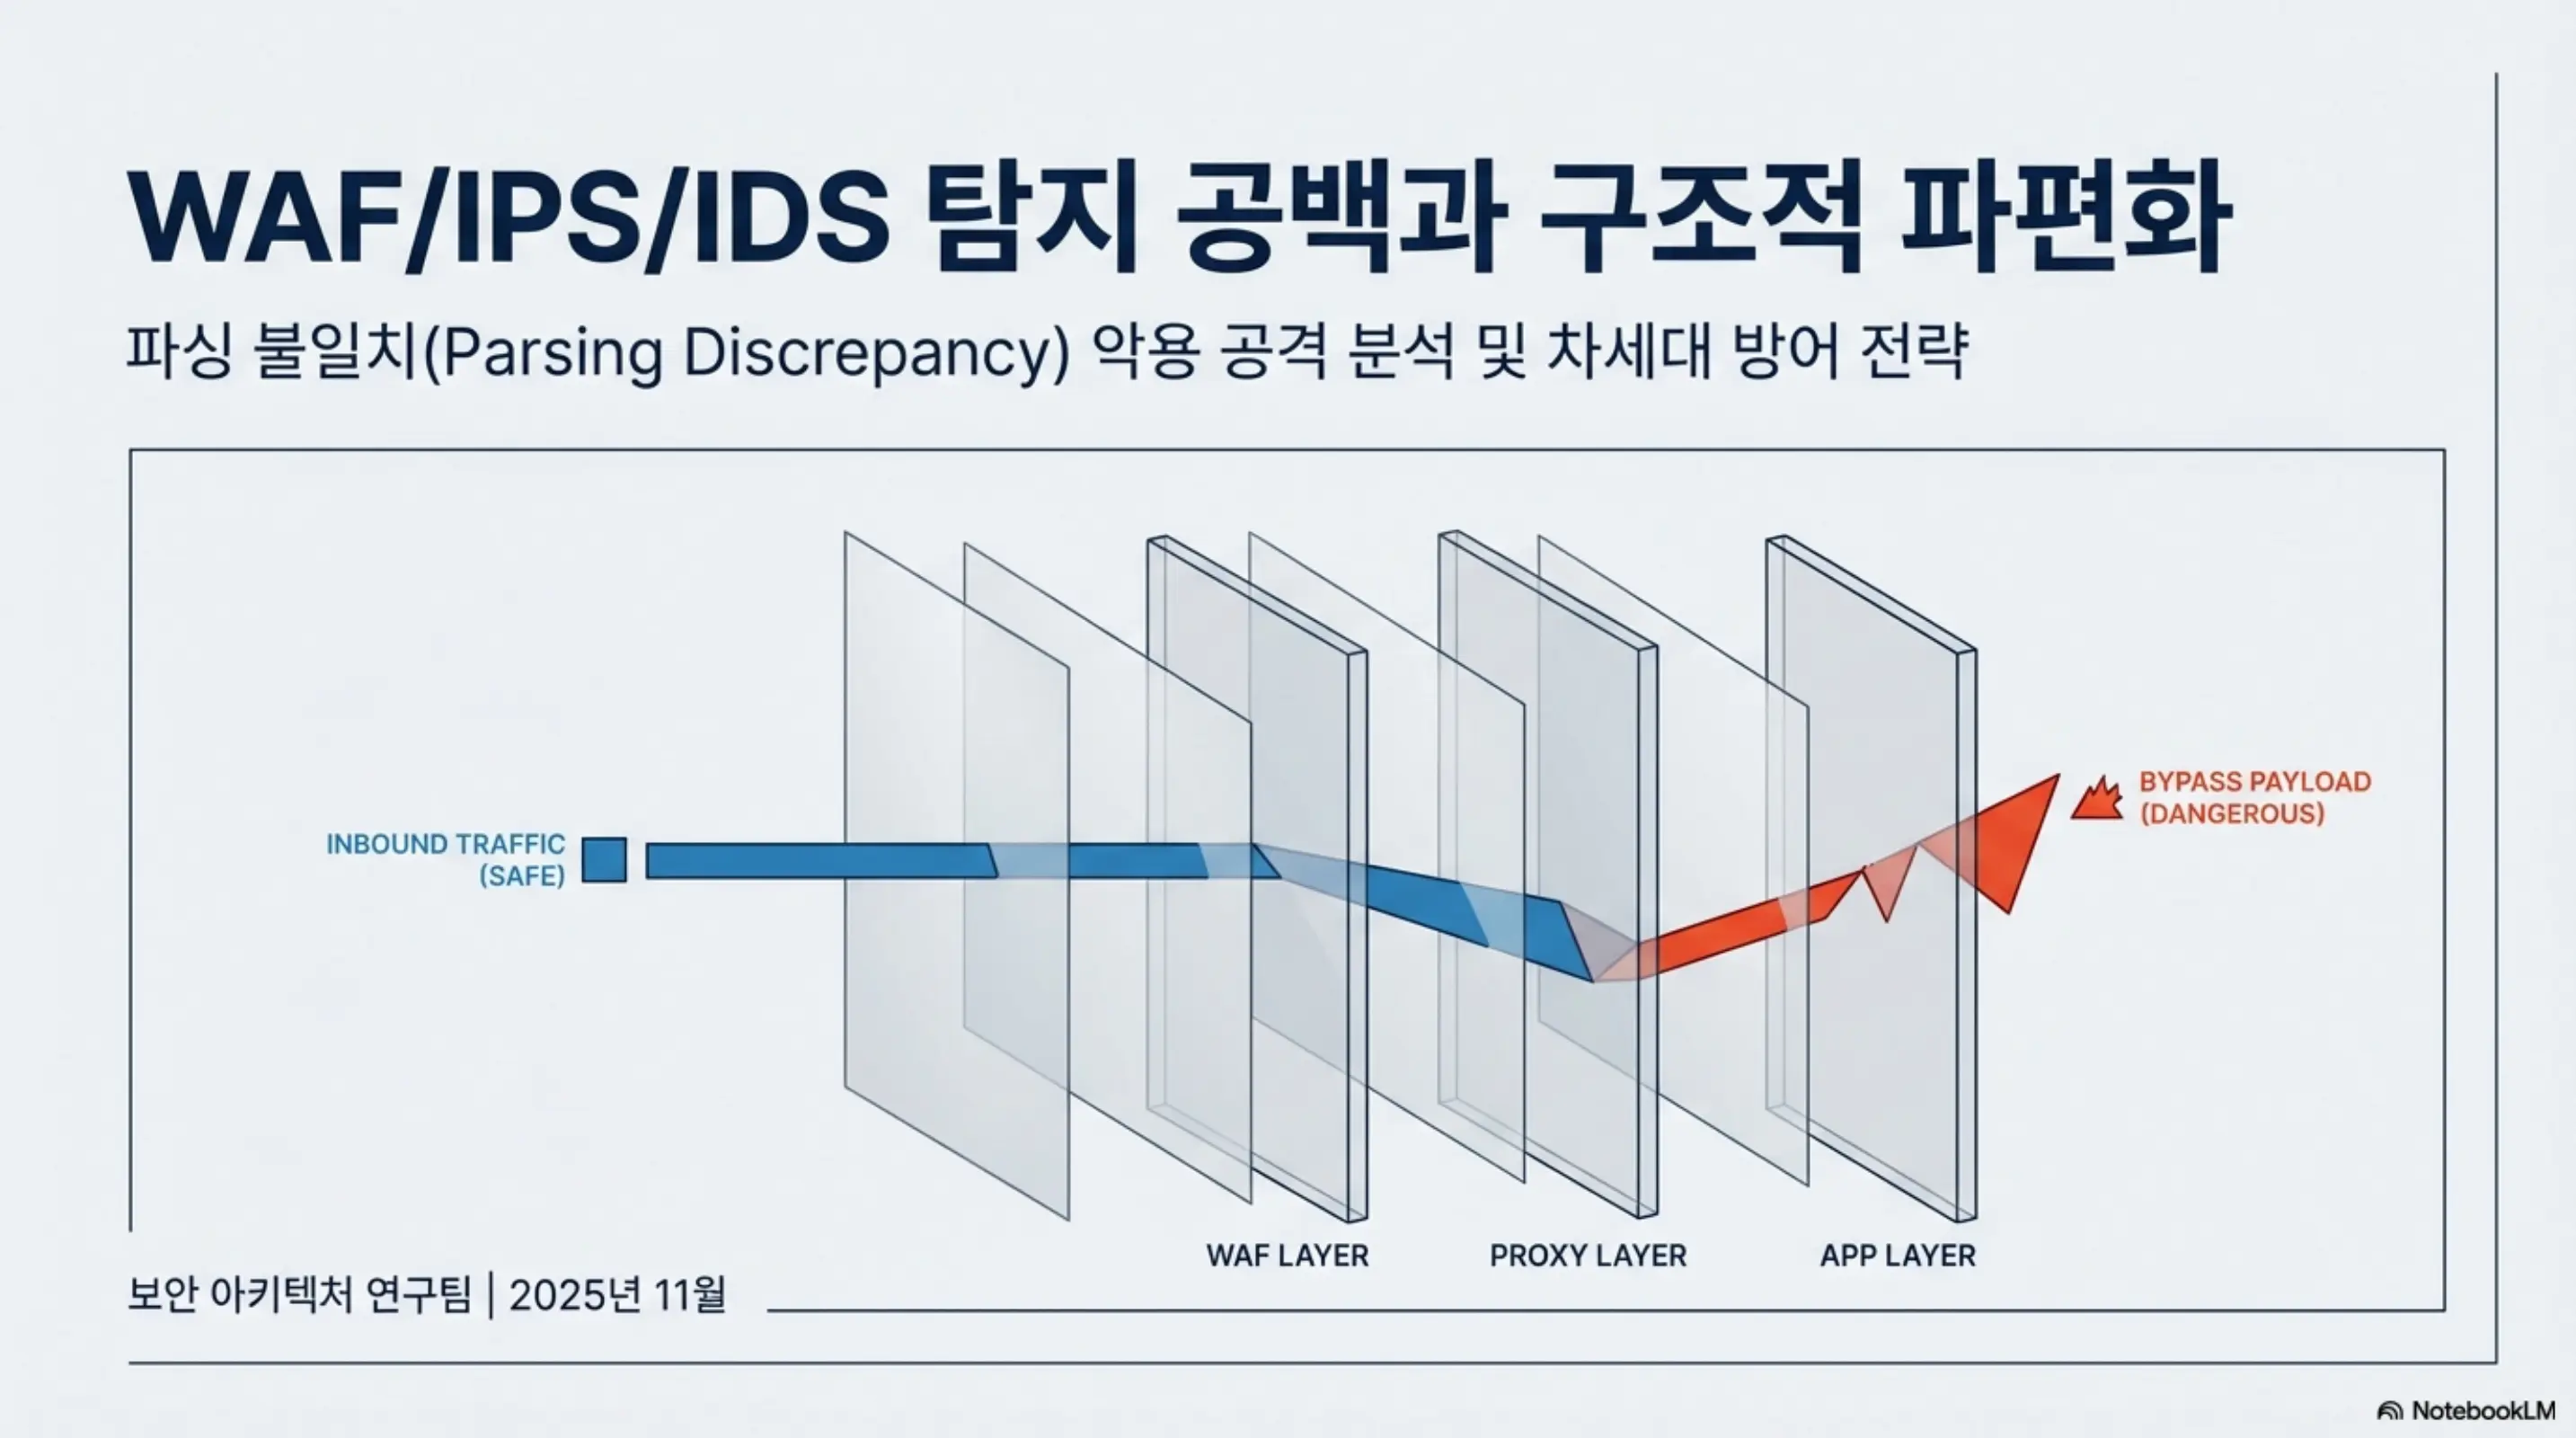
철학에 머문 전략, 실행의 실패, 그리고 WAF 논쟁을 중심으로 현장 리더십과 실질적 보안 개선 로드맵을 제시하는 종합 보고서.