


세계 최고의 해커를 고용하면 보안 수준은 개선될까?
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.
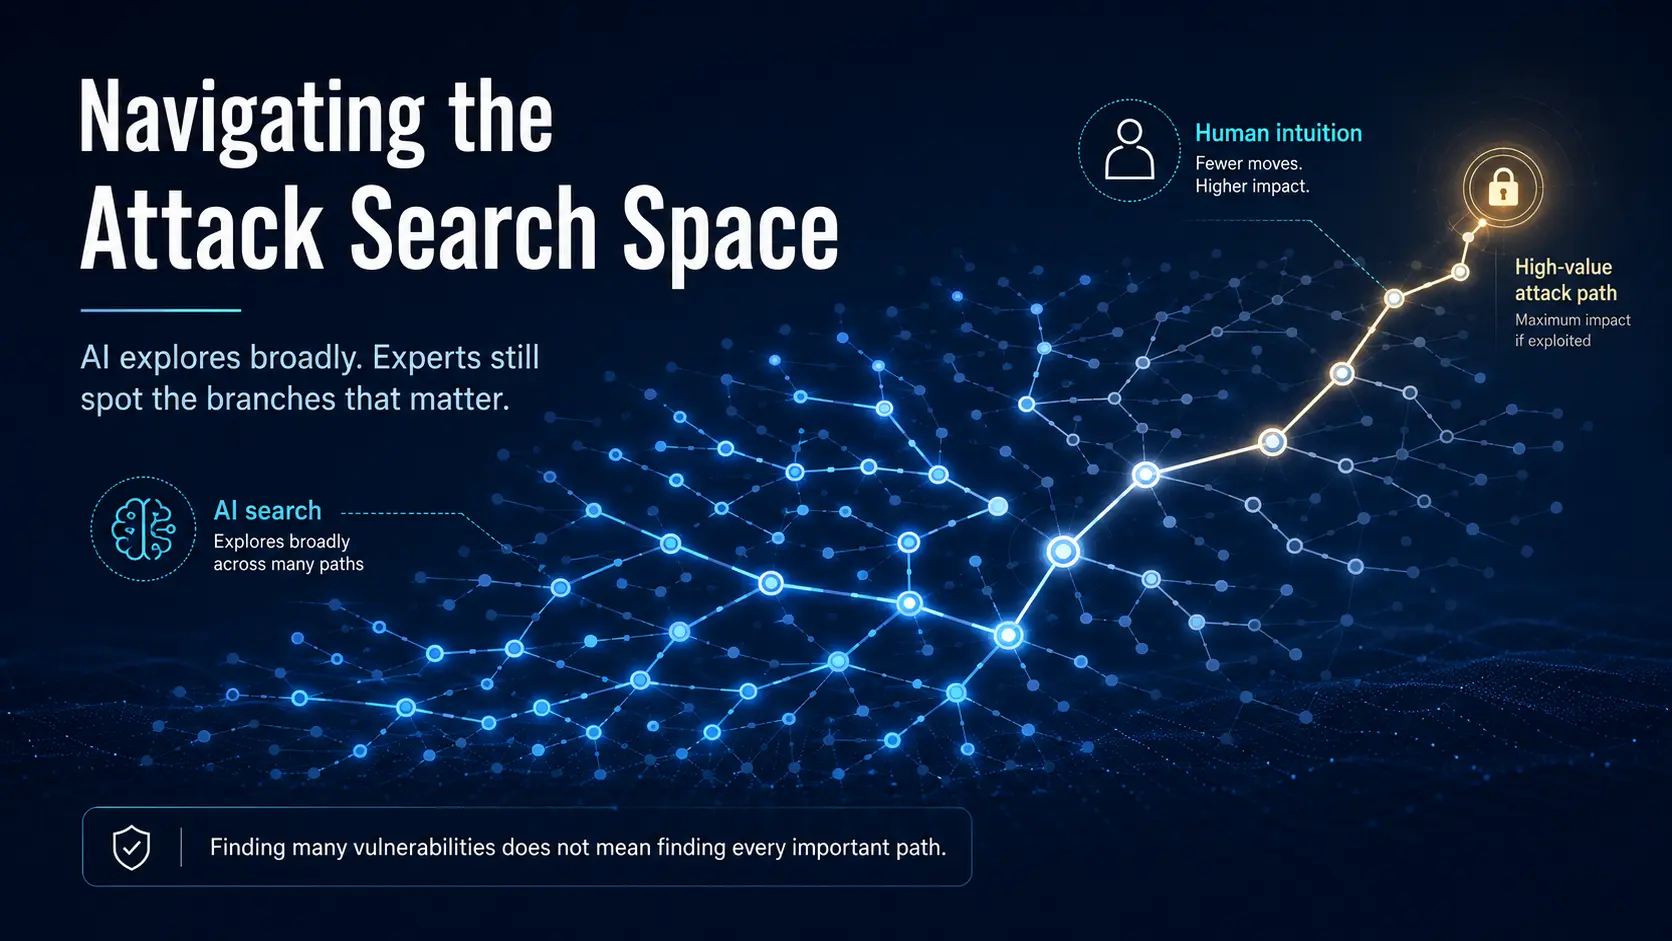
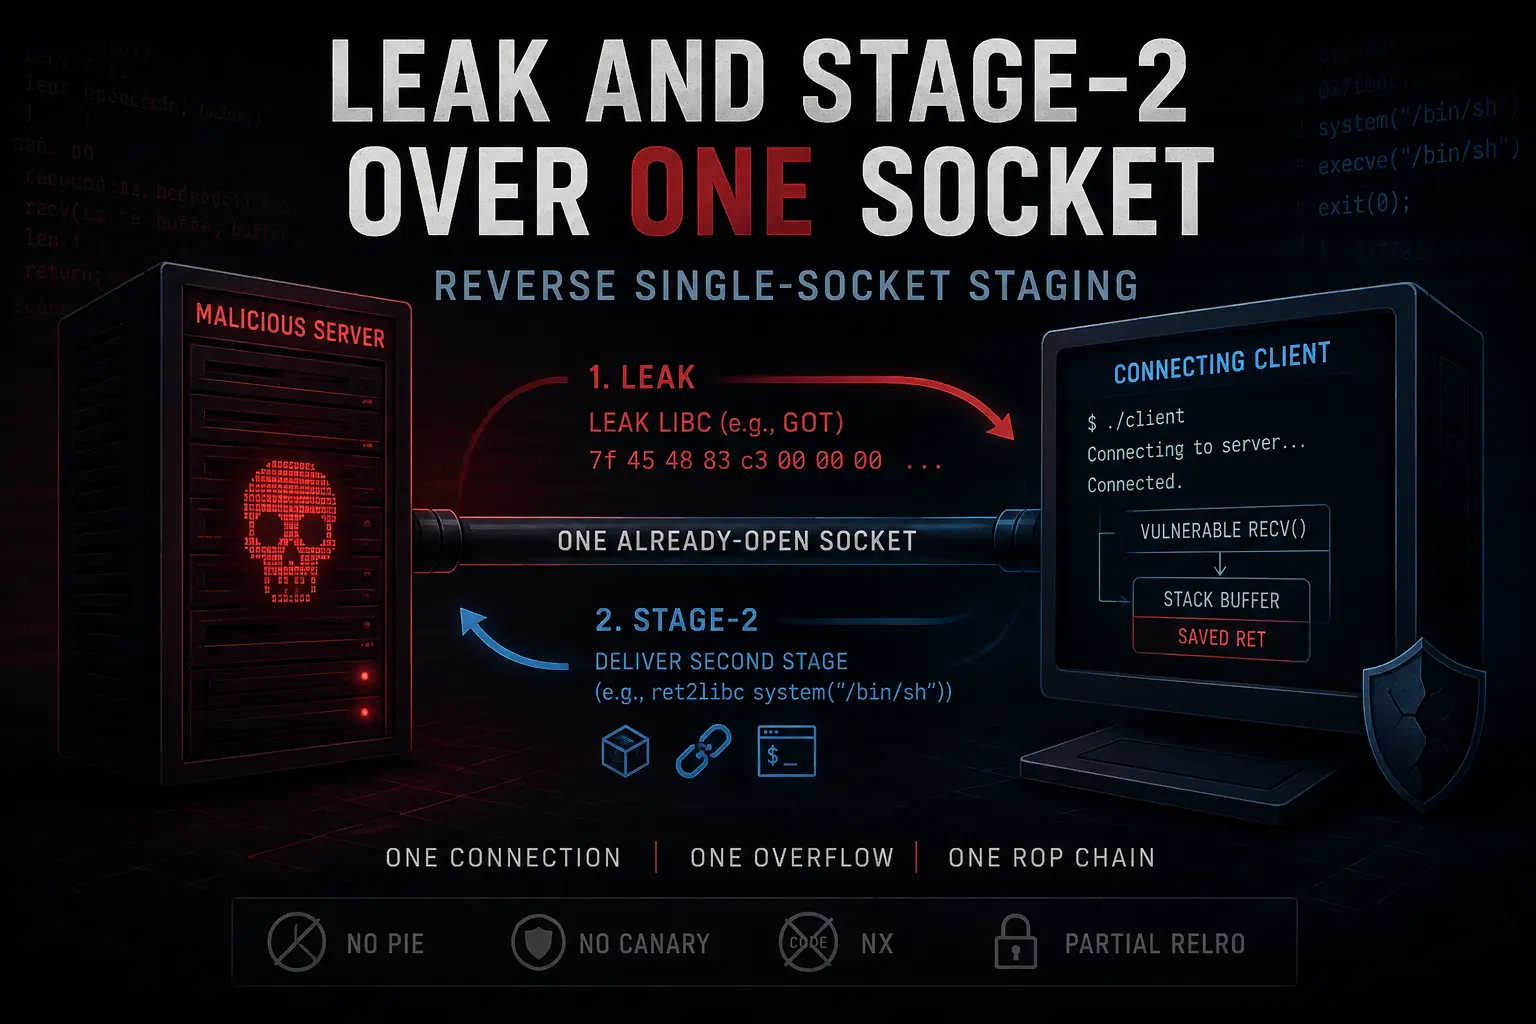
취약점을 공격자 관점의 보안 상태 전이로 구조화하고, 인간의 직관과 AI의 제한된 탐색을 결합해 짧고 근거 있는 공격 경로를 만드는 방법
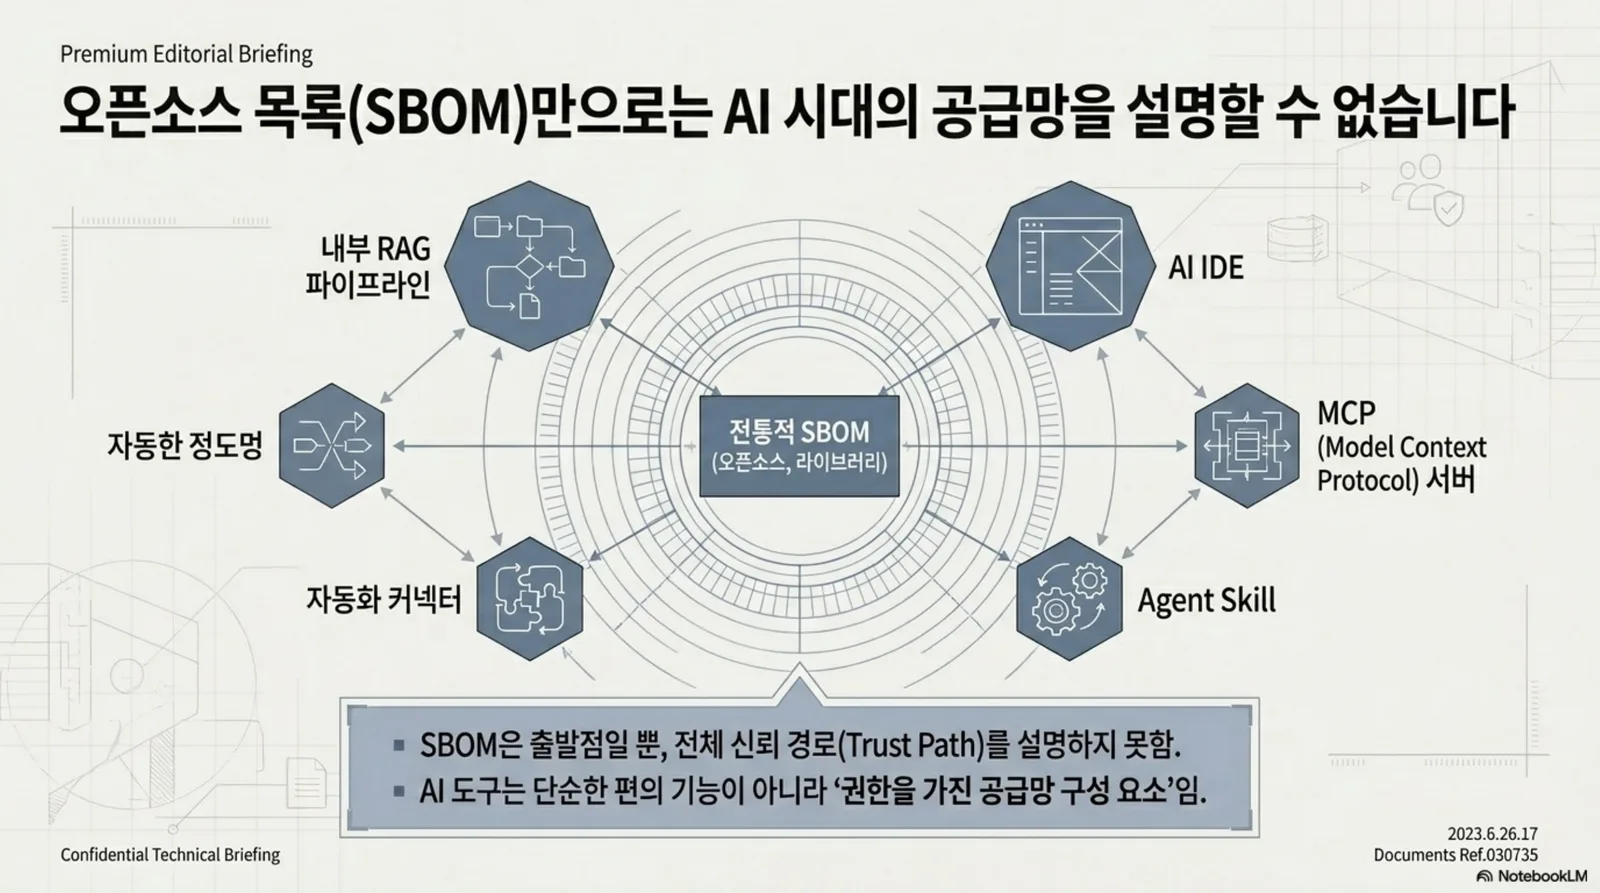
AI 국가 전략의 승부처는 GPU 수량만이 아니라, GPU 위에서 돌아가는 데이터·모델·agent·권한·로그·검증 흐름을 누가 통제하고 증명할 수 있는가에 있습니다.
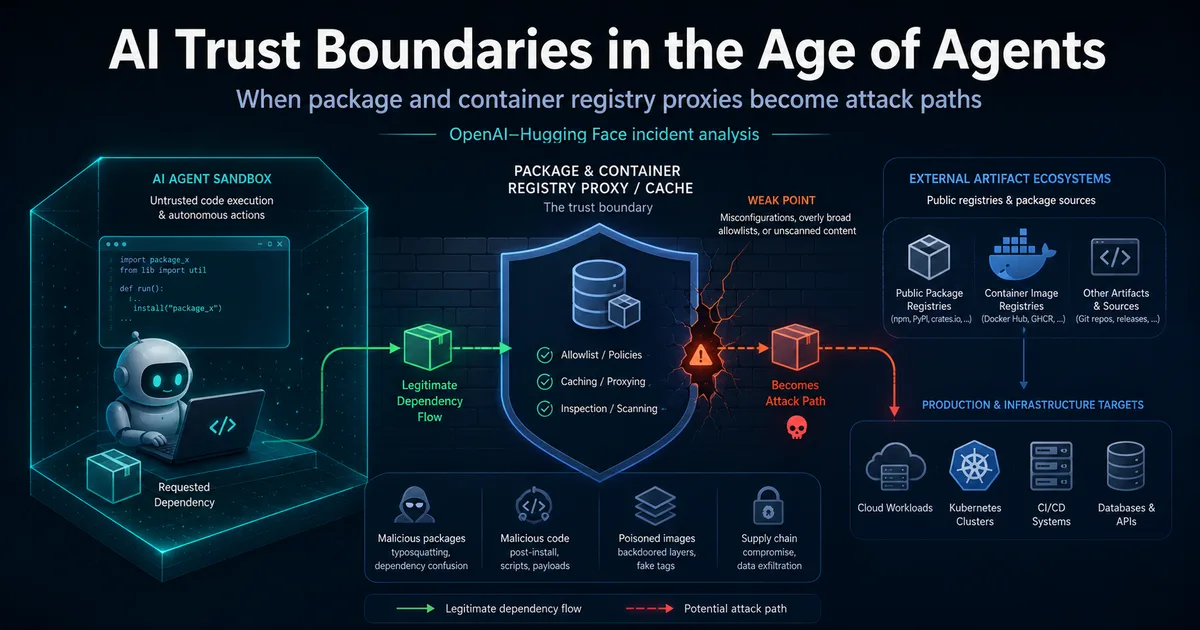
MCP 보안 문제를 프롬프트 인젝션이 아니라 RPC, 로컬 실행 경계, 설정 승격, 공급망 거버넌스 관점에서 분석합니다.
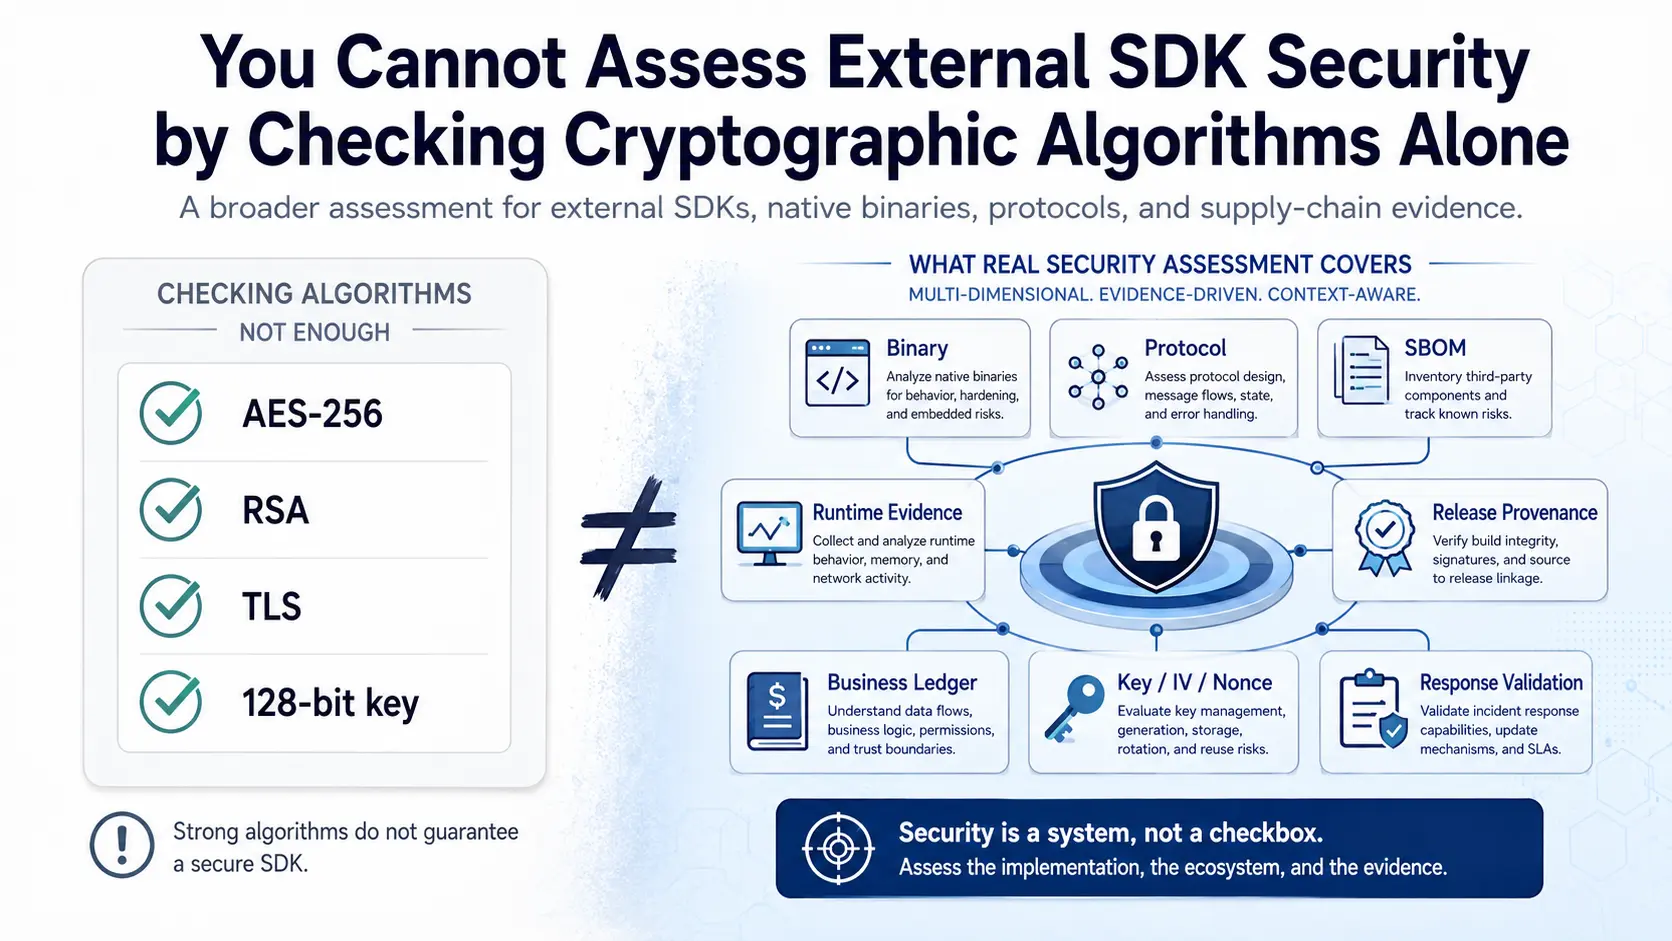
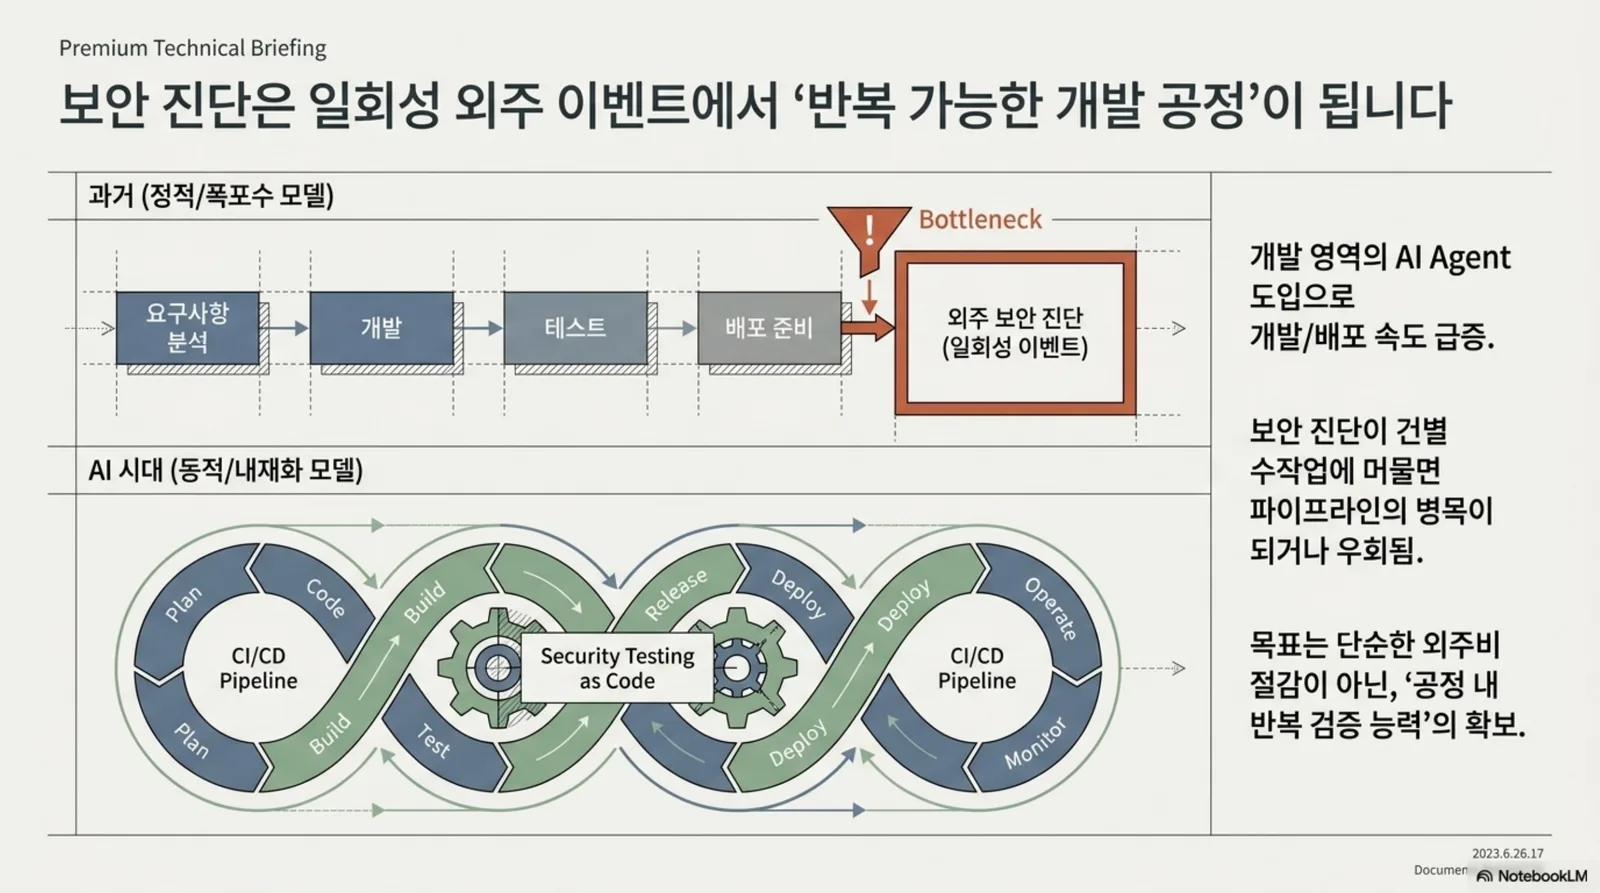
AI 시대의 보안진단은 외주비 절감 문제가 아니라 개발 프로세스 안에 반복 검증을 내재화하는 문제다. 공정별 자동화 가능성과 사람 판단이 남는 영역을 나눠 봅니다.
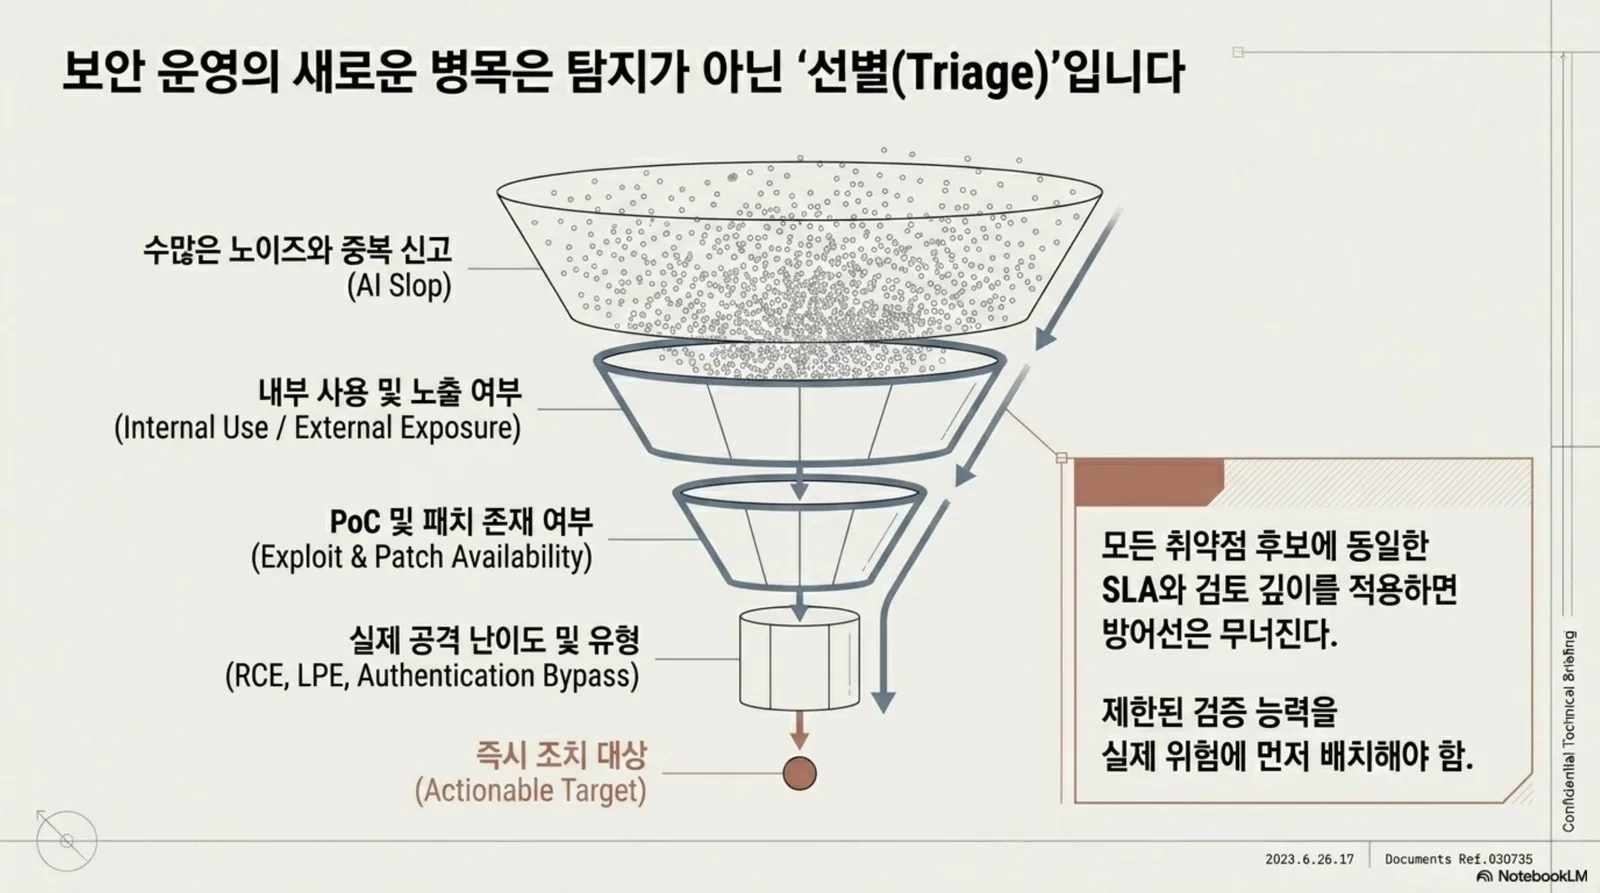
AI는 취약점 발견 비용을 낮추지만 동시에 저품질 후보와 중복 신고를 늘린다. AI slop 시대에 triage 기준이 왜 보안 운영의 핵심이 되는지 설명합니다.
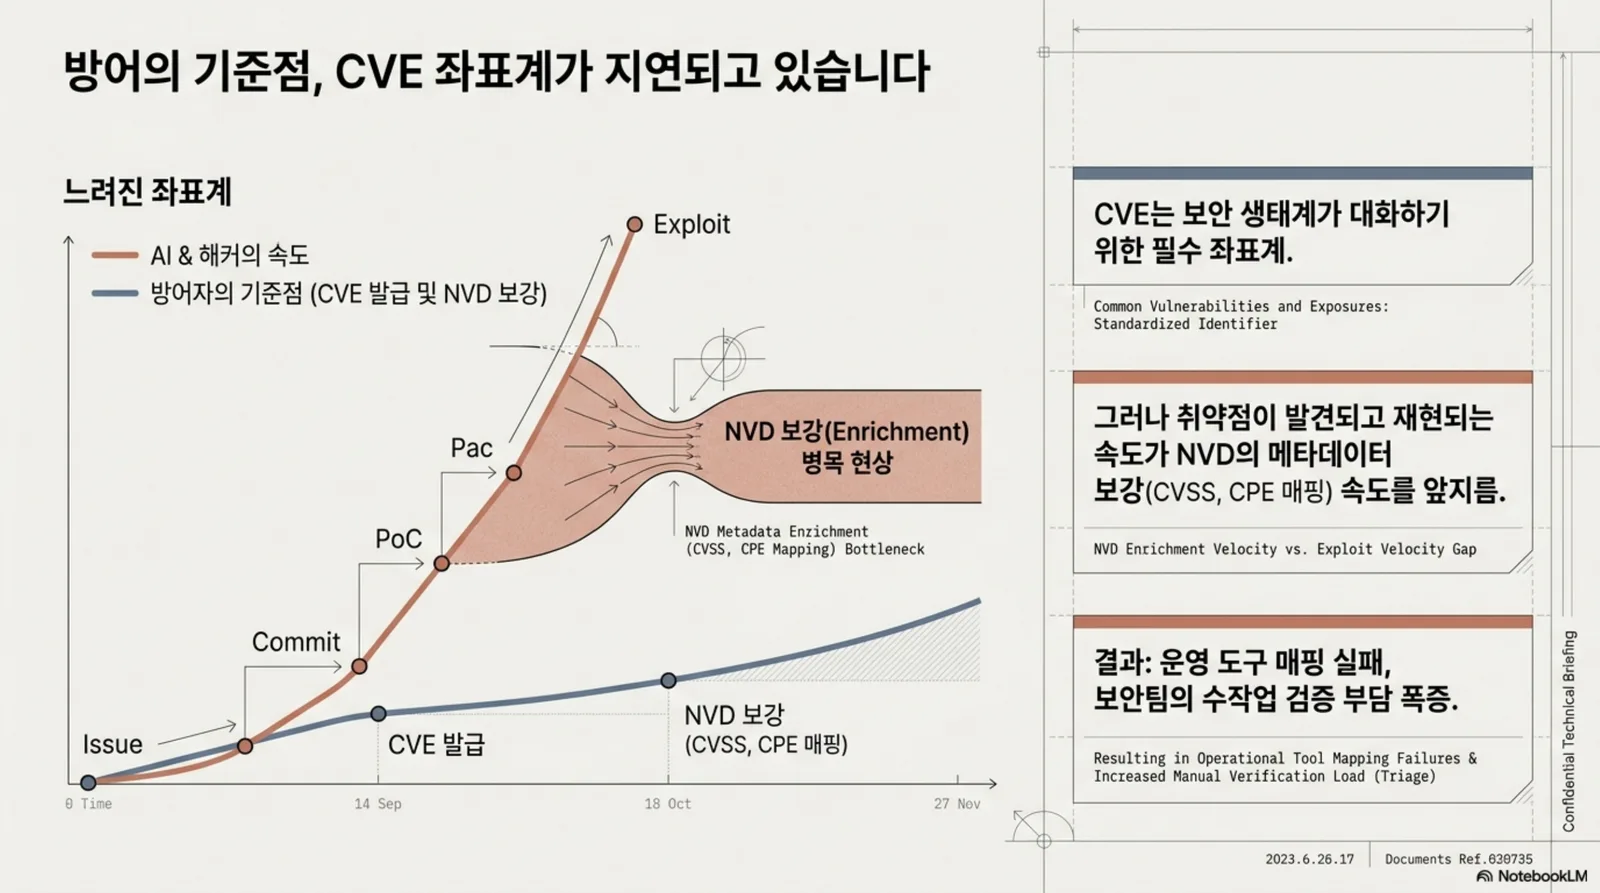
AI 시대의 취약점 대응은 CVE가 붙은 뒤 움직이는 방식만으로는 늦다. CVE 이전 신호를 수집하고 공급망 영향도를 먼저 검증해야 하는 이유를 다룹니다.
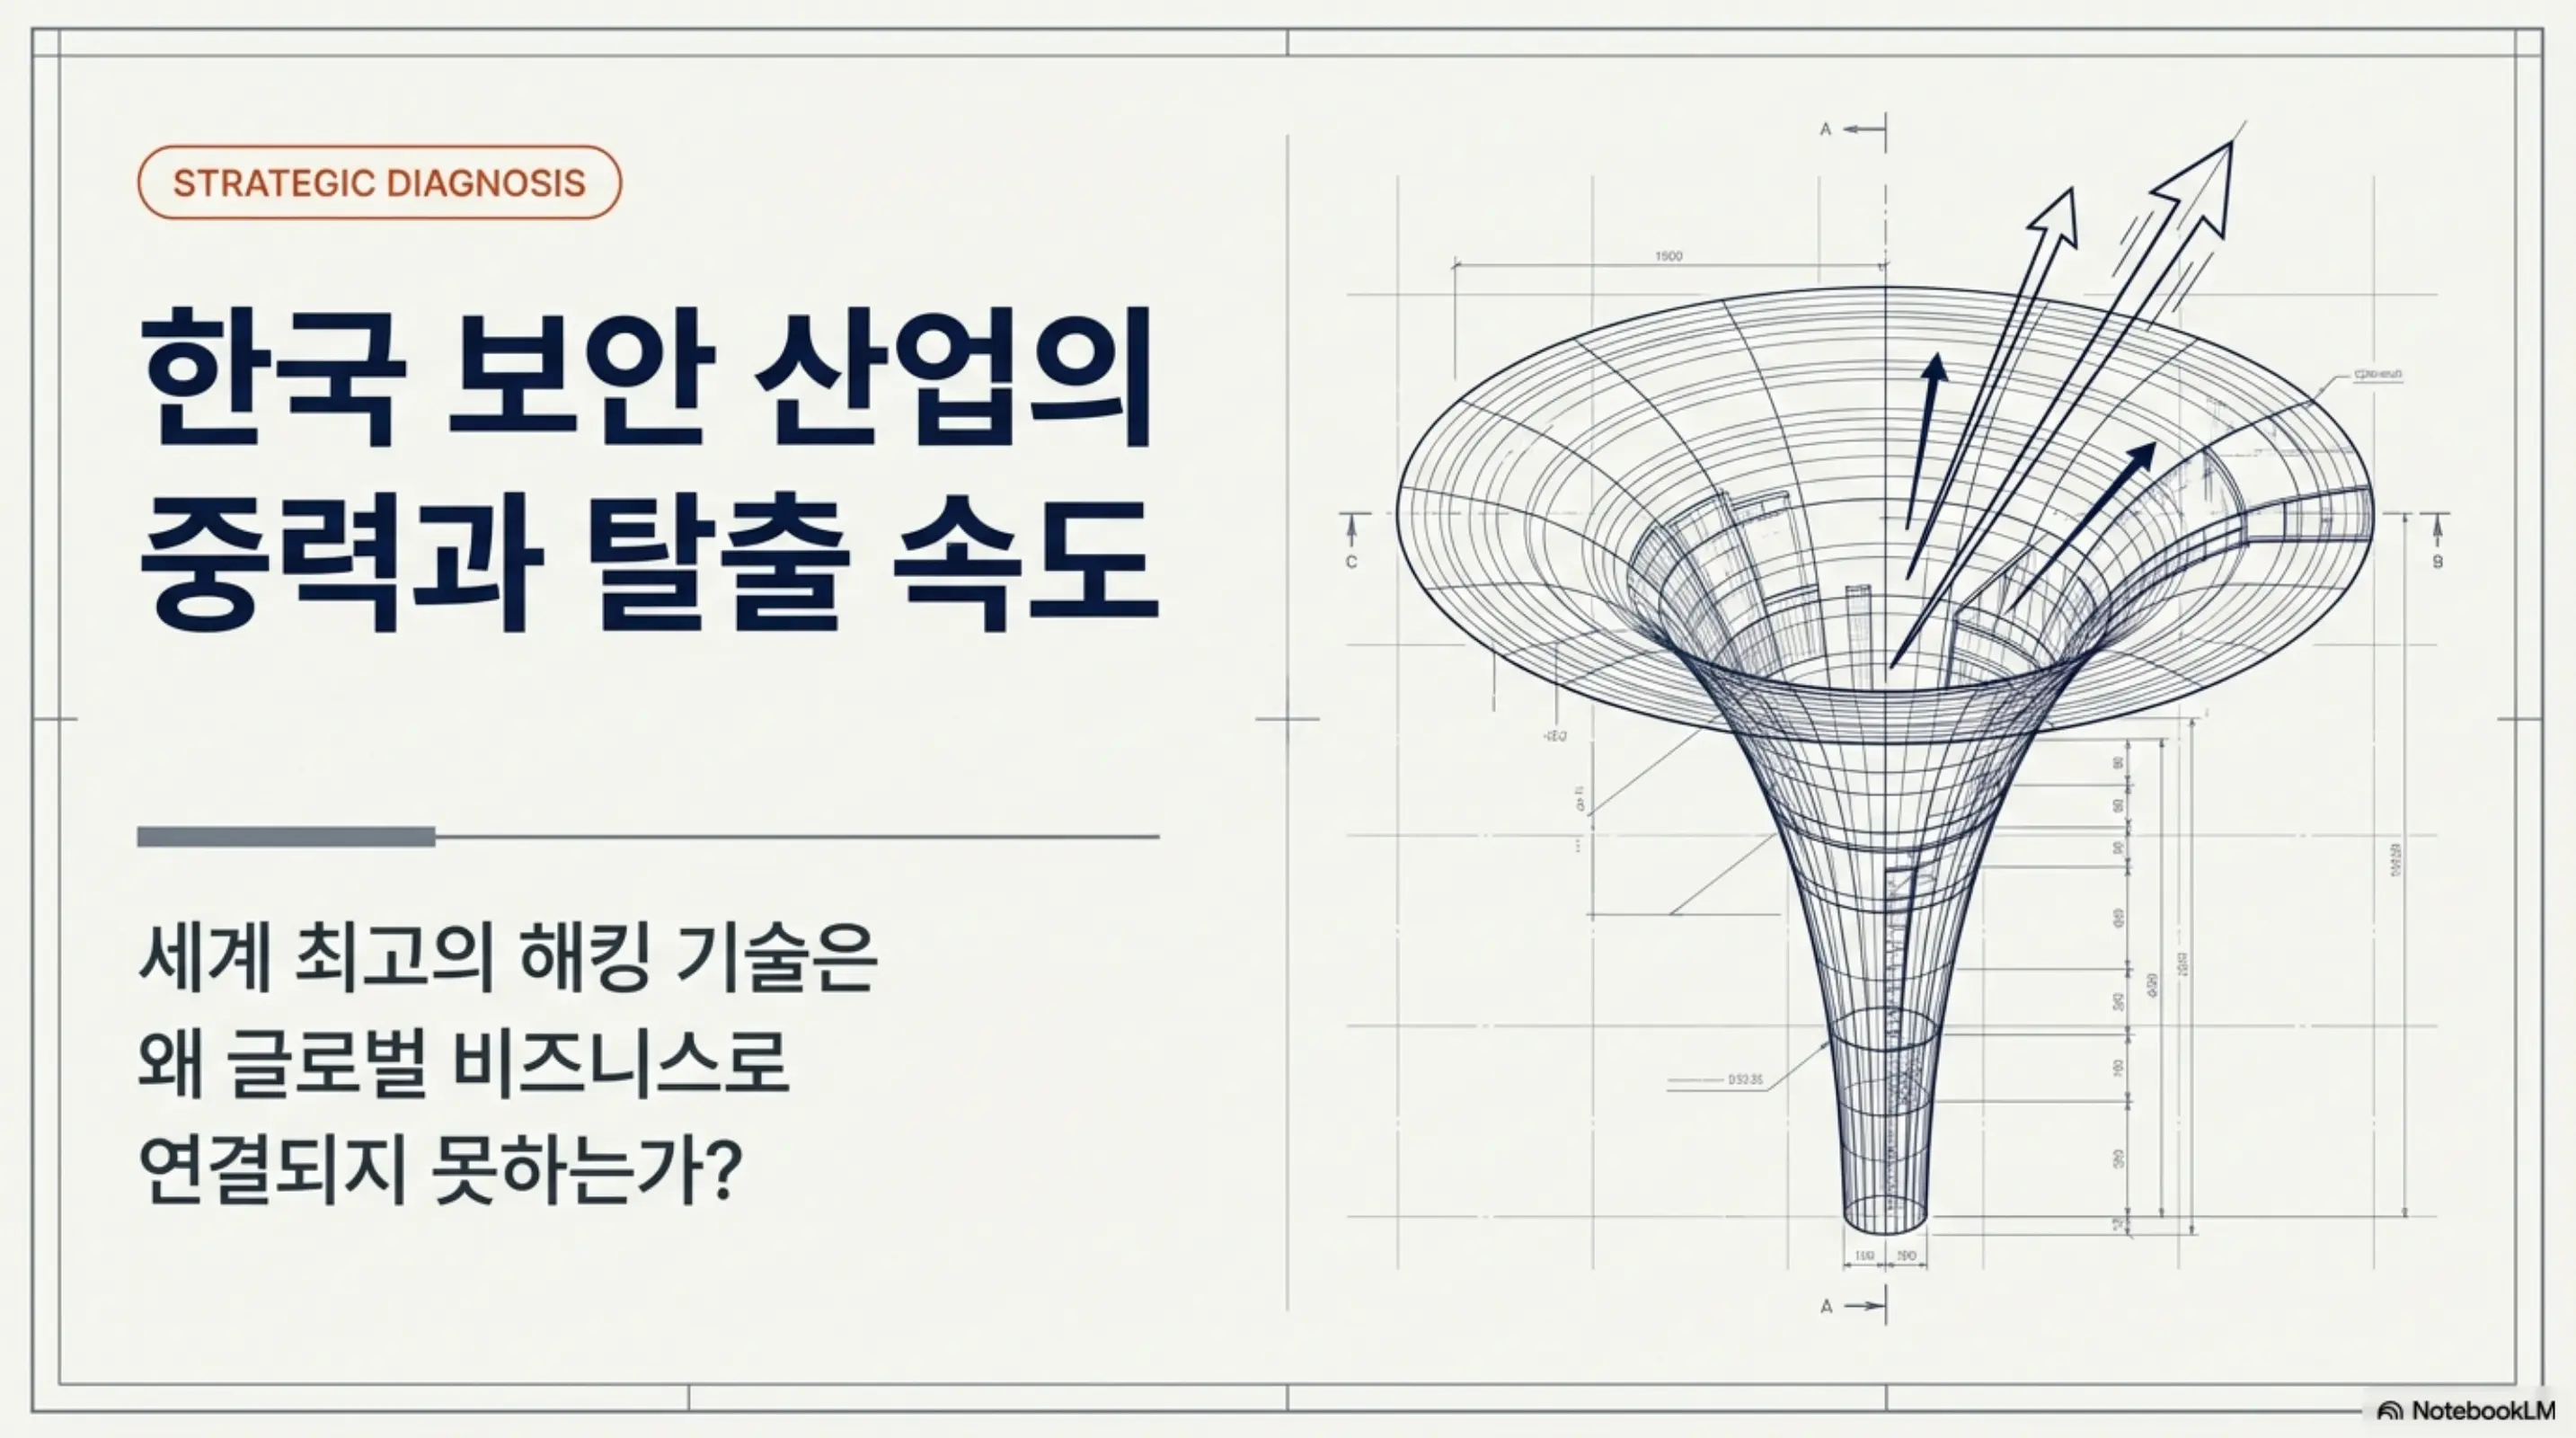
한국 보안 산업에서 반복되는 규제·납품 중심 구조와 글로벌 제품 중심 성장 경로의 차이를 정리하고, AI 시대에 다시 나타나는 분기점을 돌아봅니다.