

ARTEX 금융권 공격을 인프라에서 다시 보기: AI Agent, Disposable VPS, 비대고객 업무채널
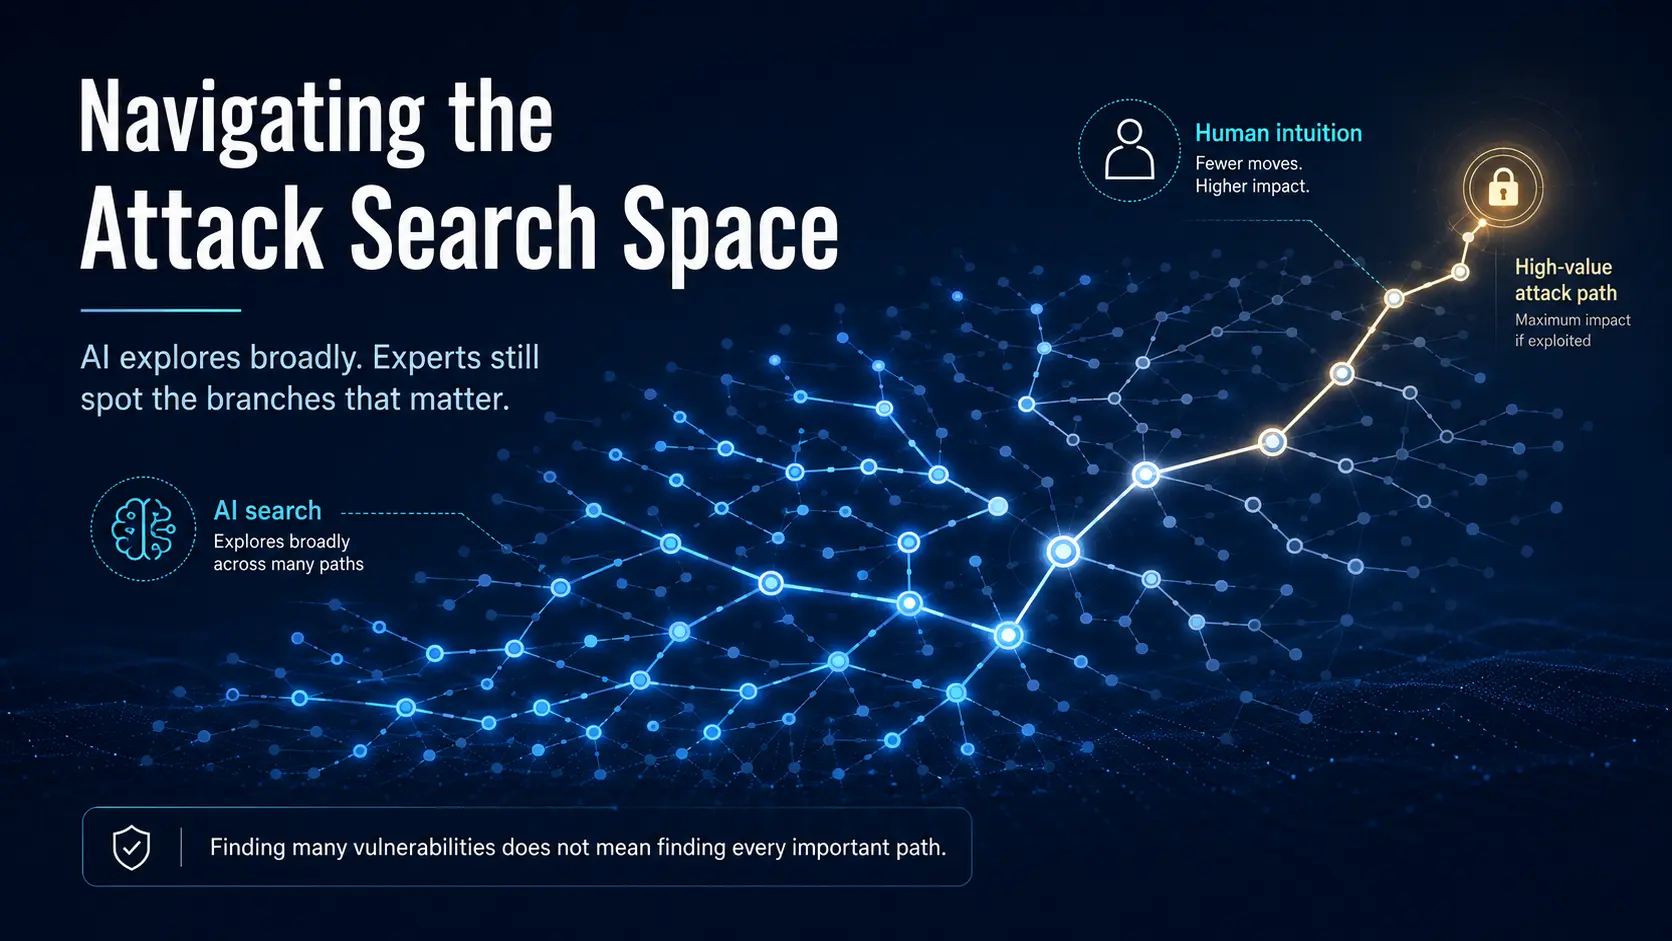
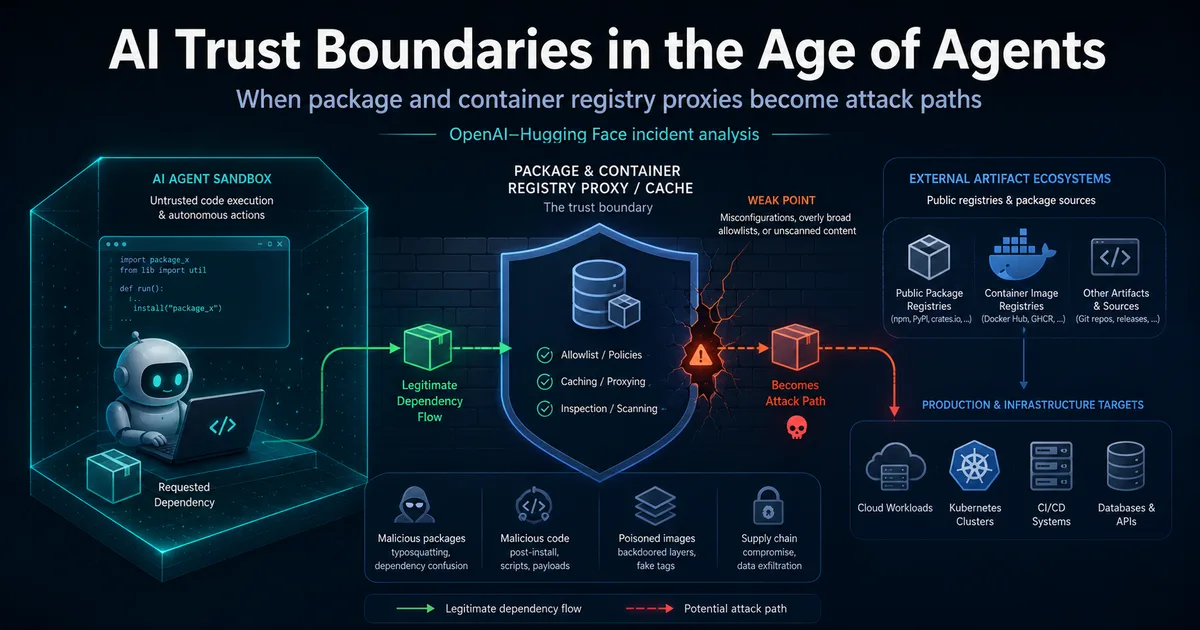
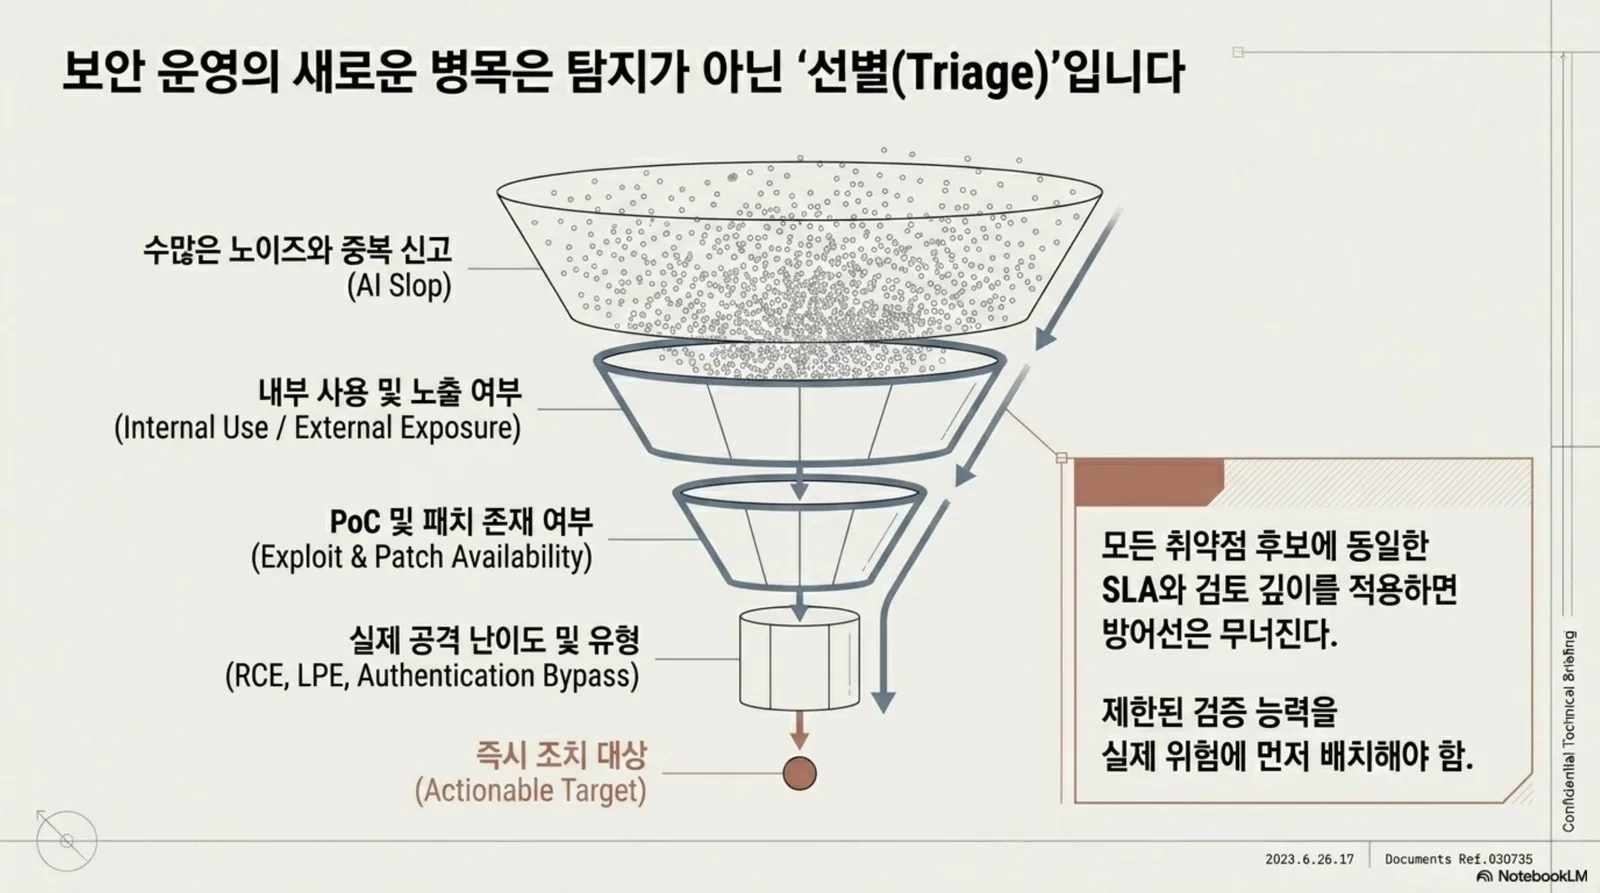
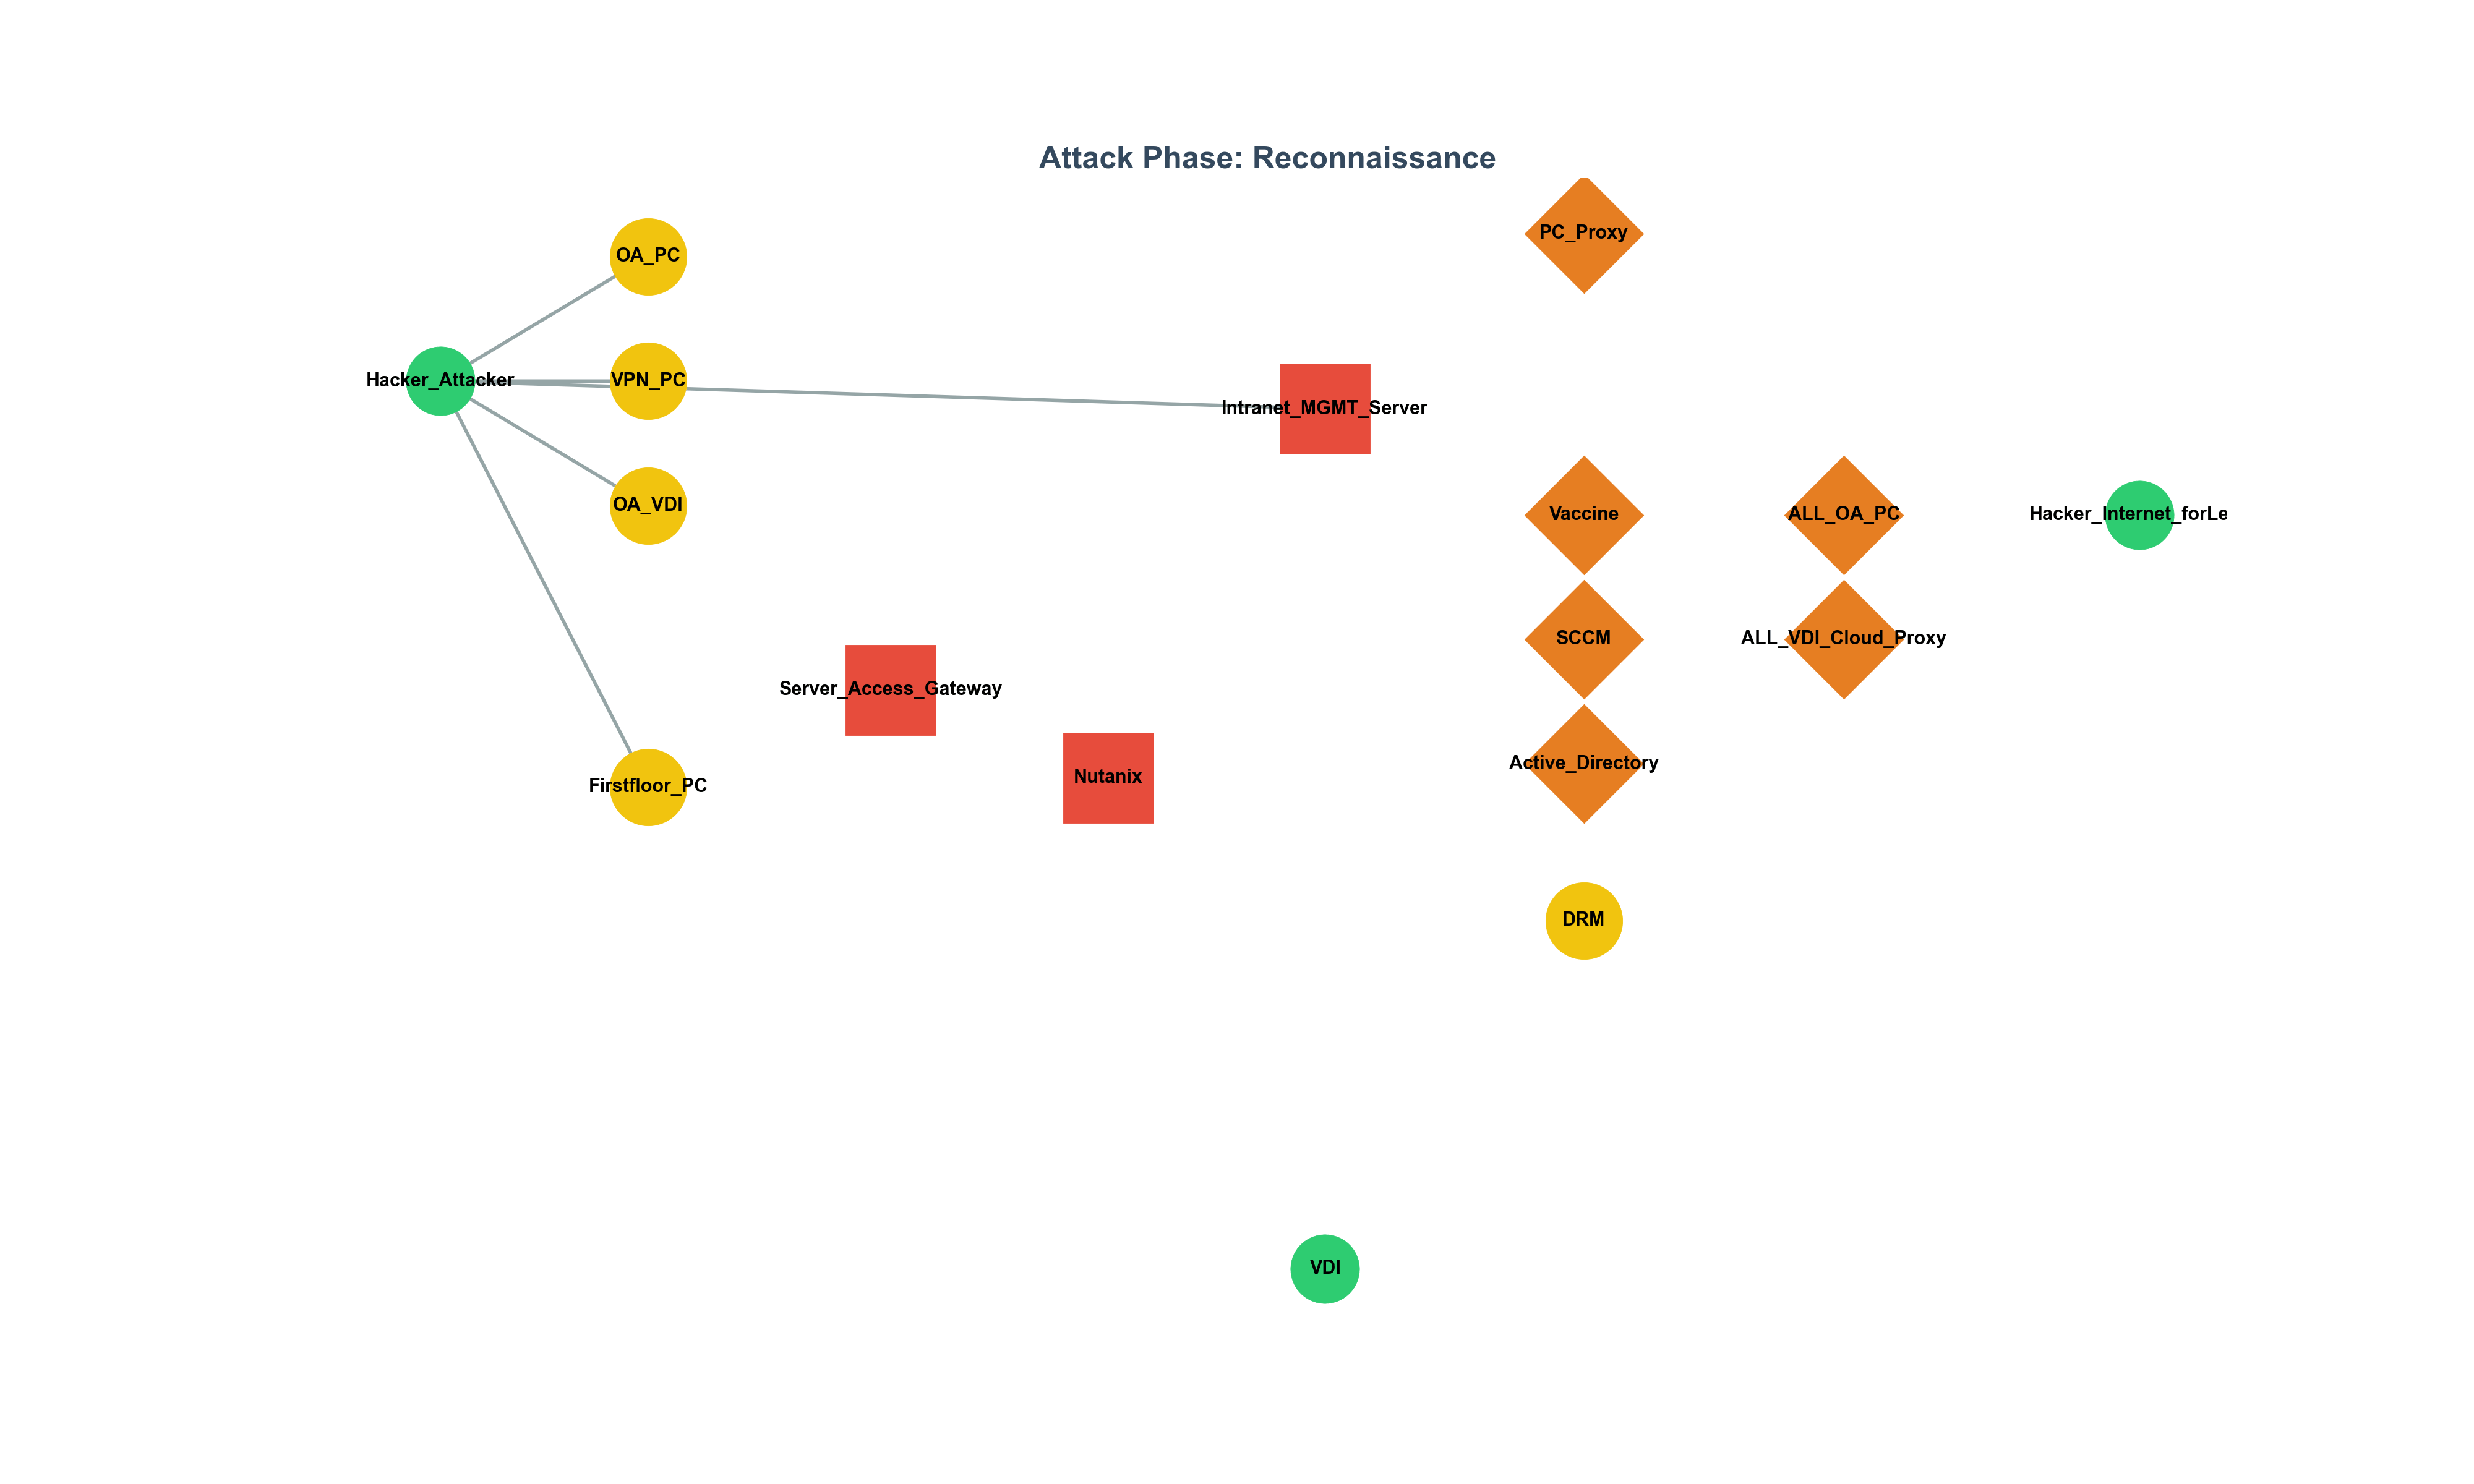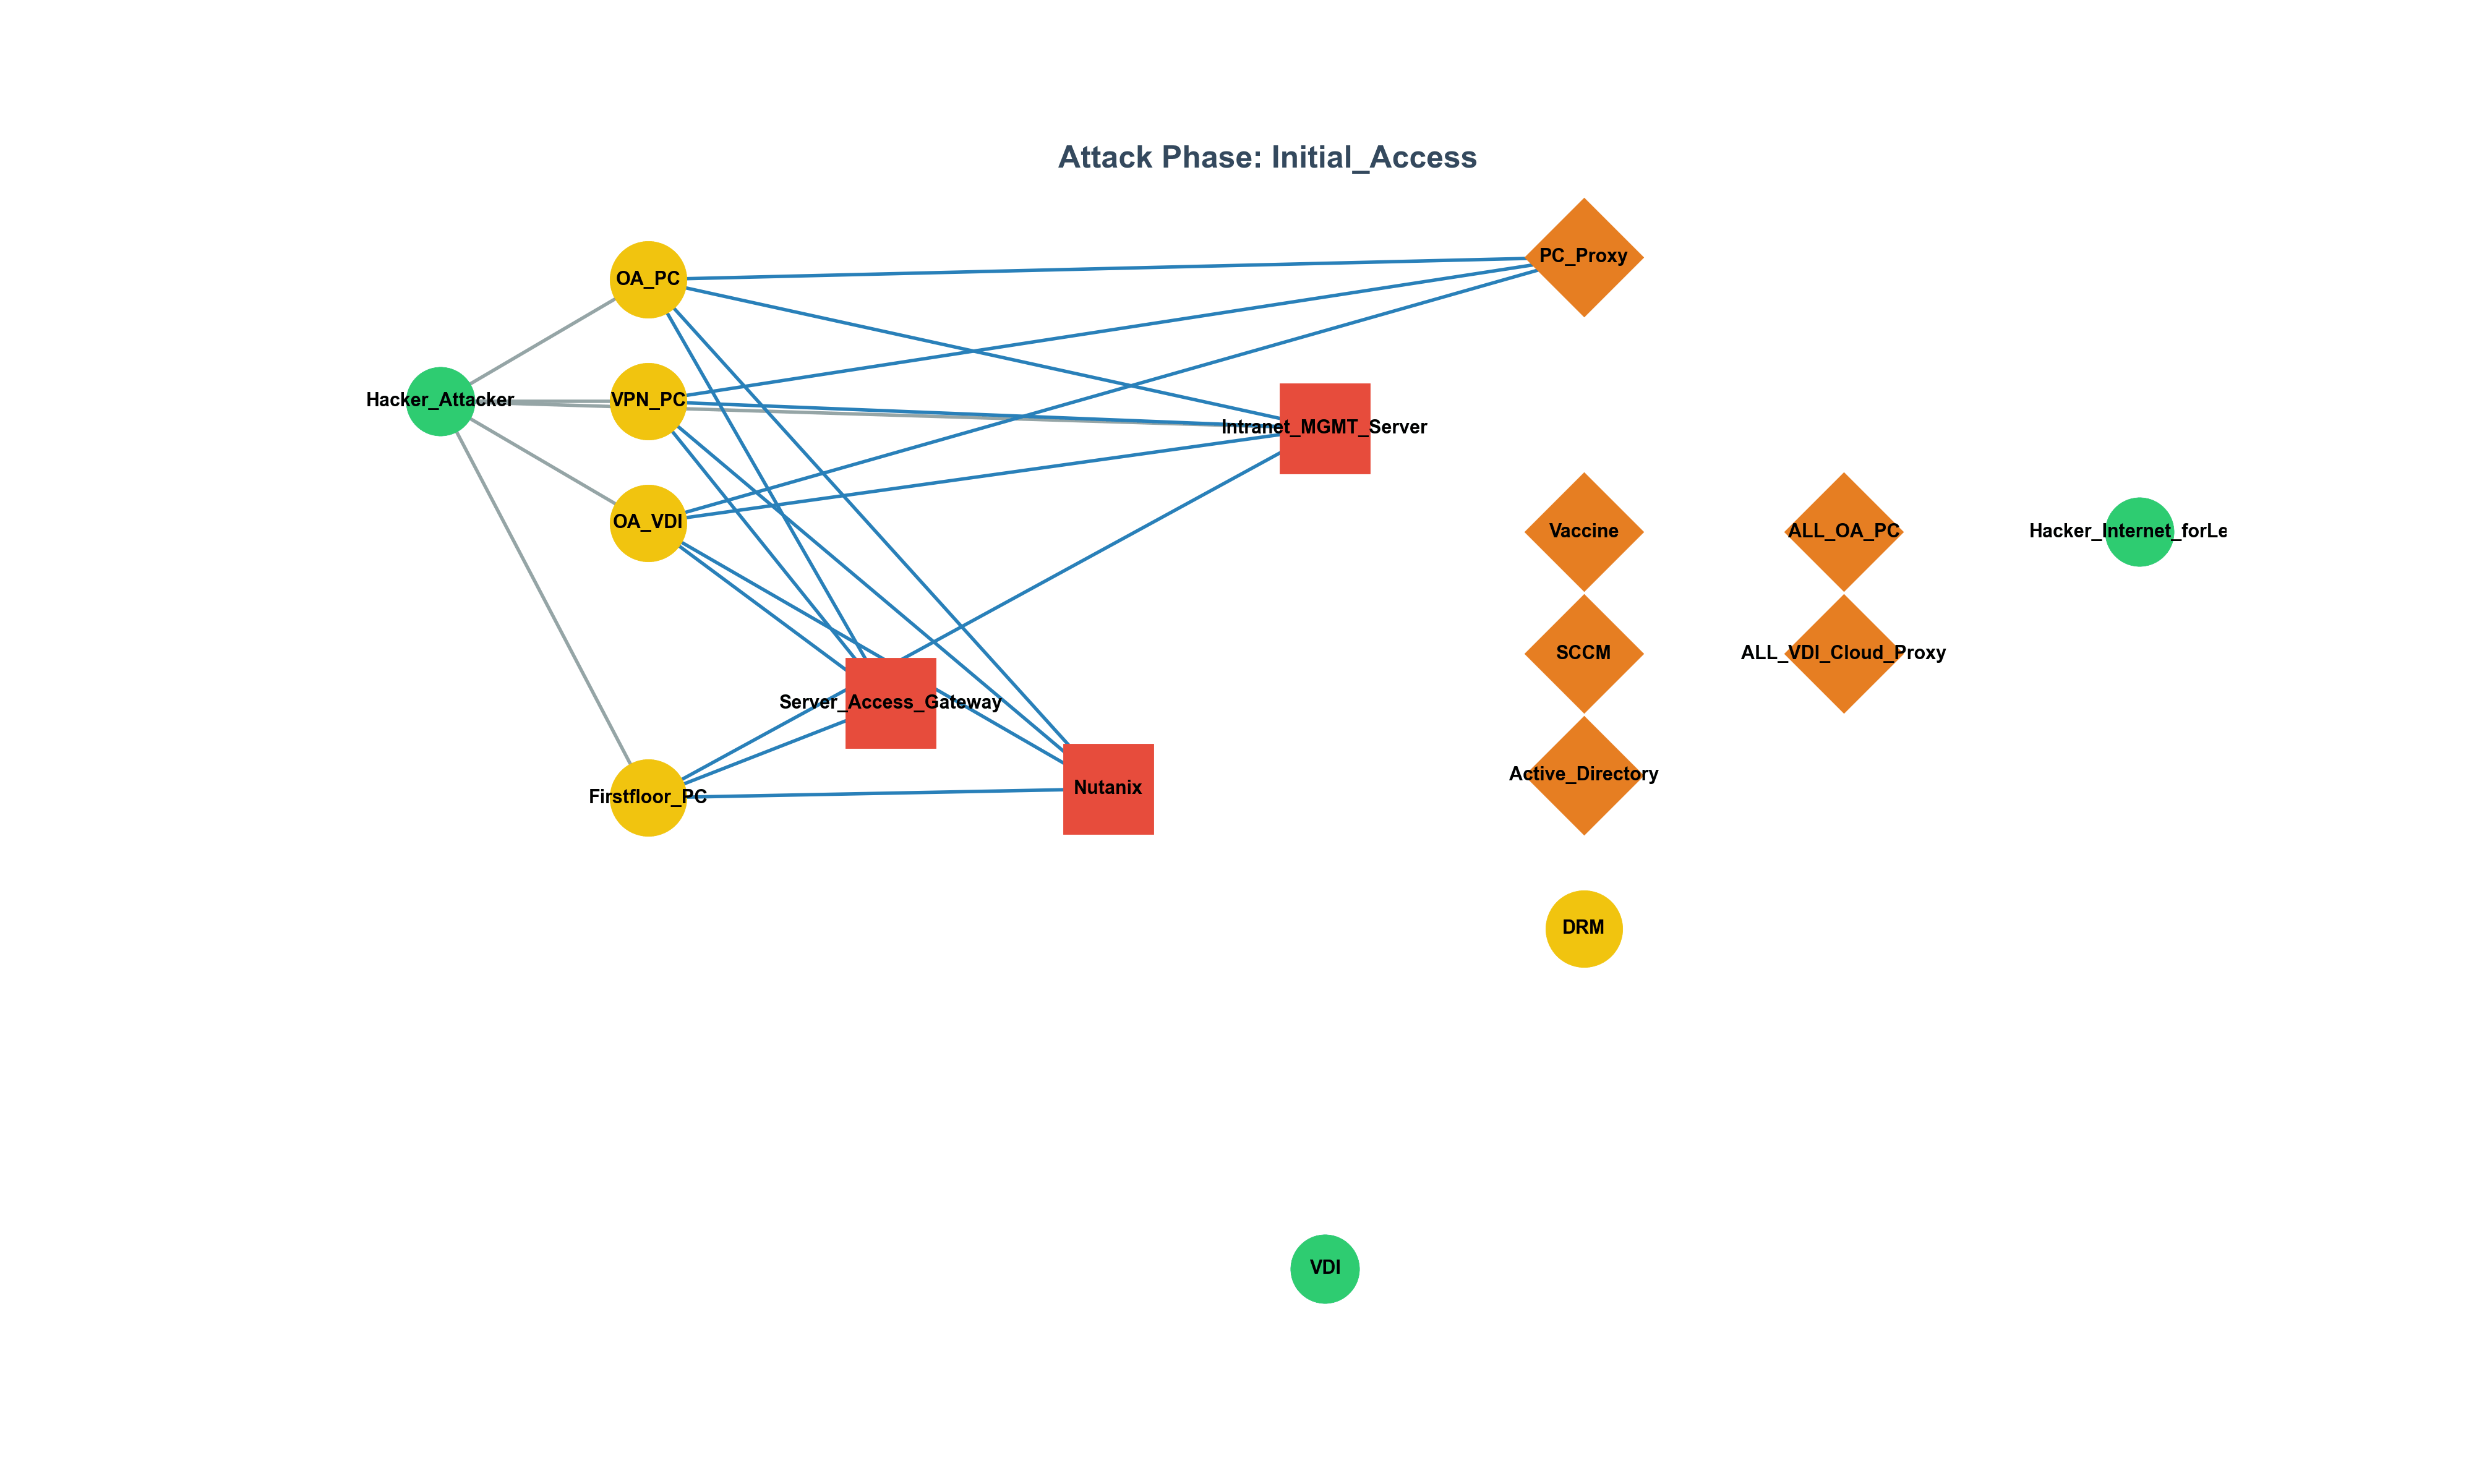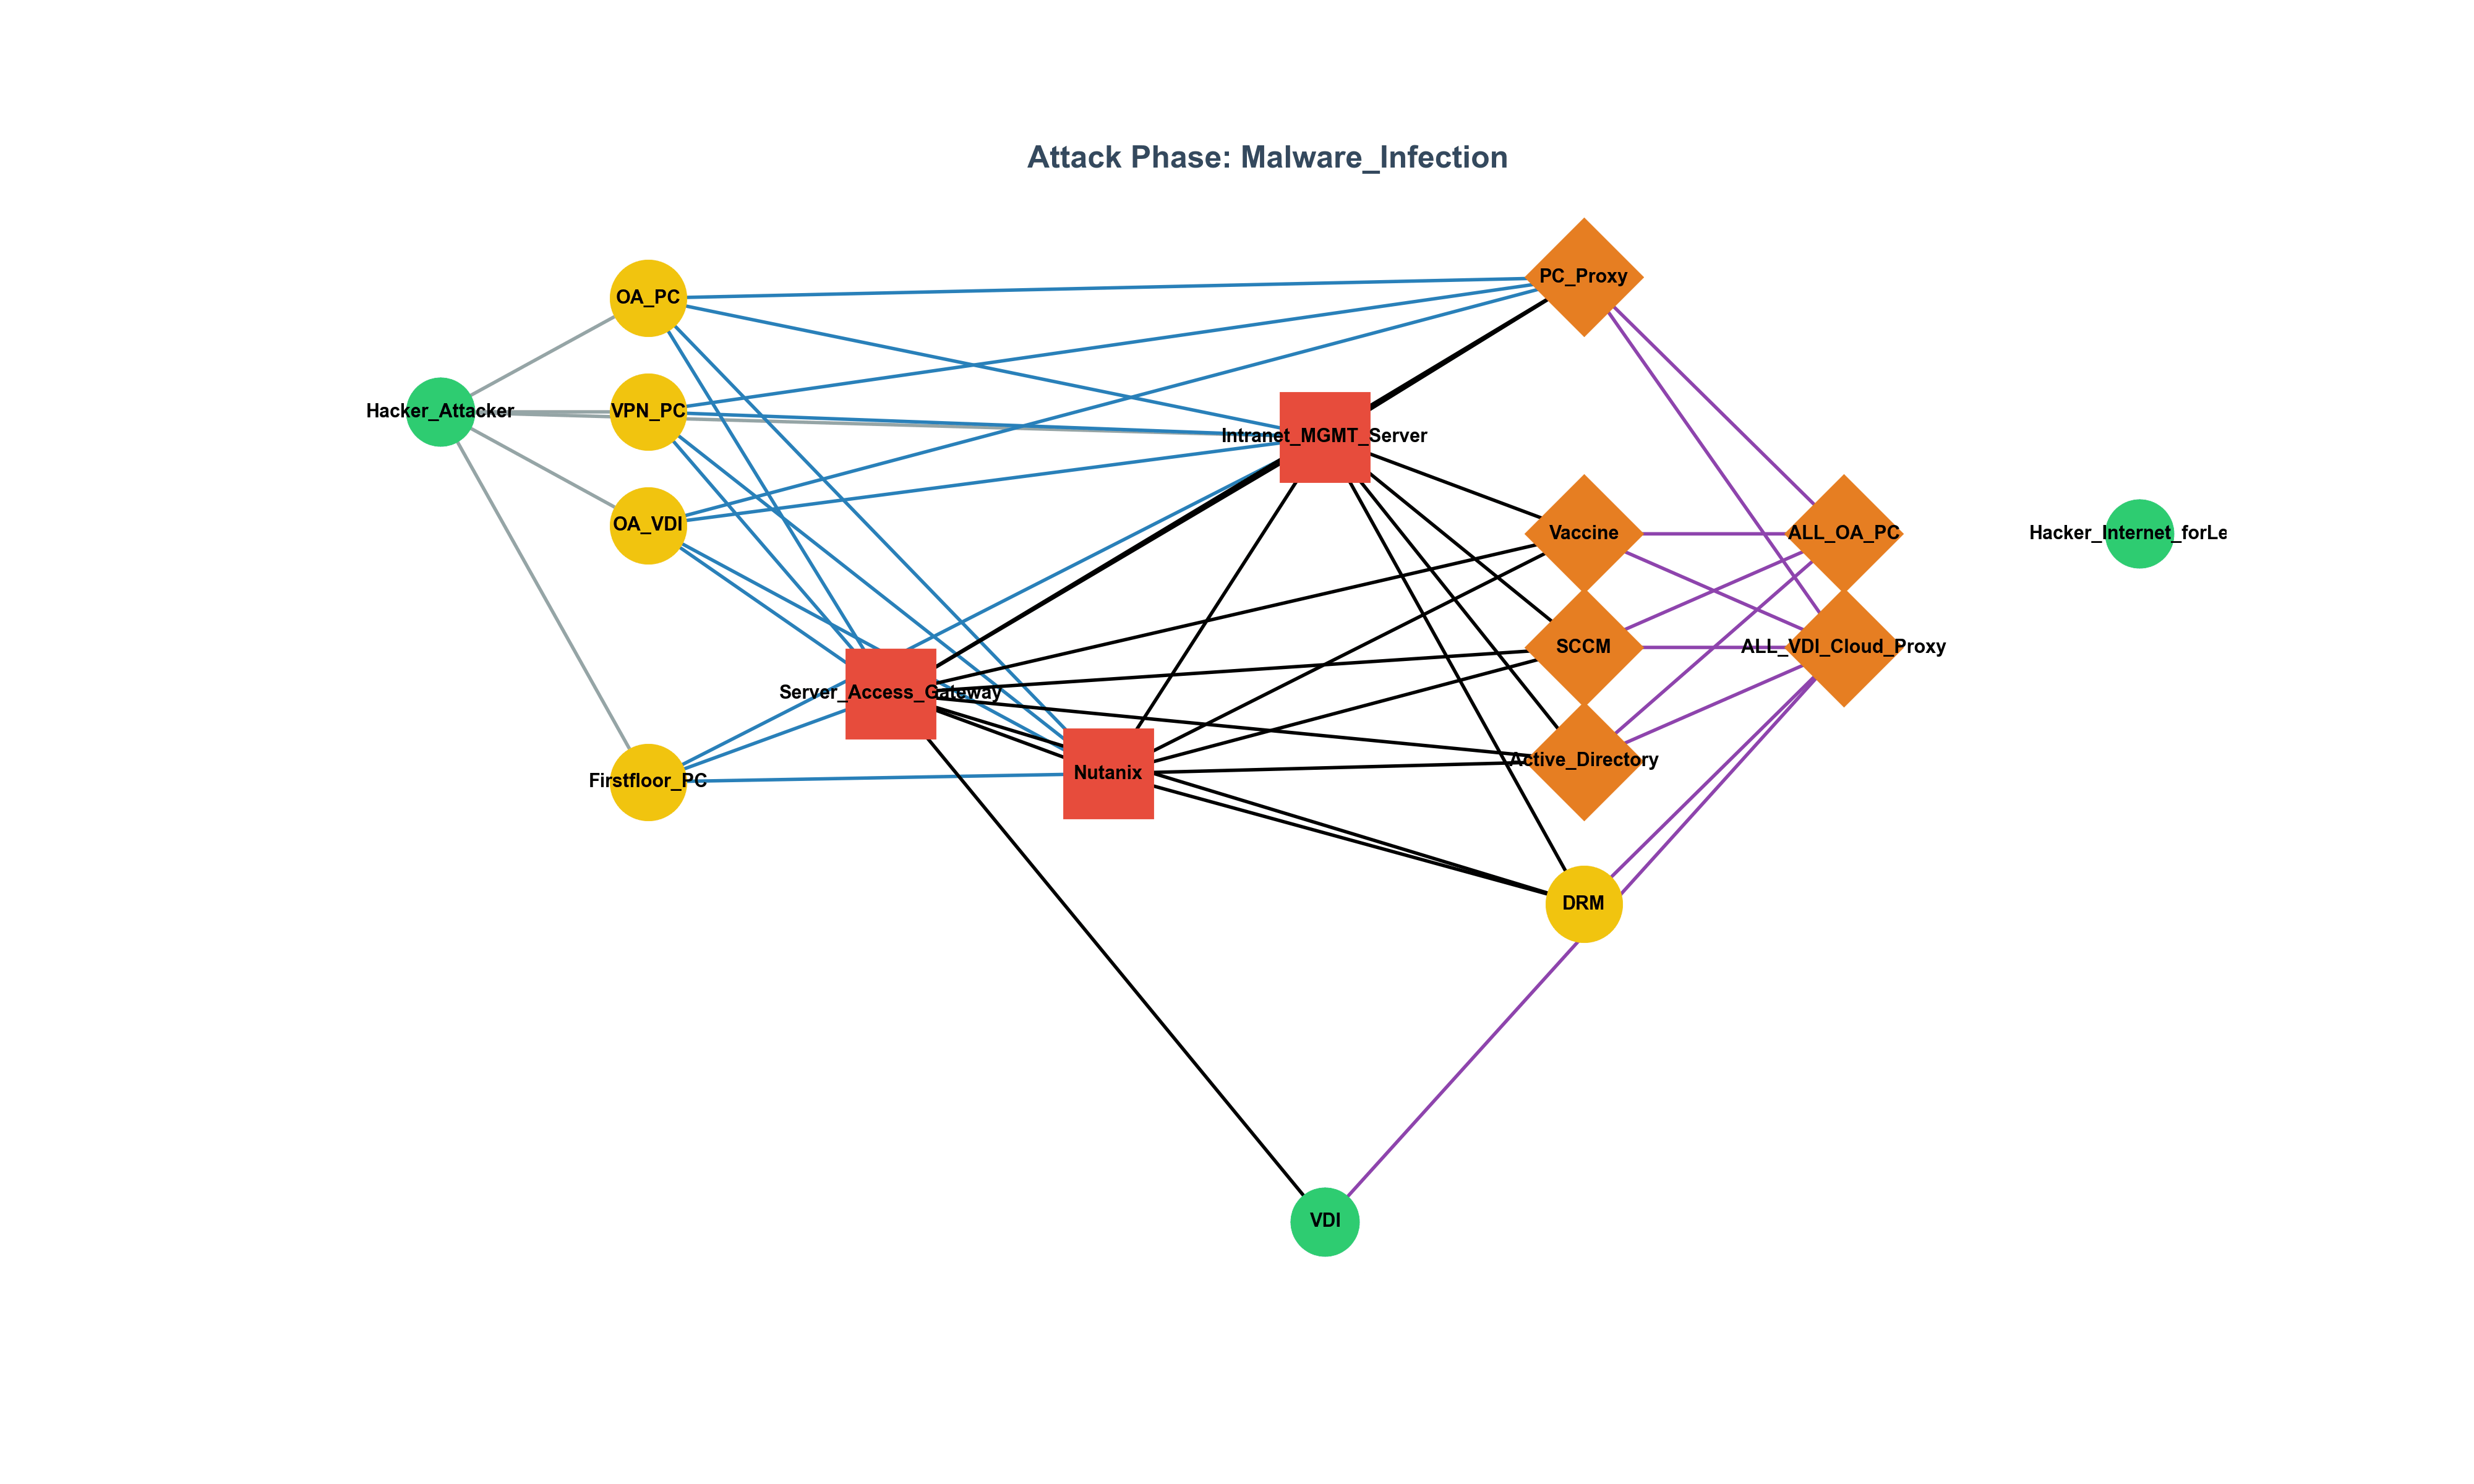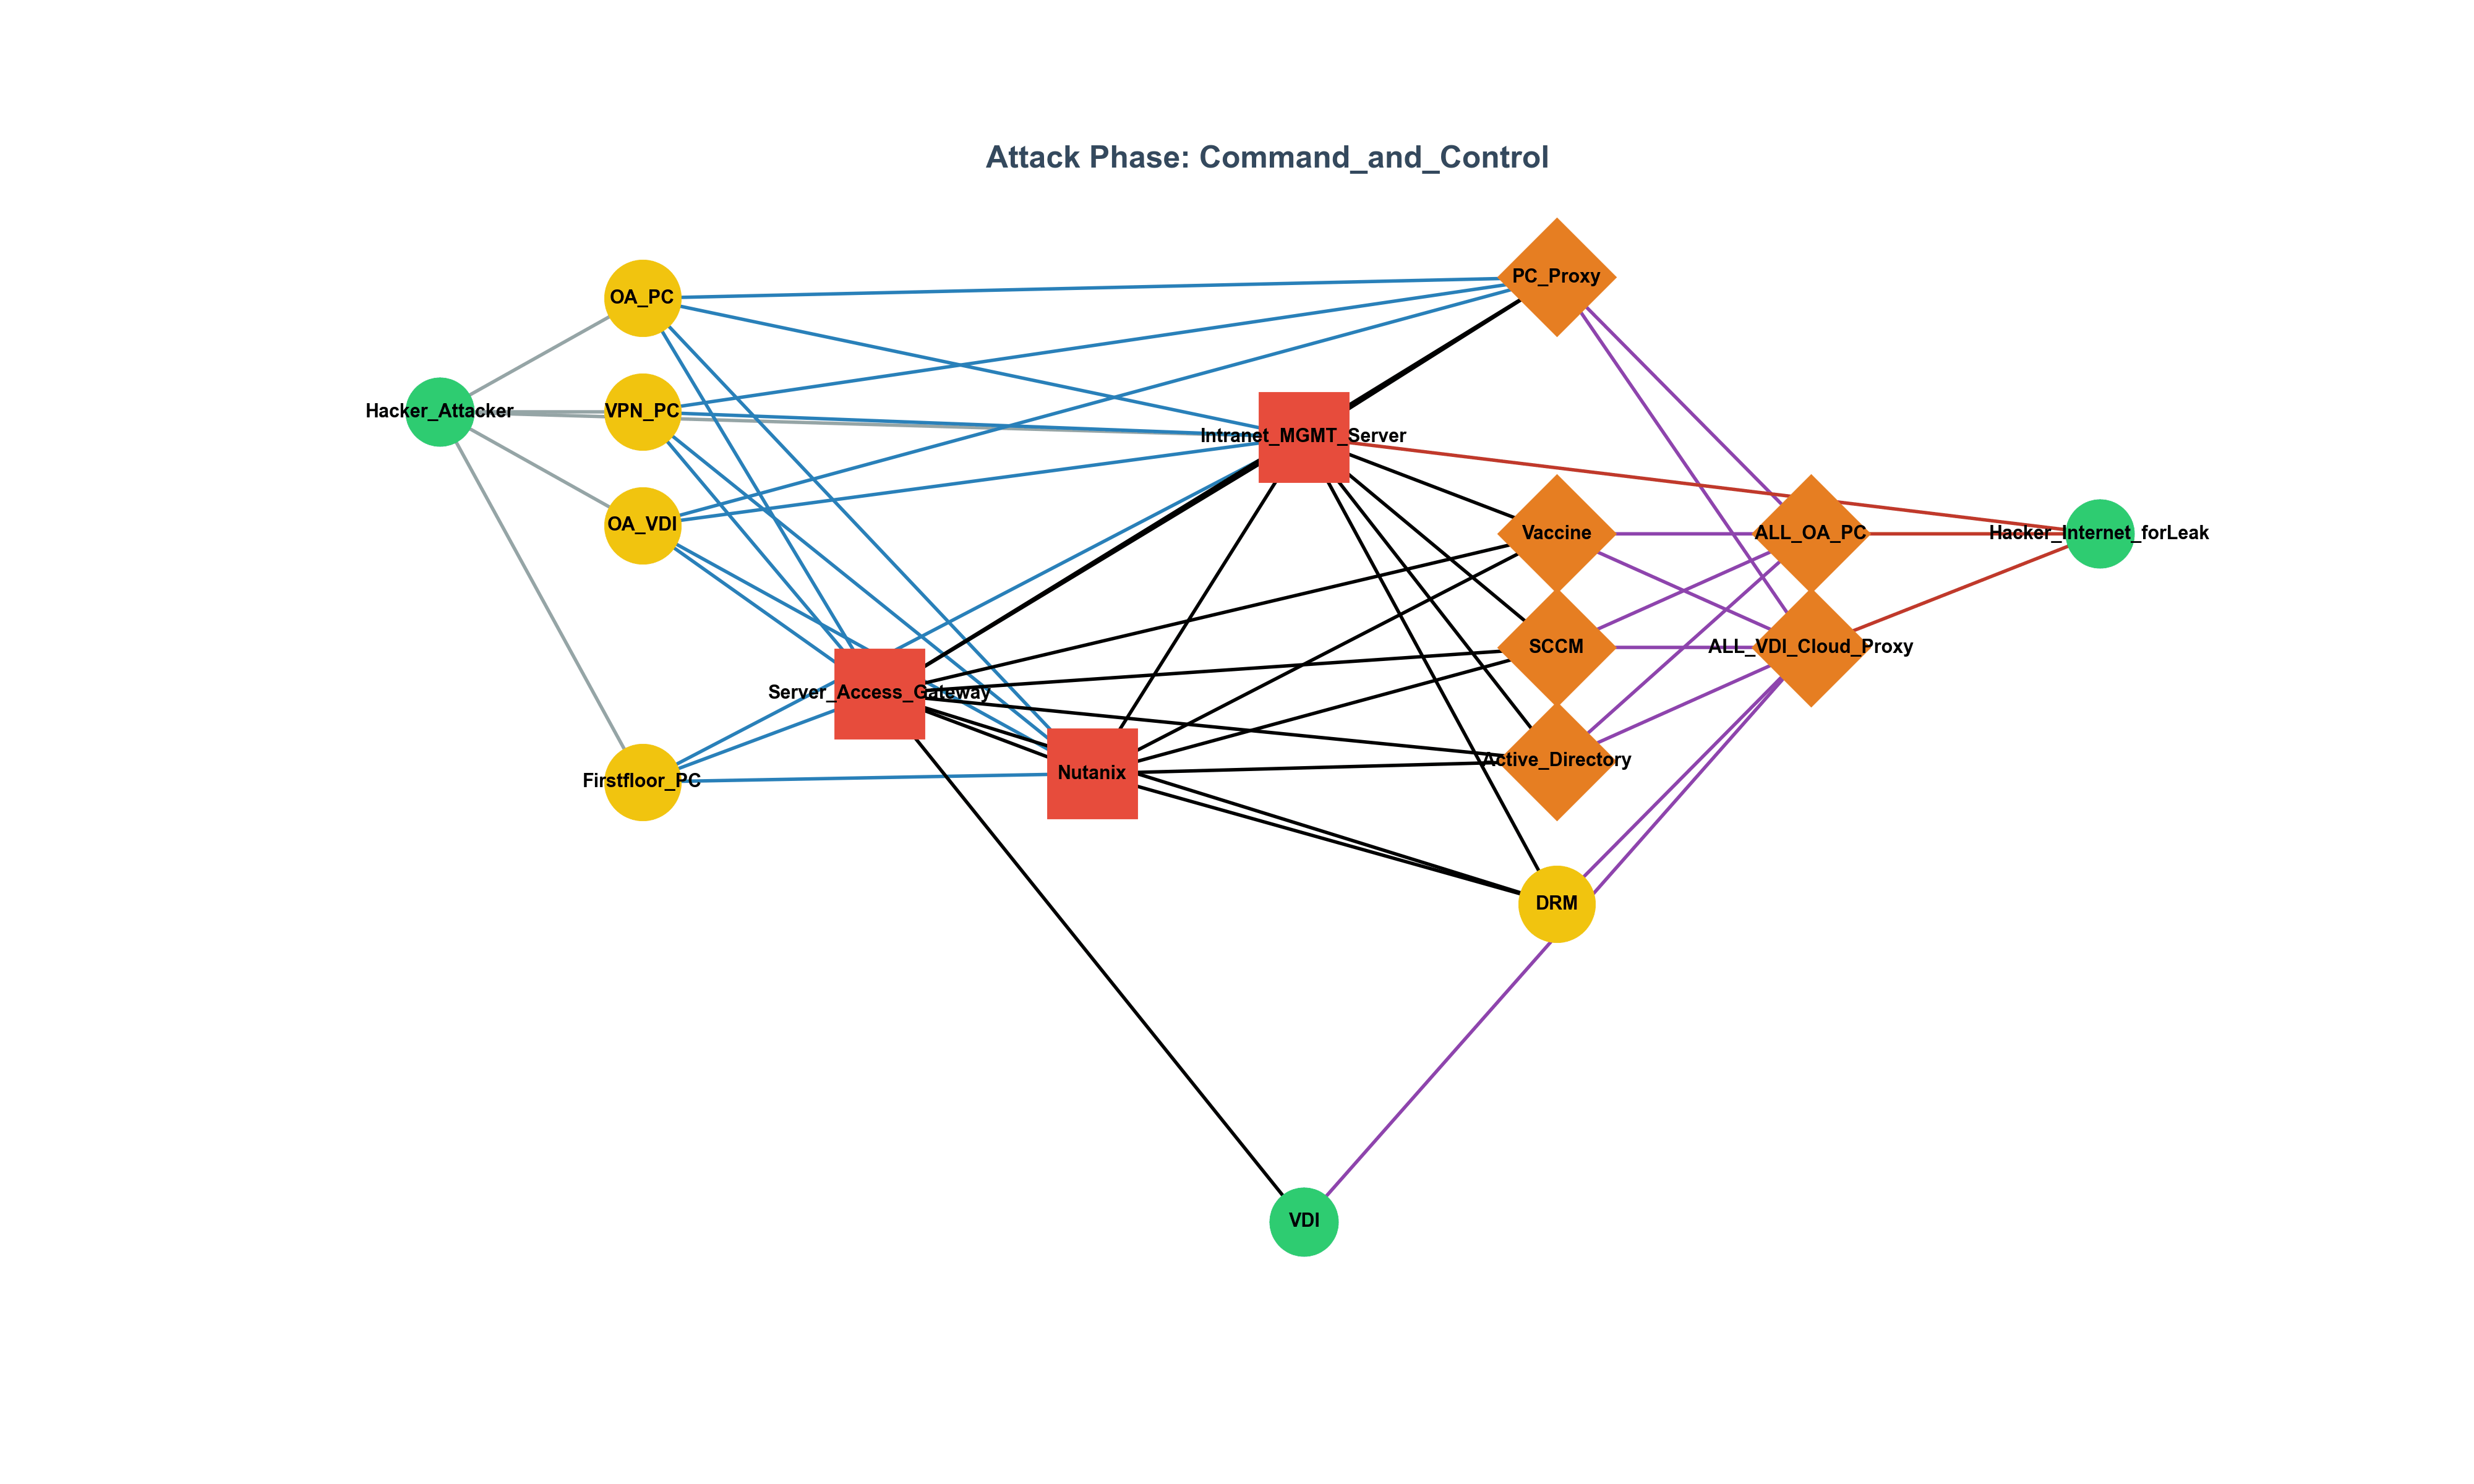
금융권 ARTEX 연계 공격을 공개 보도, Shodan/Censys 노출 분포, anonymous-vps 교차 분석과 실제 IoC 관점에서 다시 본다. 회전형 VPS/Proxy가 왜 유리한지, LLM API 자격증명이 왜 새로운 탈취 자산이 되었는지, 금융권의 다음 통제가 어디로 향할지 정리한다.
금융권 ARTEX 연계 공격을 공개 보도, Shodan/Censys 노출 분포, anonymous-vps 교차 분석과 실제 IoC 관점에서 다시 본다. 회전형 VPS/Proxy가 왜 유리한지, LLM API 자격증명이 왜 새로운 탈취 자산이 되었는지, 금융권의 다음 통제가 어디로 향할지 정리한다.