

왜 사이버보안의 비용과 위험은 민간에게 분산됐을까?
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.
2025년 범부처 정보보호 종합대책을 나이팅게일 신화와 화이트해커 담론의 구조적 유사성으로 읽는다. 정책은 개인 윤리 의존에서 구조적 책임으로 이동하고 있지만, 아직 완전히 전환되지는 않았다.
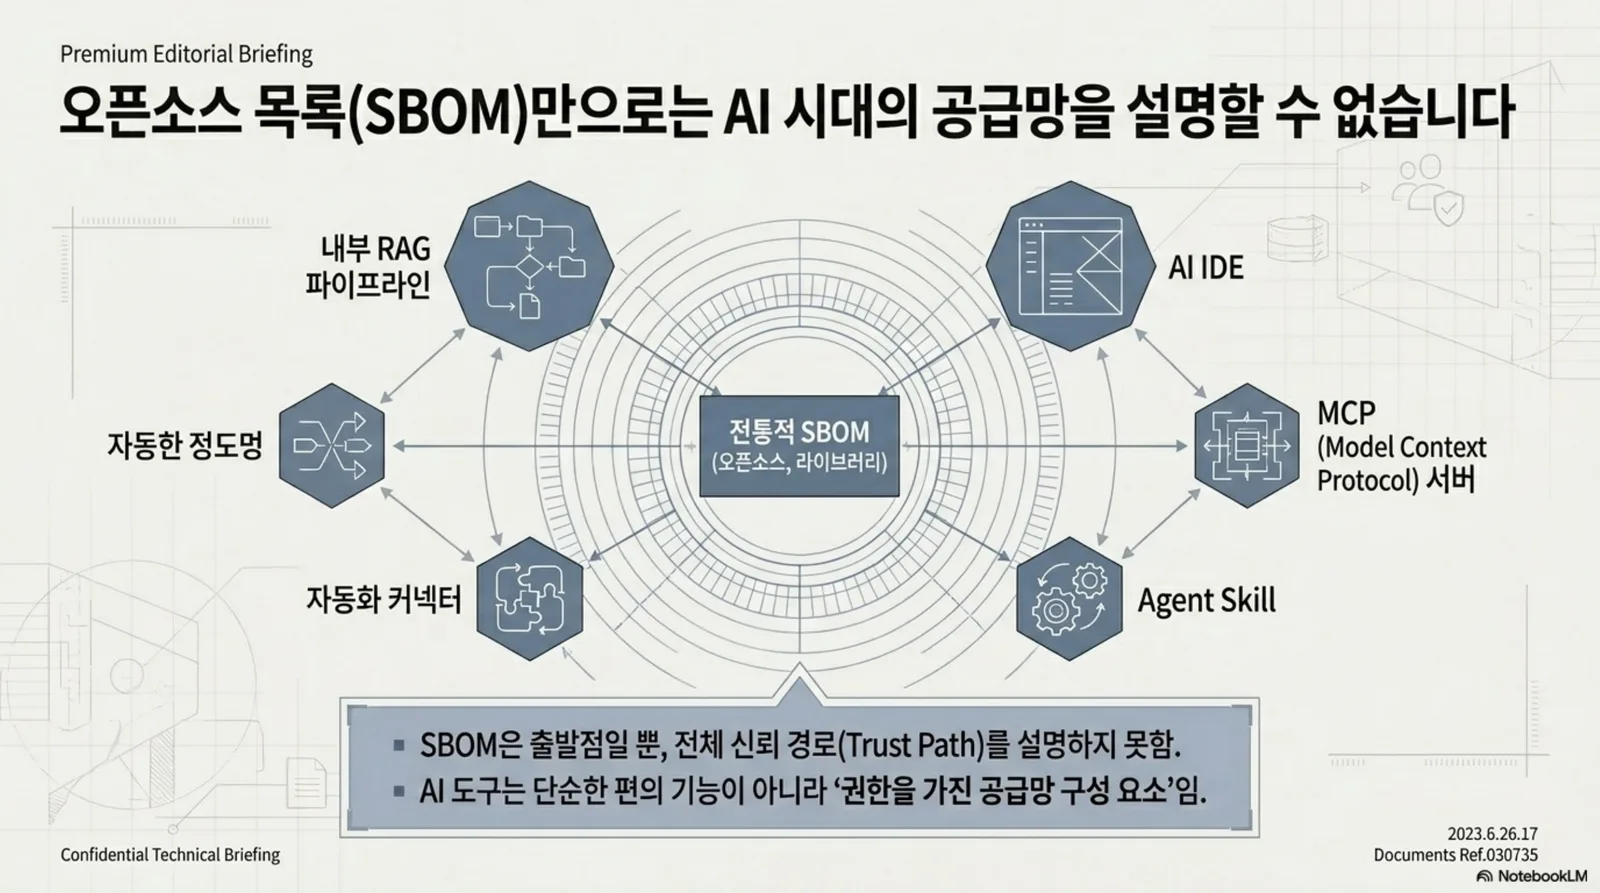
취약점을 더 많이 찾는 문제보다, 발견 이후를 조직이 어떻게 흡수하고 지속시키는지가 이제 더 중요하다는 이 블로그의 대표 서문.
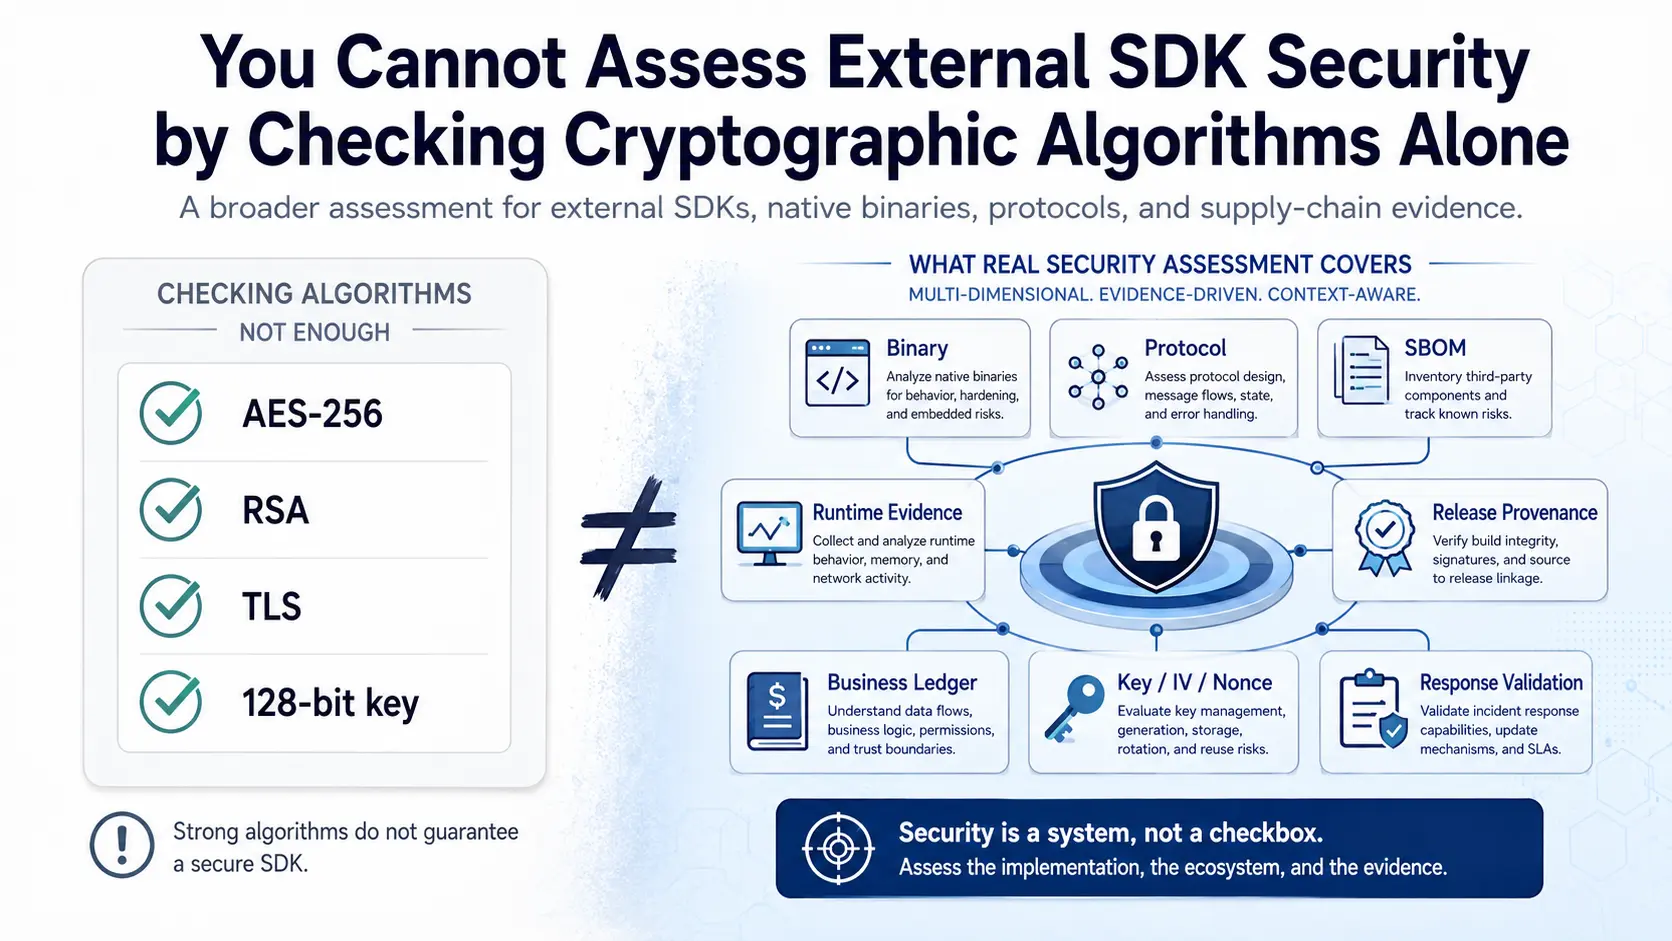
계약은 집행 수단이고, 정보보호 거버넌스는 리스크·정책·책임·감사를 설계·운영하는 경영 시스템이라는 관점에서, SW 공급망 보안과 예외승인 체계까지 연결해 정리합니다.