

AI가 진짜 새로워지는 순간: 답을 찾을 때가 아니라 문제를 다시 쓸 때
나이팅게일 신화, 화이트해커 담론, Sterbenz lemma, 브라우저 exploit reasoning을 통해 LLM의 진짜 변화가 지식 검색이 아니라 문제 재정의에 있음을 살펴본다.
나이팅게일 신화, 화이트해커 담론, Sterbenz lemma, 브라우저 exploit reasoning을 통해 LLM의 진짜 변화가 지식 검색이 아니라 문제 재정의에 있음을 살펴본다.
2025년 범부처 정보보호 종합대책을 나이팅게일 신화와 화이트해커 담론의 구조적 유사성으로 읽는다. 정책은 개인 윤리 의존에서 구조적 책임으로 이동하고 있지만, 아직 완전히 전환되지는 않았다.
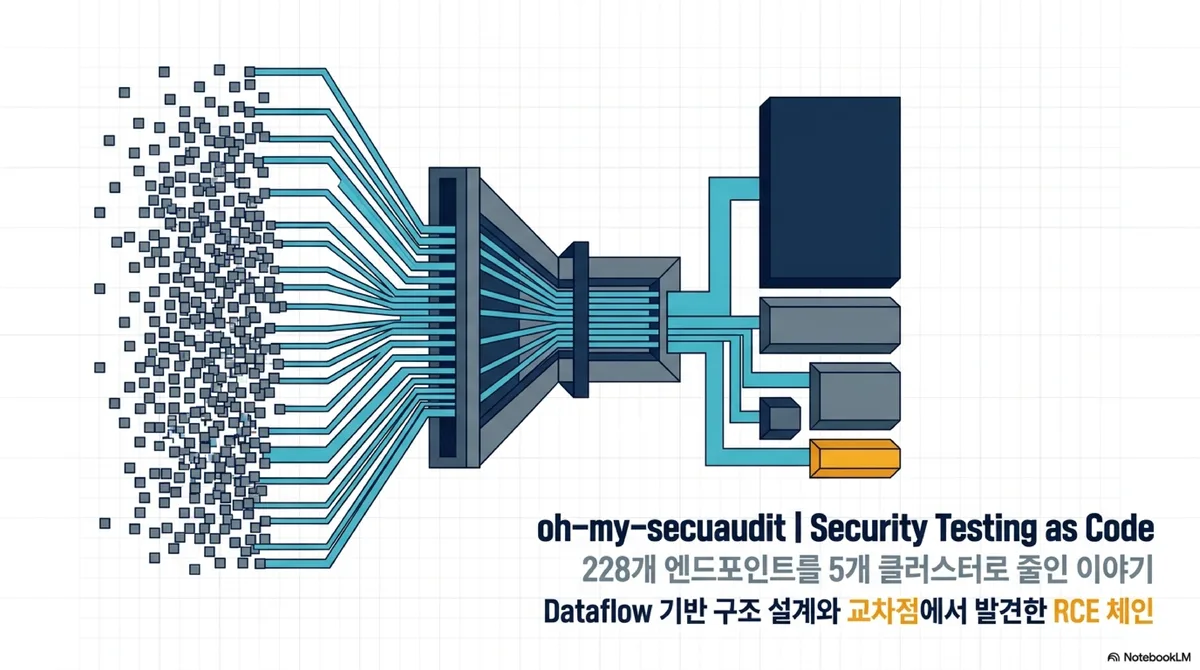
오픈소스 sec-audit-static 워크플로우 v2.0을 설계하고, 실제 인증 서버 진단에 돌렸다가 두 가지를 놓쳤다. 그 미스를 도구로 역반영해 v2.8까지 보강한 기록.
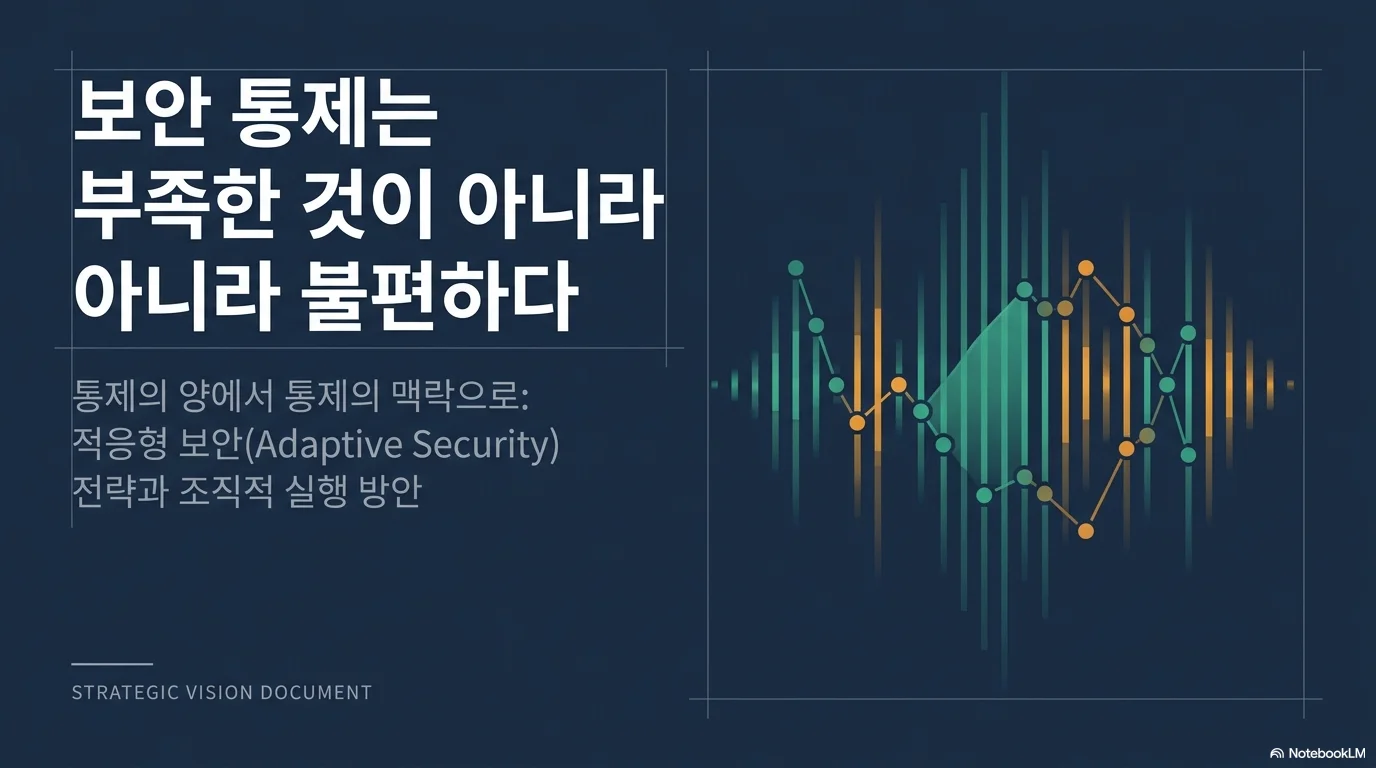
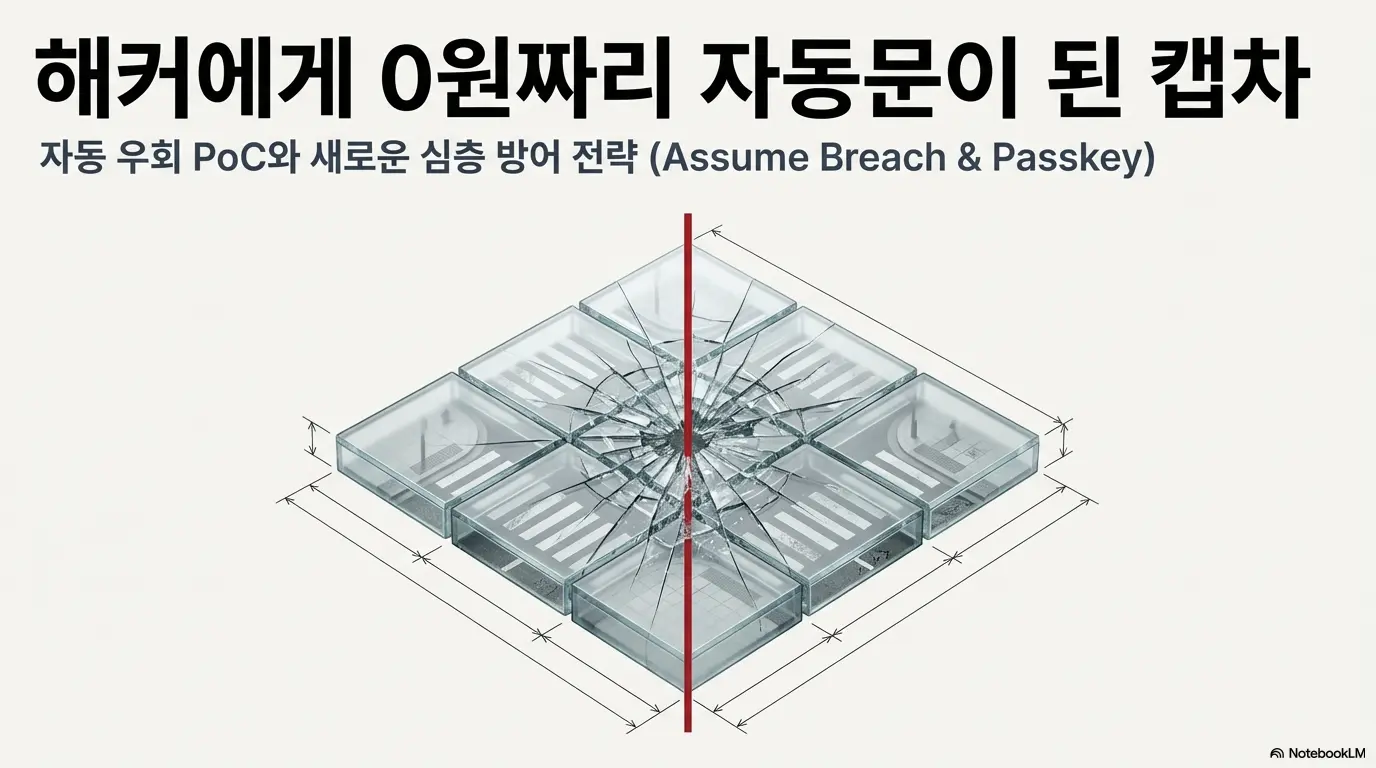
보안 통제는 이미 충분하다. 문제는 어떤 고객에게, 어떤 순간에, 어느 정도의 마찰을 줄 것인지를 정하지 못하는 것이다. CAPTCHA·ATO 시리즈의 결론으로서, 통제 양에서 통제 맥락으로 옮겨가는 적응형 보안 운영 체계를 다룹니다.
MCP 보안 문제를 프롬프트 인젝션이 아니라 RPC, 로컬 실행 경계, 설정 승격, 공급망 거버넌스 관점에서 분석합니다.
정책만이 변화를 만드는 것은 아니다. 보험, 고객사, 공급망, 평가 서비스, 보안 SaaS 같은 외부 행위자가 비용을 매기기 시작하면 거버넌스도 결국 따라온다.
준수 능력에서 적응 능력으로 이동하려면 무엇을 측정해야 하는가. MTTA, MTTP, MTRS와 현장용 실행 템플릿을 제안합니다.
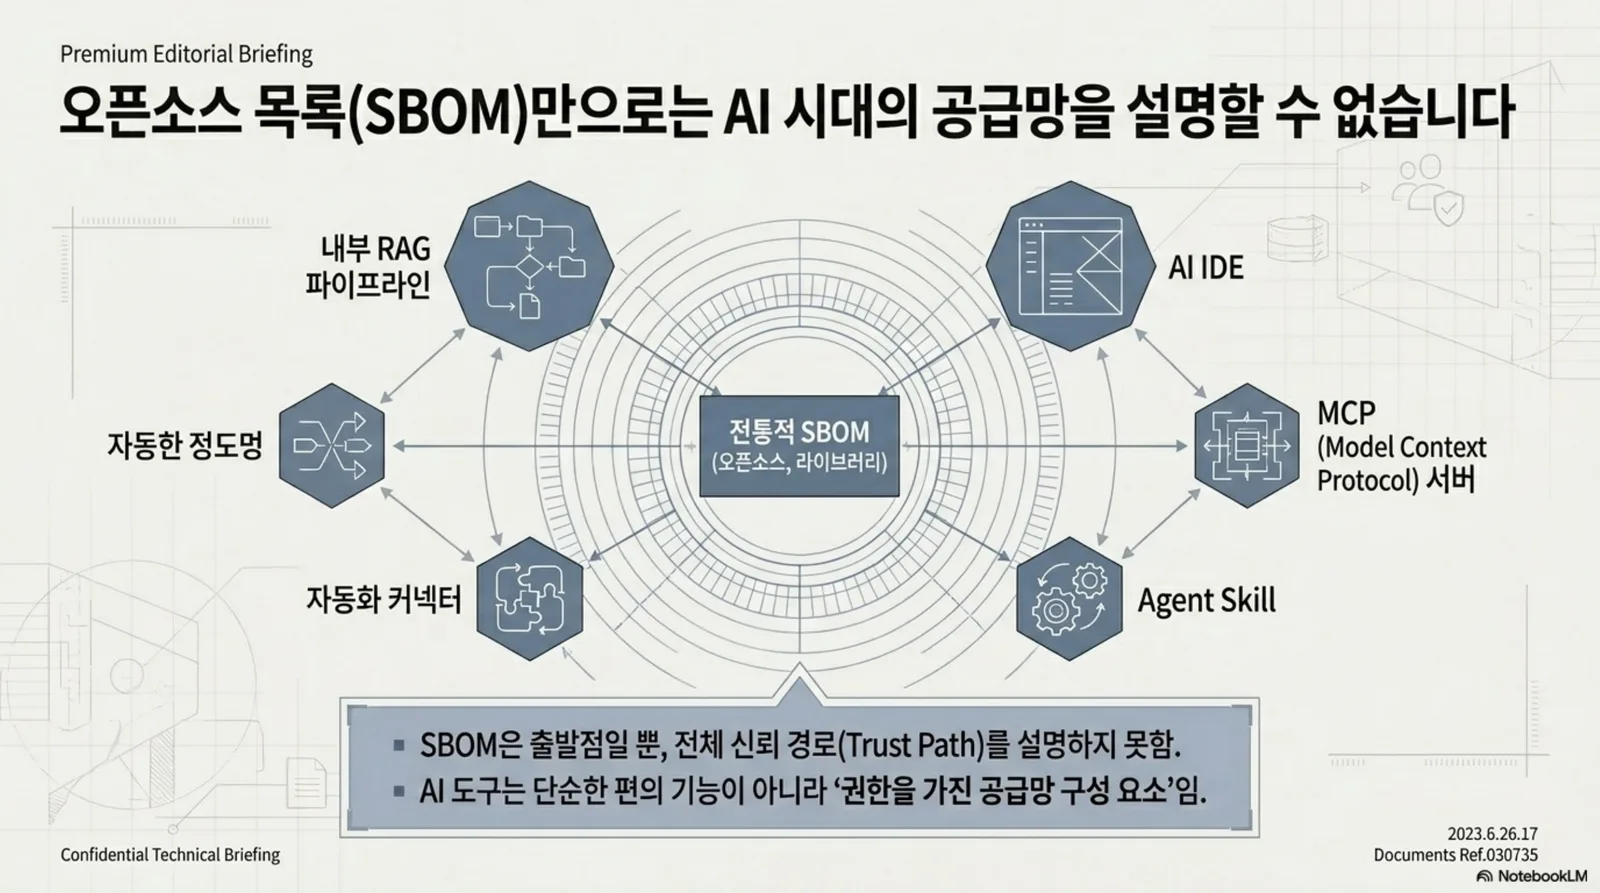
AI IDE, MCP, 자동화 연결은 단순한 개발 편의 도구가 아니라 공급망 자산이다. 개발 프로세스의 신뢰 경로를 어떻게 관리해야 하는지 정리합니다.
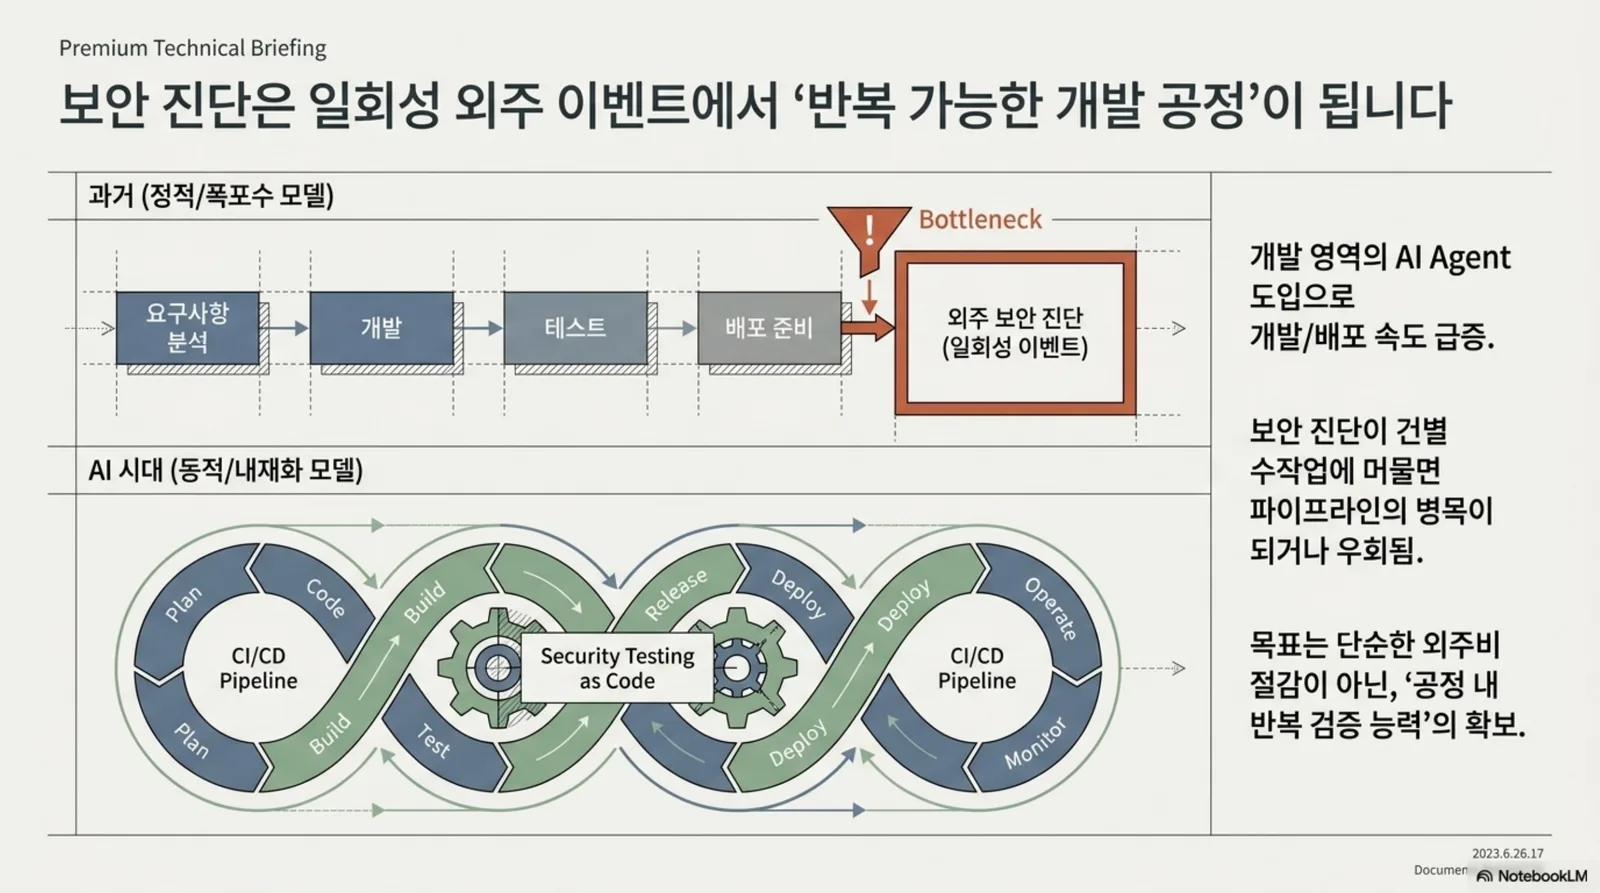
AI 시대의 보안진단은 외주비 절감 문제가 아니라 개발 프로세스 안에 반복 검증을 내재화하는 문제다. 공정별 자동화 가능성과 사람 판단이 남는 영역을 나눠 봅니다.
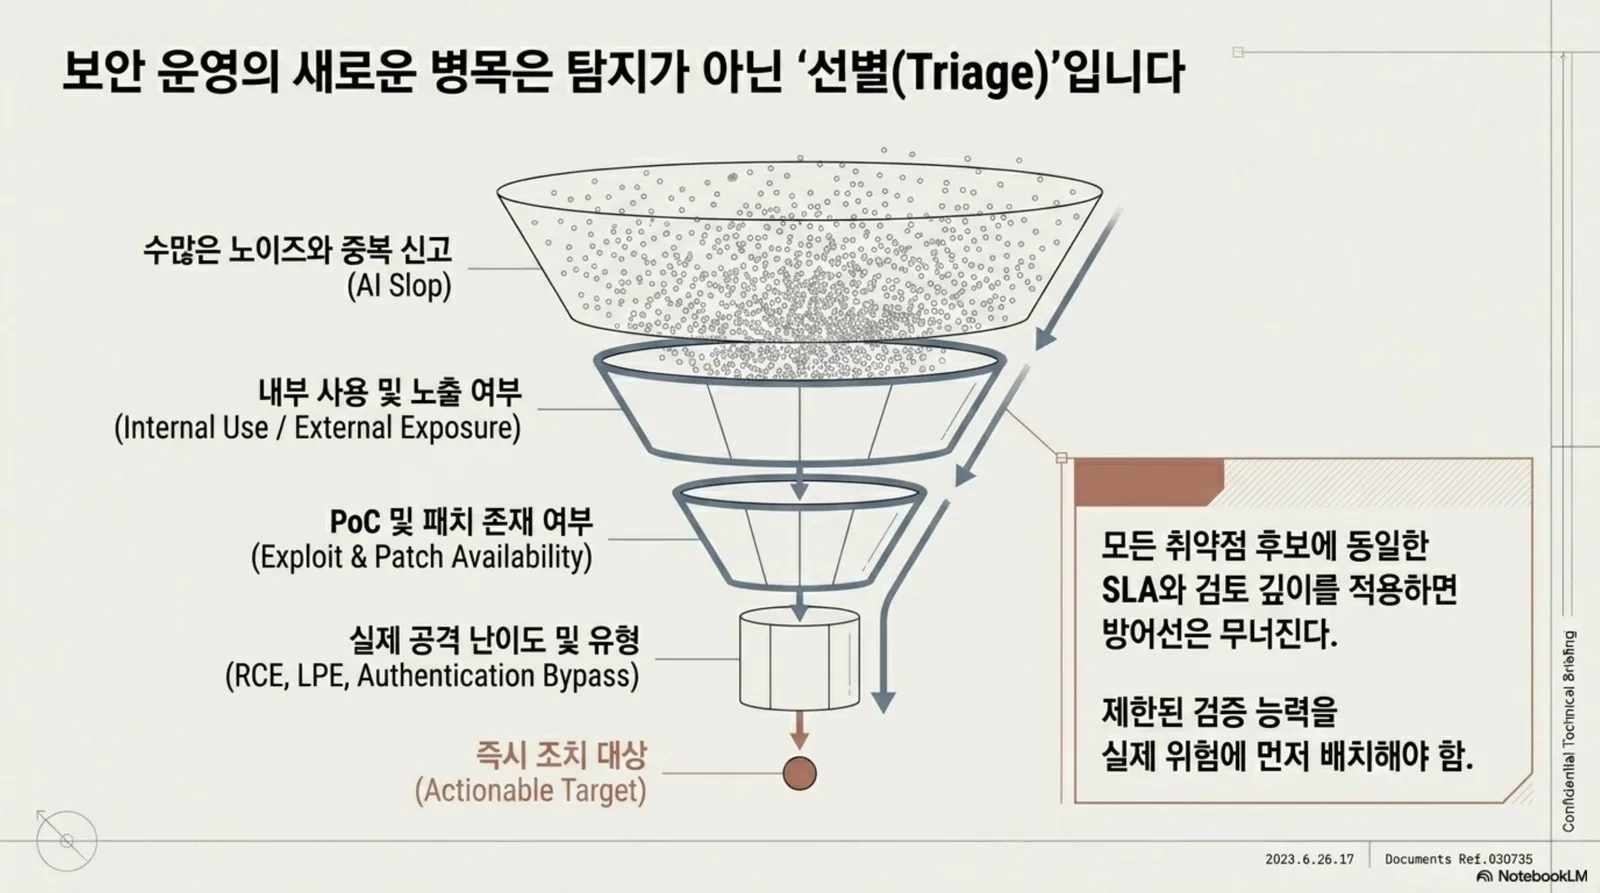
AI는 취약점 발견 비용을 낮추지만 동시에 저품질 후보와 중복 신고를 늘린다. AI slop 시대에 triage 기준이 왜 보안 운영의 핵심이 되는지 설명합니다.