

한국 보안 거버넌스는 왜 바뀌지 않는가
국정원, KISA, 감사원, 보안 산업, CISO, 정책기관이 각자 합리적으로 행동할 때 왜 전체 보안 거버넌스는 정체되는가를 게임이론 관점에서 분석합니다.
국정원, KISA, 감사원, 보안 산업, CISO, 정책기관이 각자 합리적으로 행동할 때 왜 전체 보안 거버넌스는 정체되는가를 게임이론 관점에서 분석합니다.
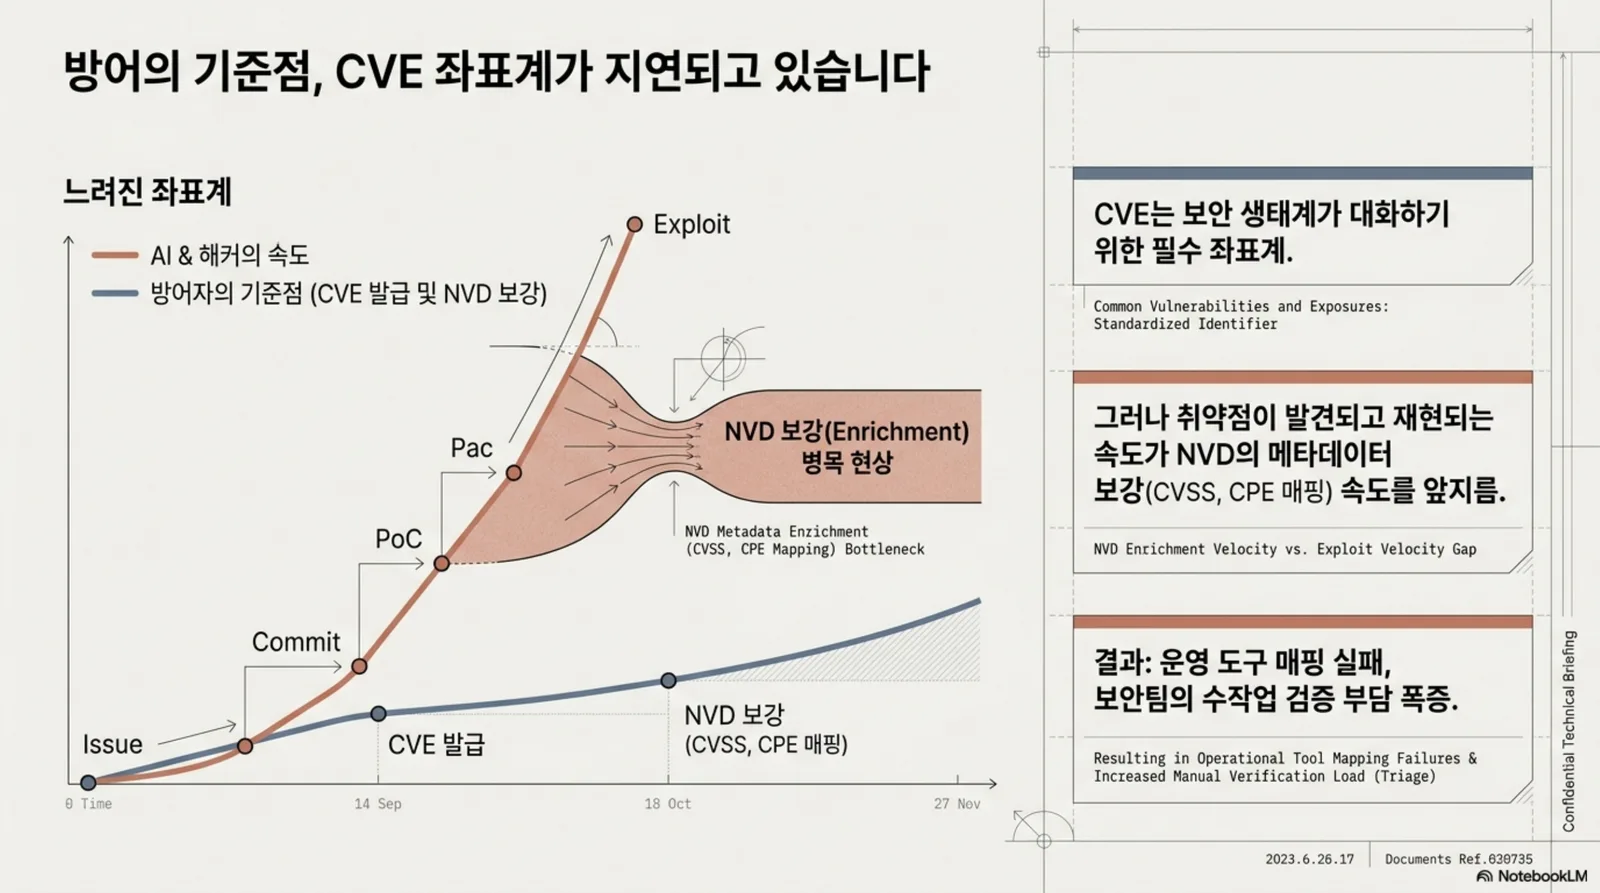
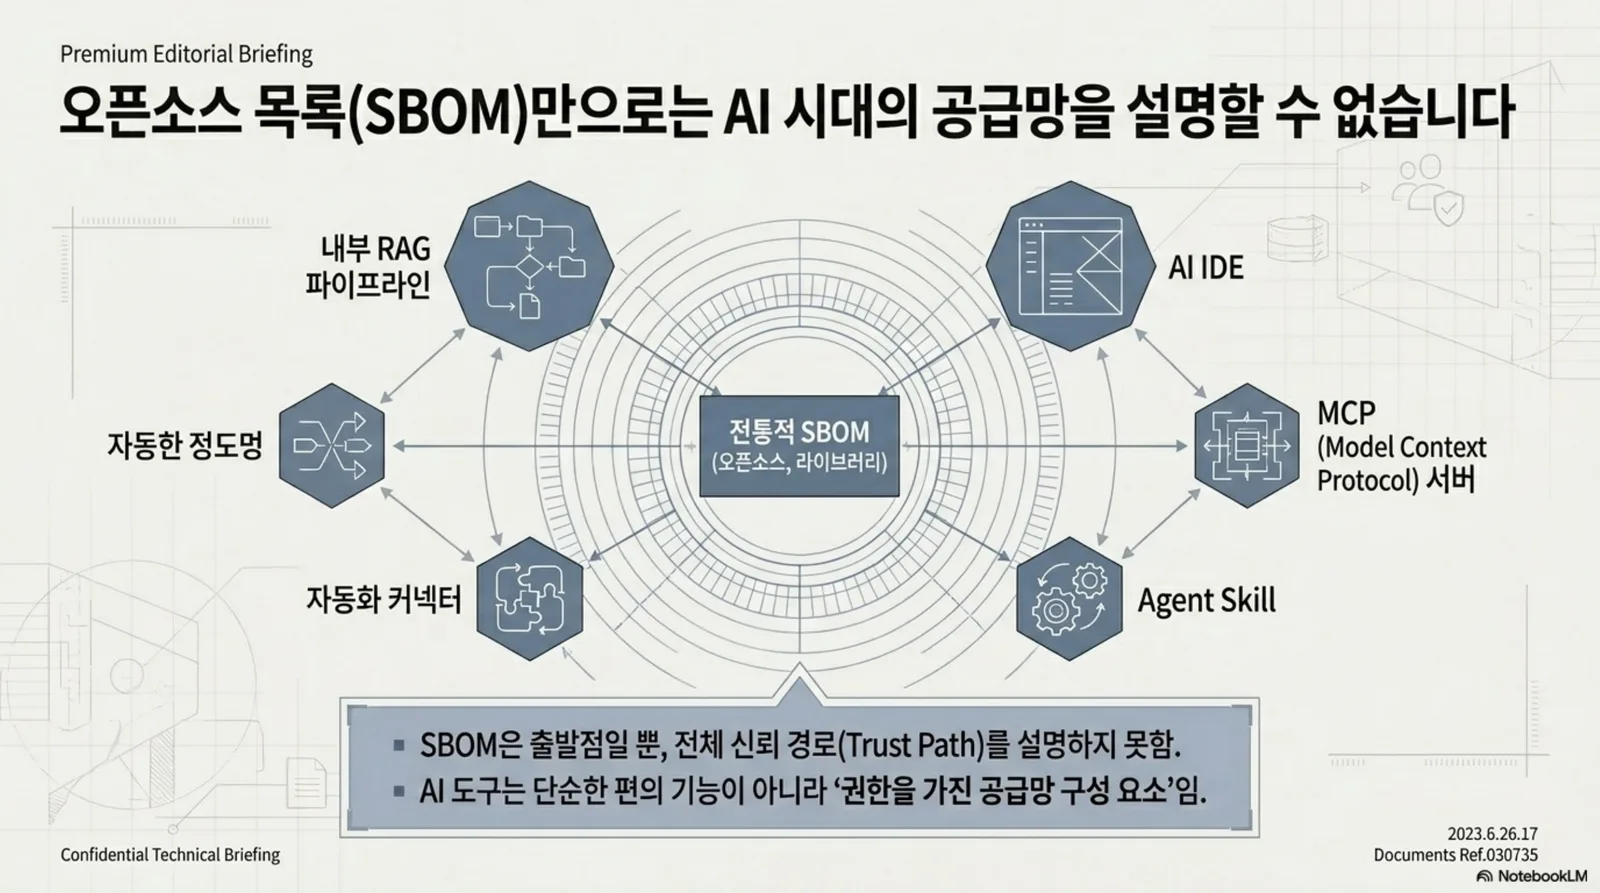
AI 시대의 취약점 대응은 CVE가 붙은 뒤 움직이는 방식만으로는 늦다. CVE 이전 신호를 수집하고 공급망 영향도를 먼저 검증해야 하는 이유를 다룹니다.
AI 시대의 보안 거버넌스는 한 기관의 역할 명칭보다 평가가 보상하는 행동을 바꿔야 한다는 문제의식을 다룹니다.
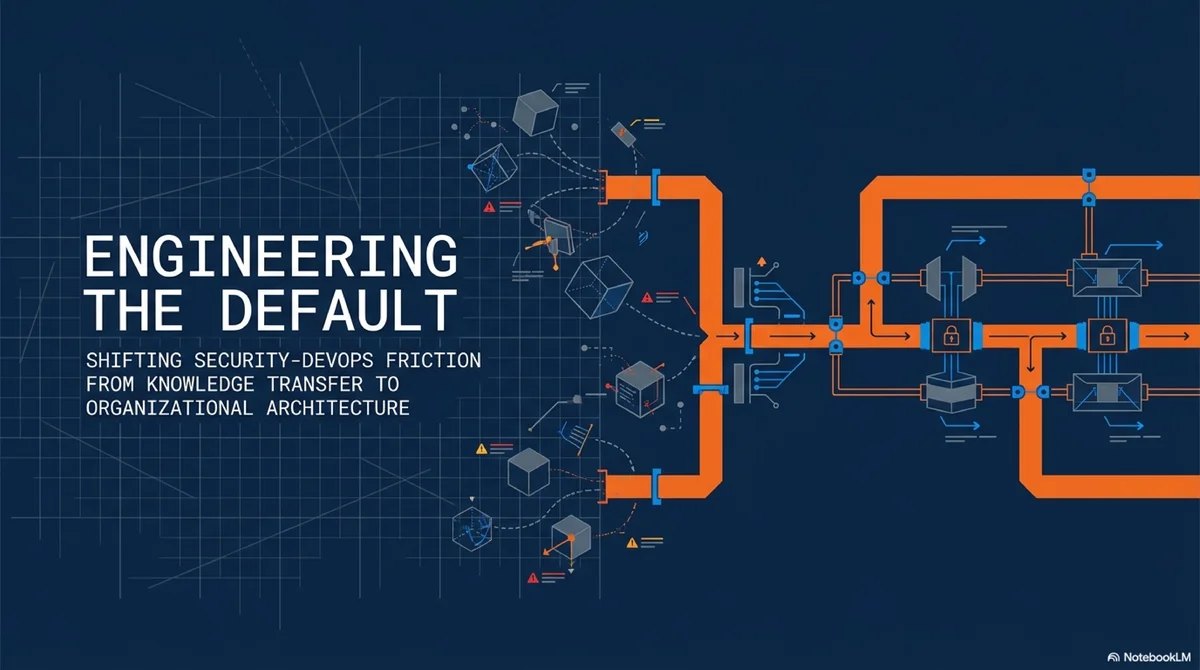
보안–DevOps 문제를 지식 전달 실패가 아니라 기본값 설계, 인터페이스, 예외 처리, 정렬의 구조 문제로 다시 보는 조직 설계 보고서.
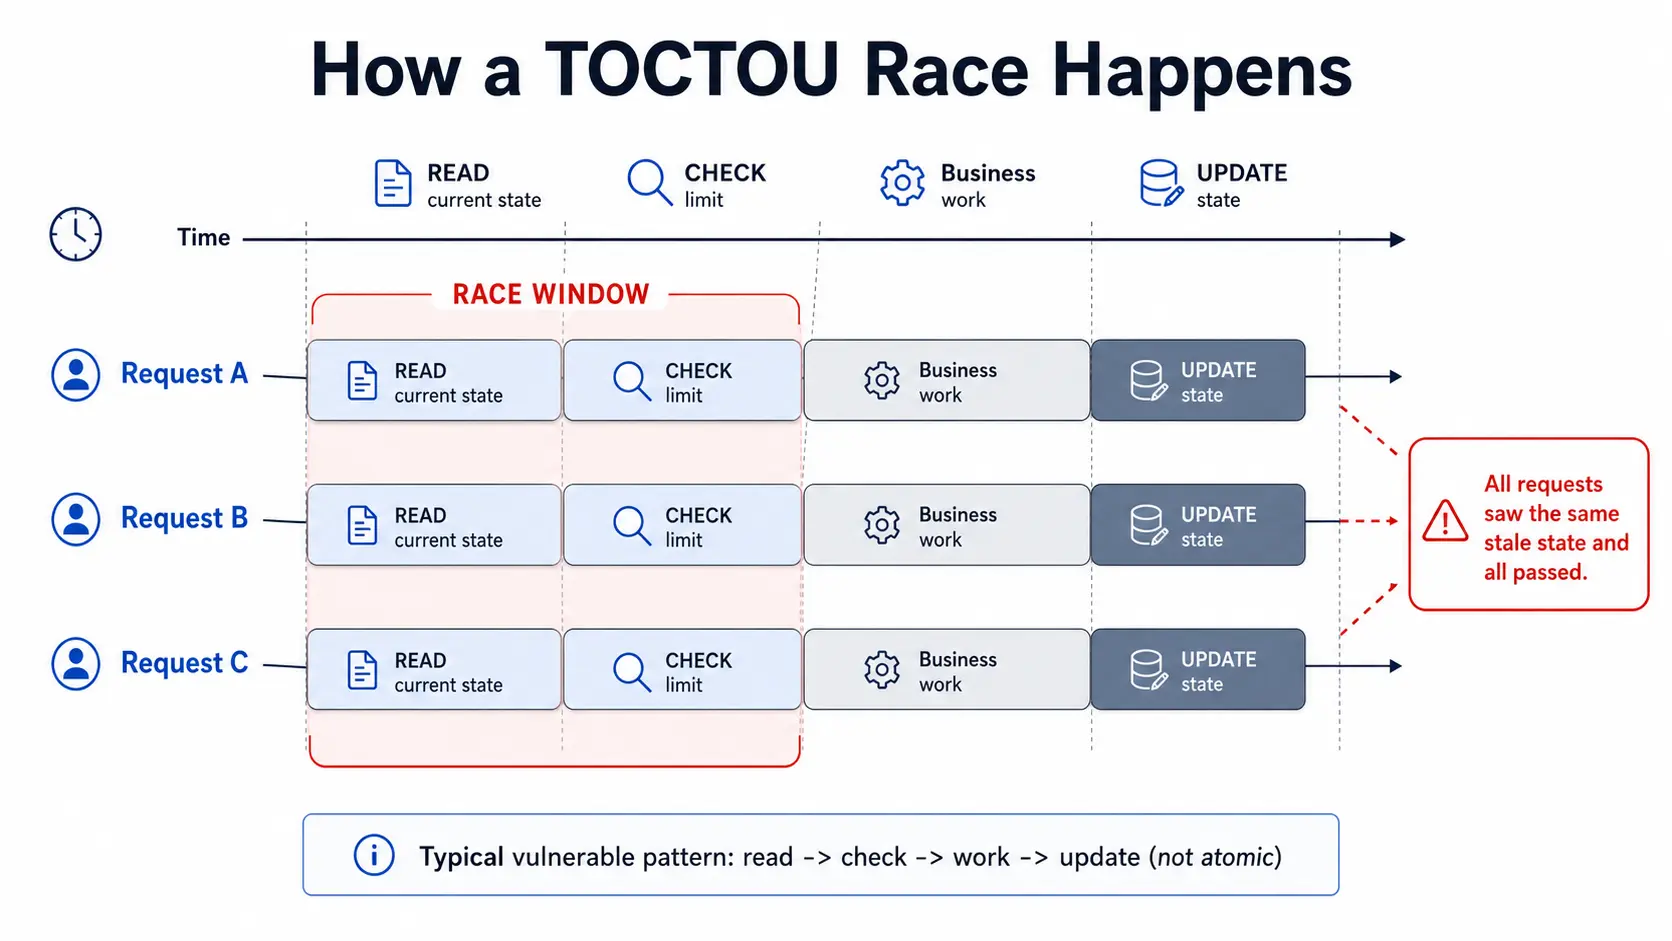
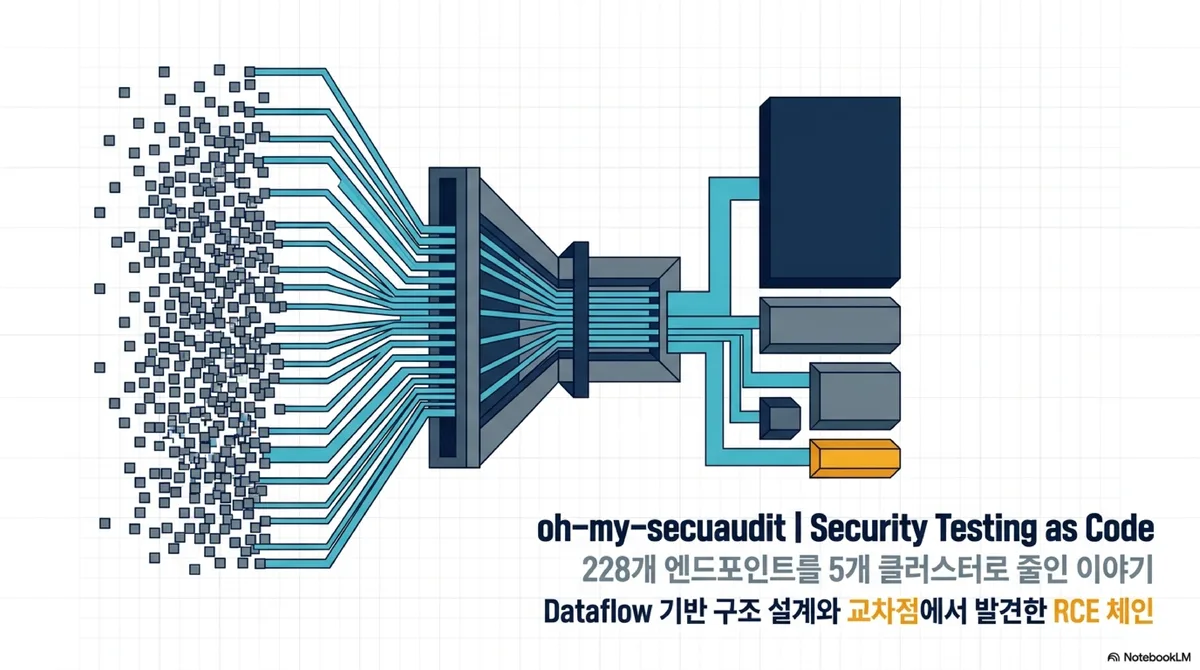
실제 코드베이스에 dataflow 기반 클러스터링을 적용한 기록 — 228개 엔드포인트를 5개 리뷰 가능한 클러스터로 축약하고, 교차점에서 RCE 체인을 발견하기까지.
포인트·기프티콘·코인의 환류 구조를 통해 한국형 CaaS 공급망이 어떻게 스스로를 재생산하는지 분석합니다. 단순한 로그인 방어를 넘어 행위망 전체를 읽어야 하는 이유.
18년의 취약점 탐지 경험에서 얻은 통찰 — 감각에서 가이드라인으로, 가이드라인에서 구조로, 그리고 AI가 그 구조 안에서 작동하는 시대까지.
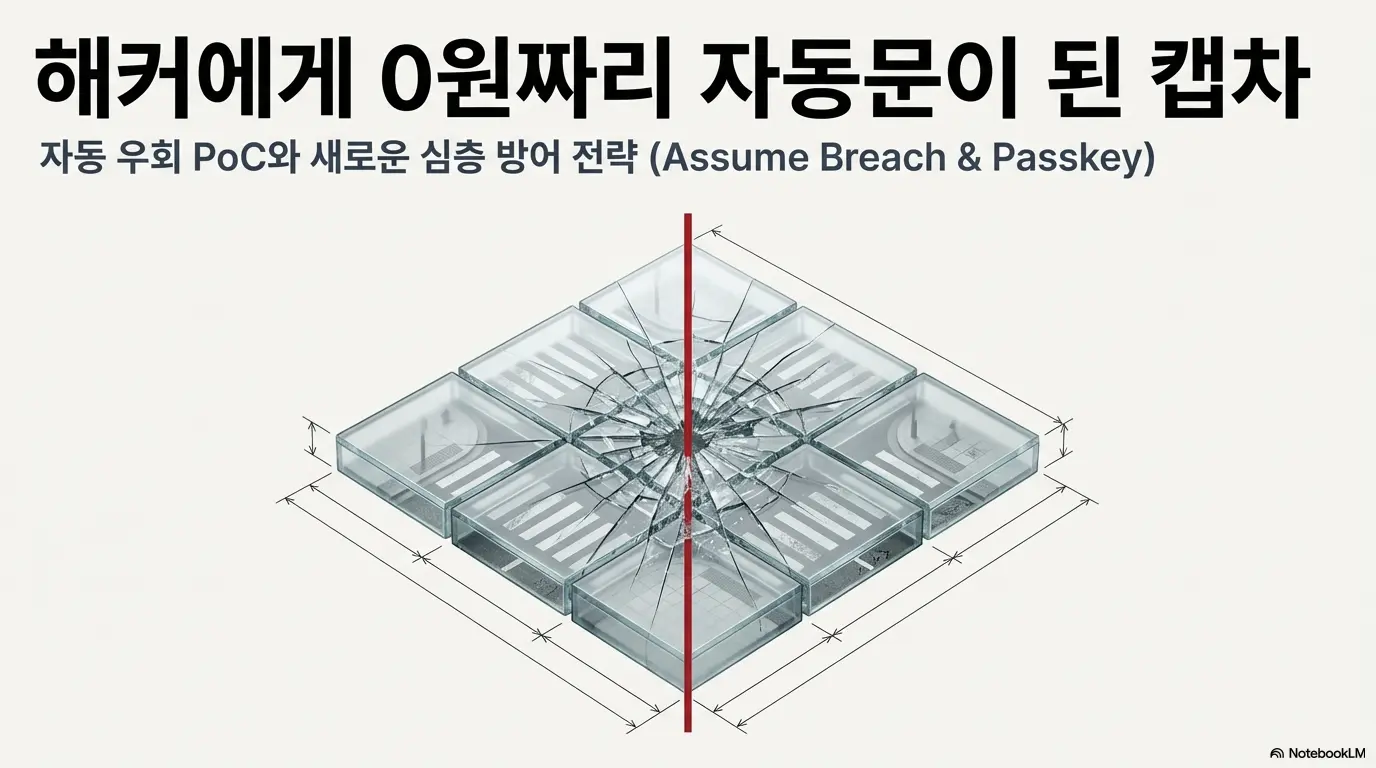
Playwright, Whisper, Page-Agent로 오디오 CAPTCHA 우회 PoC를 재현하고, CAPTCHA 이후를 전제로 한 로그인 방어 전략을 정리합니다.
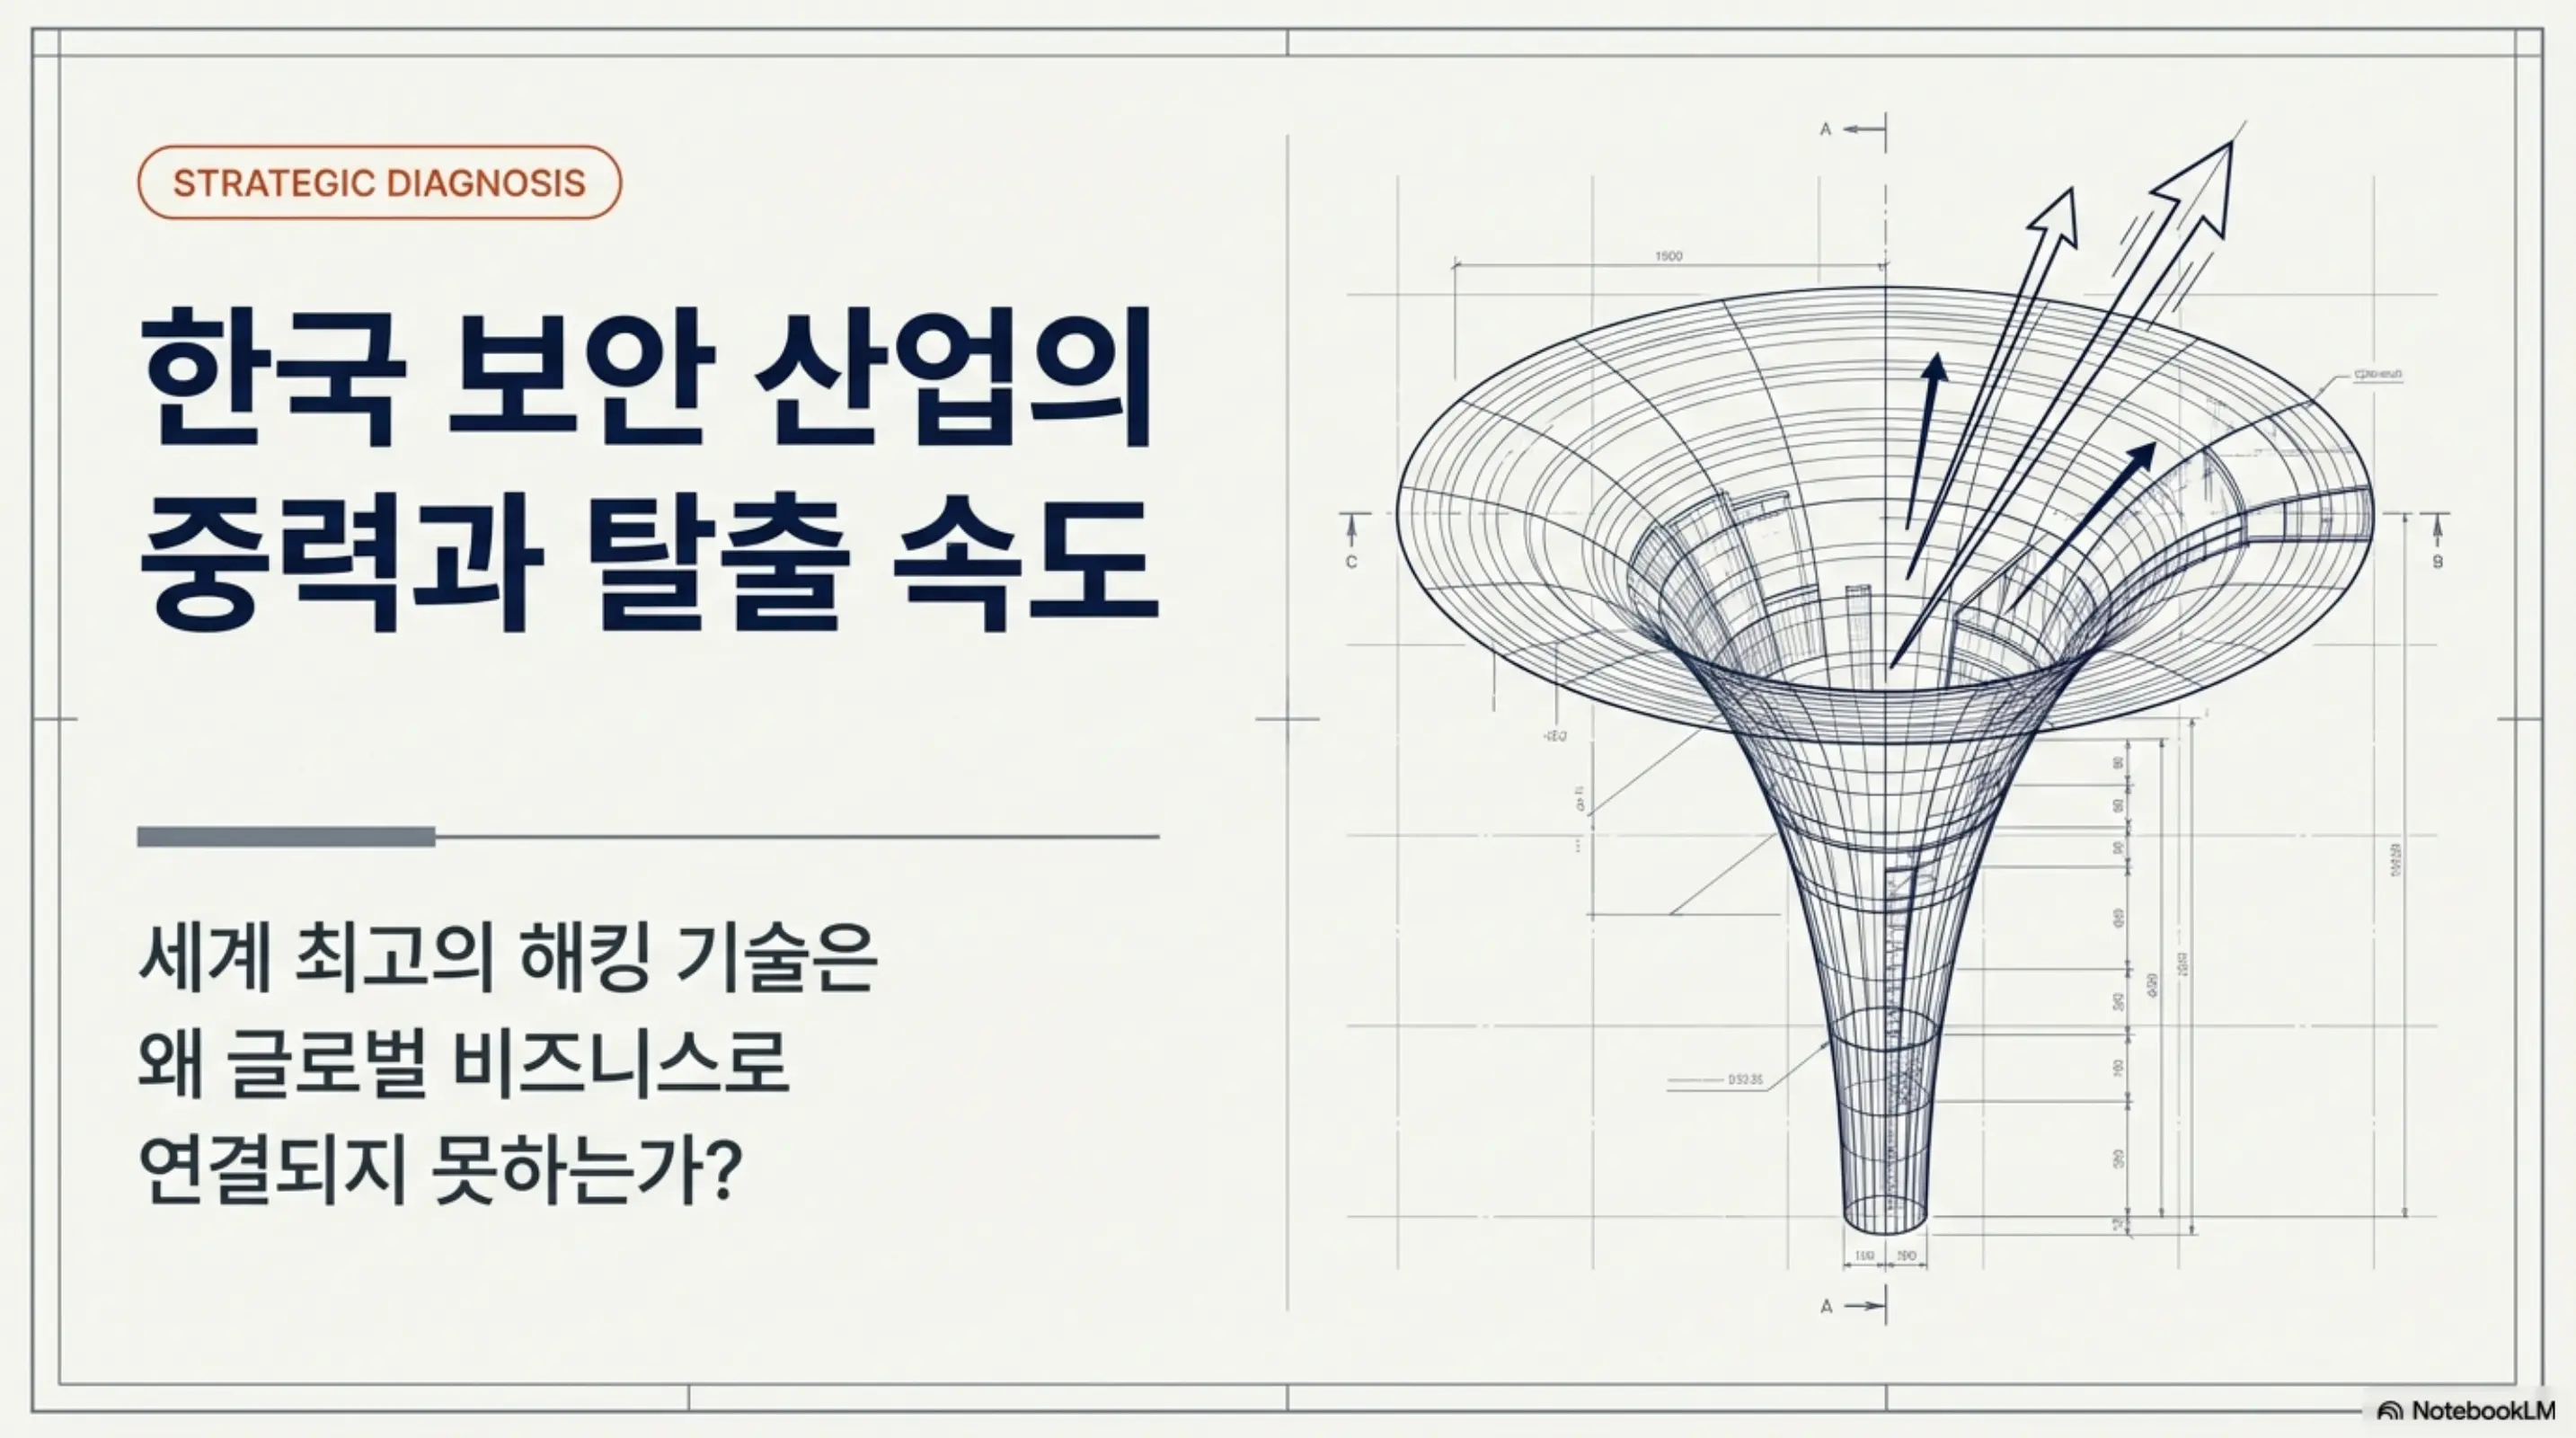
한국 보안 산업에서 반복되는 규제·납품 중심 구조와 글로벌 제품 중심 성장 경로의 차이를 정리하고, AI 시대에 다시 나타나는 분기점을 돌아봅니다.
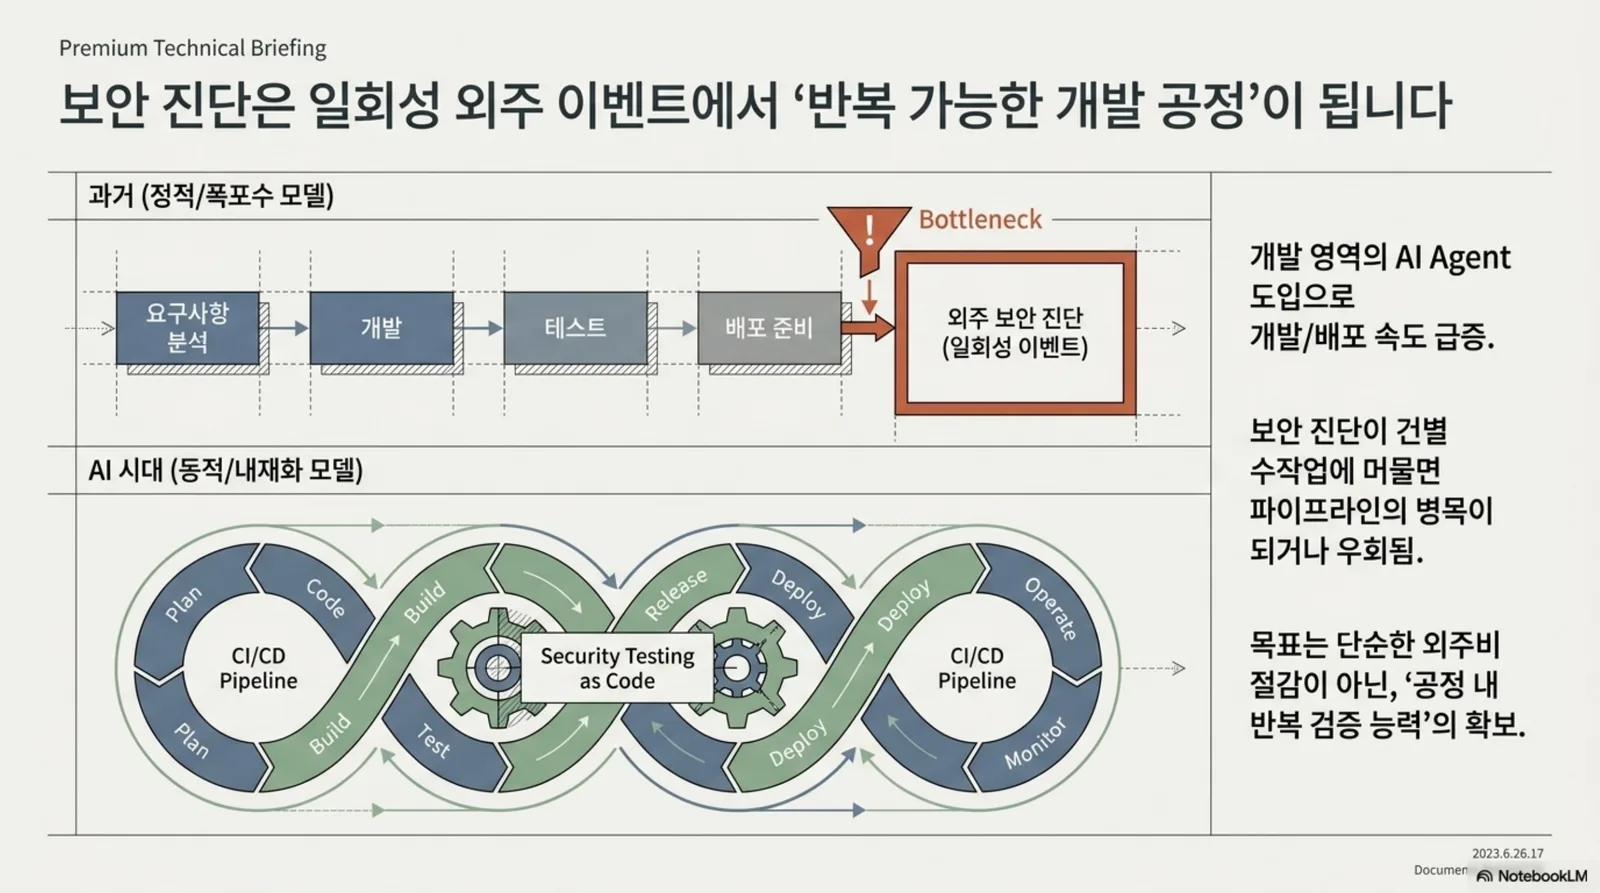
기존 보안 진단 보고서의 한계를 짚어보고, 진단 결과를 ‘문서’가 아닌 ‘실행 가능한 코드(PoC)‘로 관리하는 Security Testing as Code의 필요성과 실무 적용 사례를 공유합니다.