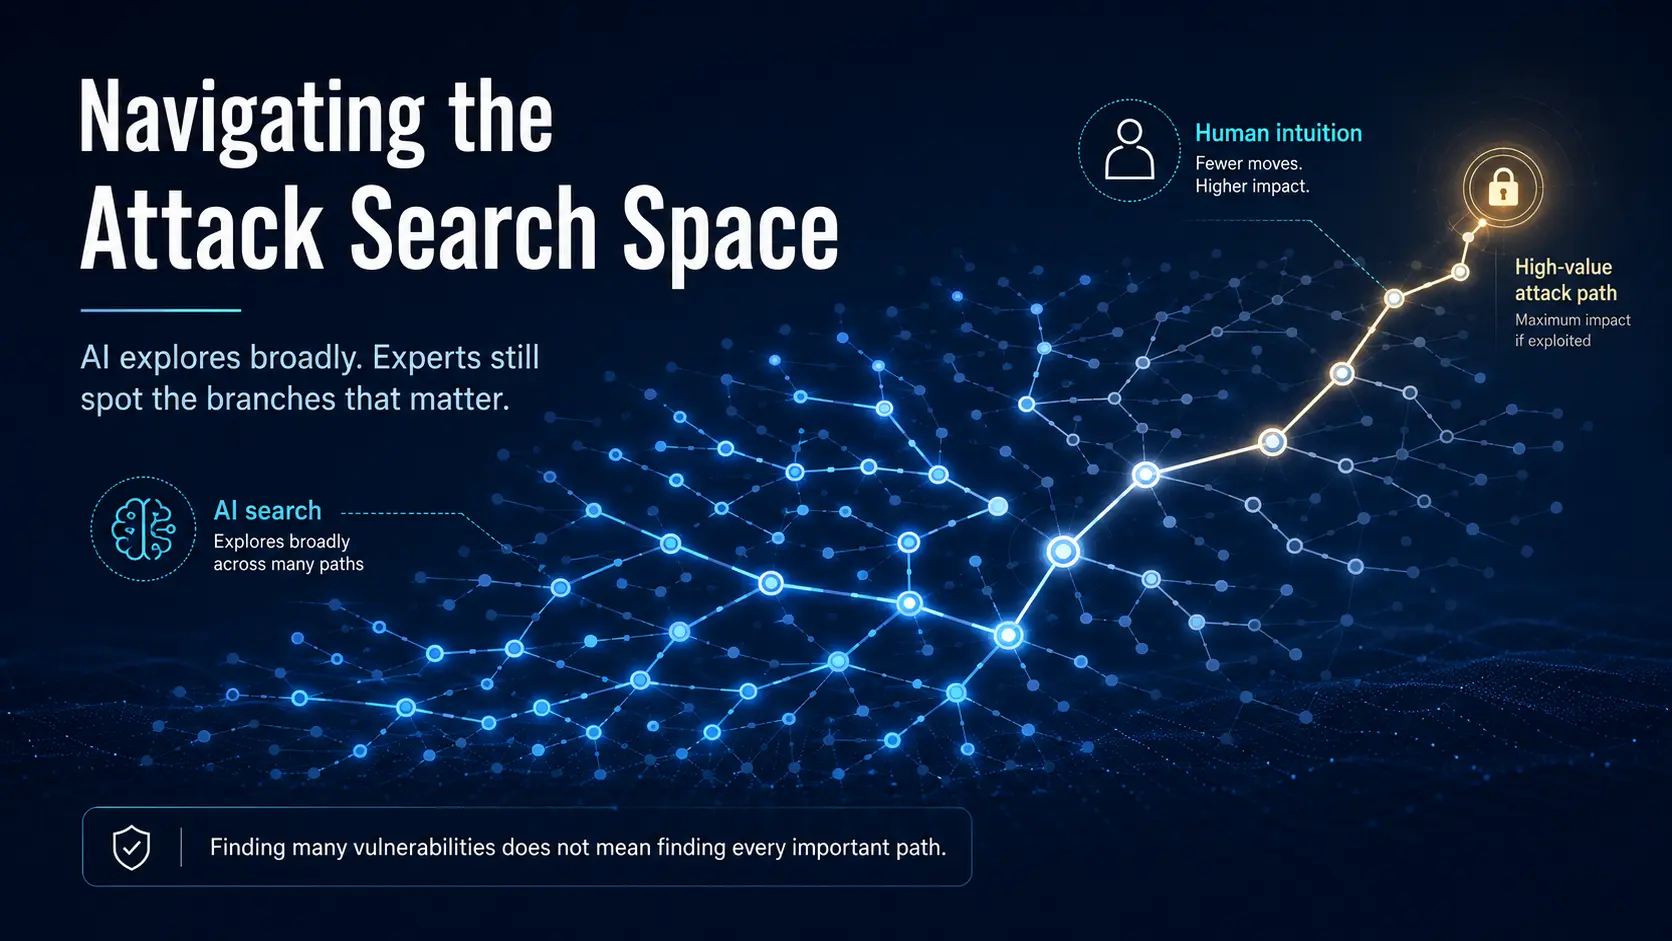

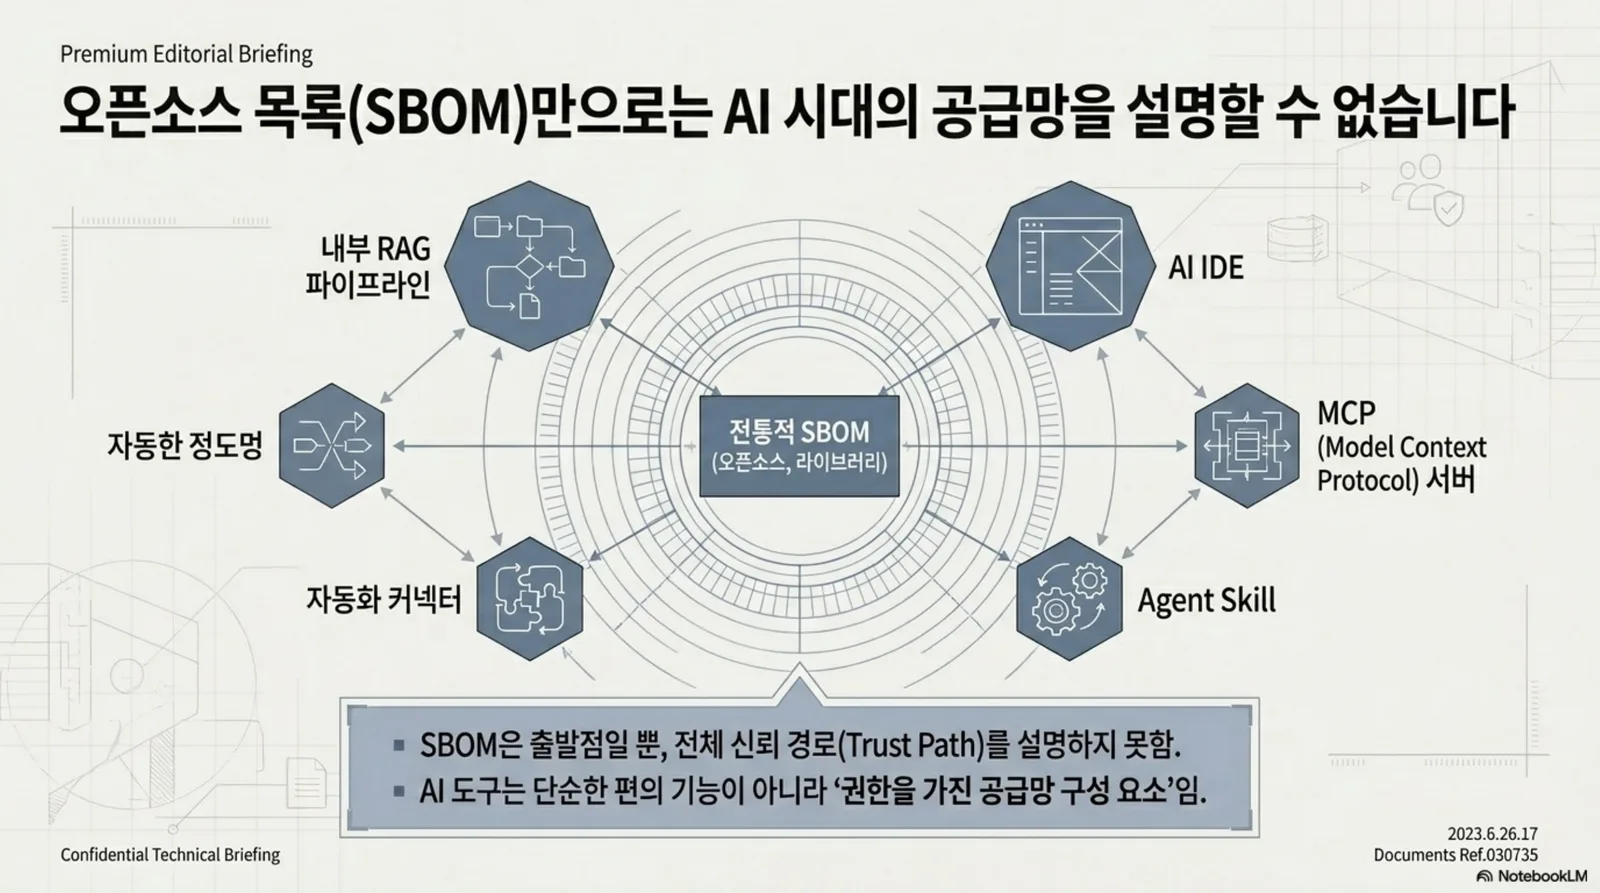

취약점을 찾는 AI와 침투 시나리오를 만드는 AI는 다르다
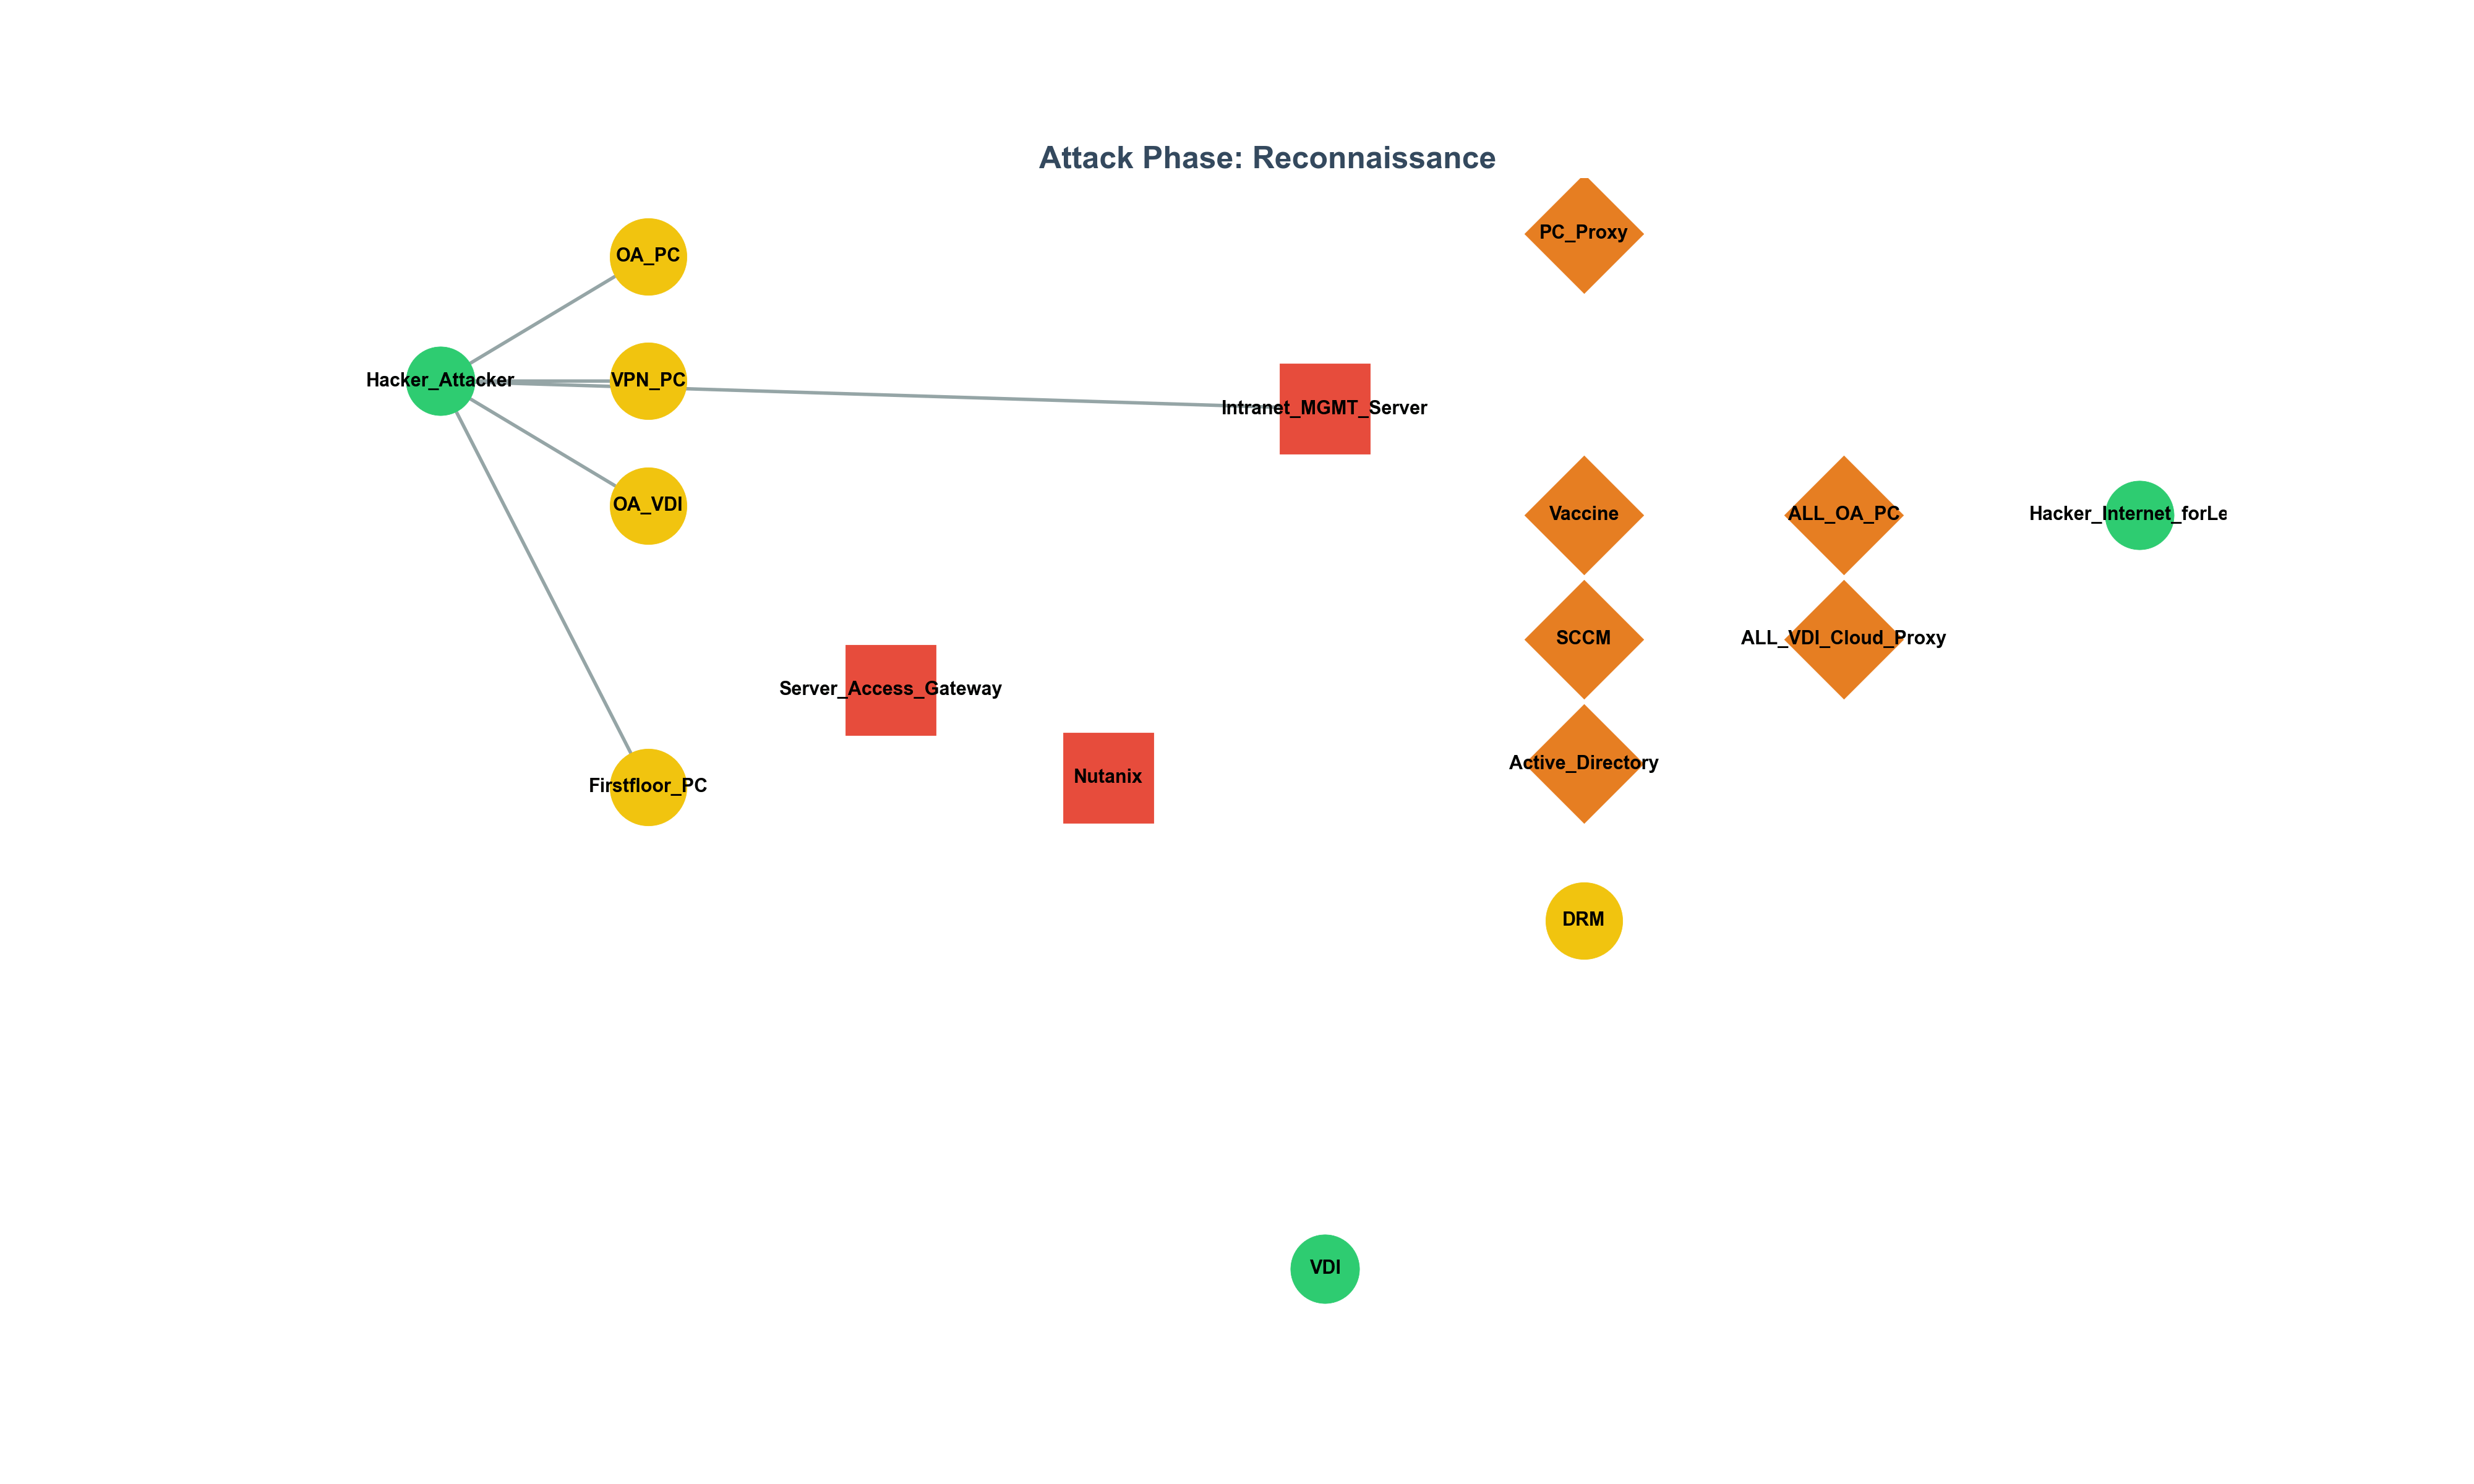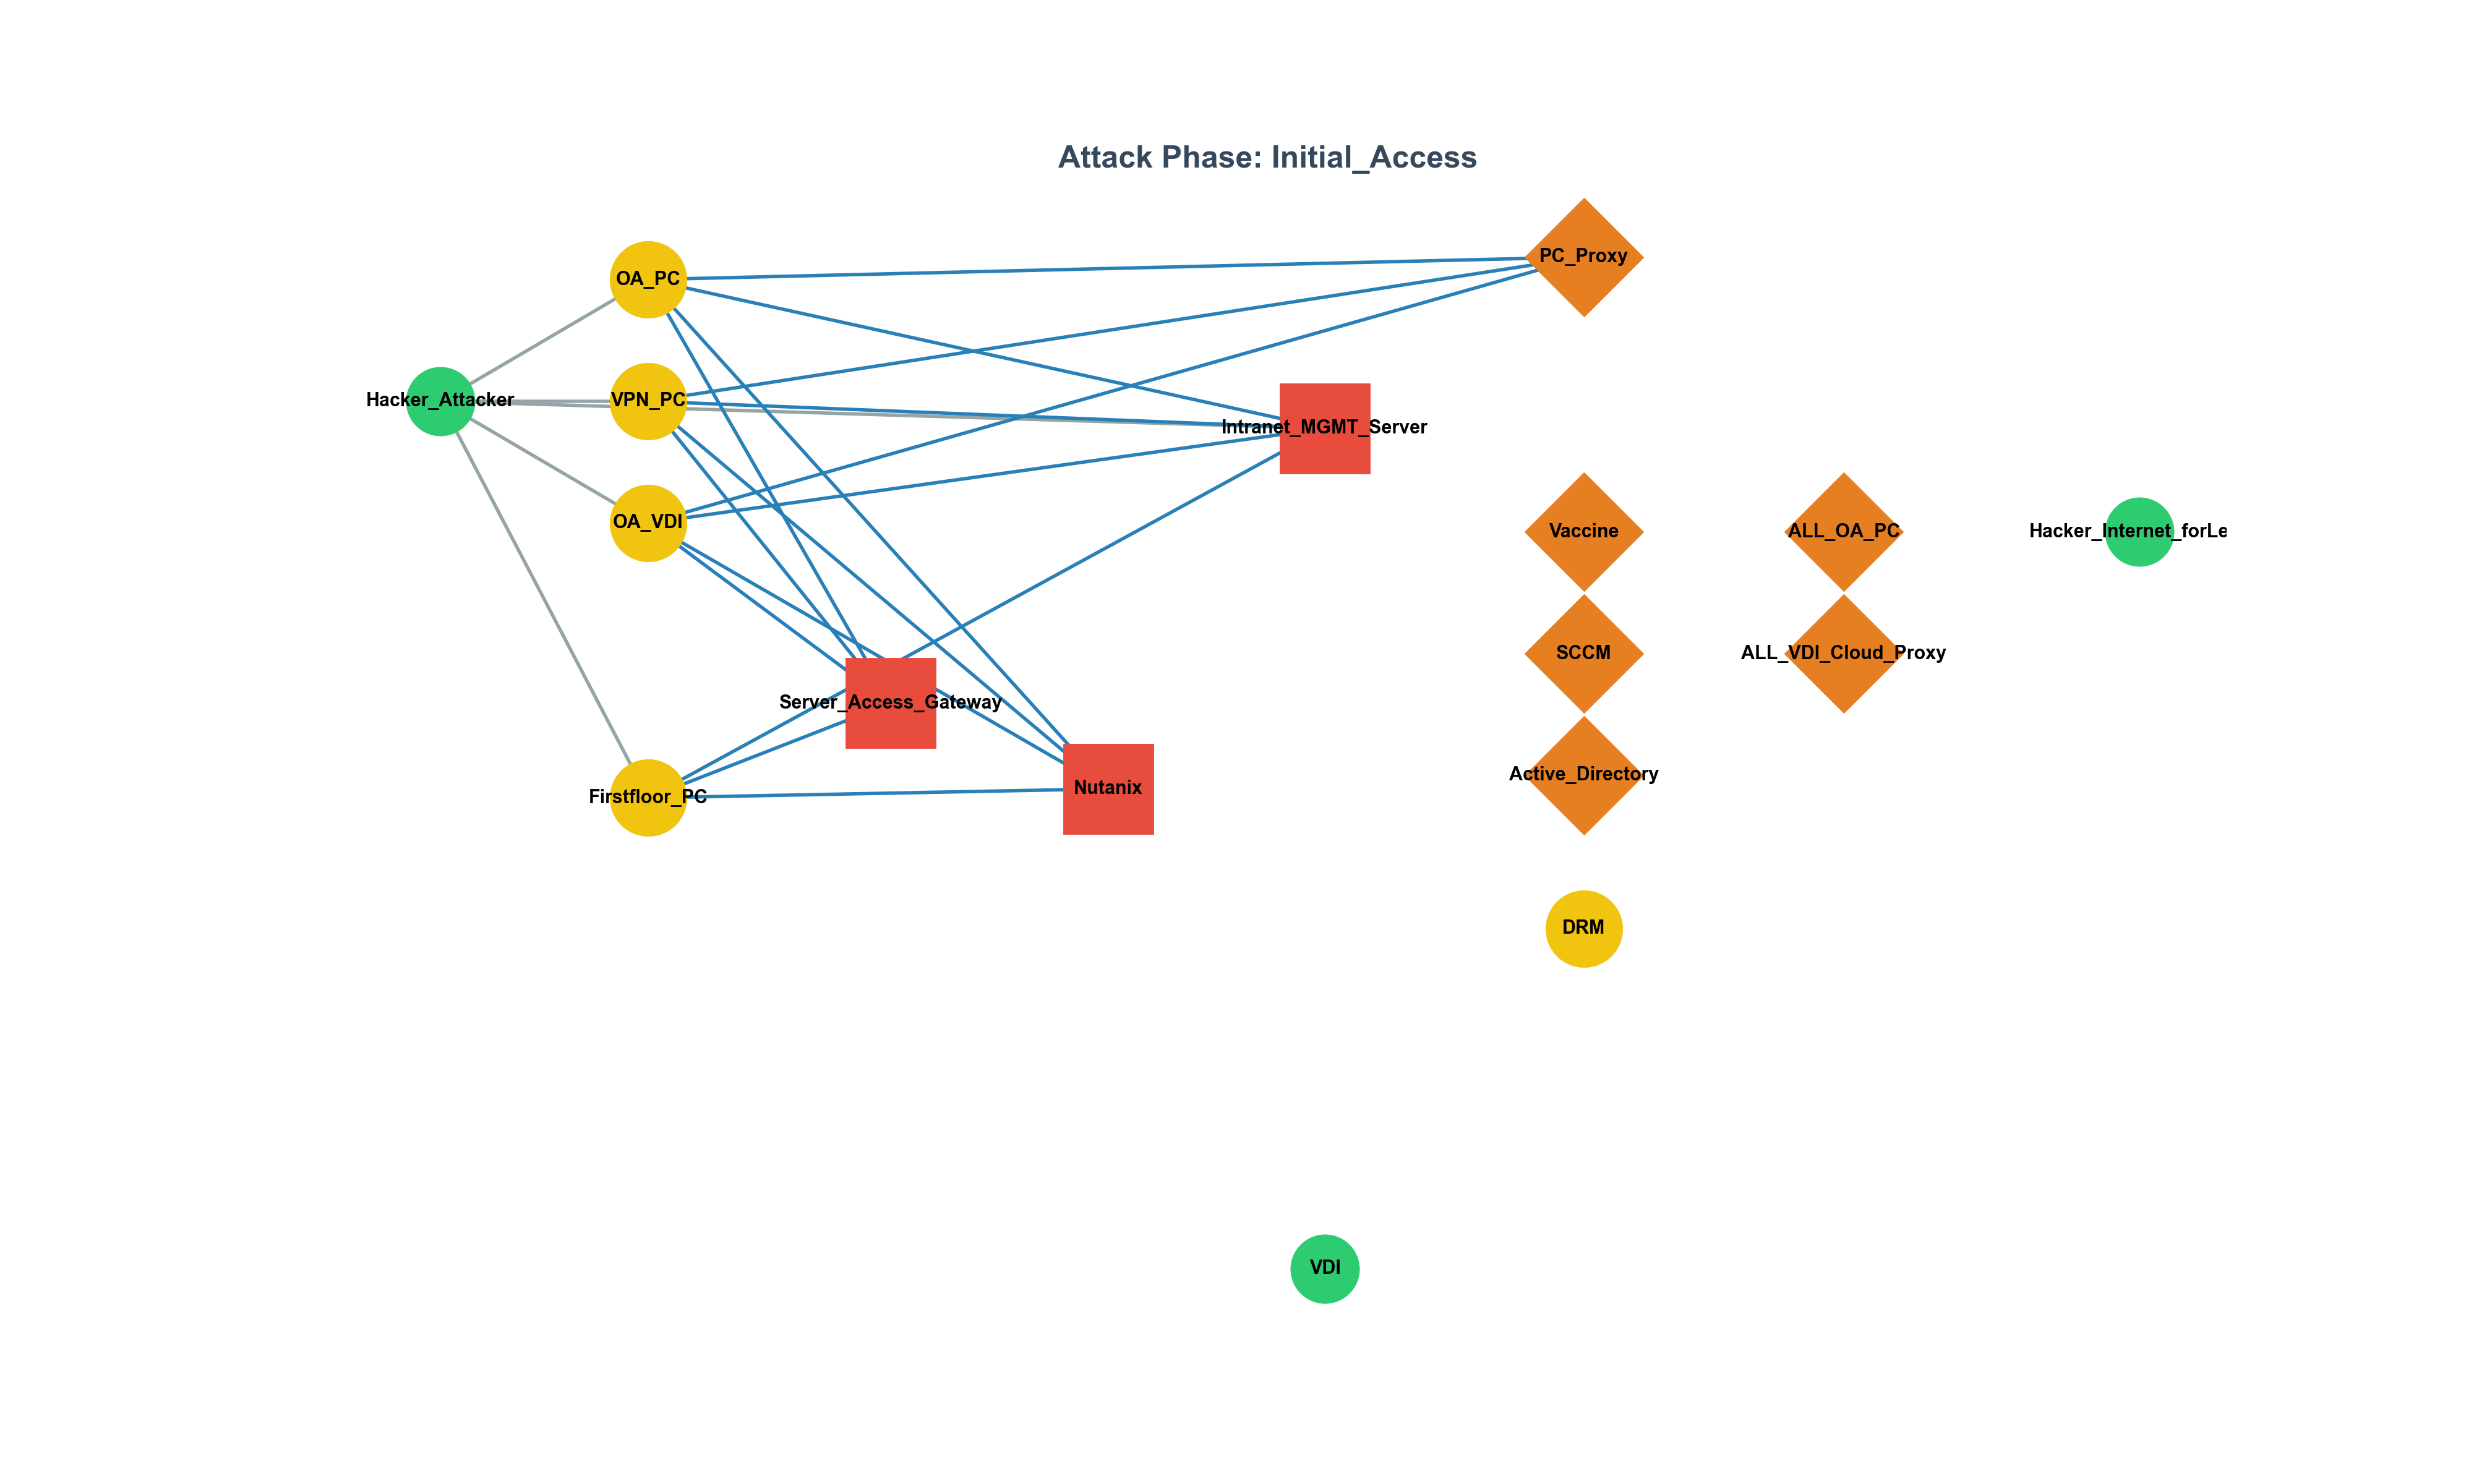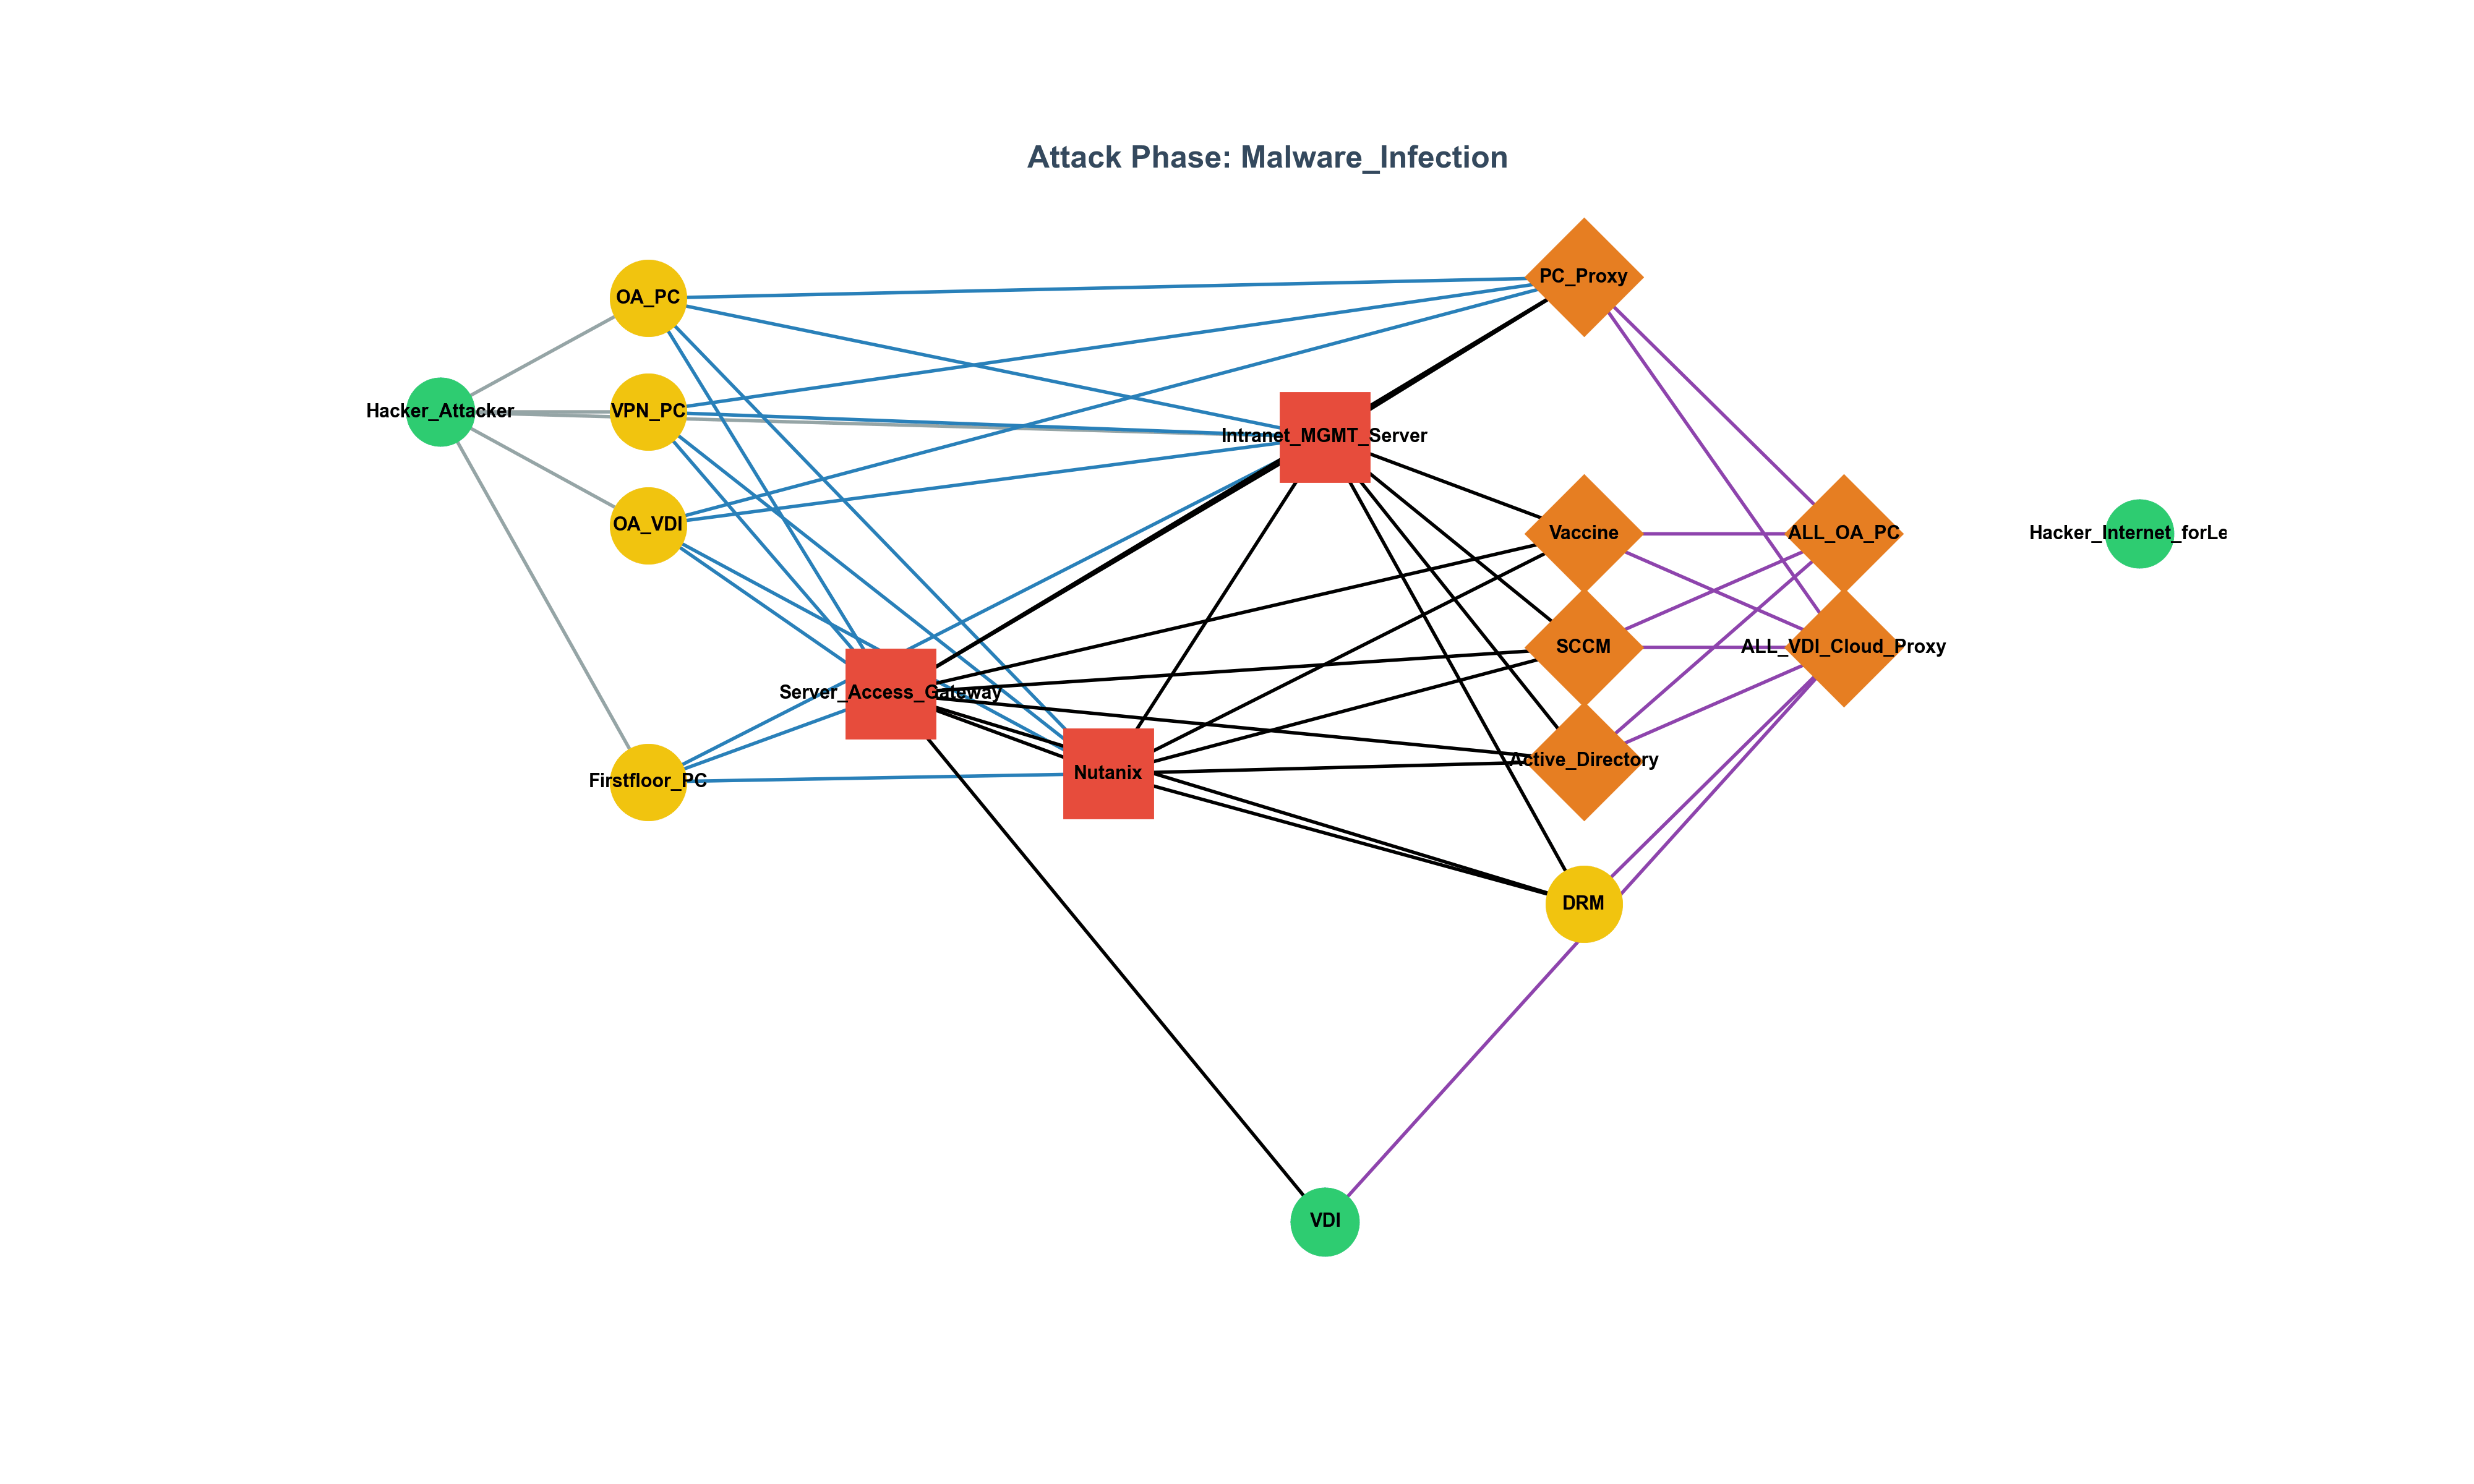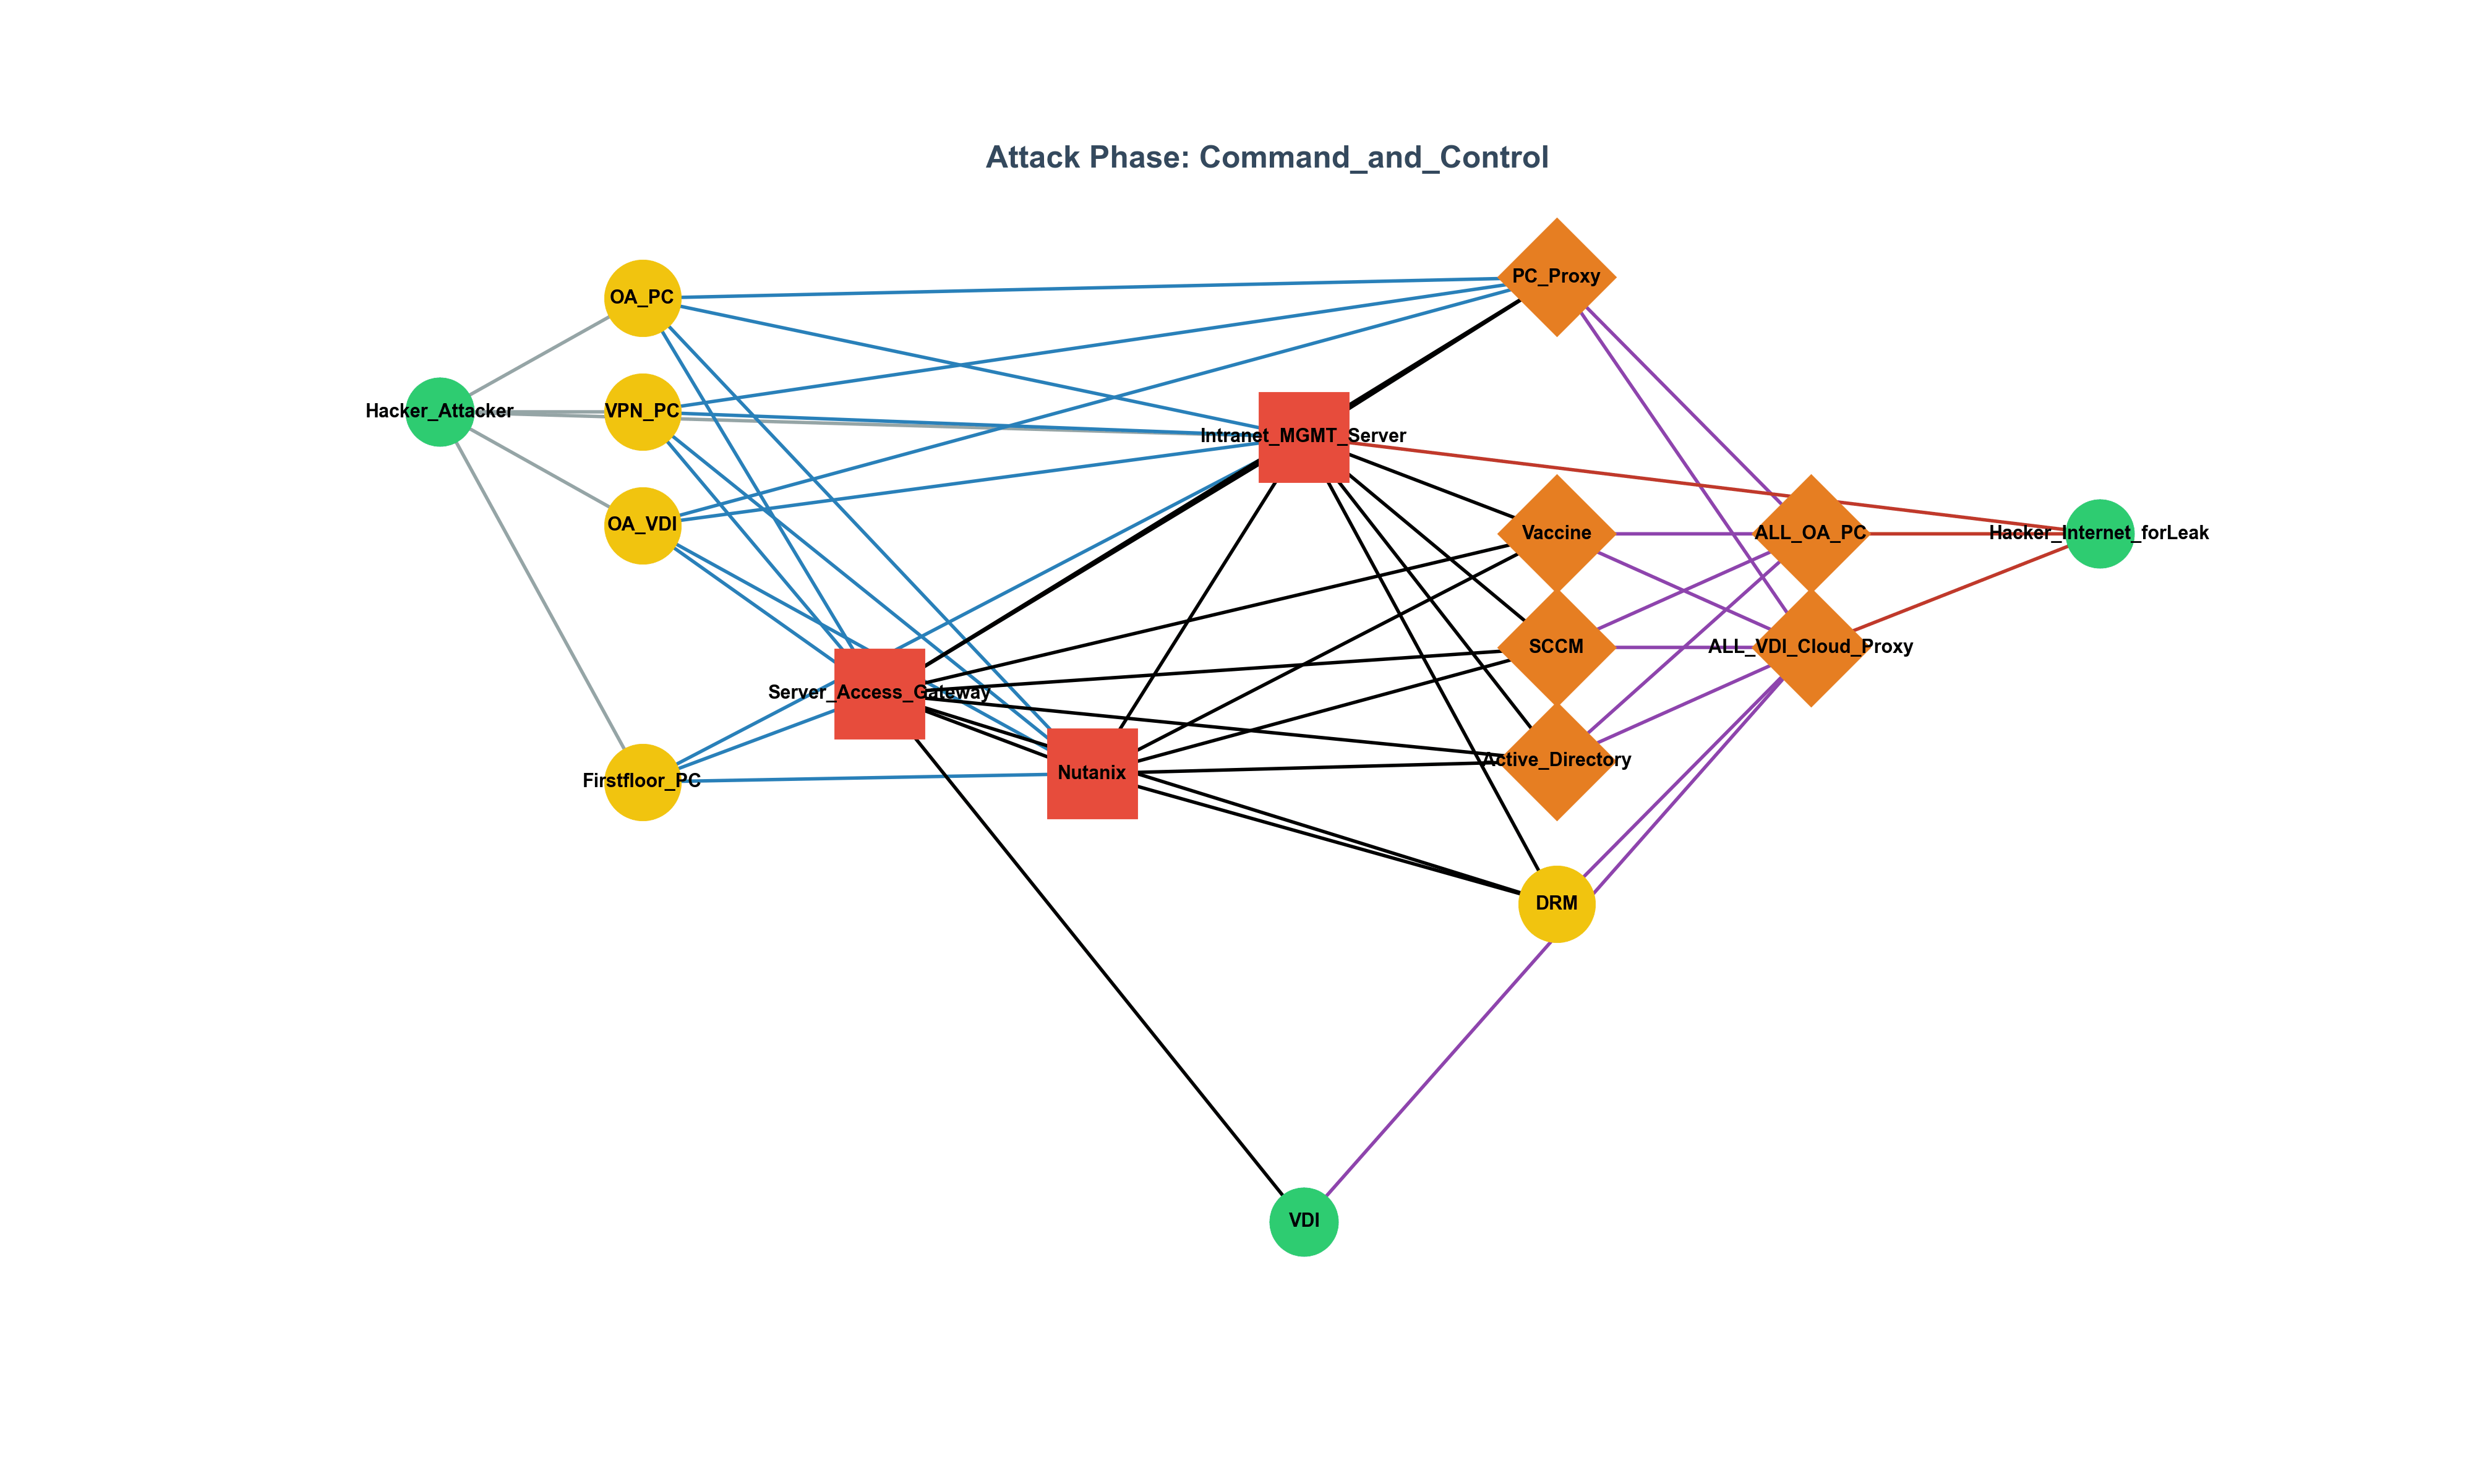
취약점을 공격자 관점의 보안 상태 전이로 구조화하고, 인간의 직관과 AI의 제한된 탐색을 결합해 짧고 근거 있는 공격 경로를 만드는 방법
취약점을 공격자 관점의 보안 상태 전이로 구조화하고, 인간의 직관과 AI의 제한된 탐색을 결합해 짧고 근거 있는 공격 경로를 만드는 방법

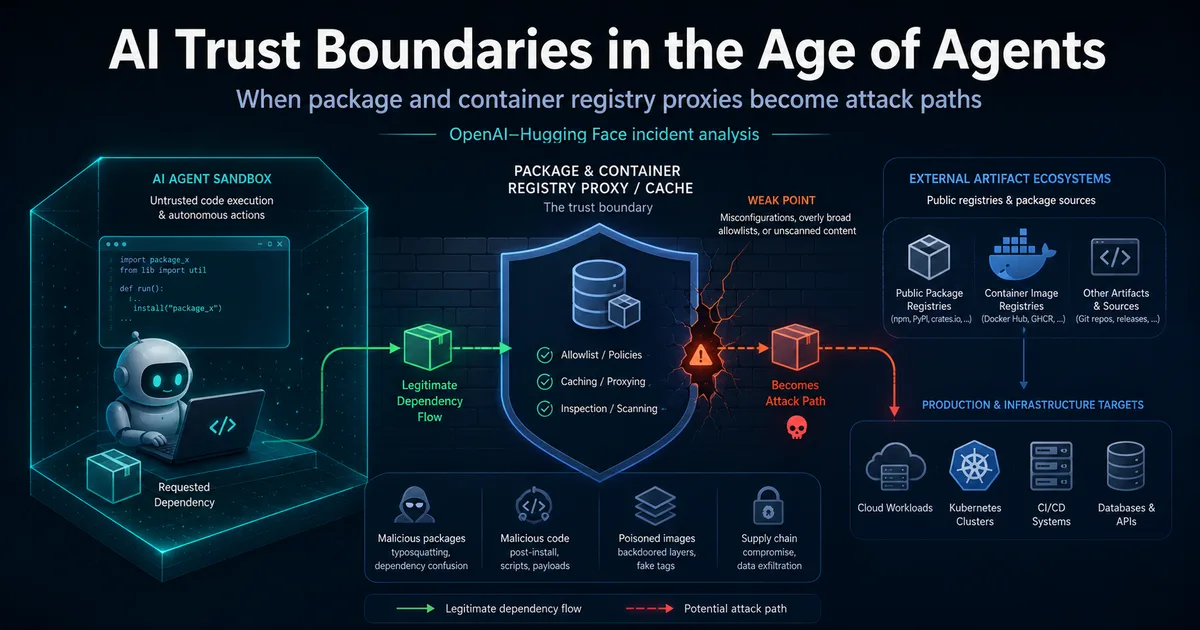
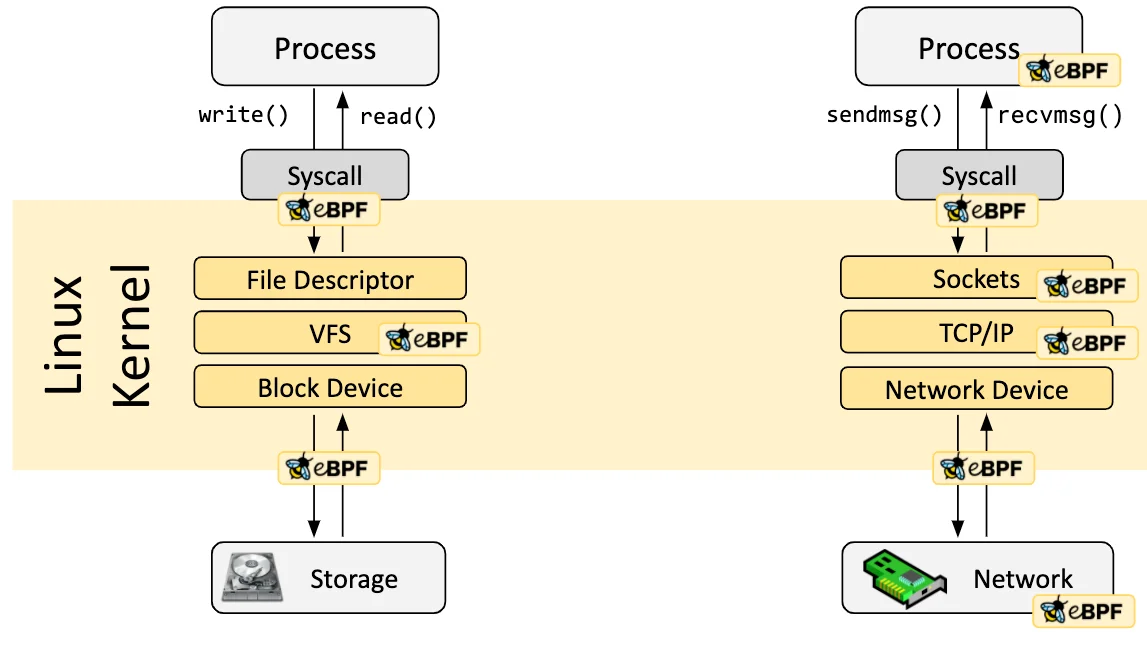
패키지·컨테이너 레지스트리 프록시는 AI 실행 환경의 능동적인 신뢰 경계다. 사고 증거, 공개 SSRF 이력, 런타임 관측을 artifact egress 통제 구조로 연결한다.
AI 국가 전략의 승부처는 GPU 수량만이 아니라, GPU 위에서 돌아가는 데이터·모델·agent·권한·로그·검증 흐름을 누가 통제하고 증명할 수 있는가에 있습니다.