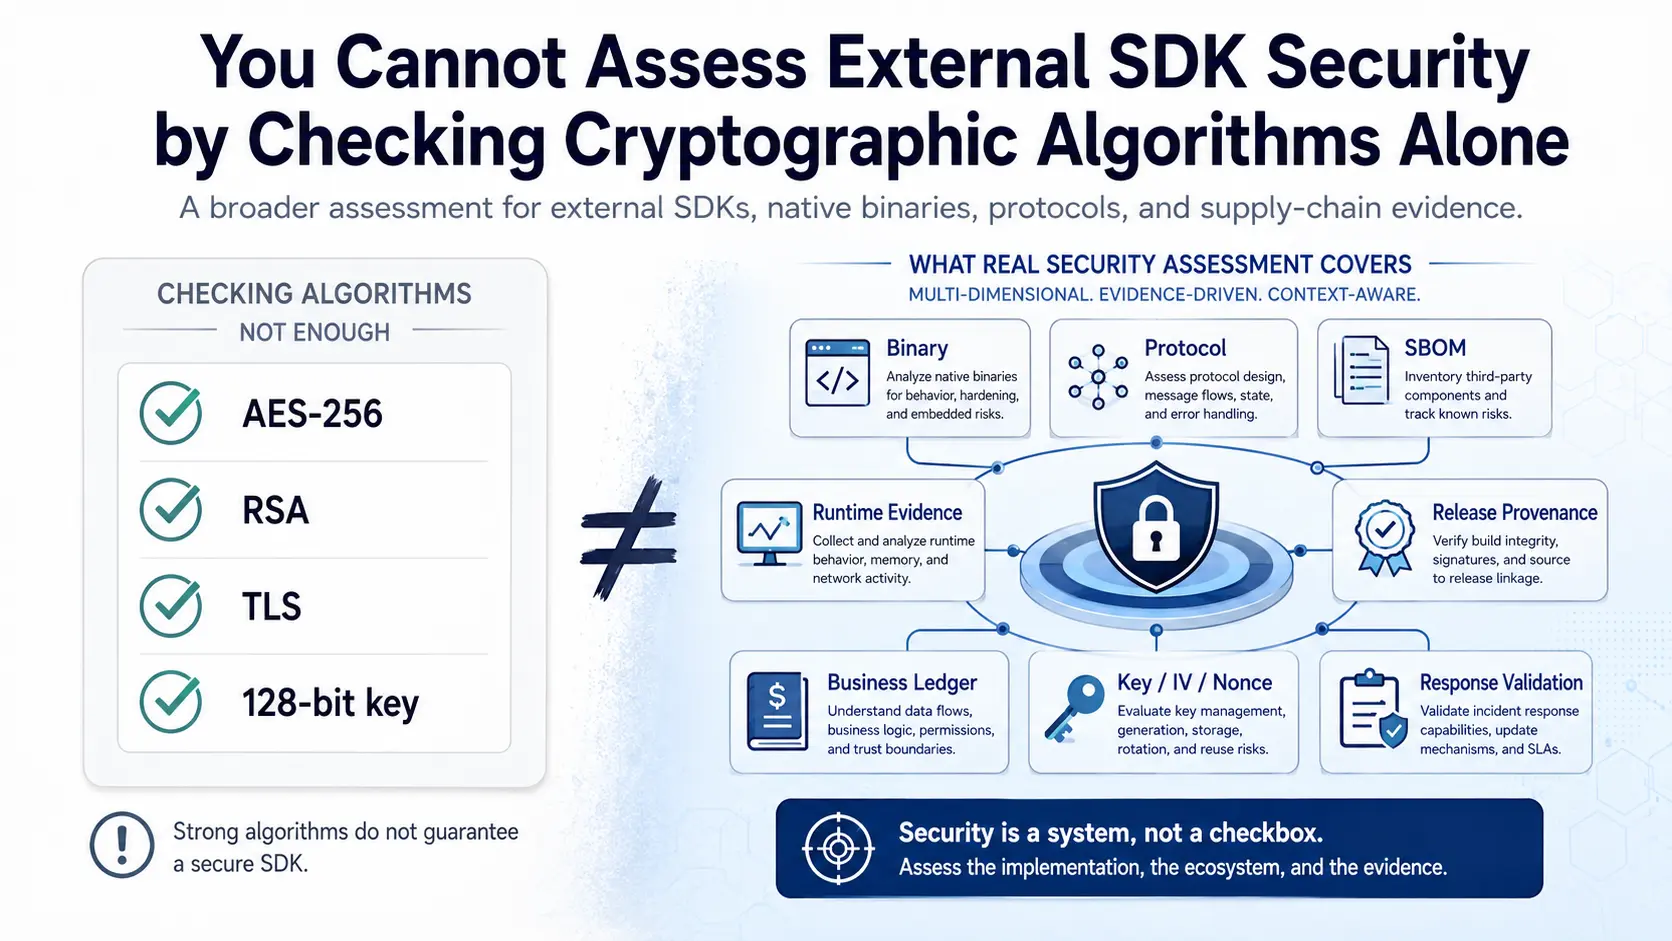



암호 알고리즘만 확인해서는 외부 SDK의 보안성을 평가할 수 없다
AES-256이나 TLS 같은 알고리즘 이름은 키가 어떻게 생성되는지, 접속 대상을 누가 정하는지, 응답이 실제 거래와 묶이는지를 말해주지 않는다. 외부 SDK와 네이티브 바이너리를 위한 증거 기반 평가 모델.
AES-256이나 TLS 같은 알고리즘 이름은 키가 어떻게 생성되는지, 접속 대상을 누가 정하는지, 응답이 실제 거래와 묶이는지를 말해주지 않는다. 외부 SDK와 네이티브 바이너리를 위한 증거 기반 평가 모델.
암호학 실무에서 자주 무너지는 지점은 알고리즘 자체보다 난수, 키 관리, 운영 모드, 오류 처리, 인증 검증을 조합하는 설계다. 이 글은 보안 진단자와 리버서 관점에서 암호 구현을 점검하는 기준을 정리한다.