

계정 탈취는 왜 끝나지 않는가 — ATO 공급망의 해부
포인트·기프티콘·코인의 환류 구조를 통해 한국형 CaaS 공급망이 어떻게 스스로를 재생산하는지 분석합니다. 단순한 로그인 방어를 넘어 행위망 전체를 읽어야 하는 이유.
포인트·기프티콘·코인의 환류 구조를 통해 한국형 CaaS 공급망이 어떻게 스스로를 재생산하는지 분석합니다. 단순한 로그인 방어를 넘어 행위망 전체를 읽어야 하는 이유.
18년의 취약점 탐지 경험에서 얻은 통찰 — 감각에서 가이드라인으로, 가이드라인에서 구조로, 그리고 AI가 그 구조 안에서 작동하는 시대까지.
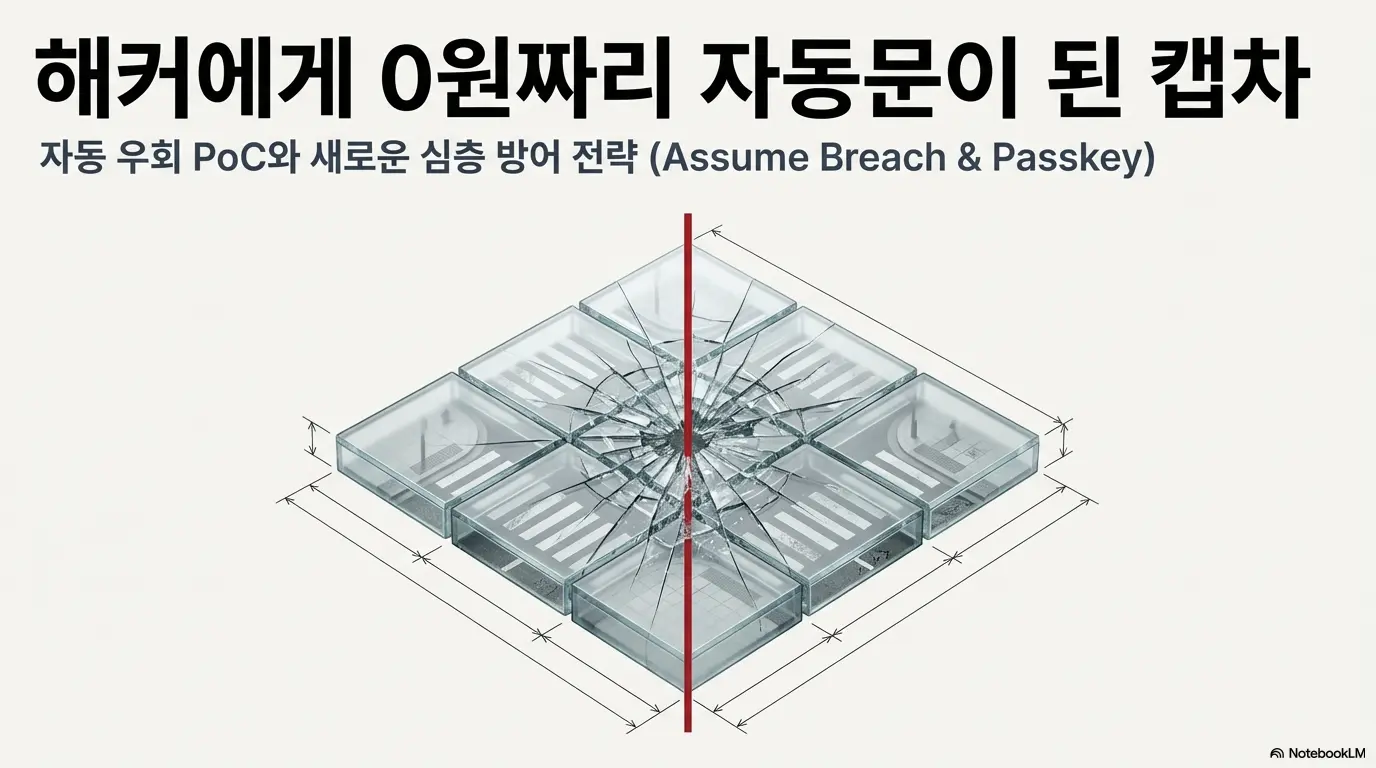
Playwright, Whisper, Page-Agent로 오디오 CAPTCHA 우회 PoC를 재현하고, CAPTCHA 이후를 전제로 한 로그인 방어 전략을 정리합니다.
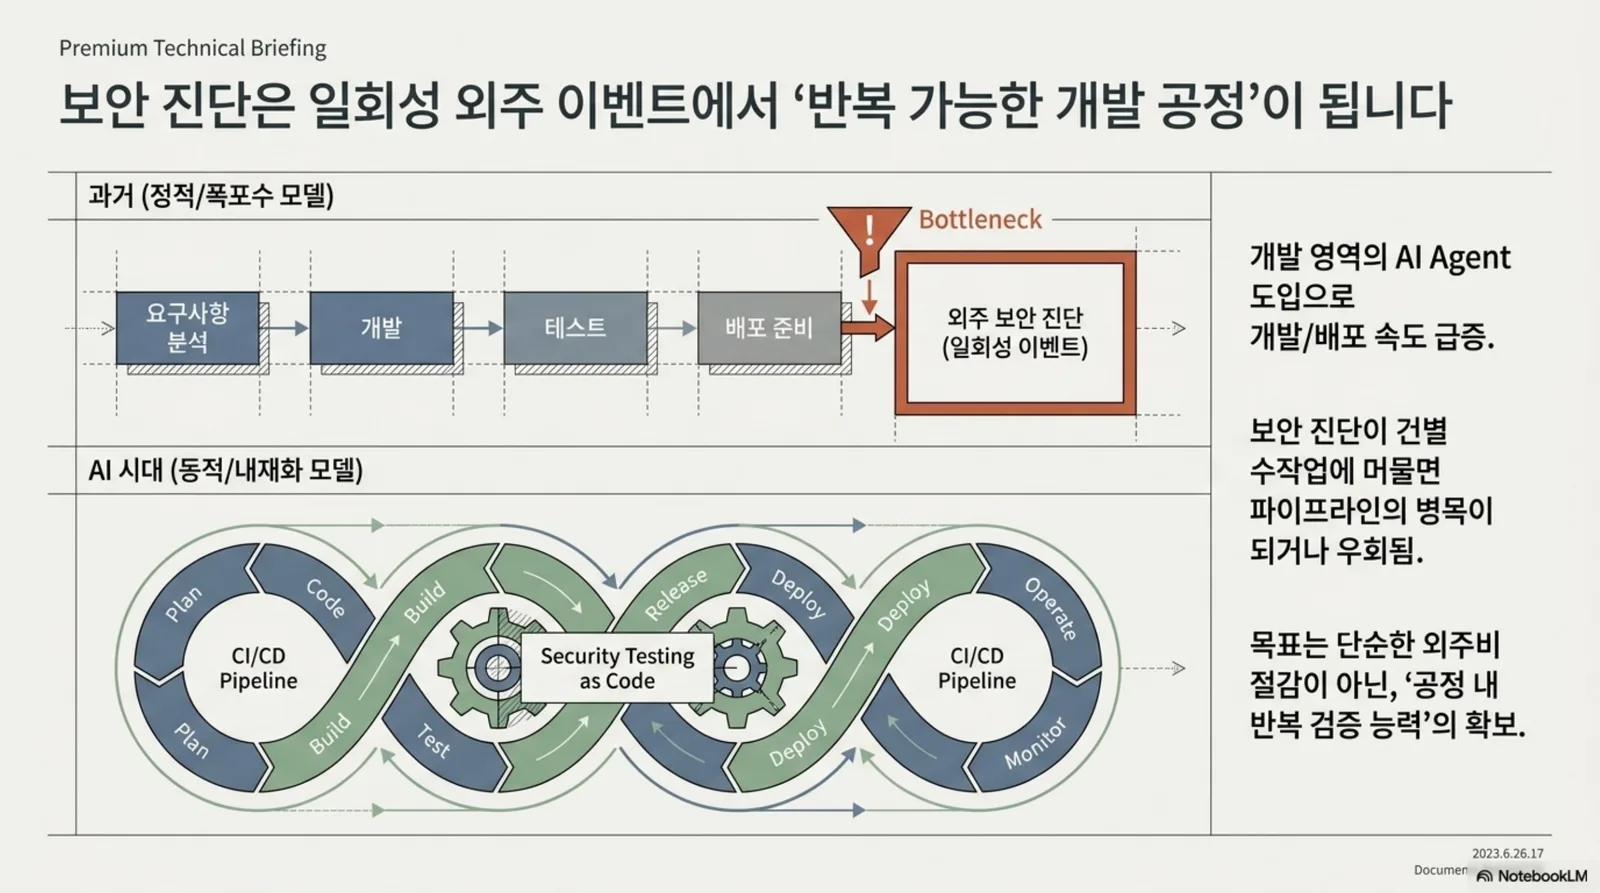
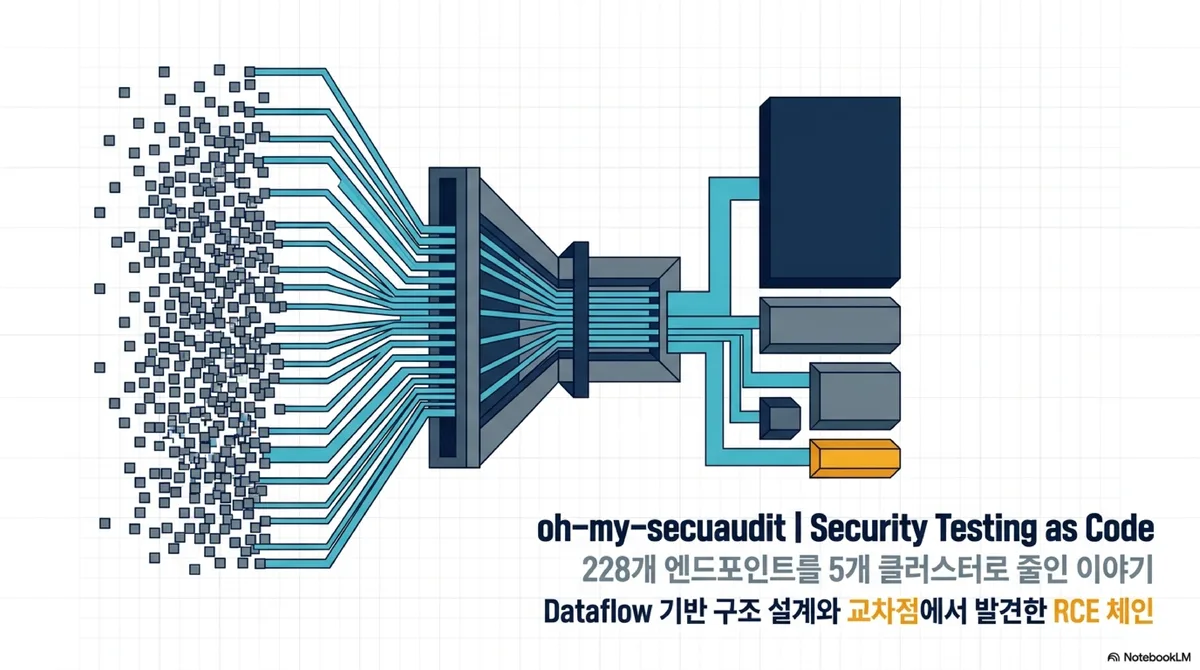
기존 보안 진단 보고서의 한계를 짚어보고, 진단 결과를 ‘문서’가 아닌 ‘실행 가능한 코드(PoC)‘로 관리하는 Security Testing as Code의 필요성과 실무 적용 사례를 공유합니다.
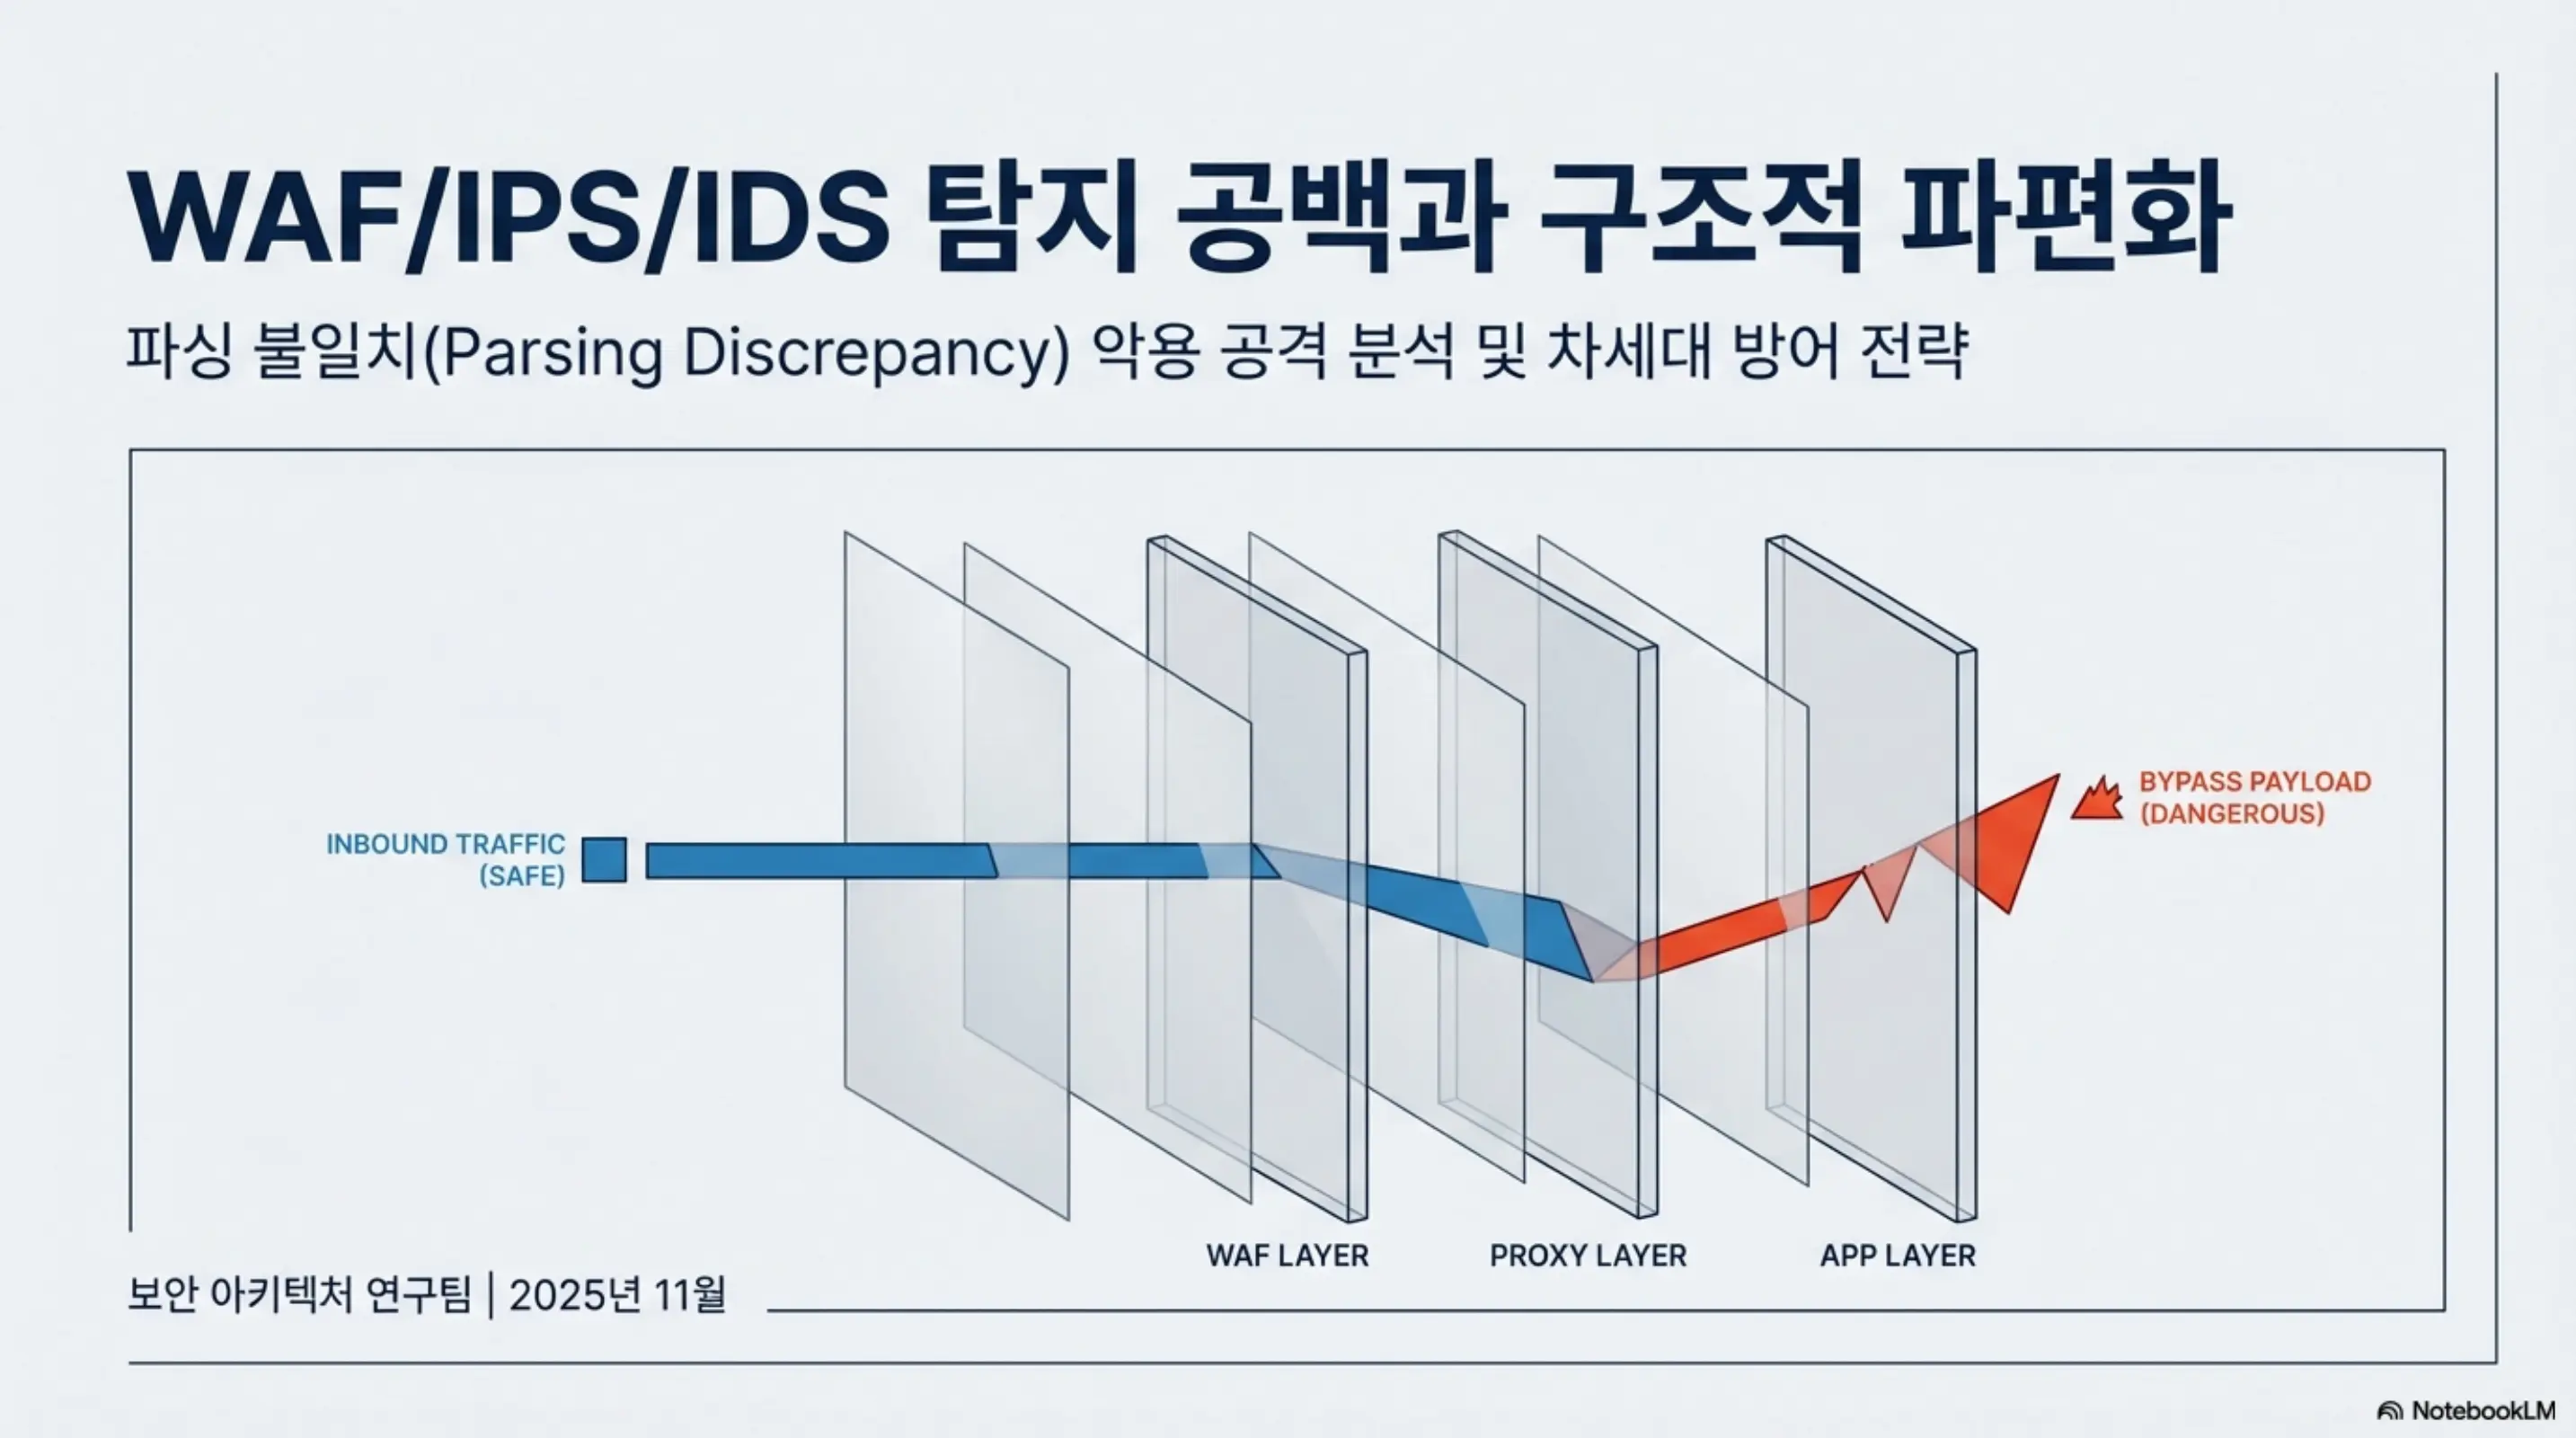
WAF, IPS, IDS의 구조적 탐지 공백을 해석 불일치, TLS 가시성, 검사 범위 한계 관점에서 정리하고 실무 보완 방향을 제시합니다.
OpenStack Nova의 예외 직렬화 메커니즘에서 발생 가능한 이론적 RCE 위험을 PoC와 함께 분석하고 방어 패턴을 제시합니다.