ARTEX 금융권 공격을 인프라에서 다시 보기: AI Agent, Disposable VPS, 비대고객 업무채널
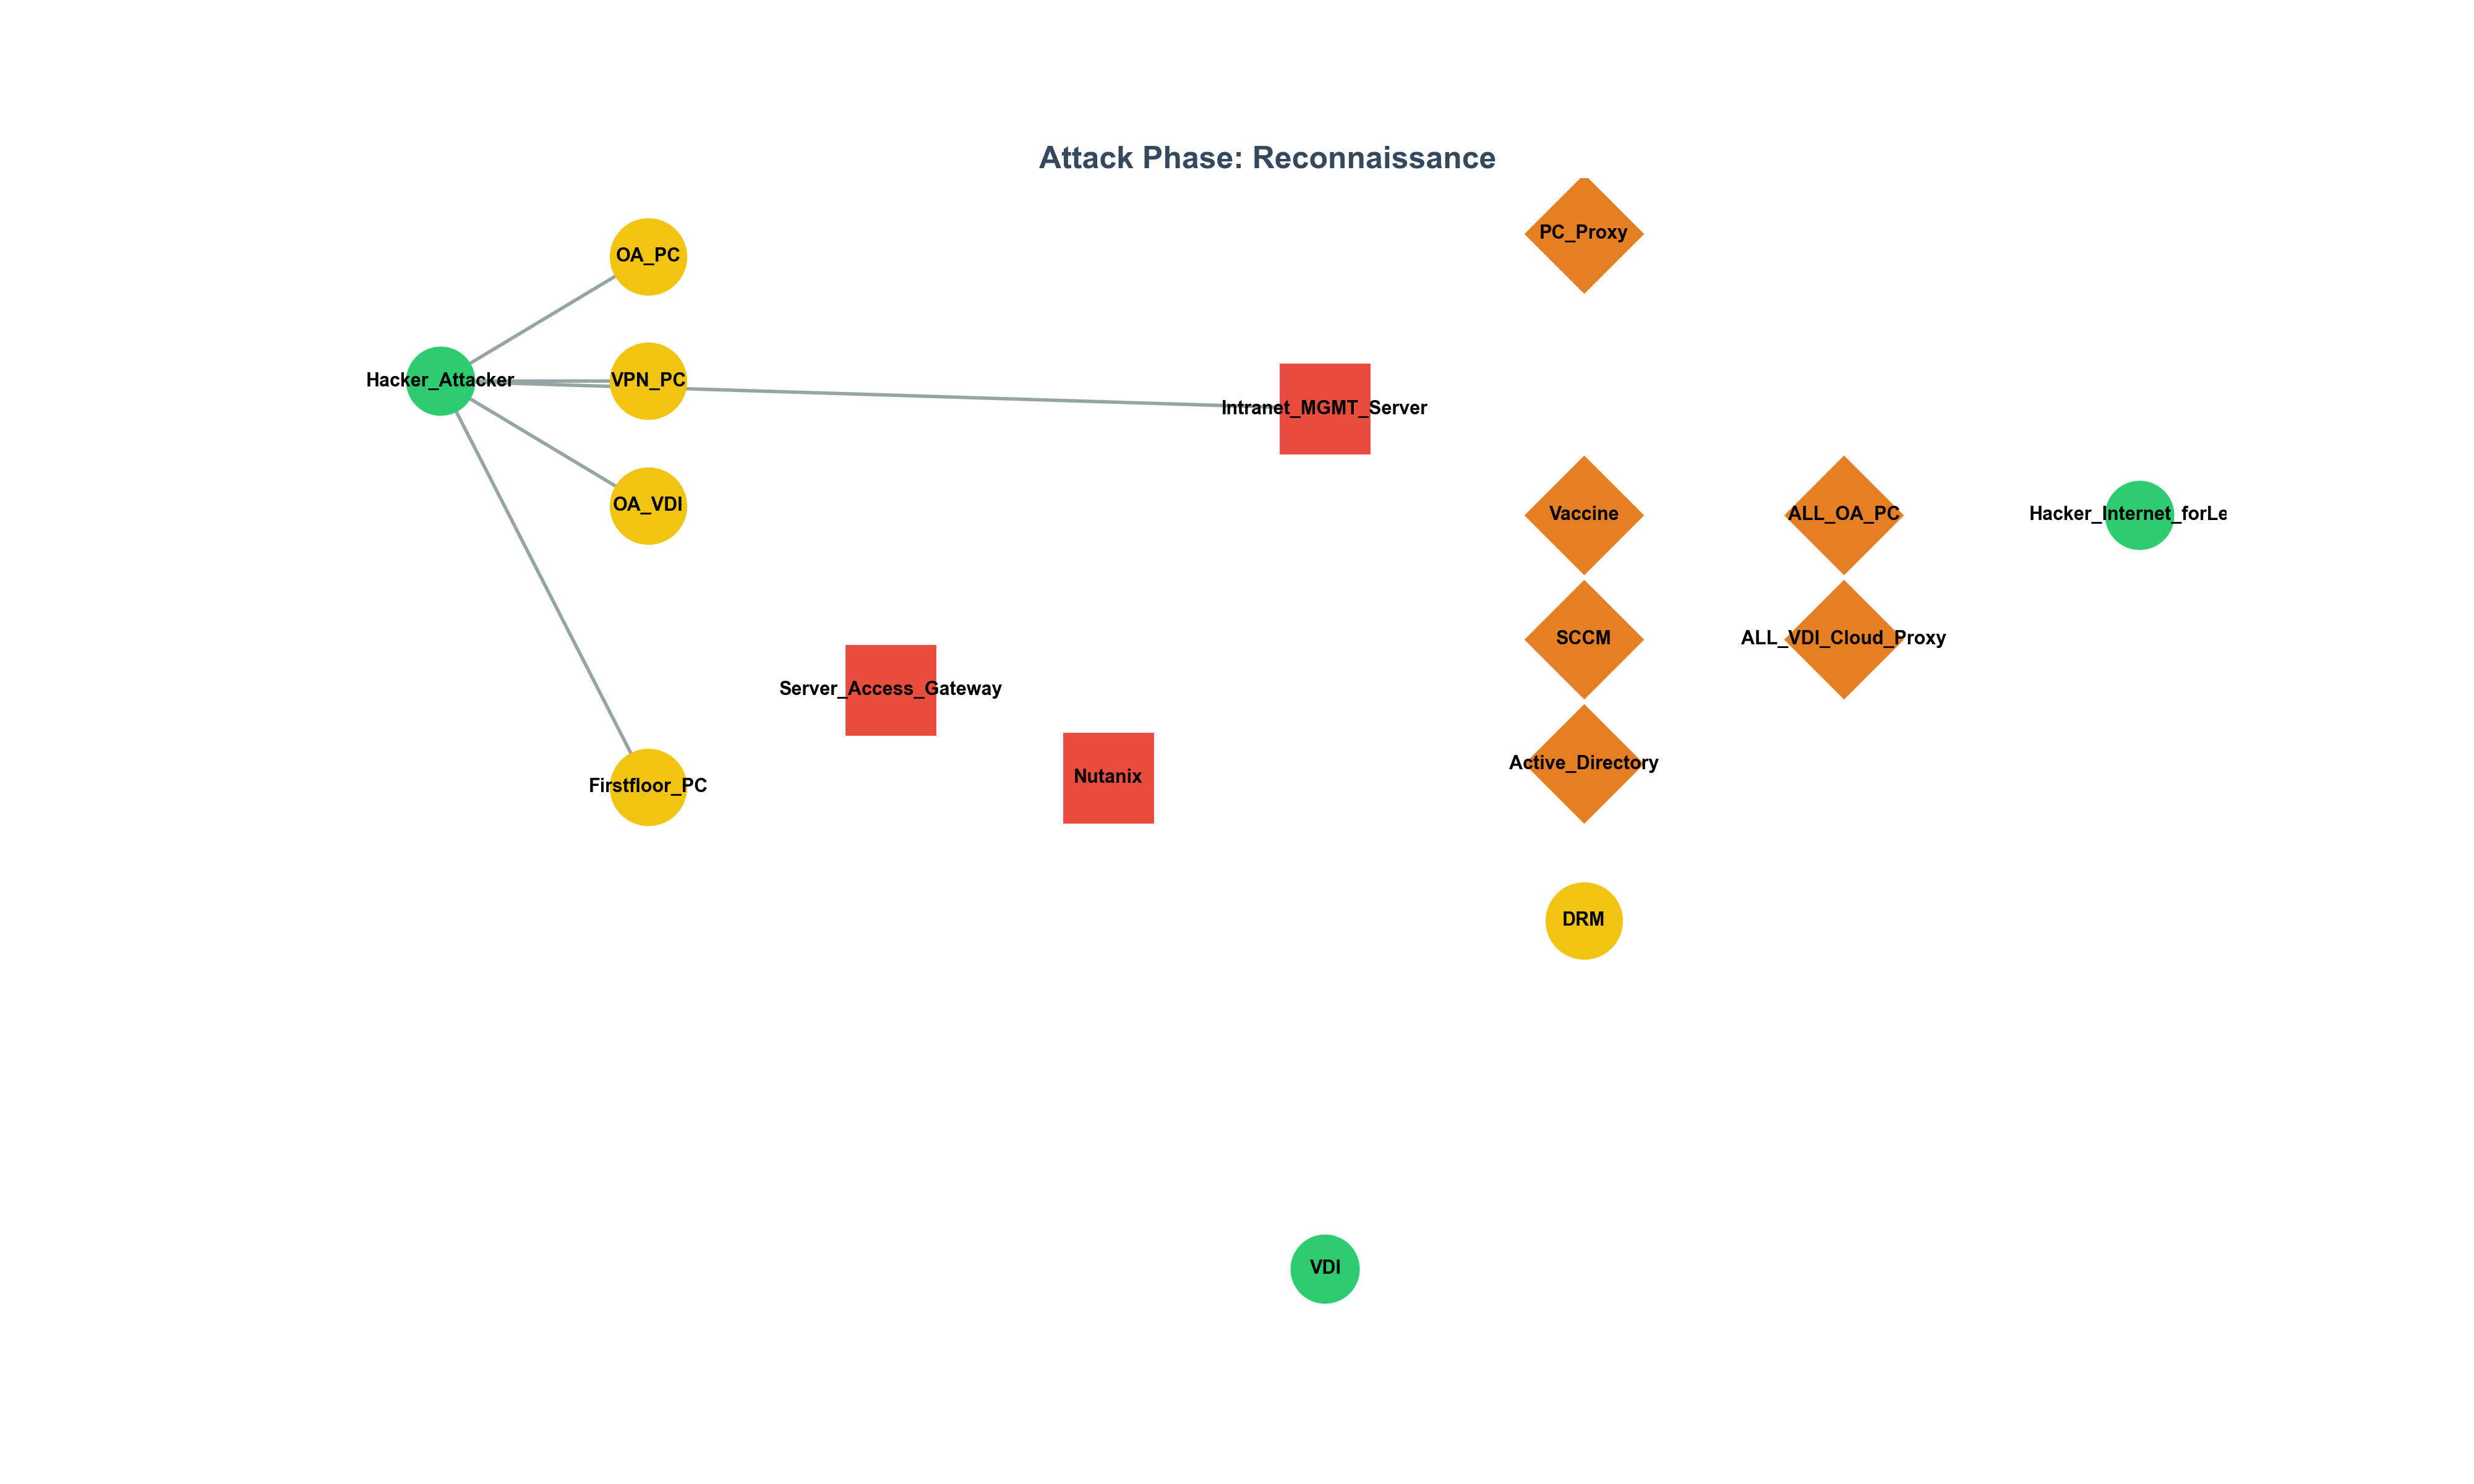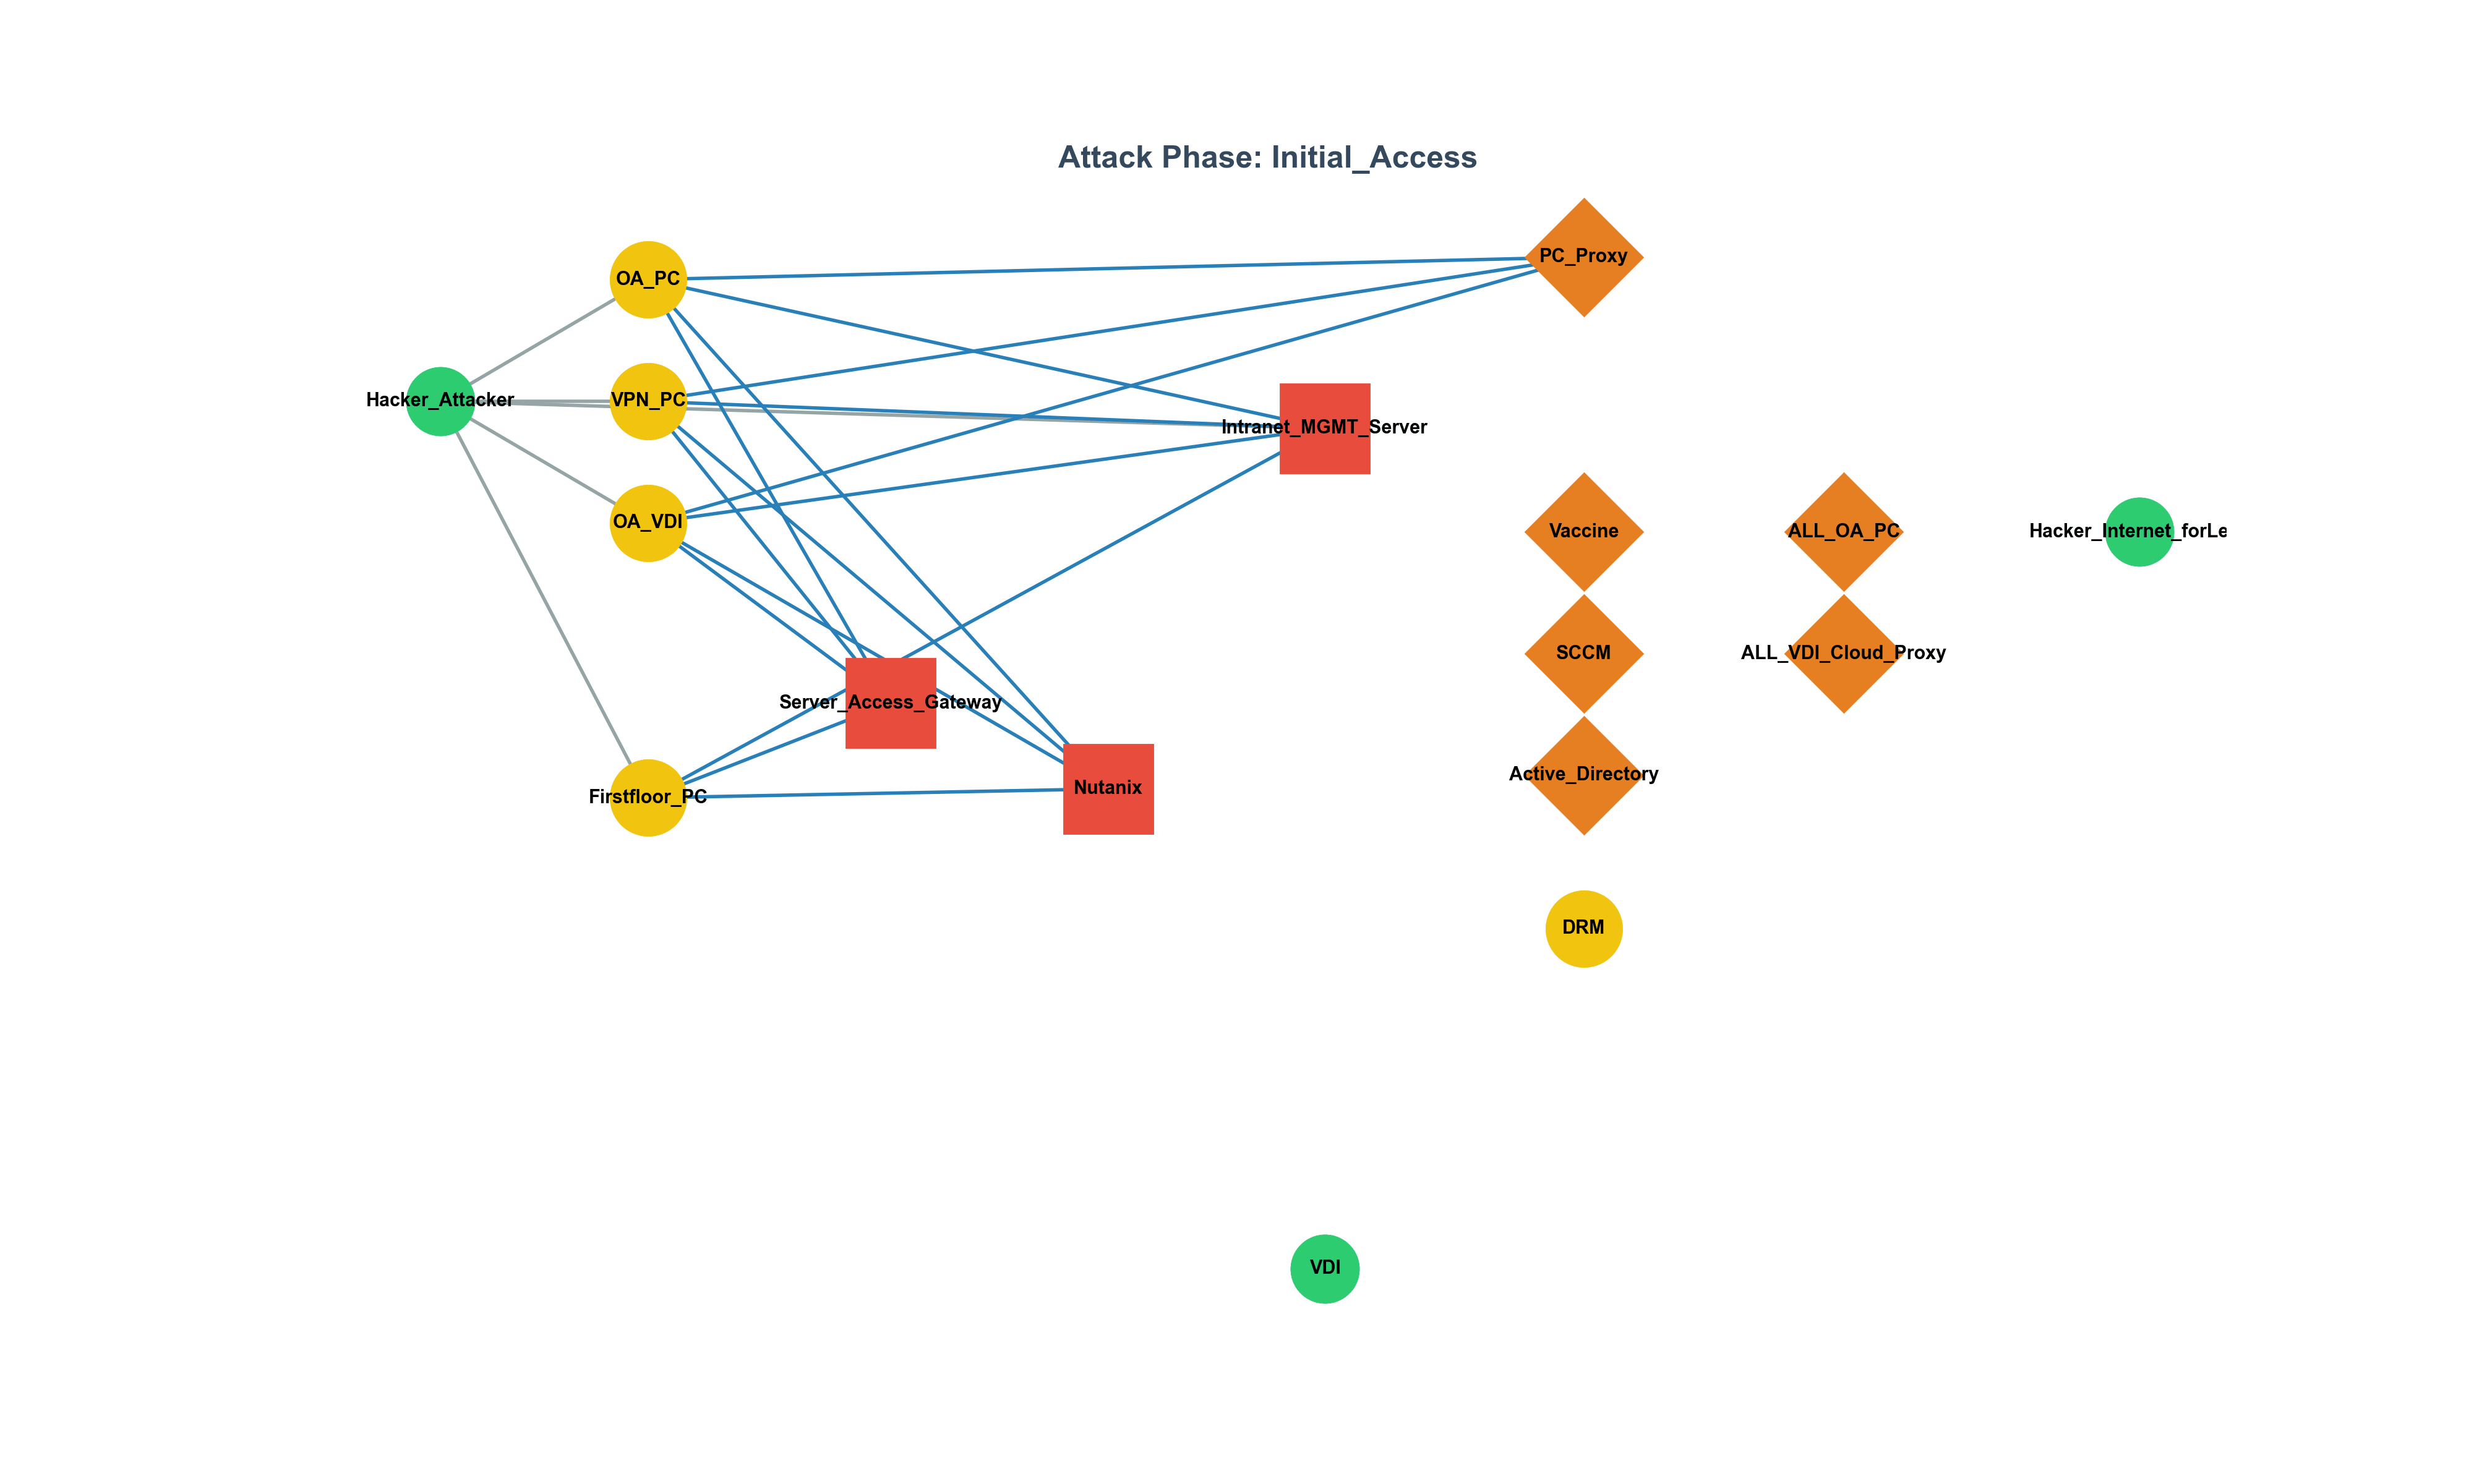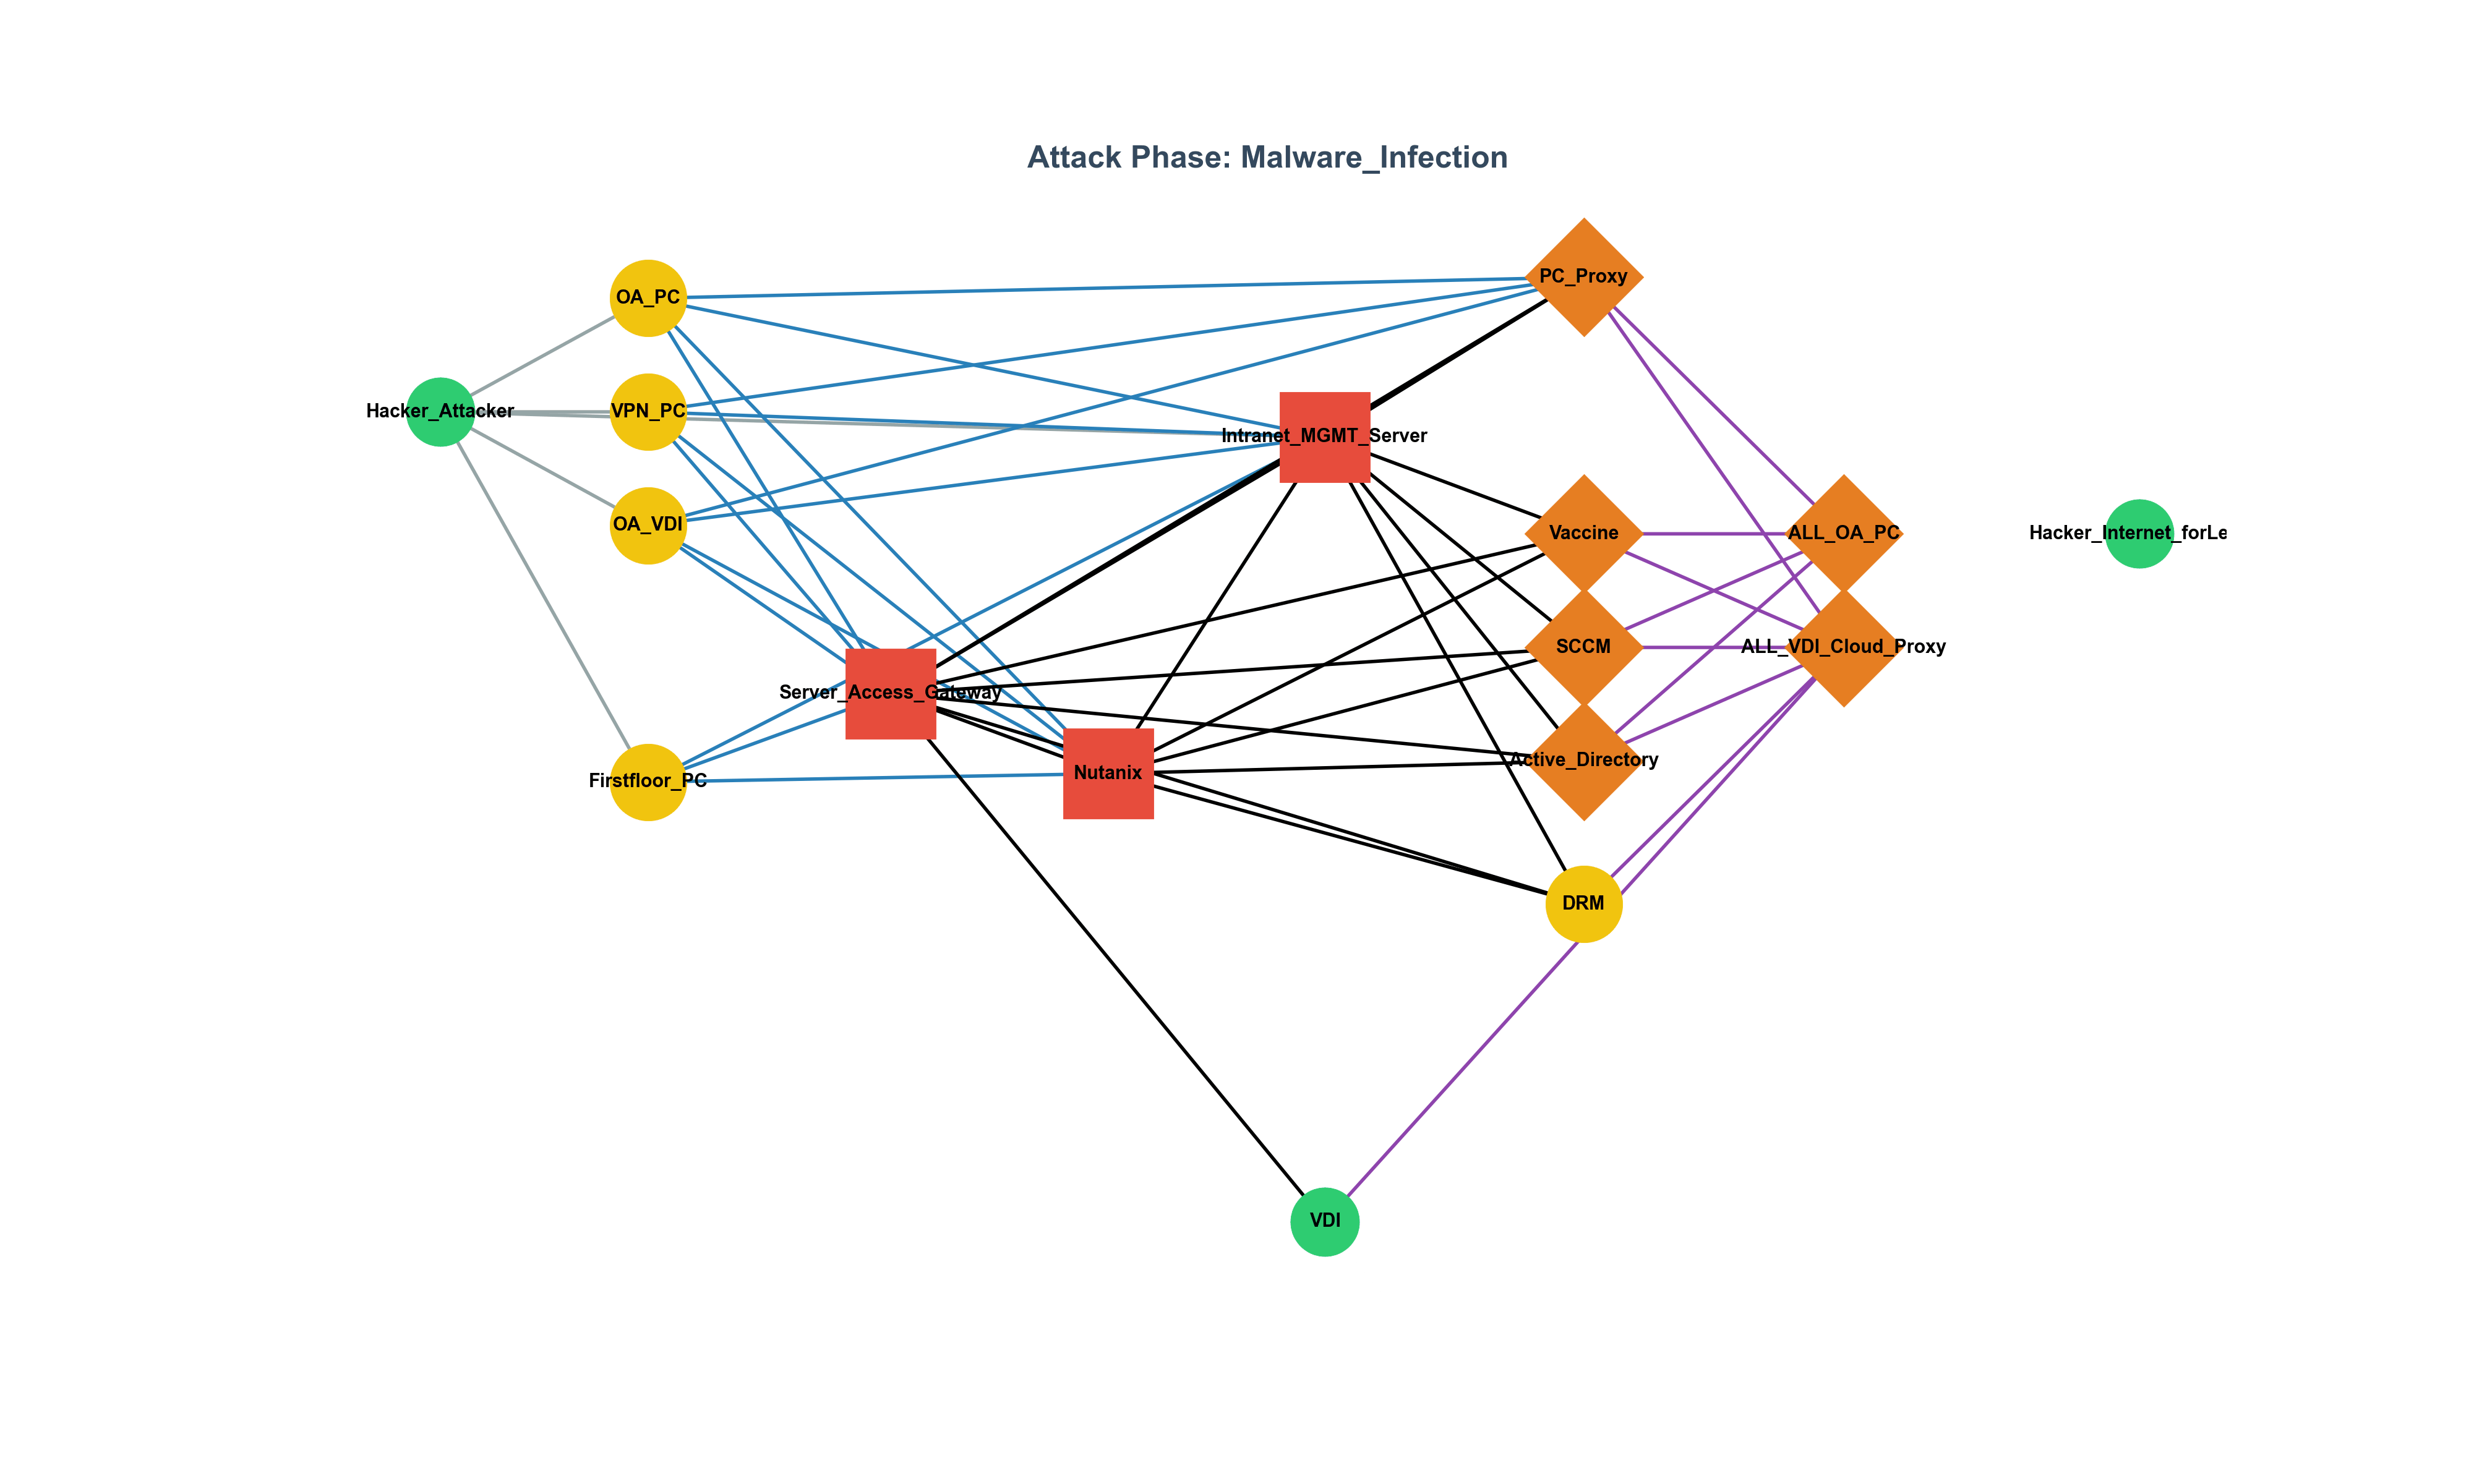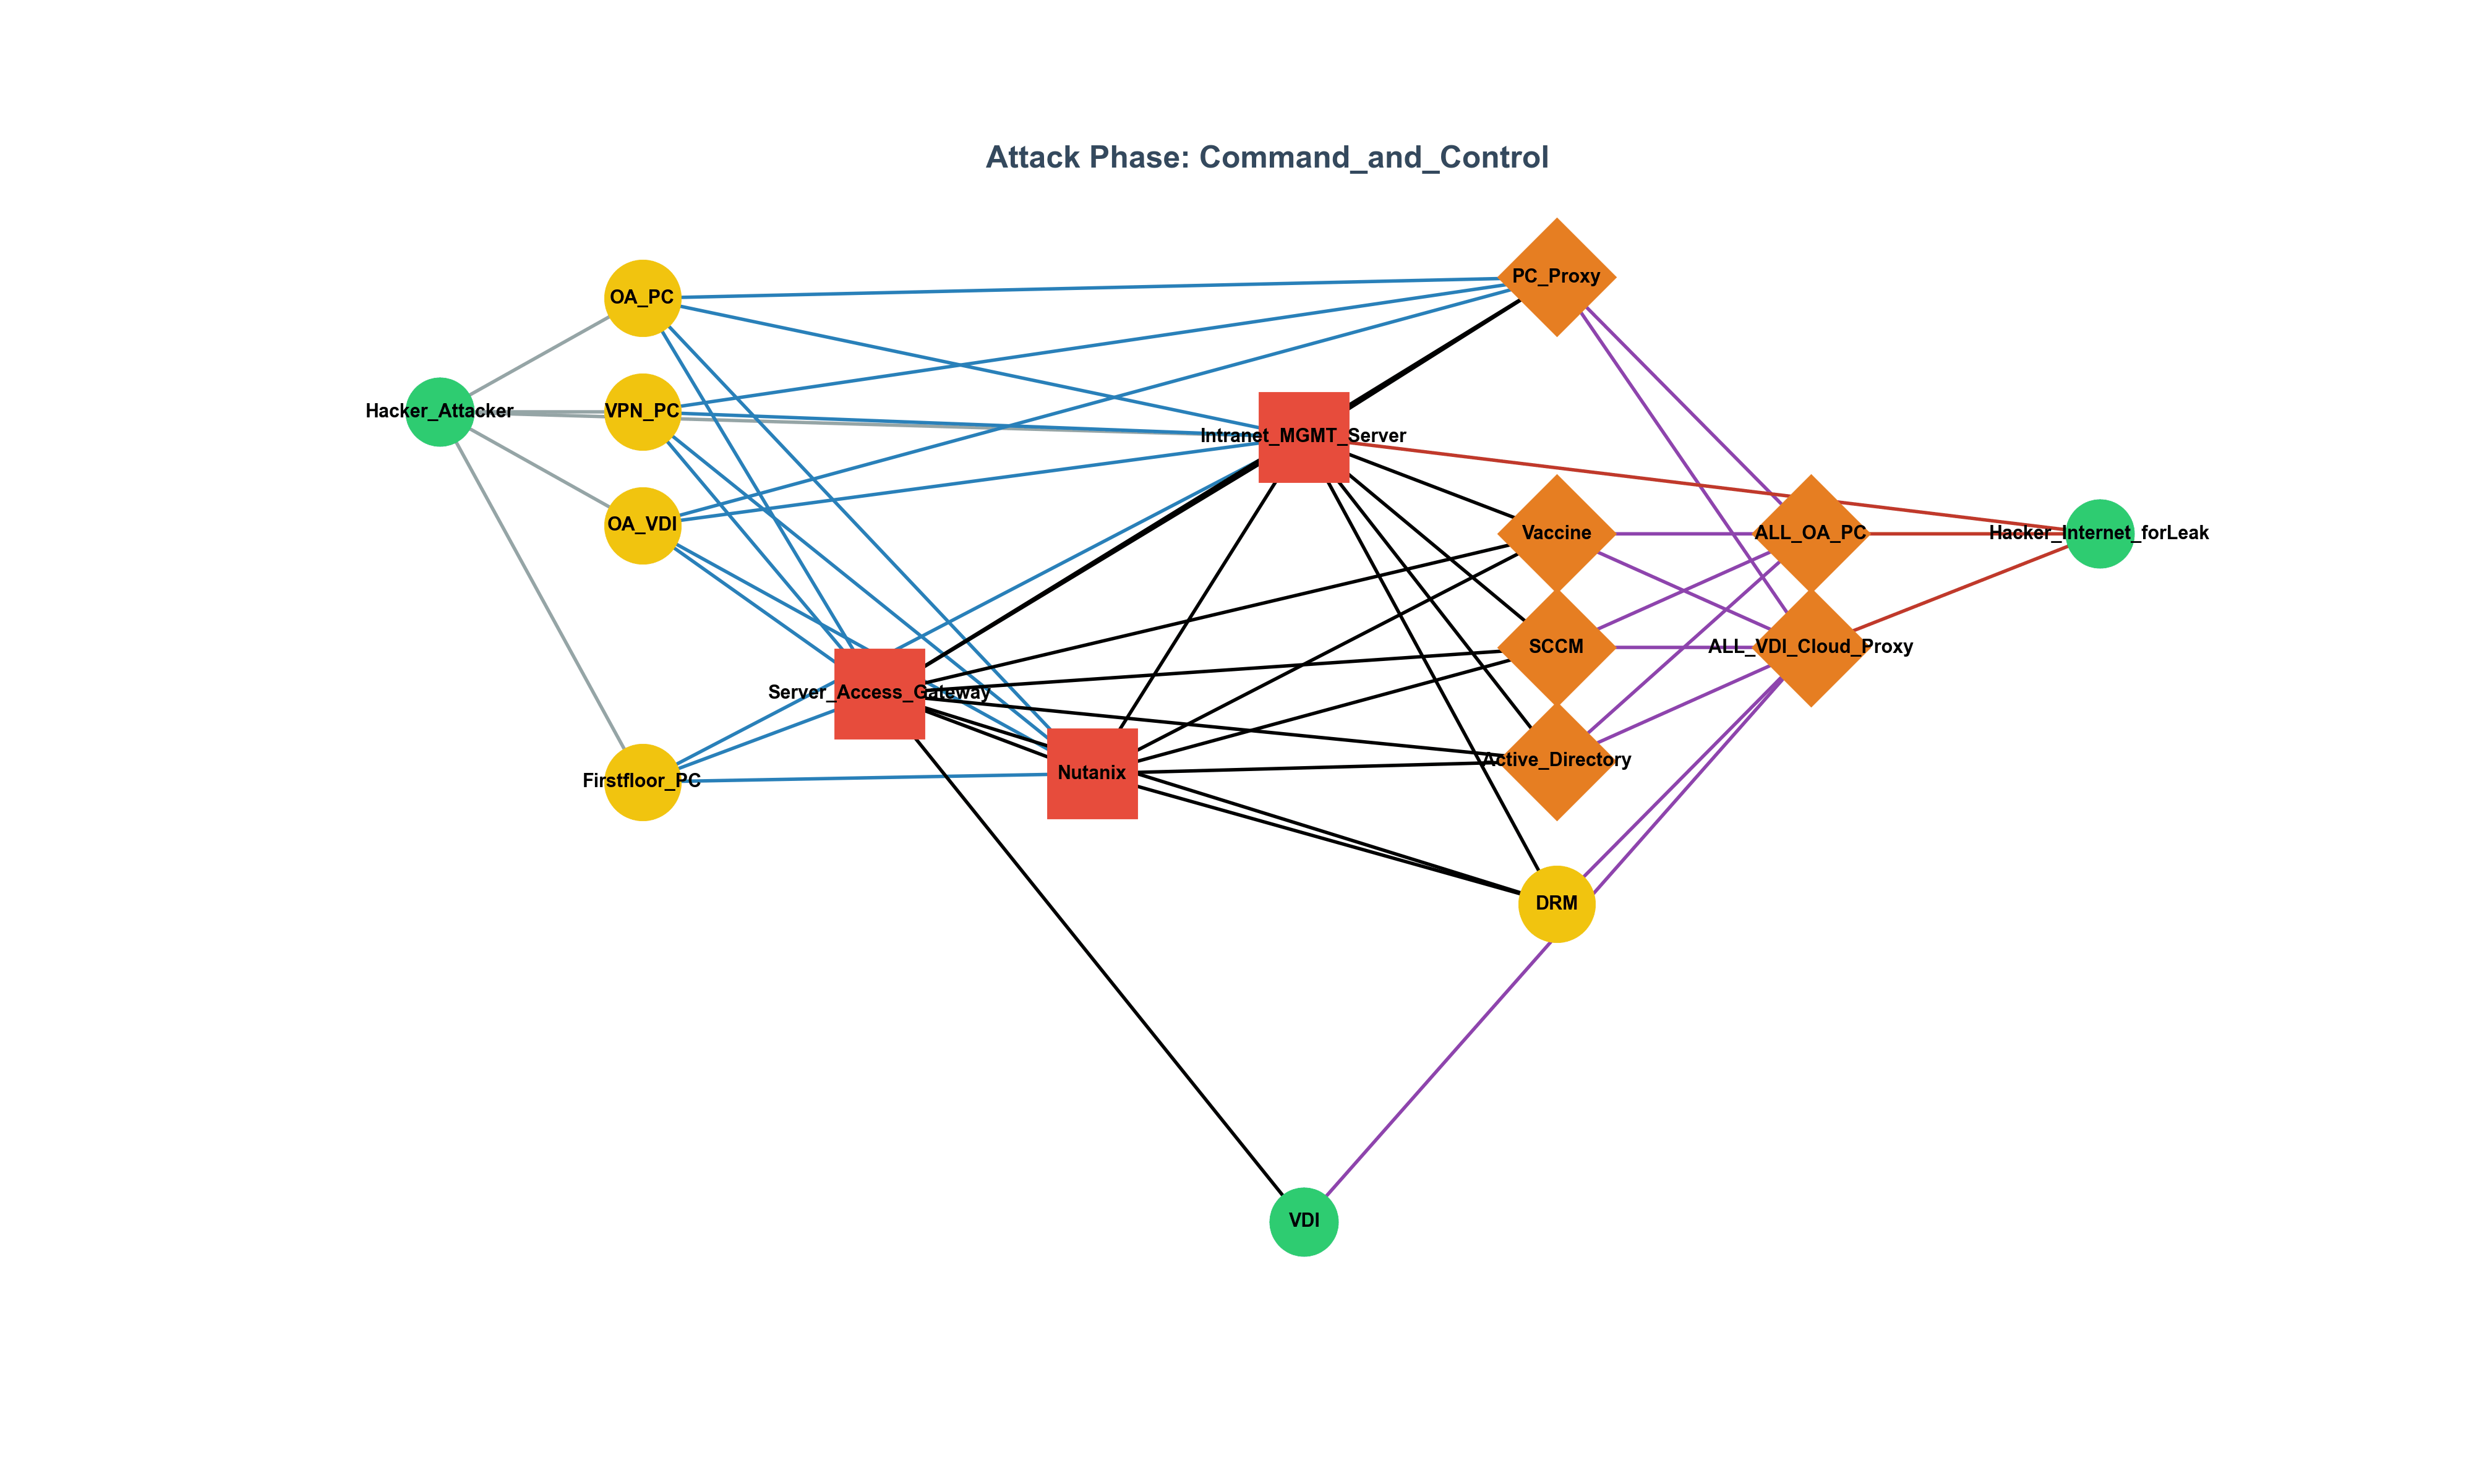
금융권 ARTEX 연계 공격을 공개 보도, Shodan/Censys 노출 분포, anonymous-vps 교차 분석과 실제 IoC 관점에서 다시 본다. 회전형 VPS/Proxy가 왜 유리한지, LLM API 자격증명이 왜 새로운 탈취 자산이 되었는지, 금융권의 다음 통제가 어디로 향할지 정리한다.
금융권 ARTEX 연계 공격을 공개 보도, Shodan/Censys 노출 분포, anonymous-vps 교차 분석과 실제 IoC 관점에서 다시 본다. 회전형 VPS/Proxy가 왜 유리한지, LLM API 자격증명이 왜 새로운 탈취 자산이 되었는지, 금융권의 다음 통제가 어디로 향할지 정리한다.

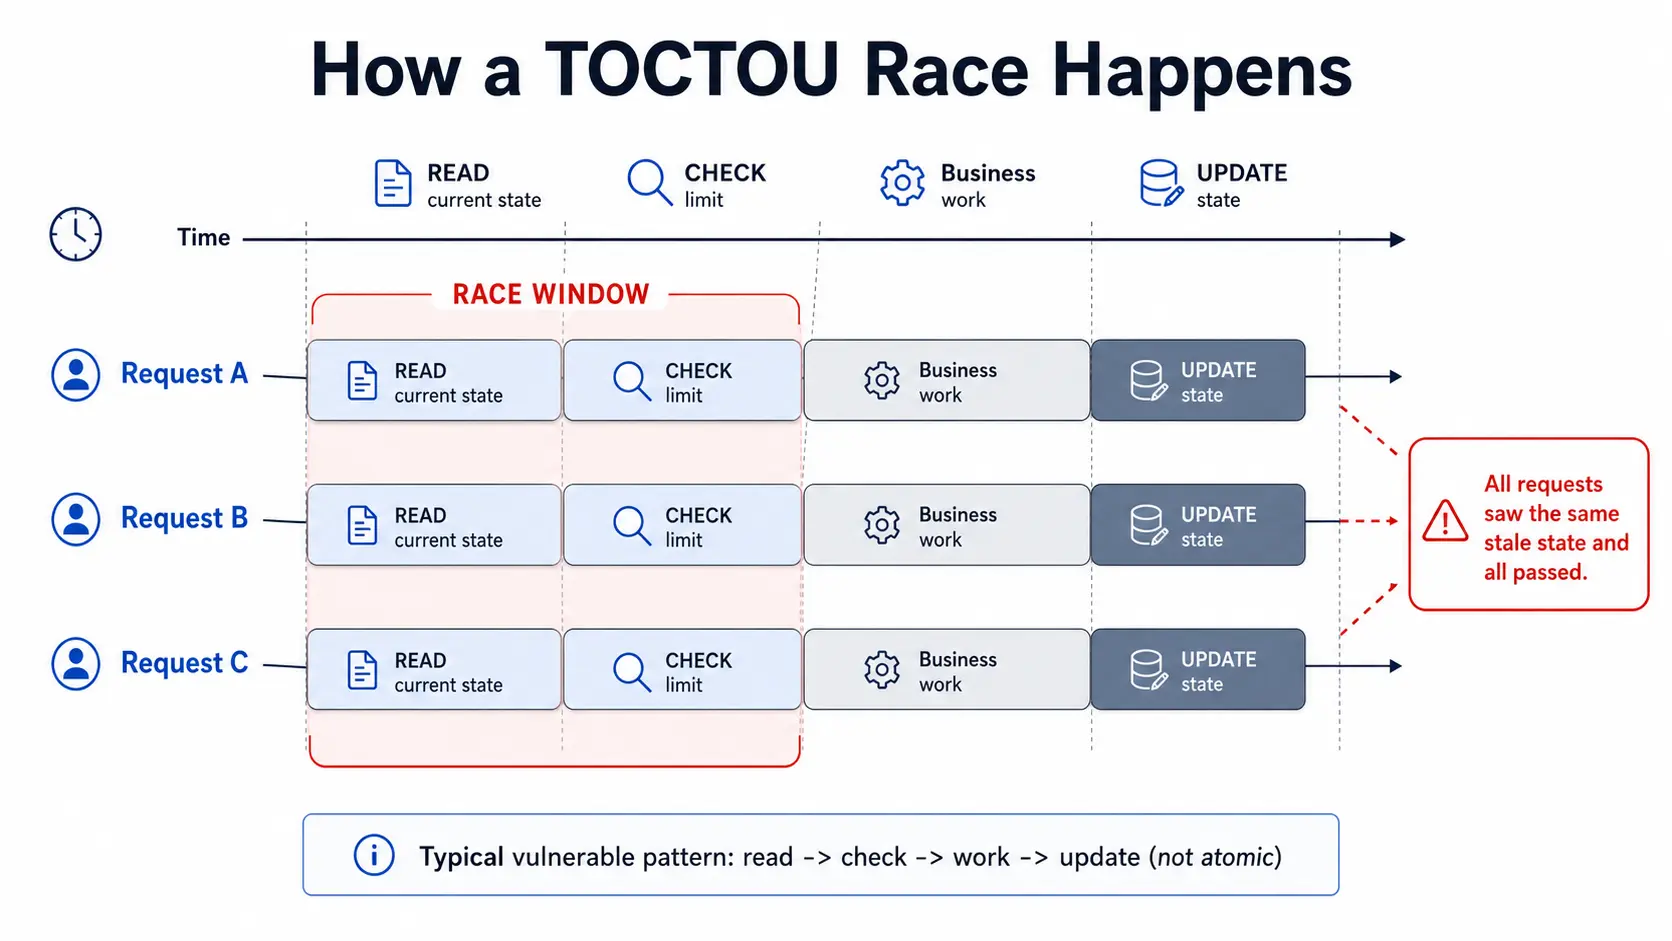
구매 횟수 제한 우회, 1회뿐인 뽑기 기회의 중복 소비, 쿠폰 취소 중복 처리, 일일 리워드 한도 초과처럼 같은 check-then-act 레이스가 여러 서비스에서 반복된다. nginx + Tomcat×2 + 공유 Postgres + Redis로 실제와 비슷한 스택을 구성해 어떤 대응이 효과가 있는지 실측했다. 대부분의 단일 DB 한도 문제는 Redis 락 없이도 DB 조건부 UPDATE와 affected rows 확인만으로 막을 수 있었다.

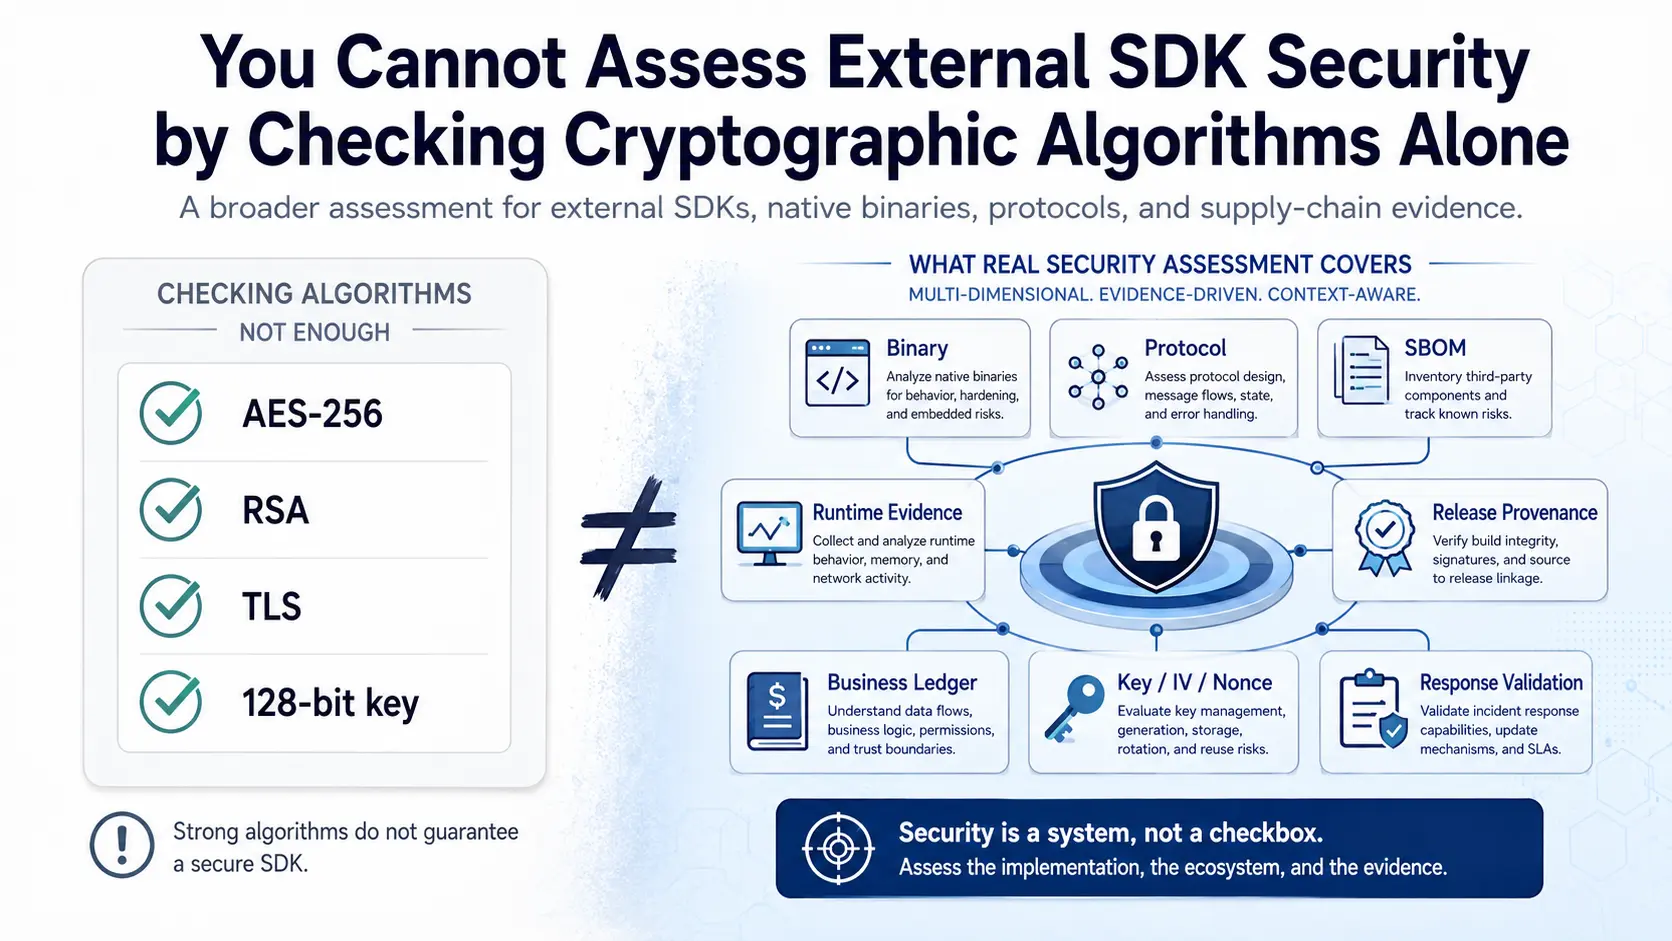
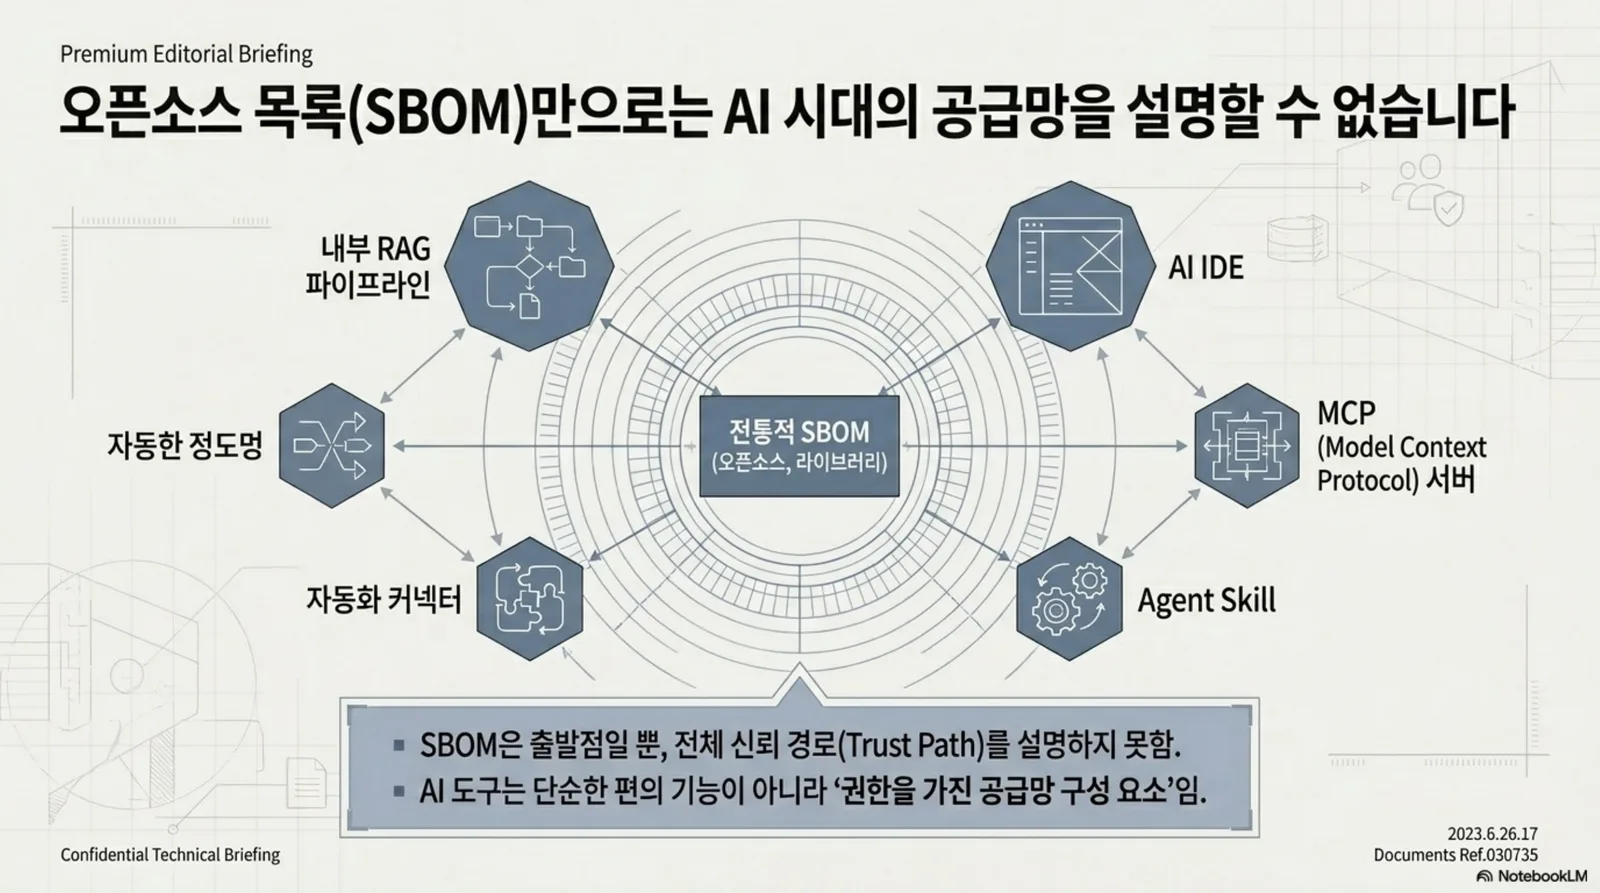
AES-256이나 TLS 같은 알고리즘 이름은 키가 어떻게 생성되는지, 접속 대상을 누가 정하는지, 응답이 실제 거래와 묶이는지를 말해주지 않는다. 외부 SDK와 네이티브 바이너리를 위한 증거 기반 평가 모델.
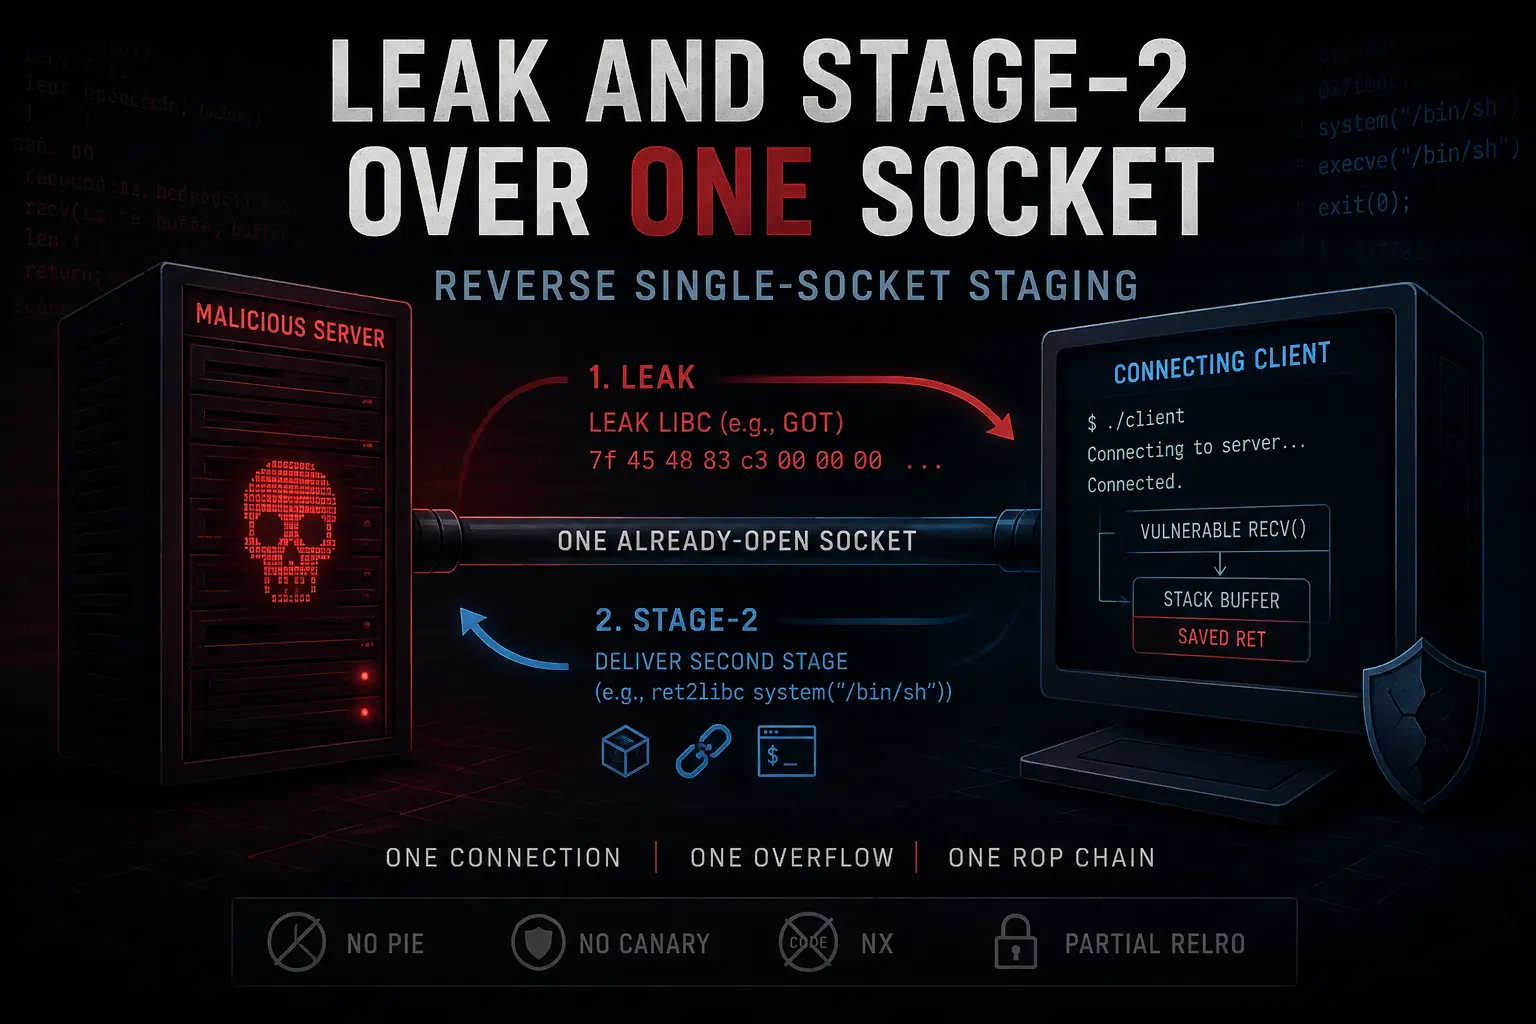
악성 서버가 접속해온 클라이언트를 치는 역방향 메모리 손상에서, 이미 열린 하나의 소켓으로 libc를 유출하고 stage2까지 받아 단일 ROP 체인으로 RCE를 완성하는 기법. 그리고 이게 왜 새로운 패턴이 아니라 잘 알려진 조합인지.

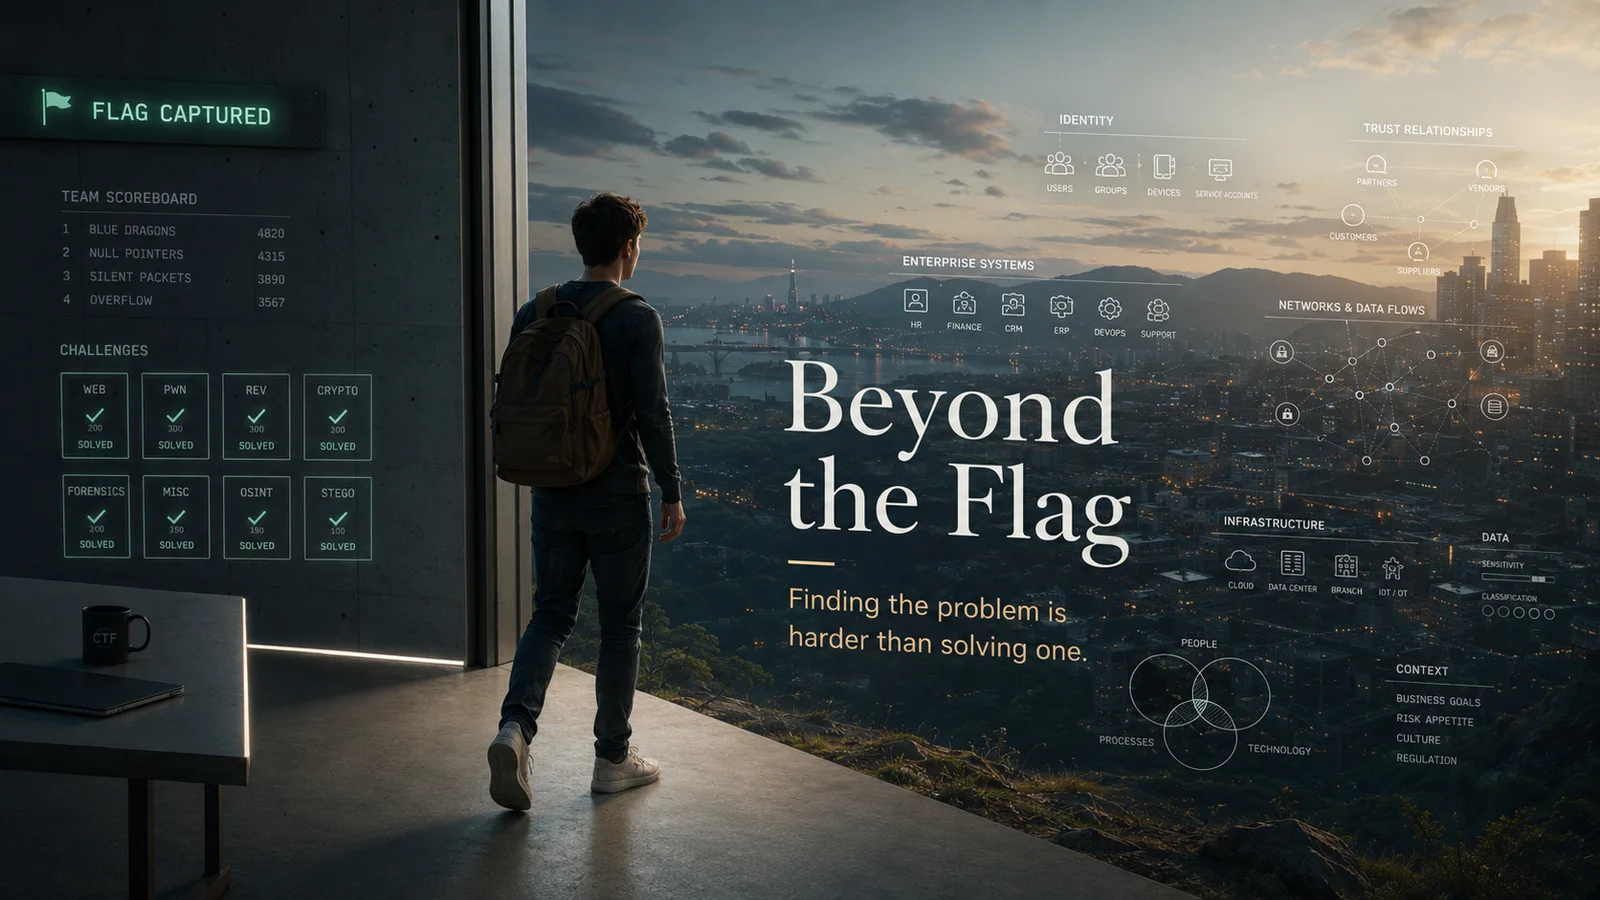
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.
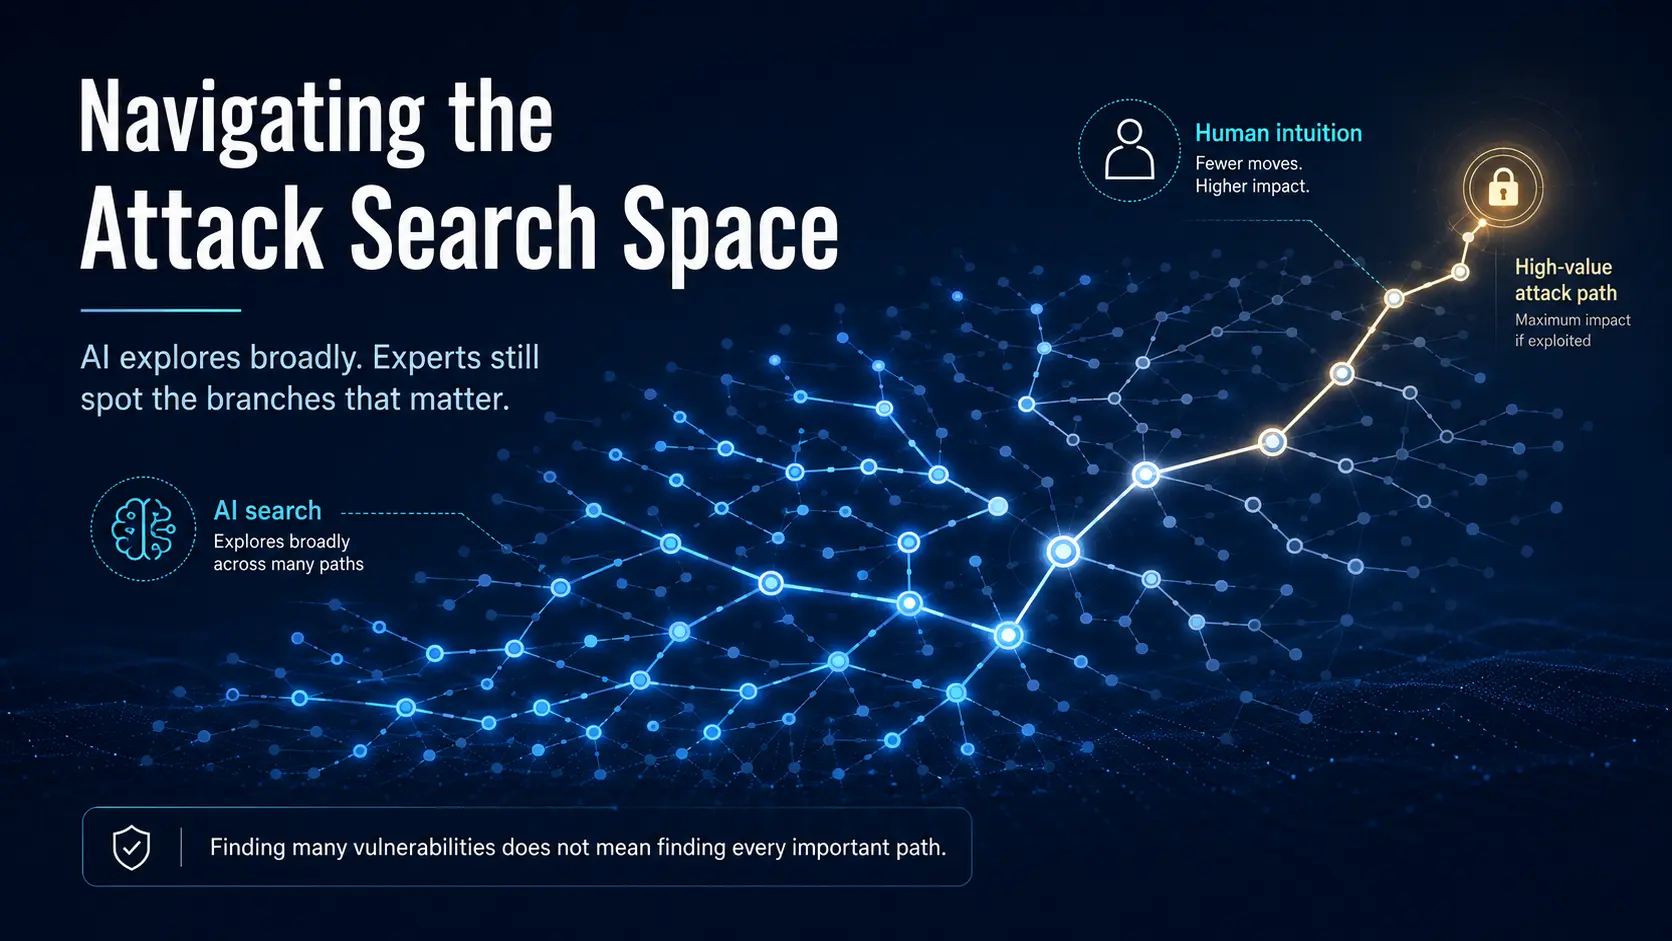
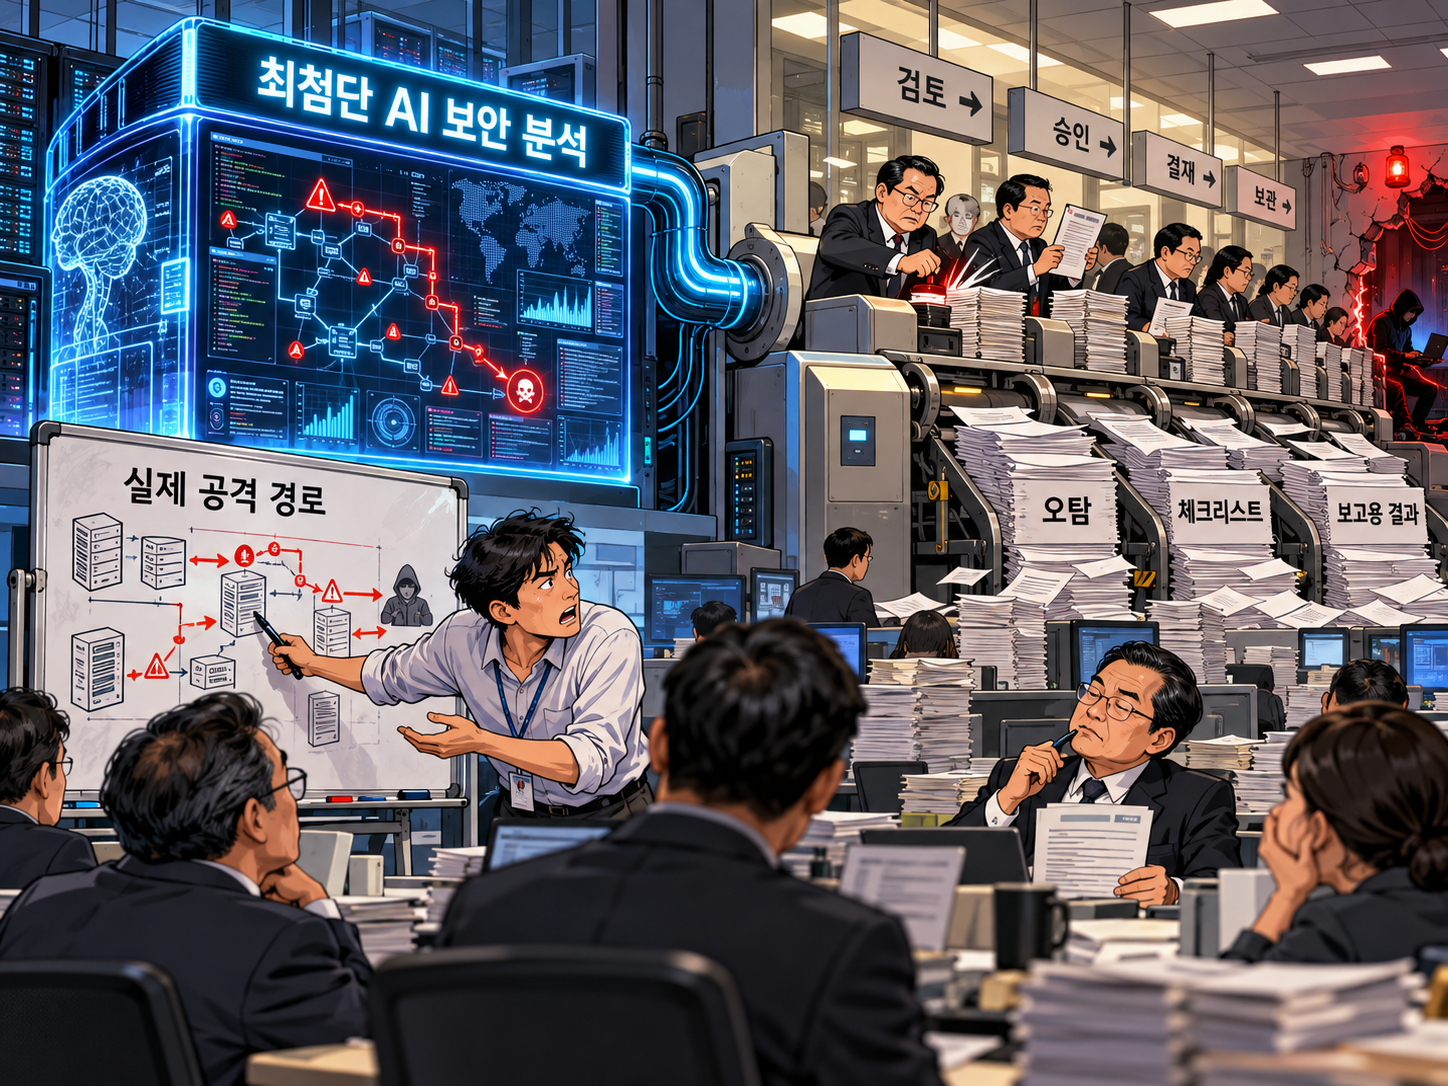
취약점을 공격자 관점의 보안 상태 전이로 구조화하고, 인간의 직관과 AI의 제한된 탐색을 결합해 짧고 근거 있는 공격 경로를 만드는 방법
암호학 실무에서 자주 무너지는 지점은 알고리즘 자체보다 난수, 키 관리, 운영 모드, 오류 처리, 인증 검증을 조합하는 설계다. 이 글은 보안 진단자와 리버서 관점에서 암호 구현을 점검하는 기준을 정리한다.
소형 로컬 모델에서도 동작하는 XSS 보안 개발 스펙을 core/verify/dev/test 오버레이로 나누고, LLM 판정을 회귀 테스트 생성과 Jazzer/Jazzer.js 퍼징 서버의 seed로 연결하는 과정에서 얻은 설계 교훈과 한계를 정리한다.
오픈소스 sec-audit-static 워크플로우 v2.0을 설계하고, 실제 인증 서버 진단에 돌렸다가 두 가지를 놓쳤다. 그 미스를 도구로 역반영해 v2.8까지 보강한 기록.
보안 통제는 이미 충분하다. 문제는 어떤 고객에게, 어떤 순간에, 어느 정도의 마찰을 줄 것인지를 정하지 못하는 것이다. CAPTCHA·ATO 시리즈의 결론으로서, 통제 양에서 통제 맥락으로 옮겨가는 적응형 보안 운영 체계를 다룹니다.