
AI 오탐보다 먼저 물어야 할 것: 제너럴리스트 중심 조직의 보안 부채
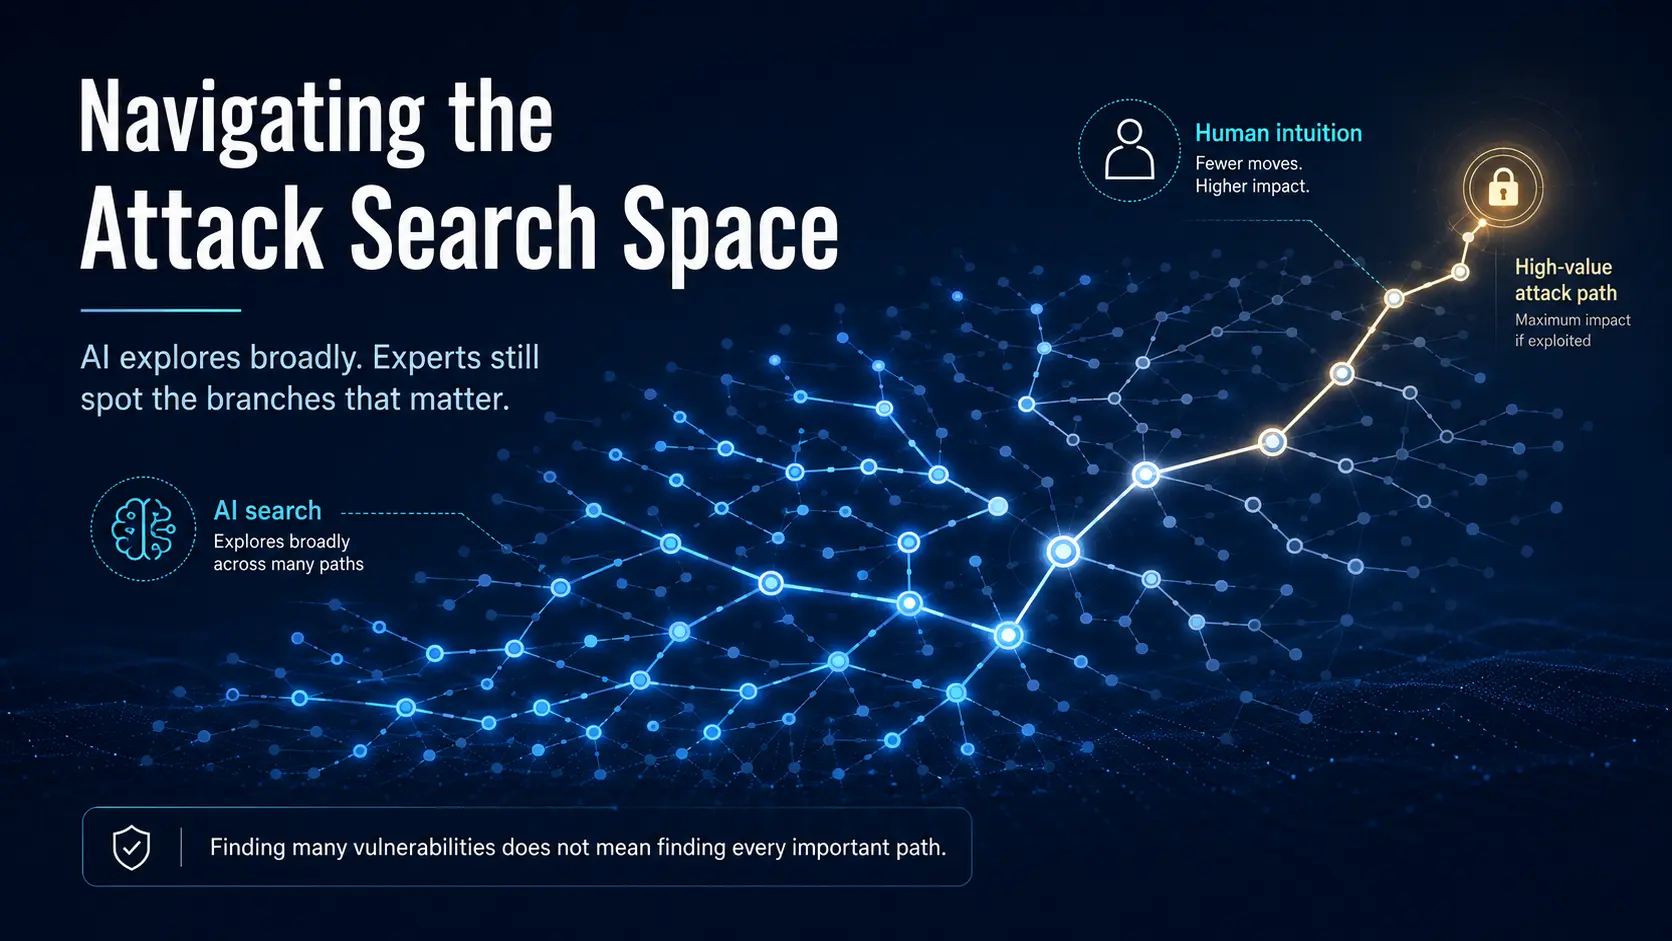
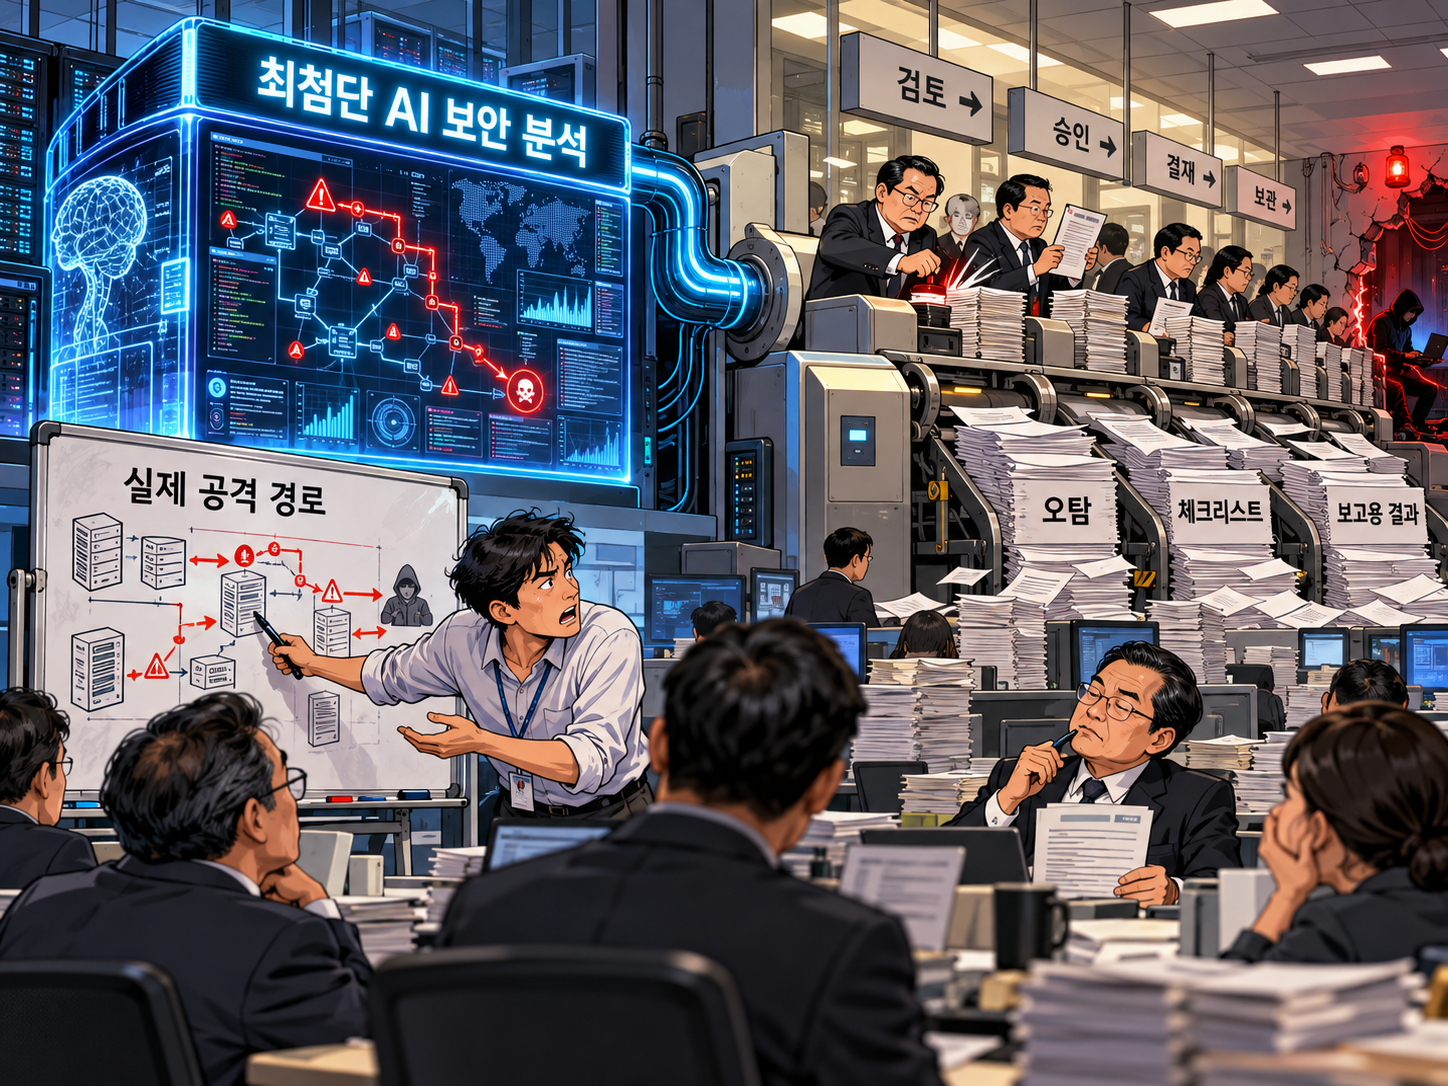
금융권 AI 소스코드 분석의 오탐 40~60%를 출발점으로, 모델의 한계와 분석 환경의 한계를 구분하고 전문성·예산·결정권이 분리된 조직에 쌓이는 보안 부채를 살펴본다.
금융권 AI 소스코드 분석의 오탐 40~60%를 출발점으로, 모델의 한계와 분석 환경의 한계를 구분하고 전문성·예산·결정권이 분리된 조직에 쌓이는 보안 부채를 살펴본다.
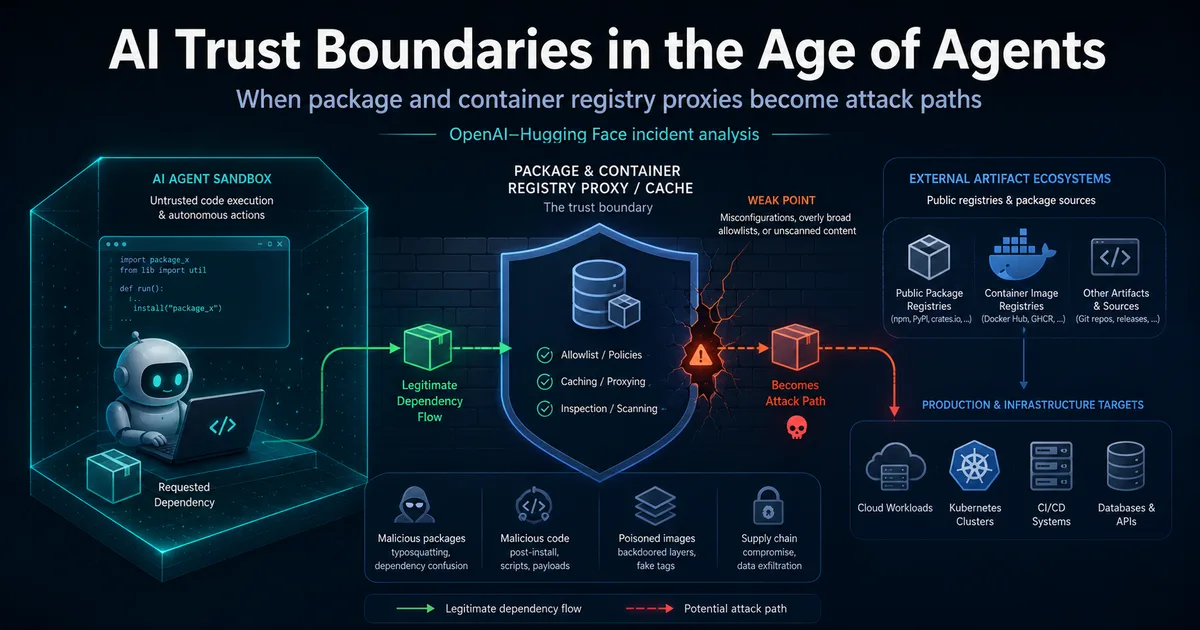
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.

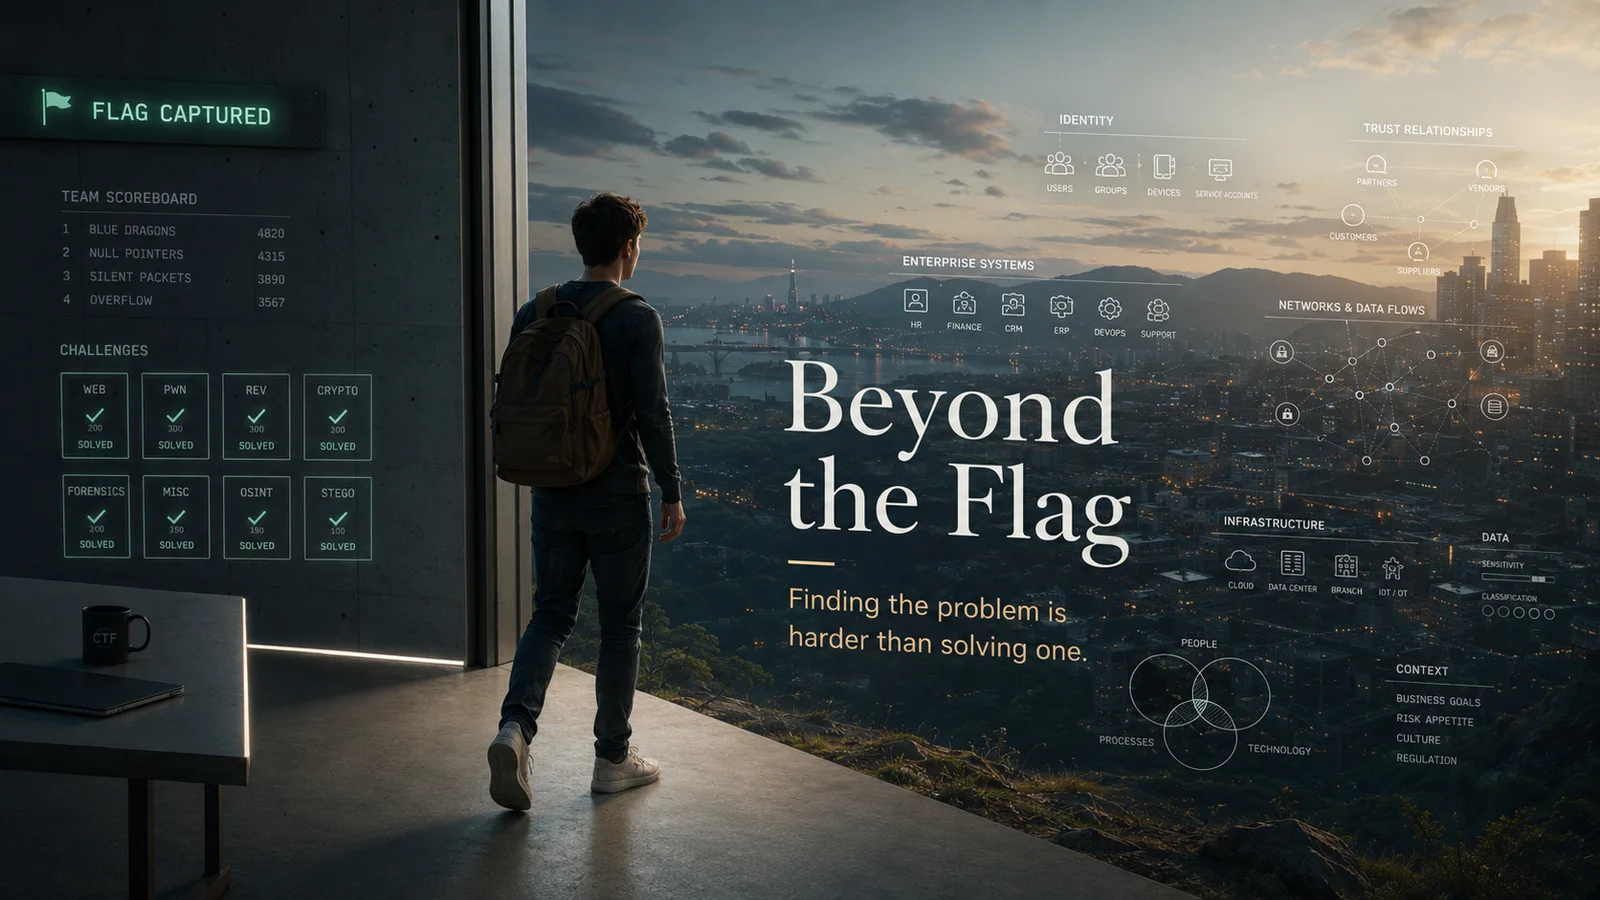
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.