2016~2026년 PHP 메모리 안전성 관련 원 연구자 글, 공식 이슈, 코어 개발자 패치 논의와 재현 증거를 정리한 출처 기반 연구 노트. 트래커 상태와 실제 수정·악용 가능성을 구분한다.
🔥 구조를 해부하는 시선
🔥 기술 너머의 신뢰와 문화
🔥 문제를 고치는 코드

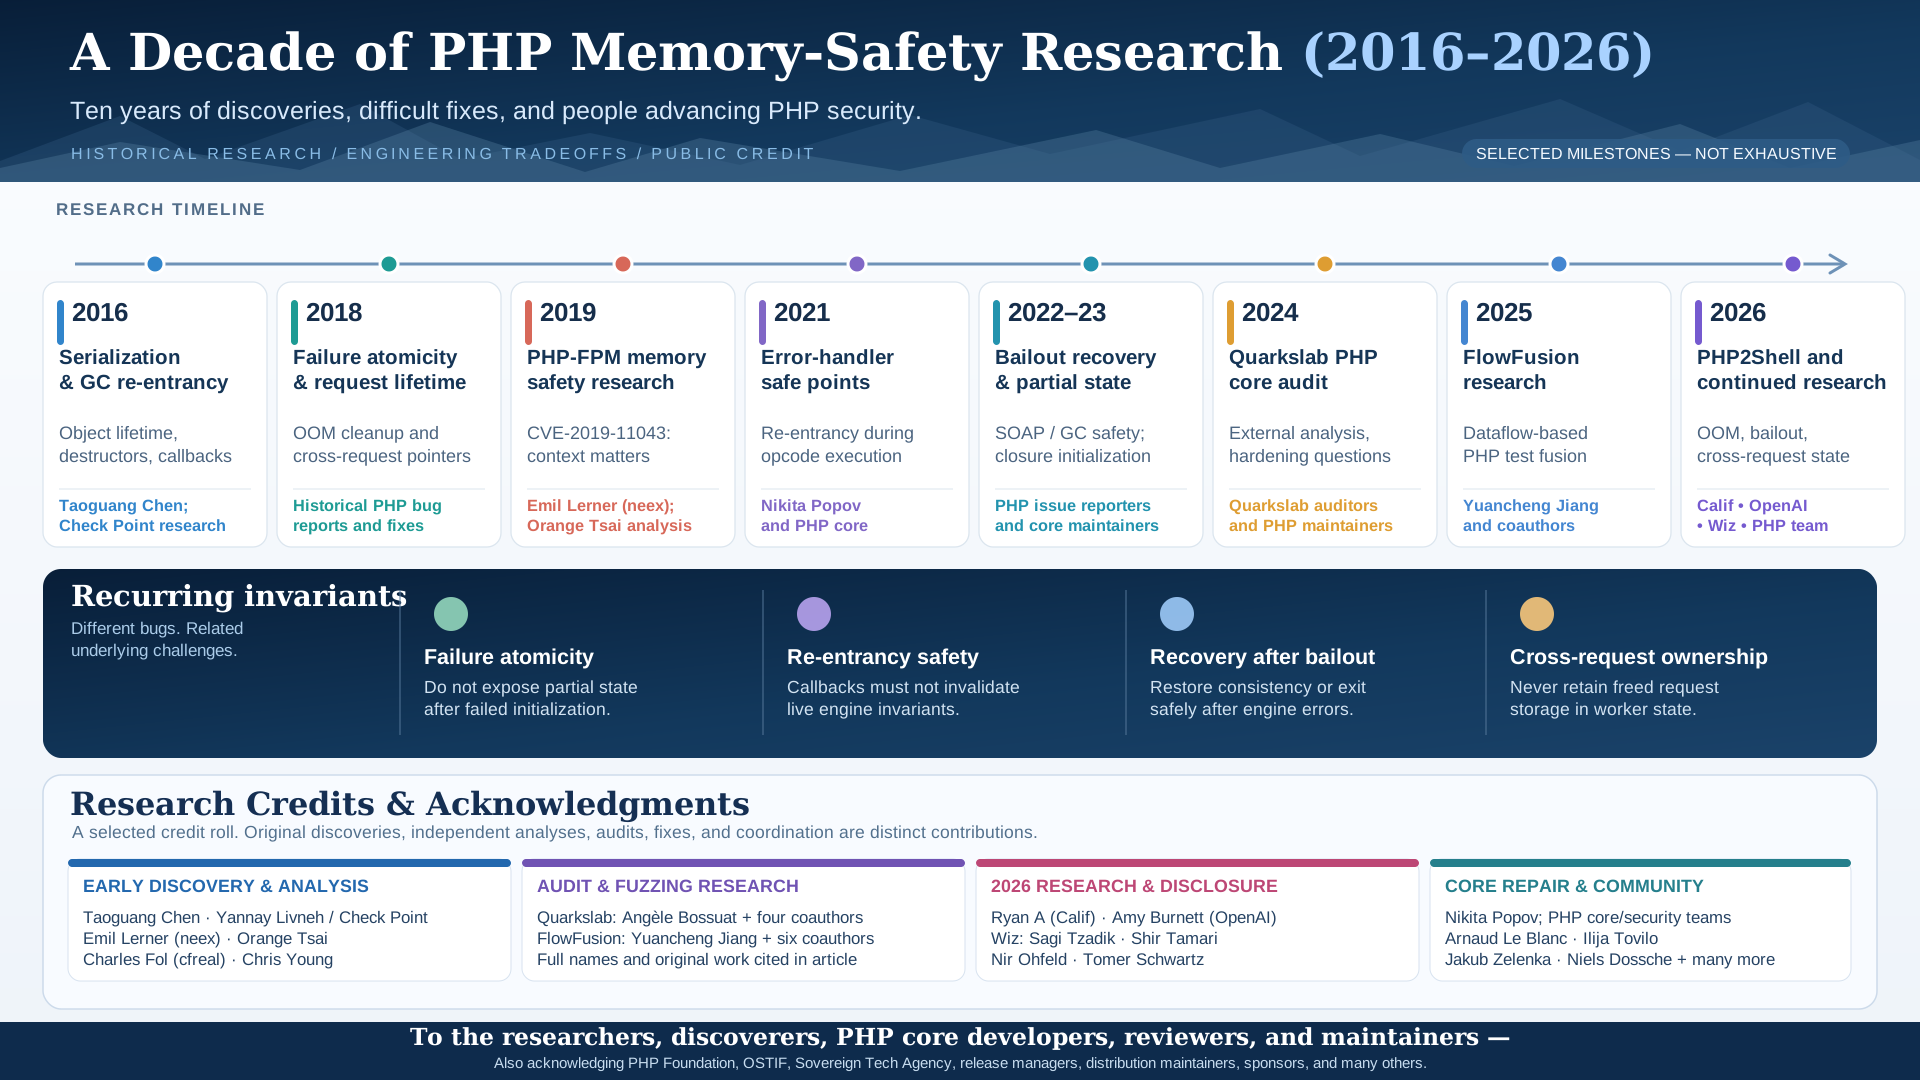
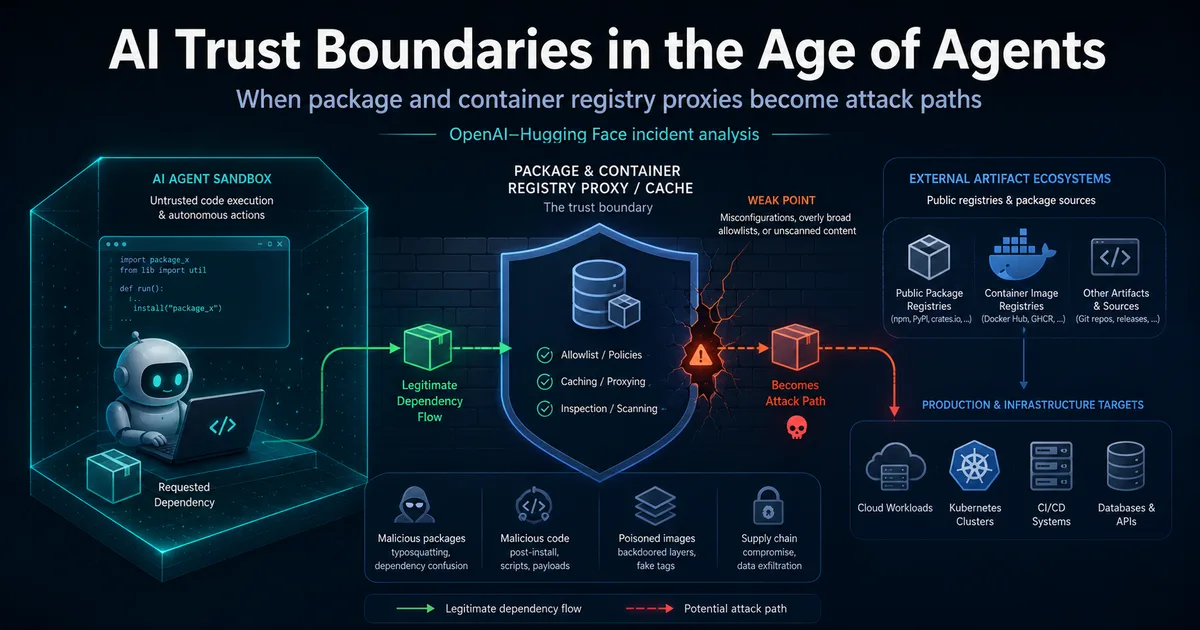
PHP 메모리 안전성의 10년: 왜 같은 실패는 반복되는가?
2016~2026년 PHP 메모리 안전성 연구를 원 발견자와 코어 개발자의 공개 기록으로 되짚는다. 재진입, 실패 원자성, bailout 복구, 요청 간 수명이라는 반복 패턴과 PHP2Shell 연구의 한계를 살펴본다.

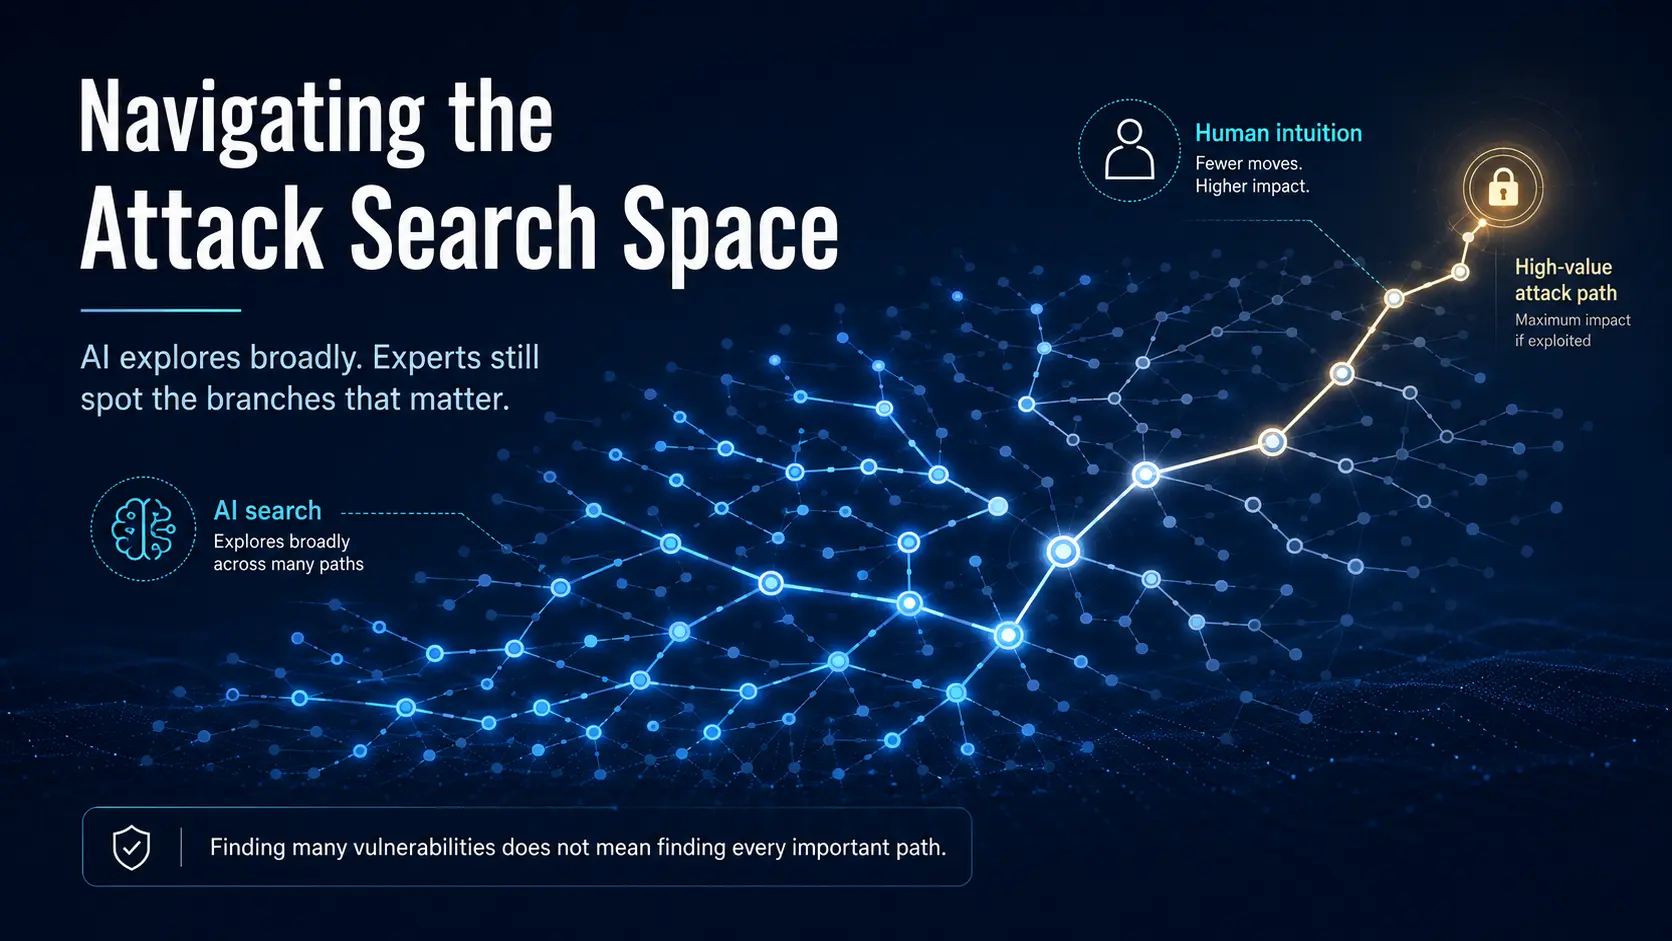
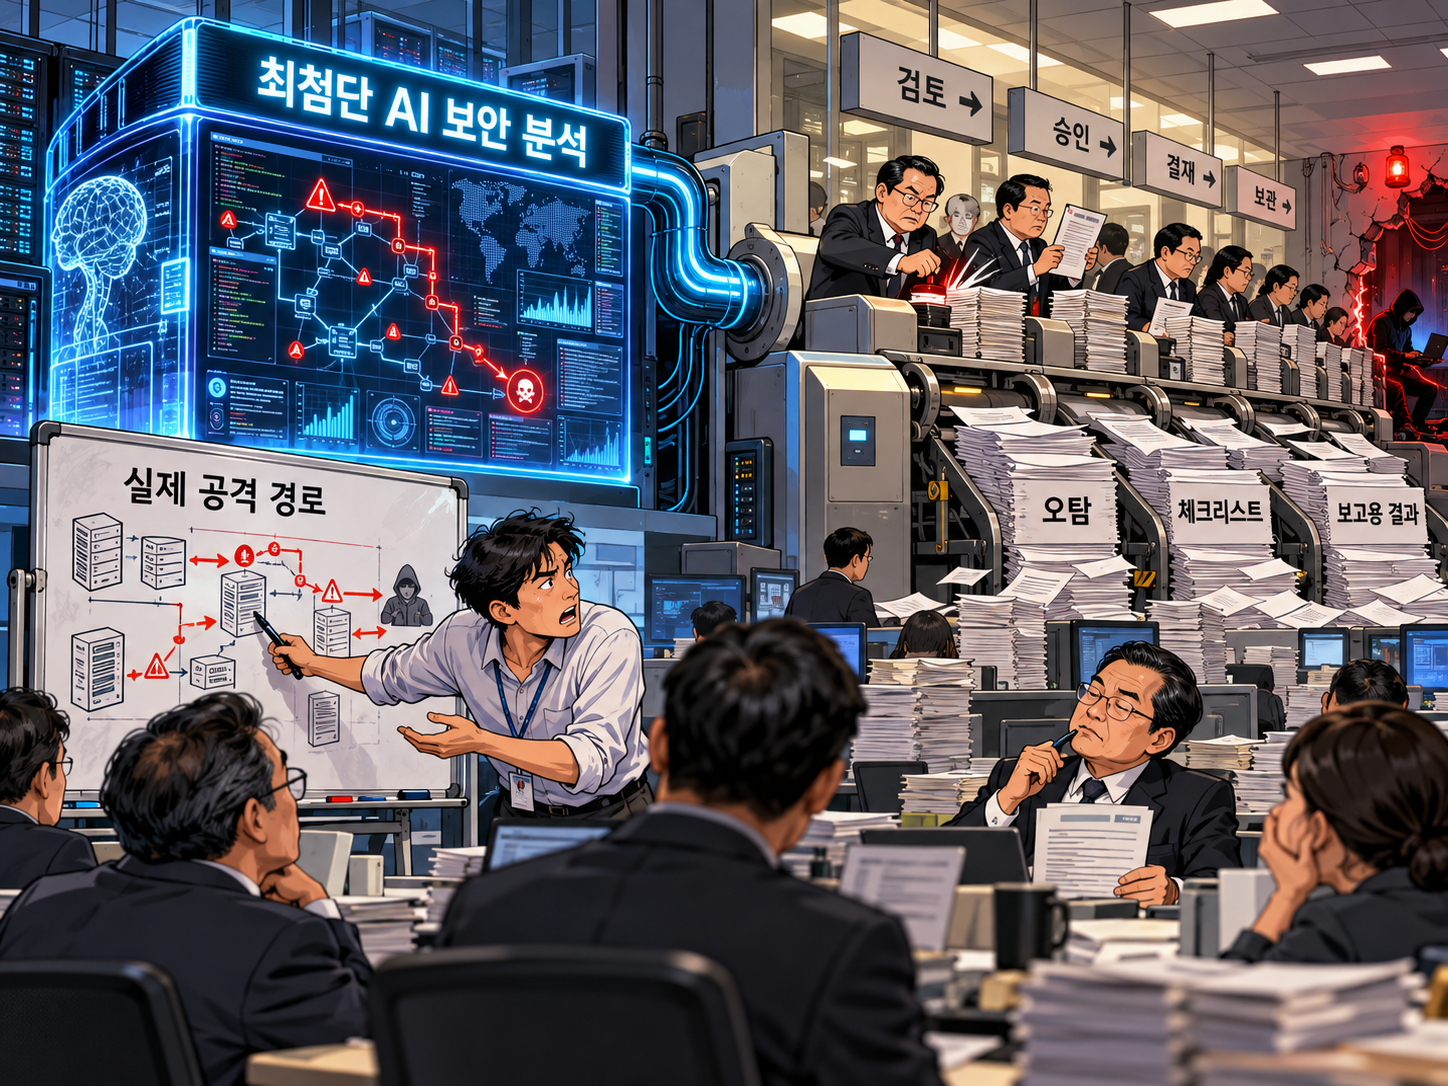
AI 오탐보다 먼저 물어야 할 것: 제너럴리스트 중심 조직의 보안 부채
금융권 AI 소스코드 분석의 오탐 40~60%를 출발점으로, 모델의 한계와 분석 환경의 한계를 구분하고 전문성·예산·결정권이 분리된 조직에 쌓이는 보안 부채를 살펴본다.
왜 사이버보안의 비용과 위험은 민간에게 분산됐을까?
CISO 형사책임 논쟁에서 출발해 인터넷의 민간화, 정보비대칭, responsibilization, 보안의 외부효과, CVD, NIS2·CRA, 2026년 한국 제도까지 따라가며 사이버보안 책임의 위치가 어떻게 이동해 왔는지 살펴본다.
ARTEX 금융권 공격을 인프라에서 다시 보기: AI Agent, Disposable VPS, 비대고객 업무채널
금융권 ARTEX 연계 공격을 공개 보도, Shodan/Censys 노출 분포, anonymous-vps 교차 분석과 실제 IoC 관점에서 다시 본다. 회전형 VPS/Proxy가 왜 유리한지, LLM API 자격증명이 왜 새로운 탈취 자산이 되었는지, 금융권의 다음 통제가 어디로 향할지 정리한다.

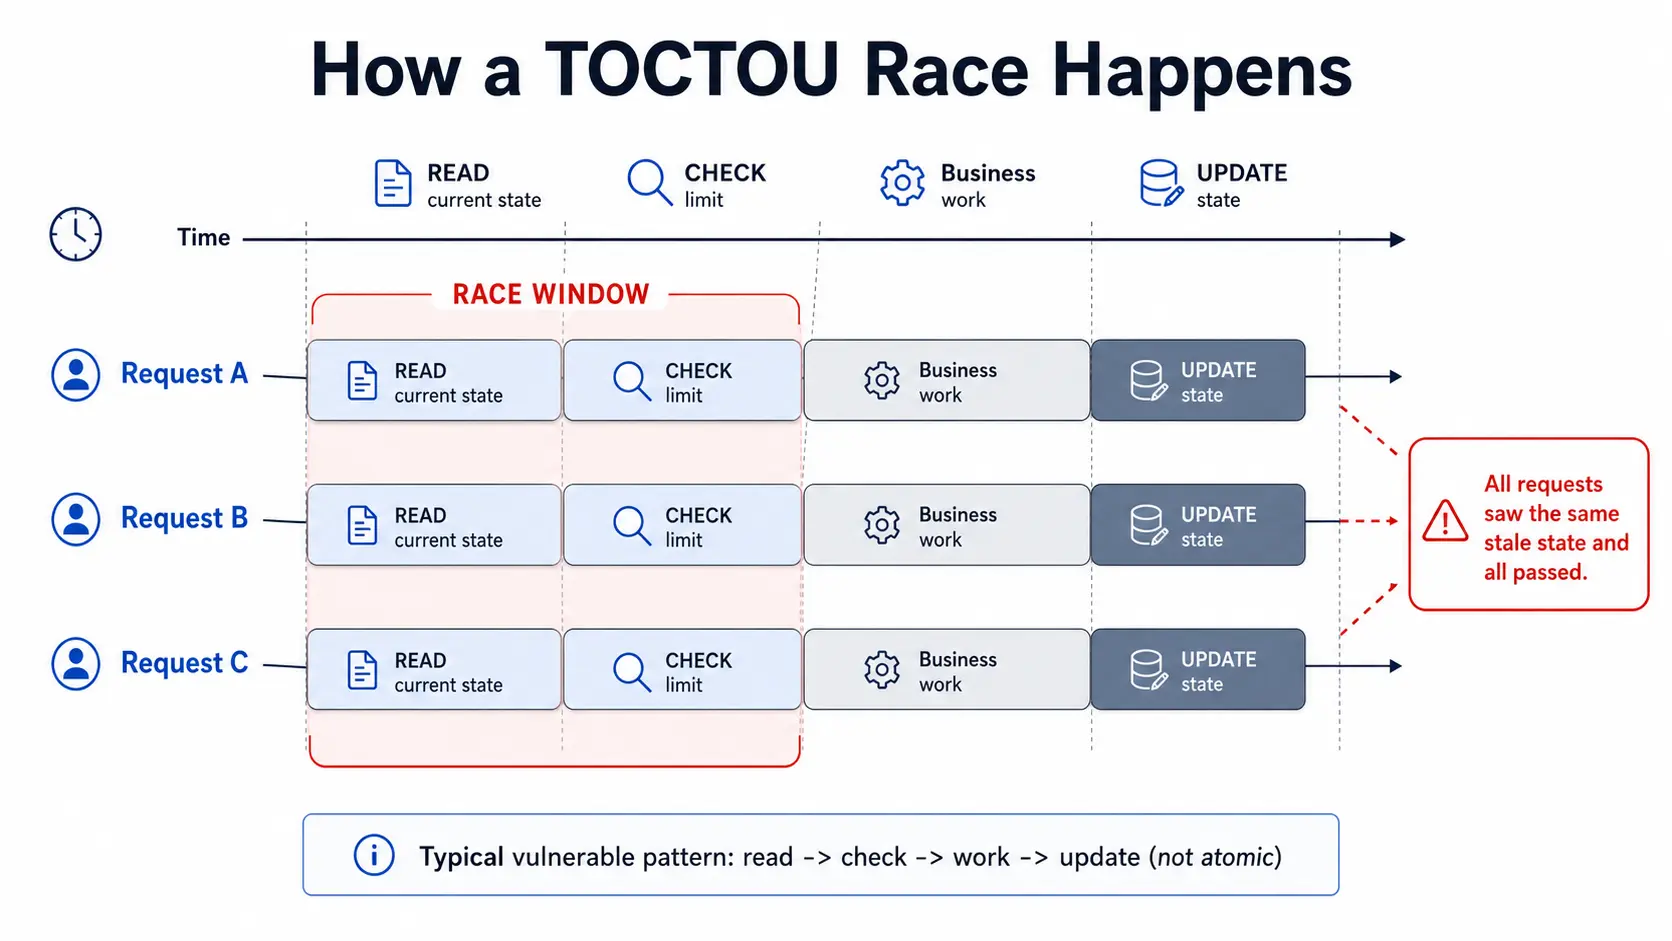
레이스 컨디션(TOCTOU) 대응: 실제 스택에서 어떤 방법이 효과가 있었나
구매 횟수 제한 우회, 1회뿐인 뽑기 기회의 중복 소비, 쿠폰 취소 중복 처리, 일일 리워드 한도 초과처럼 같은 check-then-act 레이스가 여러 서비스에서 반복된다. nginx + Tomcat×2 + 공유 Postgres + Redis로 실제와 비슷한 스택을 구성해 어떤 대응이 효과가 있는지 실측했다. 대부분의 단일 DB 한도 문제는 Redis 락 없이도 DB 조건부 UPDATE와 affected rows 확인만으로 막을 수 있었다.

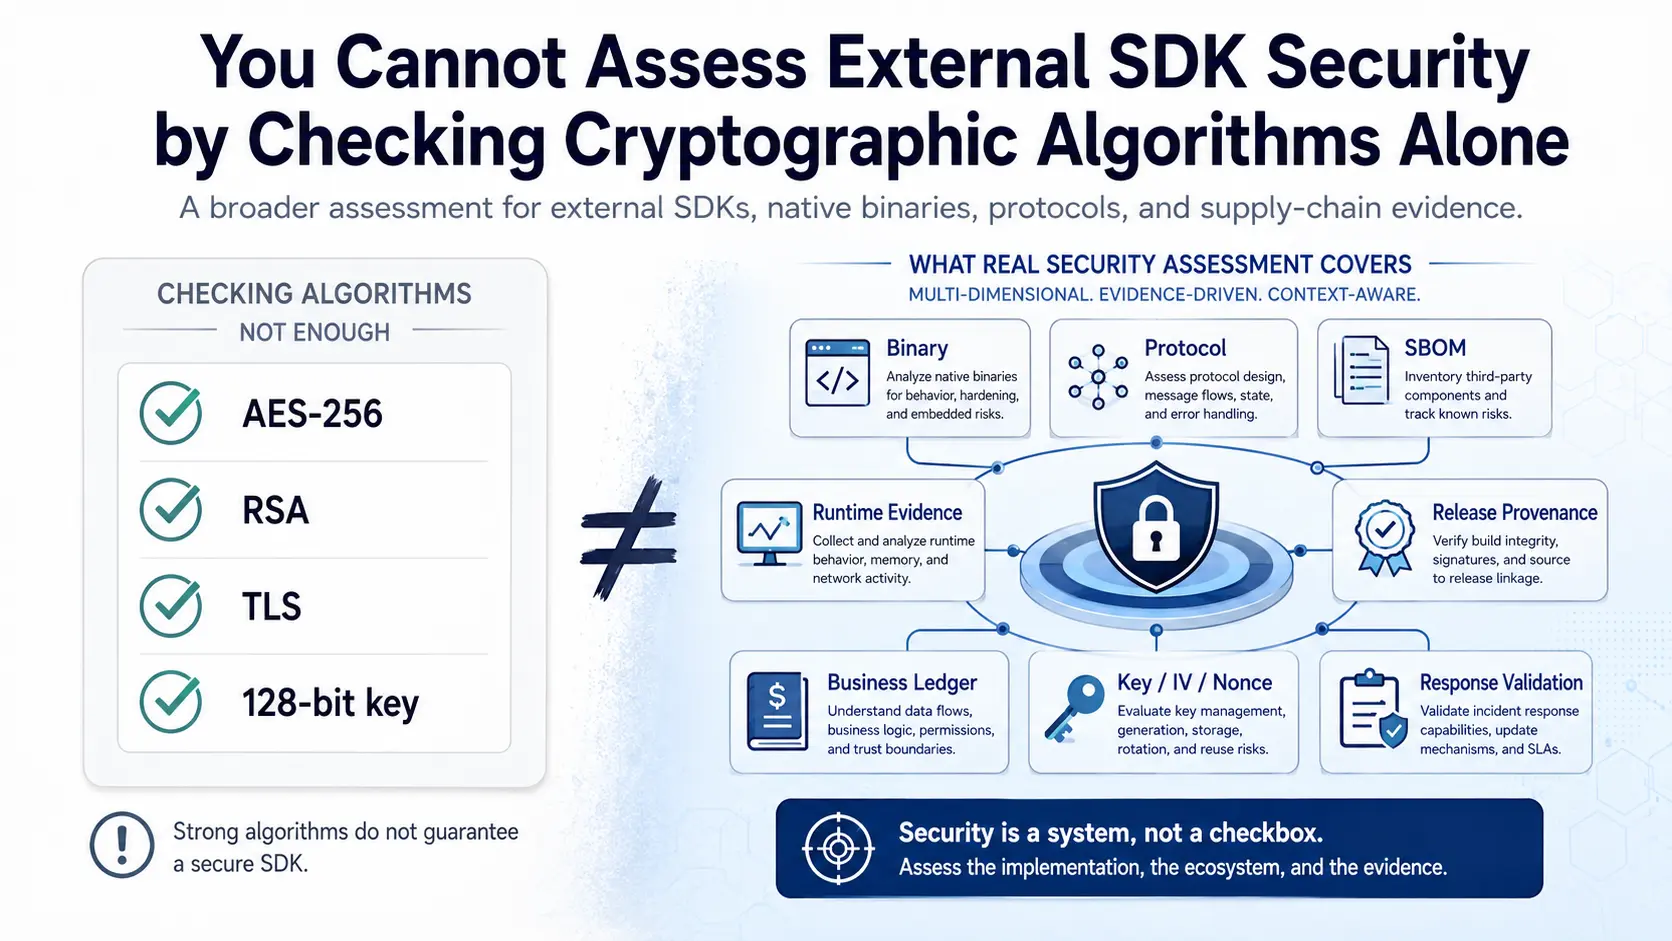
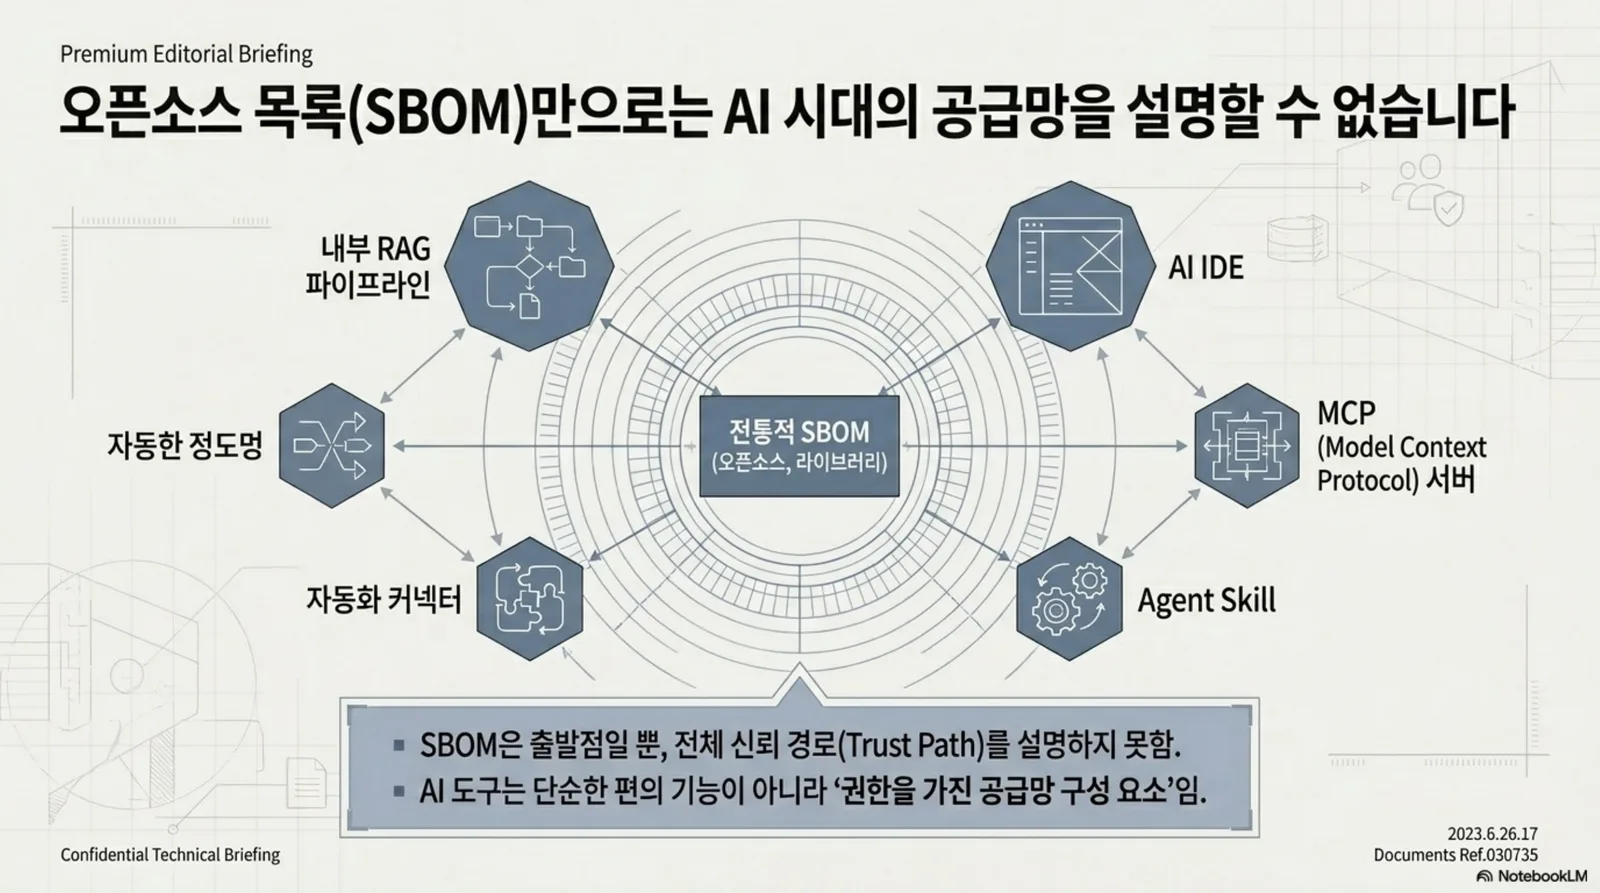
암호 알고리즘만 확인해서는 외부 SDK의 보안성을 평가할 수 없다
AES-256이나 TLS 같은 알고리즘 이름은 키가 어떻게 생성되는지, 접속 대상을 누가 정하는지, 응답이 실제 거래와 묶이는지를 말해주지 않는다. 외부 SDK와 네이티브 바이너리를 위한 증거 기반 평가 모델.
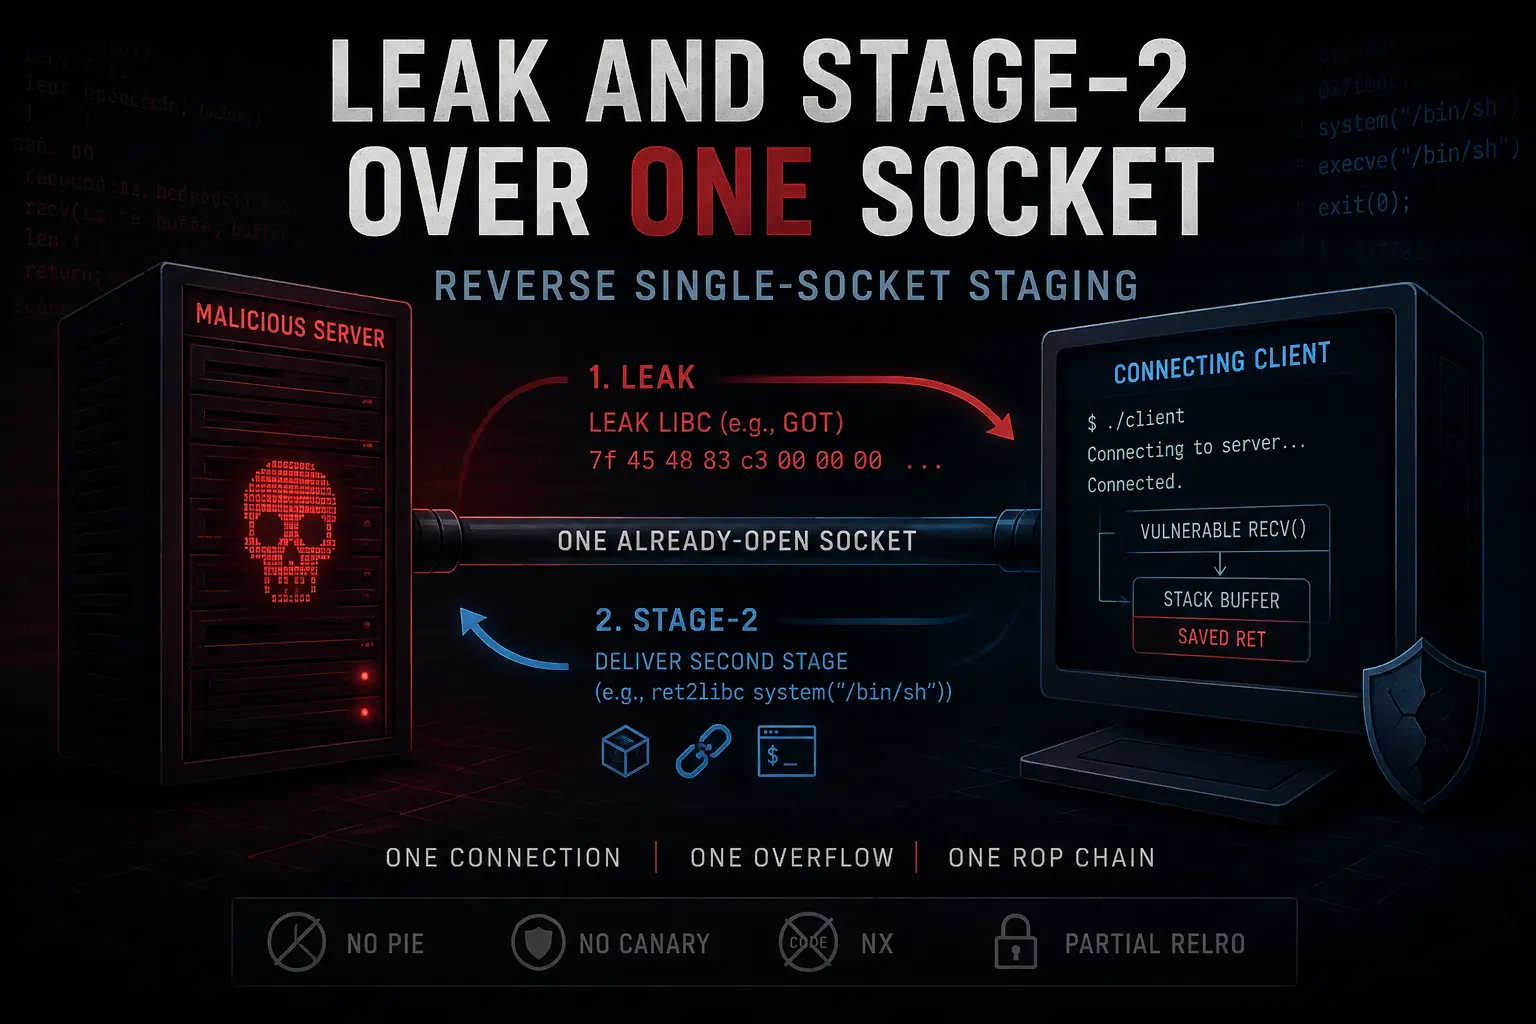
하나의 소켓으로 leak하고 stage2까지: 역방향 단일 소켓 스테이징
악성 서버가 접속해온 클라이언트를 치는 역방향 메모리 손상에서, 이미 열린 하나의 소켓으로 libc를 유출하고 stage2까지 받아 단일 ROP 체인으로 RCE를 완성하는 기법. 그리고 이게 왜 새로운 패턴이 아니라 잘 알려진 조합인지.

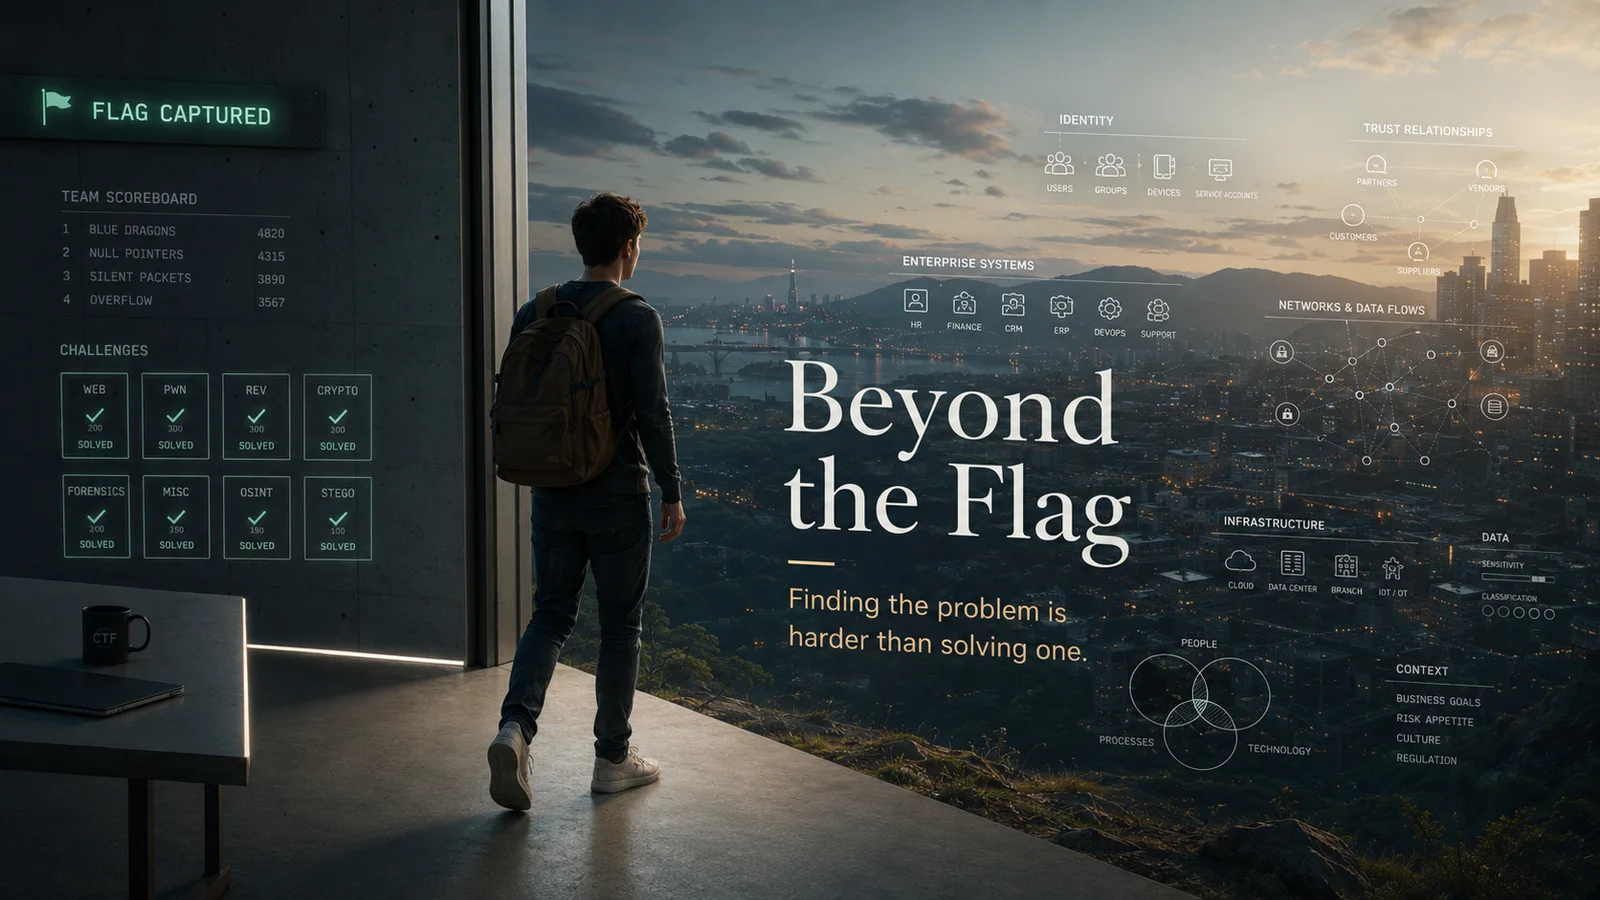
세계 최고의 해커를 고용하면 보안 수준은 개선될까?
세계 최고 수준의 해커와 CTF 연구 생태계를 조직 안으로 들이는 일이 실제 보안 수준 개선으로 이어지려면 공격 역량을 거버넌스와 구조 변화로 연결해야 한다.
멜 이야기, 진짜 프로그래머: 한국어 번역과 주석
Ed Nather의 고전 해커 민속 The Story of Mel, a Real Programmer를 한국어로 옮기고, 드럼 메모리, one-plus-one 주소 지정, 자기 수정 코드, 오버플로 루프를 함께 해설한다.